
Cybersicherheit ohne Panik
Verständliche Berichte über Cyberbedrohungen, Datenlecks, Schwachstellen und Schutzmaßnahmen — für alle, die Risiken ohne Hysterie und Techniknebel verstehen müssen.
Latest publications
CVE-2026-76461: Nutzer des Cisco Secure Email Gateway brauchen Patch und Forensik
Cisco meldet die aktive Ausnutzung einer unauthentifizierten SQL-Injection im Secure Email Gateway. Eine sichere Reaktion umfasst deshalb mehr als das Upgrade: Geräte erfassen, eine behobene AsyncOS-Version installieren und Mail-Logs auf Kompromittierung prüfen.
CVE-2026-75650 in Adobe Commerce und Magento: Shop patchen und anschließend untersuchen
Adobe meldet aktive Angriffe auf CVE-2026-75650. Der Notfall-Fix schließt einen kritischen, nicht authentifizierten Weg zur Codeausführung. Betreiber müssen aber zusätzlich prüfen, ob Angreifer den Shop vor der Bereitstellung des Hotfixes erreicht haben.

SAPs Kernel-Lücken vom September 2026 erfordern Inventarisierung und Patching
Zwei kritische SAP-Schwachstellen erreichen zentrale Kommunikationspfade und können ganze ERP-Landschaften gefährden. Dieser Überblick trennt bekannte Fakten von offenen Fragen und zeigt, wie sich die eigene Exposition prüfen lässt.
SonicWall-SMA1000-Lücken werden ausgenutzt: Appliance patchen und anschließend prüfen, was sie offengelegt hat
Zwei neu offengelegte Schwachstellen in SonicWall SMA1000 stehen bereits im CISA-Katalog aktiv ausgenutzter Lücken. Jetzt zählt nicht nur das Update, sondern auch die Frage, ob die internetnahe Remote-Access-Appliance als möglicher Sicherheitsvorfall behandelt werden muss.
Switchvox-Lücke CVE-2026-9586: So reagieren Unternehmen besonnen
Eine kritische Switchvox-Lücke erfordert zügiges Handeln statt Alarmismus: Version und Build klären, Erreichbarkeit begrenzen, den passenden Aktualisierungspfad prüfen und mögliche Angriffsspuren sichern.
Der Nexus-Fall zeigt, warum Dokumentprüfung zum Cyberrisiko wird
Gemeldete Verkäufe von Führerschein- und ID-Scans sind keine normale Datenpanne: Sie zeigen das Risiko gespeicherter Identitätsnachweise.
Europas Lawful-Access-Plan wird zum Cybersicherheits-Test
Die Frage ist nicht, ob Ermittler digitale Beweise brauchen, sondern ob Zugang zu verschlüsselten Daten ohne gemeinsame Schwäche möglich ist.
Schon ein Gerücht über einen Bug kann die Exploit-Uhr starten
KI-Agenten machen nicht jede Schwachstelle zur Katastrophe, aber öffentliche Hinweise wertvoller. Open-Source-Security braucht schnellere und vorsichtigere Abläufe.
Cloud-3D-Drucker brauchen lokale Kontrolle, keine Panik
Der Bambu-Lab-AGPL-Streit zeigt: Vernetzte Drucker gehören in den Sicherheitsplan, mit LAN Mode, Firewall und bewussten Updates.
ToxicPanda 2.0 zeigt, warum Android-Berechtigungen Sicherheitsentscheidungen sind
Der neue Banking-Trojaner missbraucht VPN, Accessibility und Debugging-Vertrauen, doch praktische Kontrollen bleiben möglich.
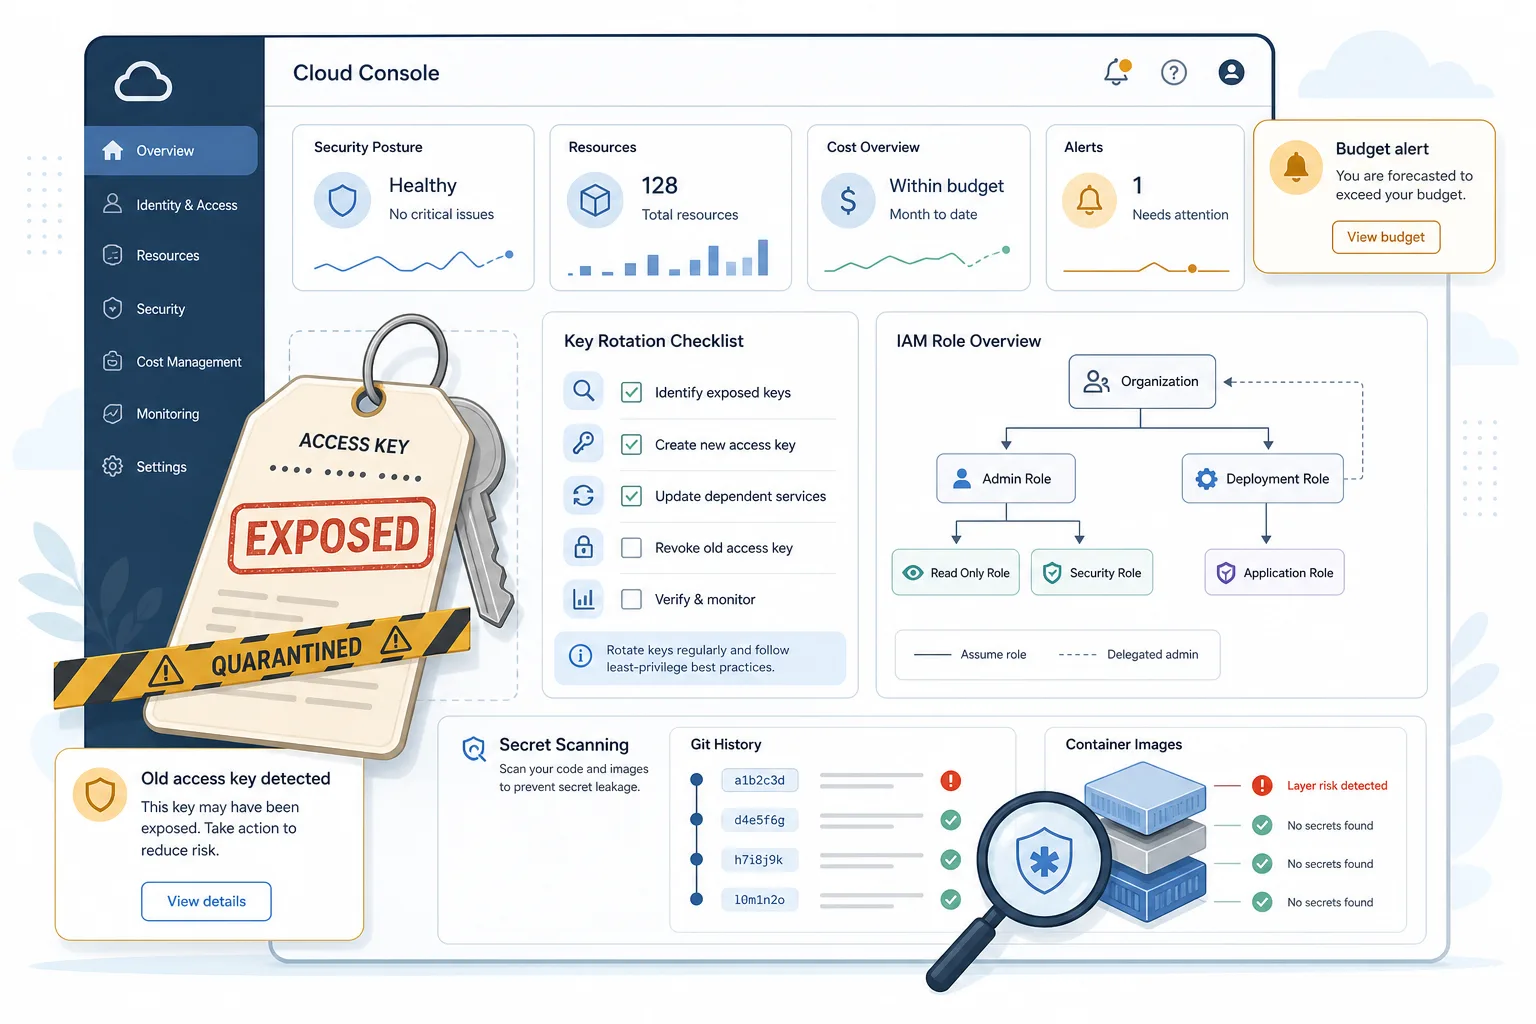
Ein geleakter AWS-Schlüssel bleibt Zugriff, bis er rotiert und gelöscht ist
Truffle Security prüfte tausende AWS-Schlüssel erneut, die bereits in öffentlichen Artefakten standen. Beunruhigend ist nicht nur das Leck: Viele funktionierten Jahre später noch, auch Root- und AdministratorAccess-Schlüssel.
KI-“Mind Viruses” ohne Panik: Agentenspeicher wird zur Sicherheitsgrenze
Aktuelle Berichte zeigen keinen autonomen KI-Ausbruch. Sie zeigen ein praktisches Risiko: beschreibbarer Agentenspeicher, gemeinsame Workspaces und persistent prompt files gehören wie privilegierte Konfiguration geschützt.