
Ciberseguridad sin pánico
Cobertura clara de amenazas, filtraciones, vulnerabilidades y prácticas defensivas para quienes necesitan entender el riesgo sin histeria ni niebla técnica.
Latest publications
CVE-2026-76461: los usuarios de Cisco Secure Email Gateway necesitan aplicar el parche y hacer análisis forense
Cisco confirma que una inyección SQL sin autenticación en Secure Email Gateway está siendo explotada activamente. La respuesta exige localizar cada dispositivo, instalar la versión corregida de AsyncOS y revisar los registros de correo en busca de indicios de compromiso.
CVE-2026-75650 en Adobe Commerce y Magento: parchea la tienda y después investígala
La vulnerabilidad CVE-2026-75650 ya está siendo explotada. Instalar el hotfix de Adobe cierra la vía crítica de ejecución remota sin autenticación, pero no demuestra que la tienda no haya sido comprometida antes de la corrección.

Las fallas del kernel de SAP de septiembre de 2026 exigen inventariar y aplicar parches
OVERPASS y S4GET afectan rutas de comunicación esenciales de SAP y pueden poner en riesgo un paisaje ERP completo. La prioridad es comprobar qué componentes están expuestos, corregirlos y verificar que los procesos activos usan las versiones reparadas.
Explotan fallos del SonicWall SMA1000: actualiza el dispositivo y comprueba qué expuso
Dos vulnerabilidades del SonicWall SMA1000 ya figuran en el catálogo de fallos explotados de CISA. La prioridad no es solo instalar el parche: también hay que determinar si el dispositivo de acceso remoto debe tratarse como un posible incidente.
CVE-2026-9586 en Switchvox: cómo corregir la vulnerabilidad sin alarmismo
Actualizar a Switchvox 8.4.0.2 o una versión posterior es el punto de partida, pero una respuesta fiable exige comprobar la versión y la compilación exactas de cada sistema, respetar las restricciones de migración y confirmar que la actualización se aplicó correctamente.
La historia de Nexus muestra por qué verificar documentos ya es un riesgo de ciberseguridad
La venta reportada de escaneos de licencias e ID no es una filtración común: expone el riesgo oculto de conservar documentos usados para probar identidad.
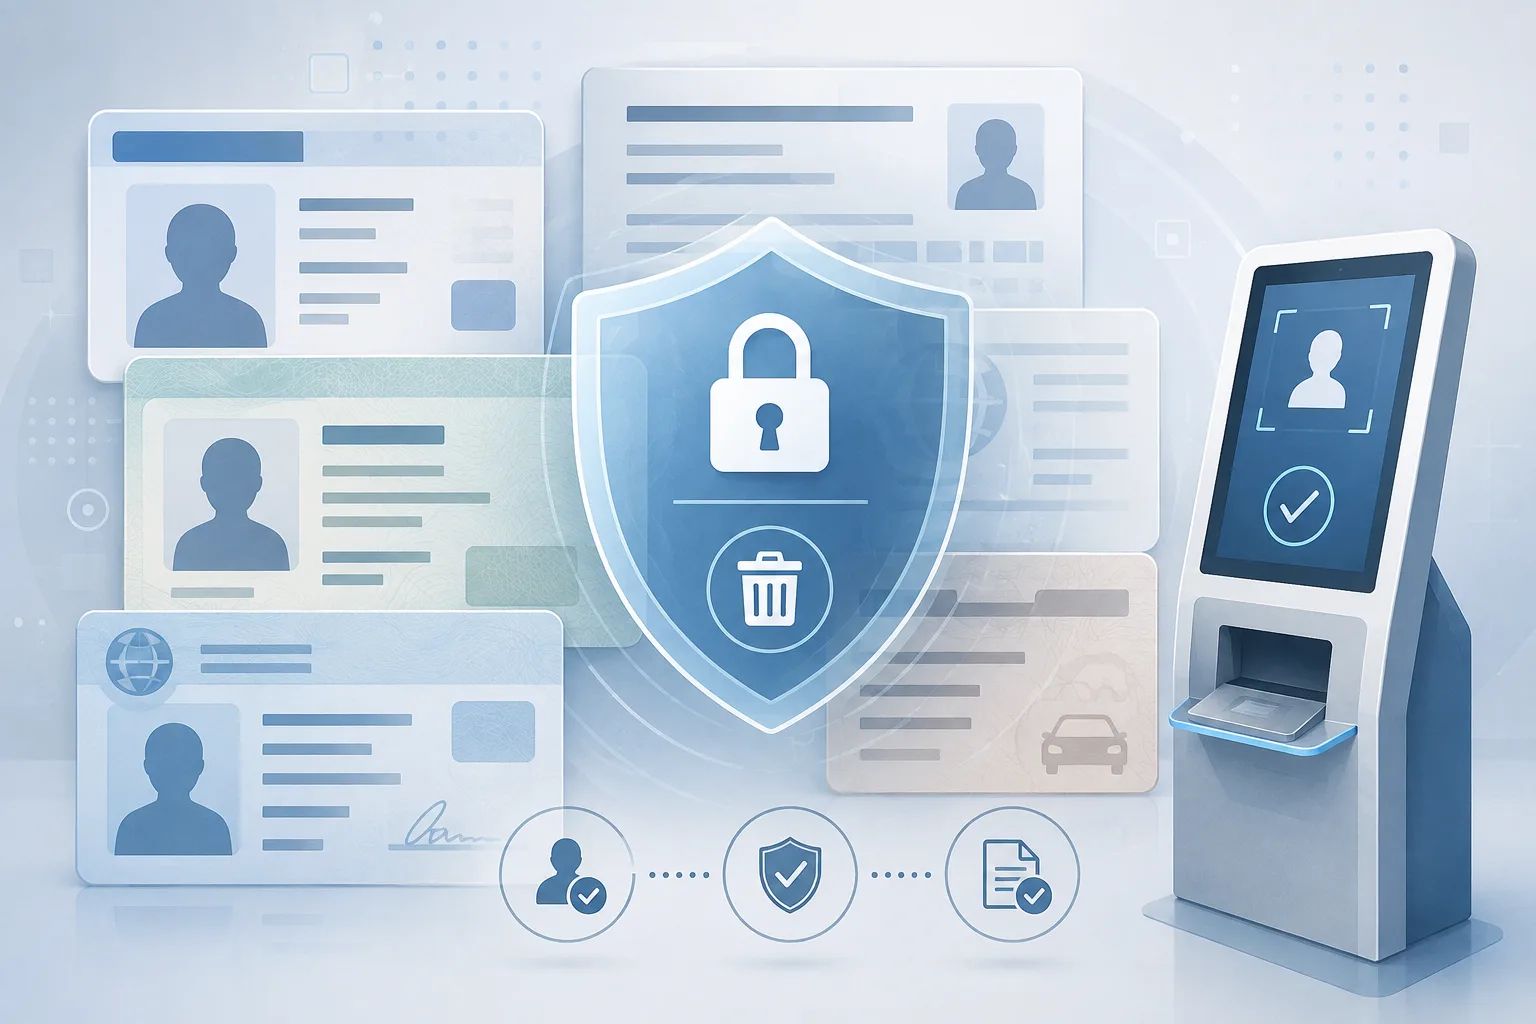
El plan europeo de lawful access pone a prueba la ciberseguridad
La cuestión no es si la policía necesita pruebas digitales, sino si se puede acceder a datos cifrados sin crear una debilidad común.
Un rumor de fallo ya puede poner en marcha el reloj del exploit
Los agentes de IA no vuelven catastrófica cada vulnerabilidad, pero hacen más valiosas las pistas públicas. La respuesta open source debe ser más rápida y prudente.
Las impresoras 3D cloud necesitan control local, no pánico
El caso Bambu Lab y AGPL recuerda que una impresora conectada debe entrar en el plan de seguridad: red, LAN mode, firmware y archivos.
ToxicPanda 2.0 muestra que los permisos de Android son decisiones de seguridad
El nuevo troyano bancario abusa de VPN, Accessibility y debugging, pero las defensas prácticas siguen al alcance del usuario y de TI.
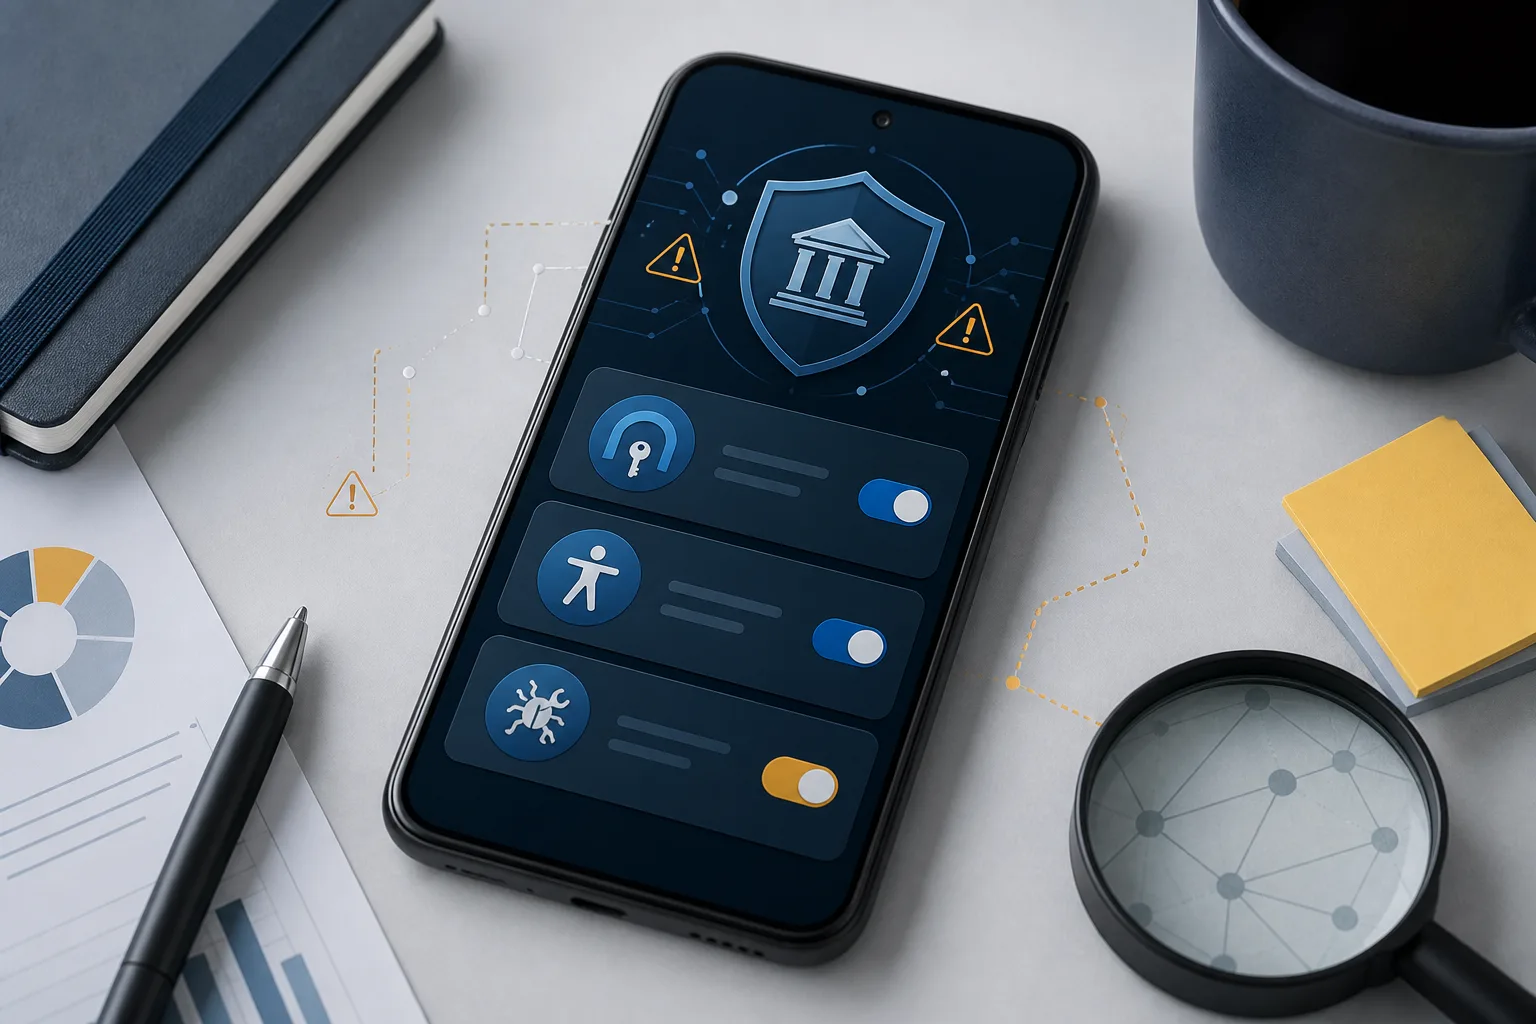
Una clave AWS filtrada sigue siendo acceso hasta que se rota y se borra
Truffle Security volvió a probar miles de claves AWS que ya habían aparecido en artefactos públicos. La señal preocupante no es solo la fuga: muchas seguían funcionando años después, incluso claves root y AdministratorAccess.
“Mind viruses” en IA, sin pánico: la memoria del agente ya es una frontera de seguridad
Los informes recientes no muestran una epidemia autónoma de IA. Sí muestran un riesgo práctico: memoria editable, espacios compartidos y persistent prompt files deben tratarse como configuración privilegiada.