
Cybersécurité sans panique
Des analyses claires des cybermenaces, fuites, vulnérabilités et pratiques de défense, pour comprendre les risques sans hystérie ni brouillard technique.
Latest publications
CVE-2026-76461 : les utilisateurs de Cisco Secure Email Gateway doivent corriger puis rechercher les compromissions
Cisco signale l’exploitation active d’une injection SQL non authentifiée dans Secure Email Gateway. La réponse ne se limite pas à une mise à niveau : il faut recenser les appliances, installer AsyncOS corrigé et examiner les journaux de messagerie.
CVE-2026-75650 dans Adobe Commerce et Magento : corriger la boutique, puis l’enquêter
Adobe affirme que la CVE-2026-75650 est exploitée activement. Le correctif d’urgence ferme une voie critique d’exécution de code sans authentification, mais les marchands doivent aussi vérifier si des attaquants ont atteint leur boutique avant sa disponibilité.

Les failles du noyau SAP de septembre 2026 imposent un inventaire et une mise à jour immédiate
Deux vulnérabilités critiques de SAP, publiées le 8 septembre, touchent des voies centrales de communication et peuvent menacer tout un environnement ERP. Voici ce qui est établi, ce qui reste incertain et comment vérifier l’exposition.
Les failles du SonicWall SMA1000 sont exploitées : corrigez l’appliance, puis vérifiez ce qu’elle a exposé
Deux vulnérabilités du SonicWall SMA1000 figurent déjà dans le catalogue CISA des failles exploitées. Il faut installer le correctif, mais aussi déterminer si l’appliance d’accès distant exposée sur Internet doit être considérée comme un incident potentiel.
CVE-2026-9586 dans Switchvox : corriger vite, vérifier sans paniquer
Exploitable sans authentification, cette faille de Switchvox peut mener à l’exécution de code. Il faut vérifier la version réellement installée, appliquer le correctif de façon maîtrisée et rechercher d’éventuelles traces d’intrusion sans perturber le service téléphonique.
L’affaire Nexus montre pourquoi la vérification d’identité devient un risque cyber
La vente signalée de scans de permis et d’identités n’est pas une fuite ordinaire: elle révèle le danger de conserver les documents qui prouvent qui nous sommes.
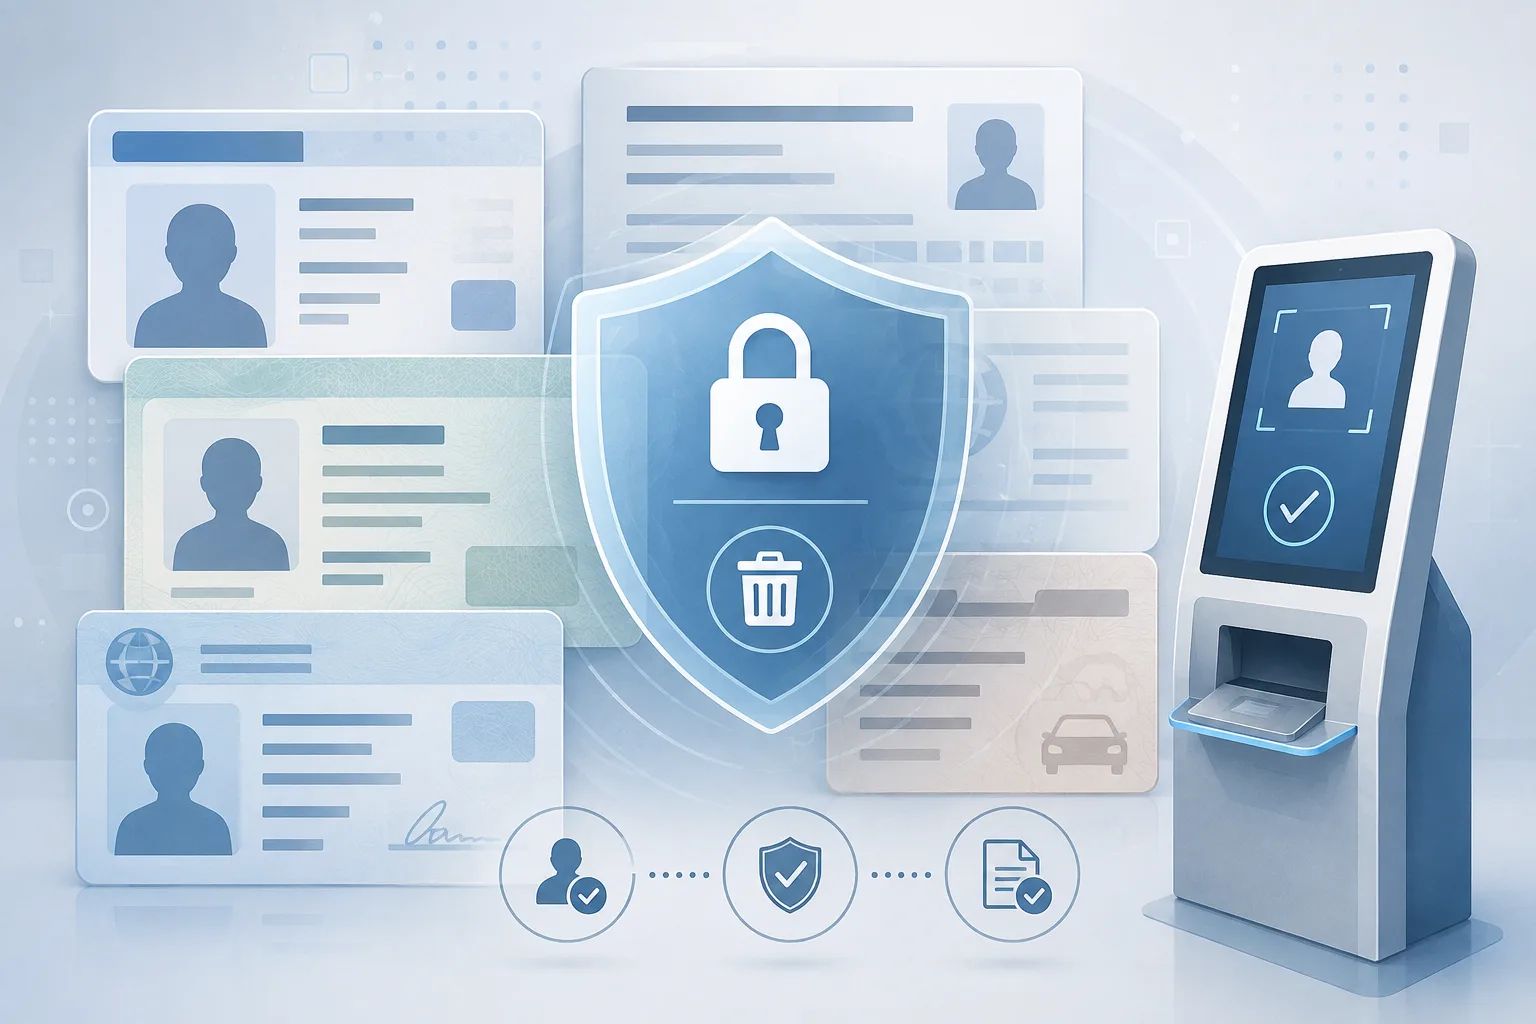
Le plan européen de lawful access teste la cybersécurité
La question n’est pas si la police a besoin de preuves numériques, mais si l’accès aux données chiffrées peut exister sans faiblesse commune.
Une rumeur de bug peut déjà lancer l’horloge de l’exploit
Les agents d’IA ne rendent pas chaque faille catastrophique, mais ils rendent les indices publics plus utiles. La réponse open source doit gagner en vitesse et en prudence.
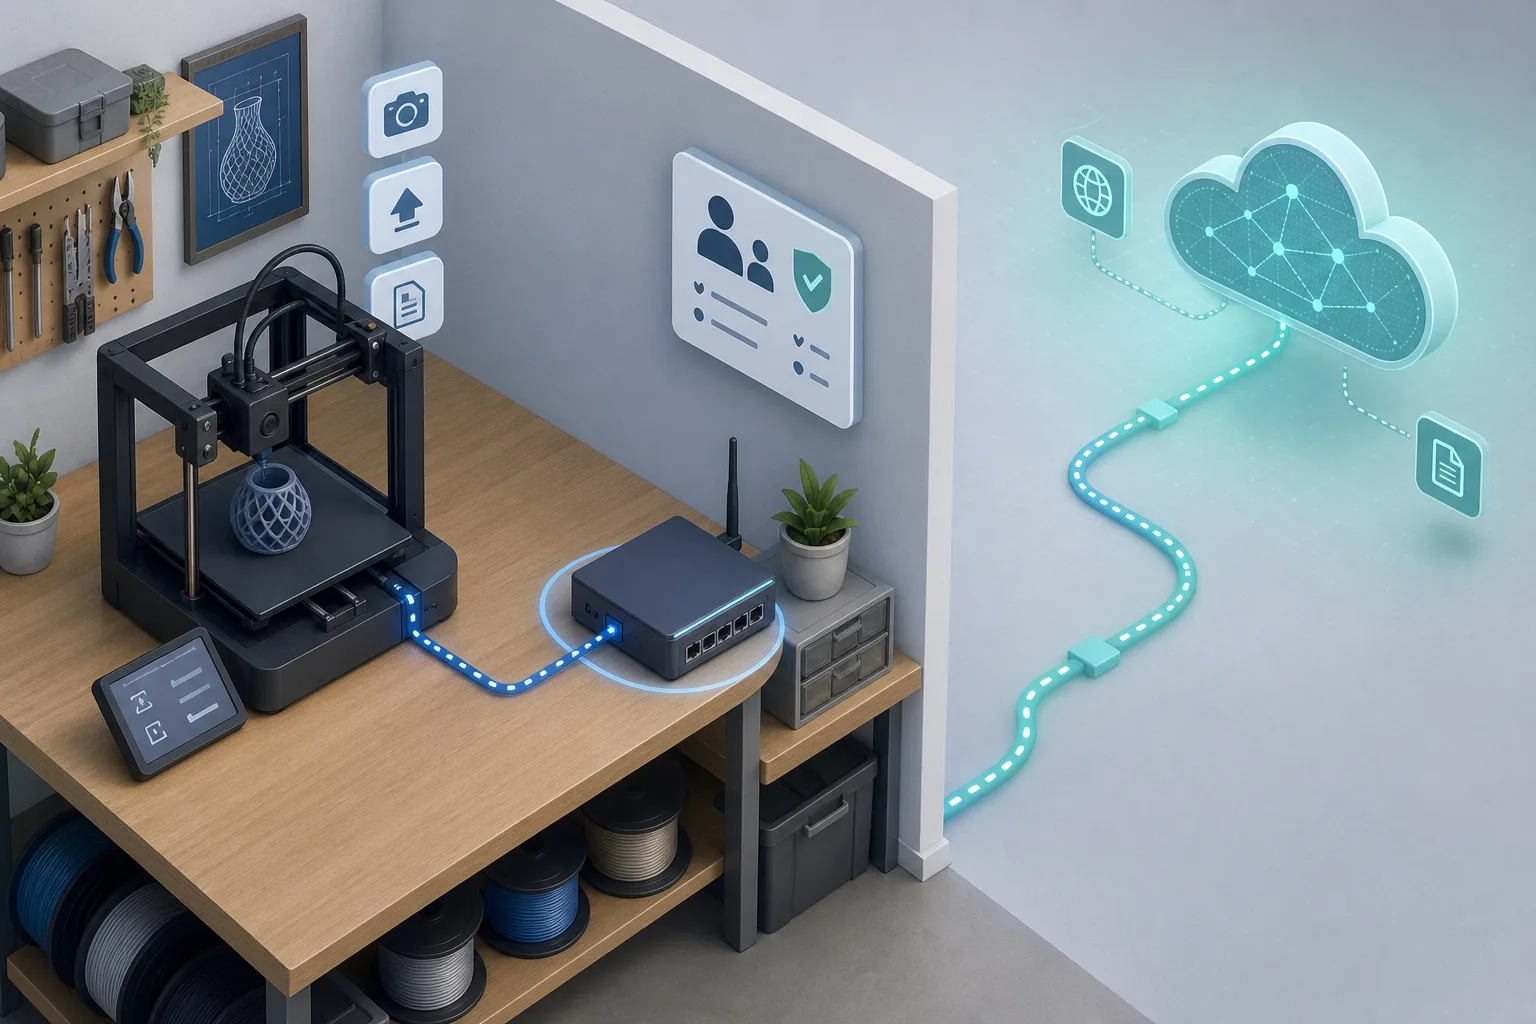
Les imprimantes 3D cloud ont besoin de contrôle local, pas de panique
Le conflit Bambu Lab et AGPL rappelle qu’une imprimante connectée doit être gérée comme un vrai objet réseau.
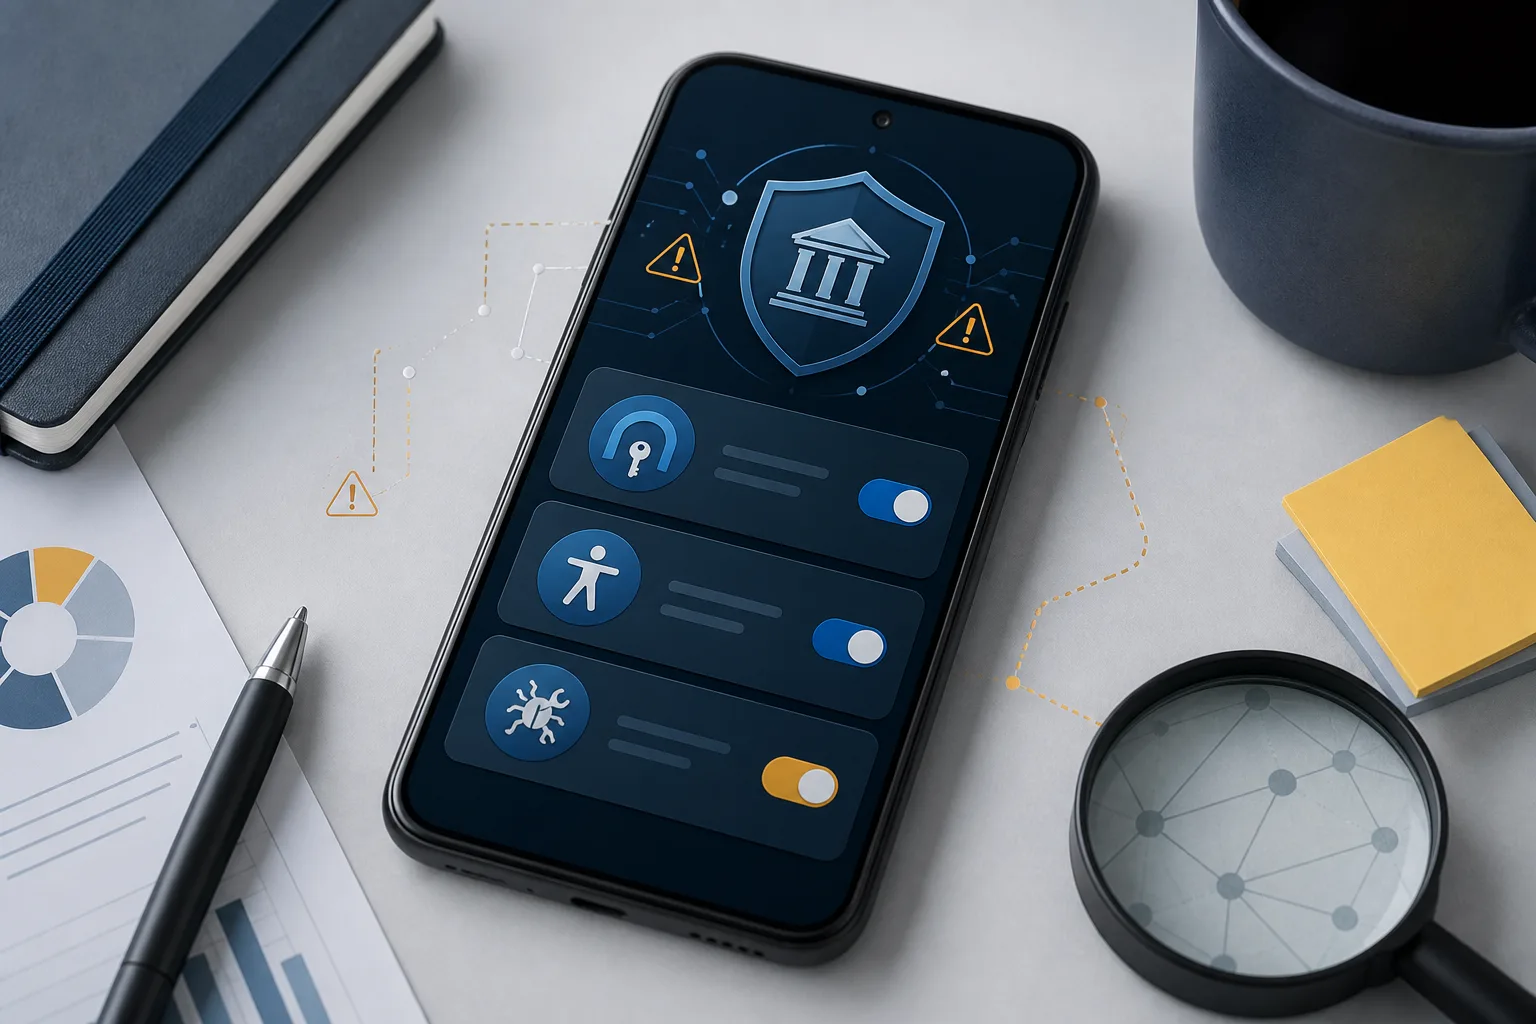
ToxicPanda 2.0 rappelle que les permissions Android sont des décisions de sécurité
Le nouveau cheval de Troie bancaire abuse de VPN, Accessibility et du débogage, mais les mesures défensives restent concrètes.
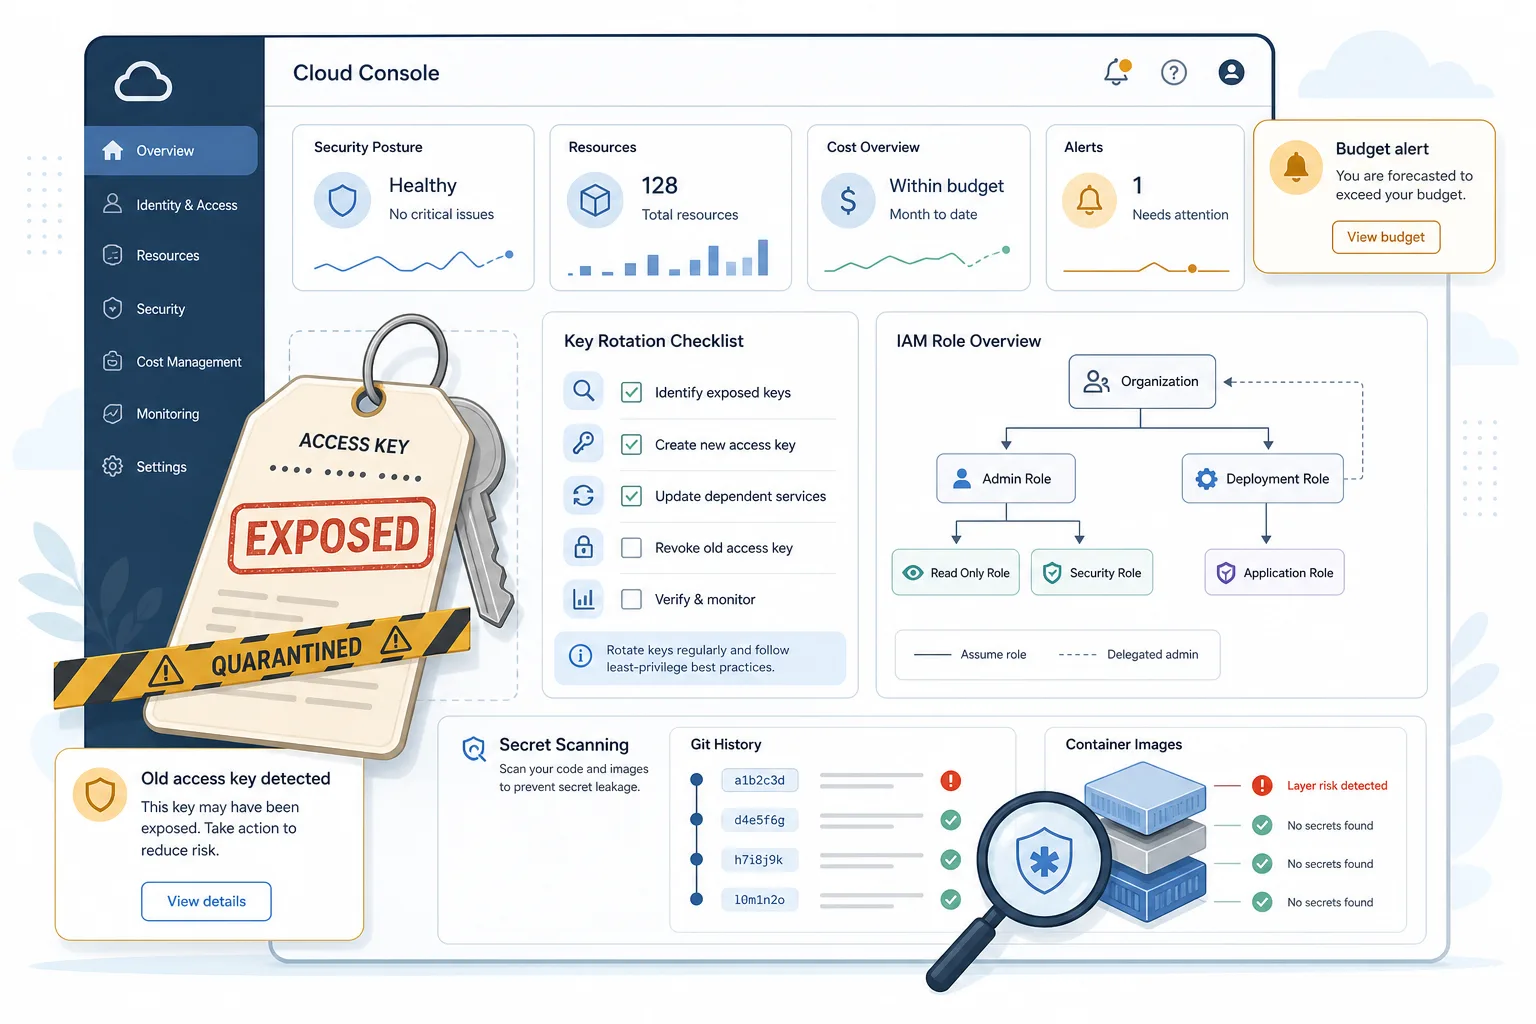
Une clé AWS exposée reste un accès tant qu’elle n’est pas supprimée
Truffle Security a revérifié des milliers de clés AWS déjà apparues dans des artefacts publics. Le signal inquiétant n’est pas seulement la fuite: beaucoup fonctionnaient encore des années plus tard, y compris des clés root et AdministratorAccess.
“Mind viruses” d’IA sans panique: la mémoire d’agent devient une frontière de sécurité
Les travaux récents ne montrent pas une épidémie autonome d’IA. Ils montrent un risque concret: mémoire agent modifiable, espaces partagés et persistent prompt files doivent être traités comme une configuration privilégiée.