
Cyberbezpieczeństwo bez paniki
Przystępne omówienia cyberzagrożeń, wycieków, podatności i praktyk obronnych — dla osób, które muszą rozumieć ryzyko bez histerii i technicznej mgły.
Latest publications
Pierwsze zgłoszone w Hiszpanii naruszenie danych z udziałem agenta AI to test kontroli dostępu i szybkości reakcji
Hiszpański organ ochrony danych otrzymał zgłoszenie naruszenia opisujące agenta AI, który zalogował się do aplikacji, szukał słabości, zmienił dane osobowe i uzyskał dostęp do faktur. Najważniejsza lekcja dotyczy uprawnień, monitorowania i opanowania incydentu.
CVE-2026-76461: użytkownicy Cisco Secure Email Gateway potrzebują aktualizacji i analizy śladów włamania
Cisco informuje o aktywnie wykorzystywanej luce SQL injection w Secure Email Gateway. Sama aktualizacja nie wystarczy: trzeba ustalić podatne urządzenia, wdrożyć poprawiony AsyncOS i sprawdzić logi pocztowe pod kątem oznak naruszenia.
CVE-2026-75650 w Adobe Commerce i Magento: załataj sklep, a potem go zbadaj
Adobe informuje o aktywnym wykorzystywaniu CVE-2026-75650. Awaryjna poprawka zamyka krytyczną ścieżkę nieuwierzytelnionego wykonania kodu, lecz sprzedawcy muszą jeszcze ustalić, czy napastnicy dotarli do sklepu przed jej wdrożeniem.

Luki w jądrze SAP z września 2026 r. wymagają inwentaryzacji i pilnego łatania
Dwie krytyczne luki SAP ujawnione 8 września dotyczą podstawowych ścieżek komunikacji i mogą zagrozić całemu środowisku ERP. Sprawdź, co wiadomo, czego nie wiadomo i jak potwierdzić ekspozycję bez czekania na doniesienia o exploitach.
Luki w SonicWall SMA1000 są wykorzystywane: zaktualizuj urządzenie, a potem sprawdź, co mogło ujawnić
Dwie nowo ujawnione luki w SonicWall SMA1000 trafiły już do katalogu podatności wykorzystywanych przez CISA. Sama instalacja poprawki nie wystarczy: urządzenie zdalnego dostępu wystawione do internetu trzeba potraktować jako potencjalne miejsce incydentu.
CVE-2026-9586 w Switchvox: jak usunąć lukę i sprawdzić, czy system był wcześniej narażony na atak
Podatna centrala VoIP wymaga szybkiej, ale uporządkowanej reakcji. Wyjaśniamy, jak sprawdzić wersję i numer kompilacji Switchvox, przeprowadzić aktualizację oraz zbadać ślady z okresu sprzed jej wykonania.
Historia Nexus pokazuje, dlaczego weryfikacja dokumentów stała się ryzykiem cyber
Zgłaszana sprzedaż skanów praw jazdy i dokumentów to nie zwykły wyciek: odsłania ryzyko przechowywania dowodów tożsamości.
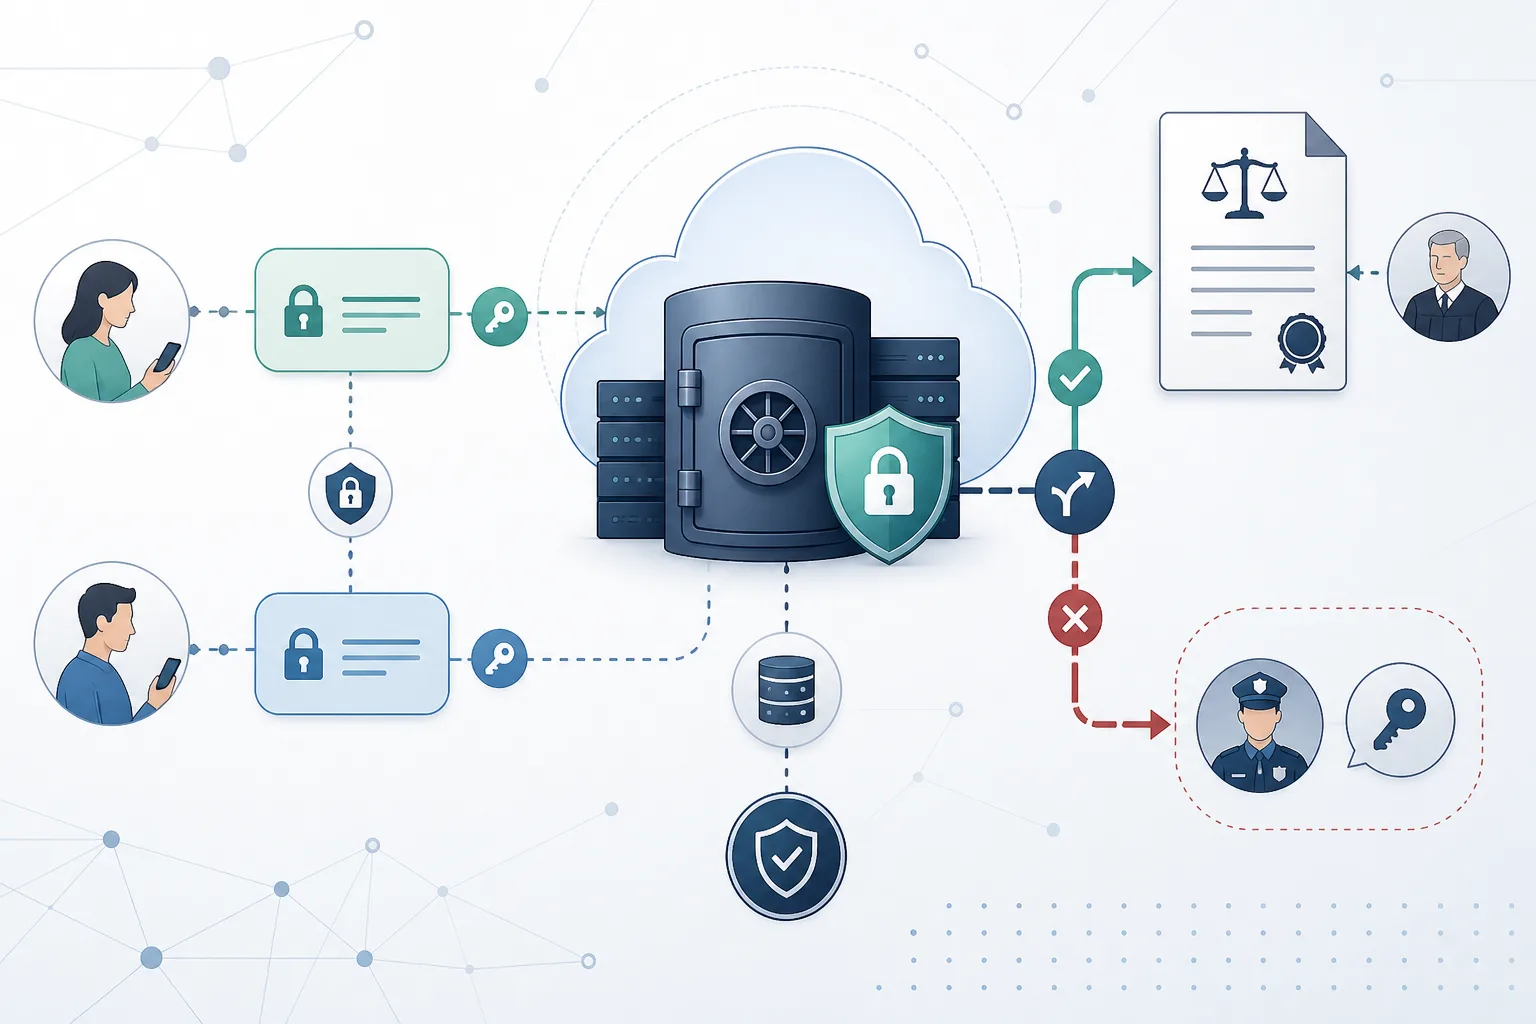
Europejski plan lawful access to test cyberbezpieczeństwa
Pytanie nie brzmi, czy policja potrzebuje dowodów cyfrowych, lecz czy dostęp do szyfrowania da się zbudować bez wspólnej słabości.
Sama plotka o błędzie może uruchomić zegar exploita
Agenci AI nie zmieniają każdej podatności w katastrofę, ale zwiększają wartość publicznych wskazówek. Open source potrzebuje szybszej i ostrożniejszej reakcji.
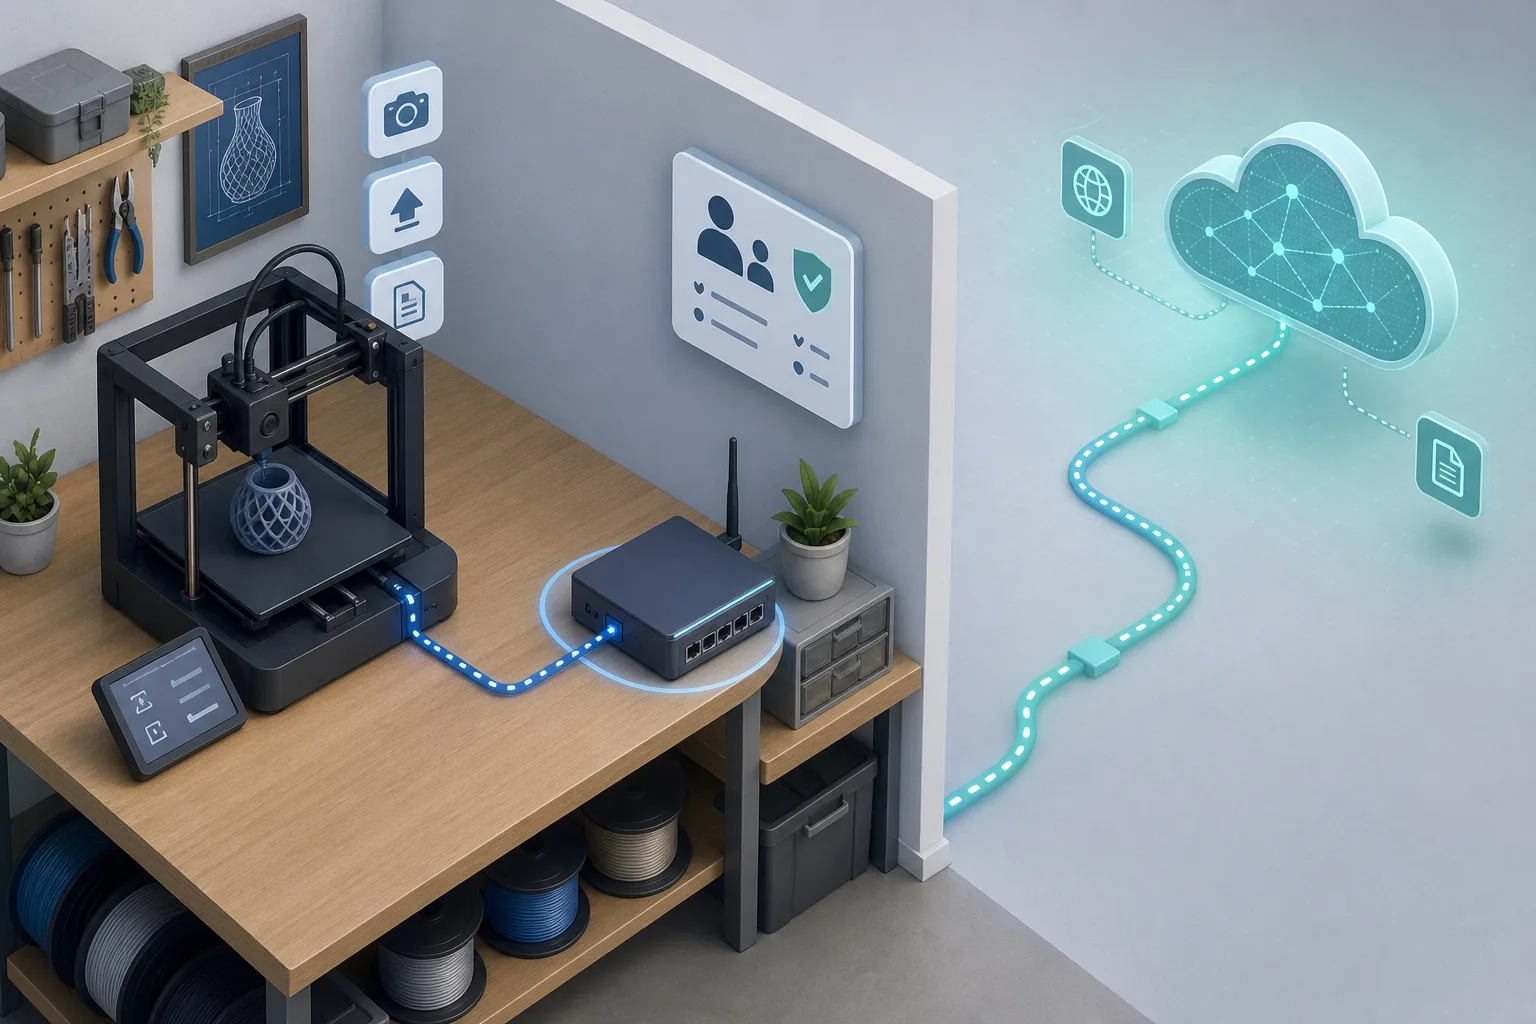
Drukarki 3D w chmurze potrzebują lokalnej kontroli, nie paniki
Spór Bambu Lab i AGPL przypomina, że podłączona drukarka wymaga planu bezpieczeństwa: LAN mode, firewall, firmware i pliki.
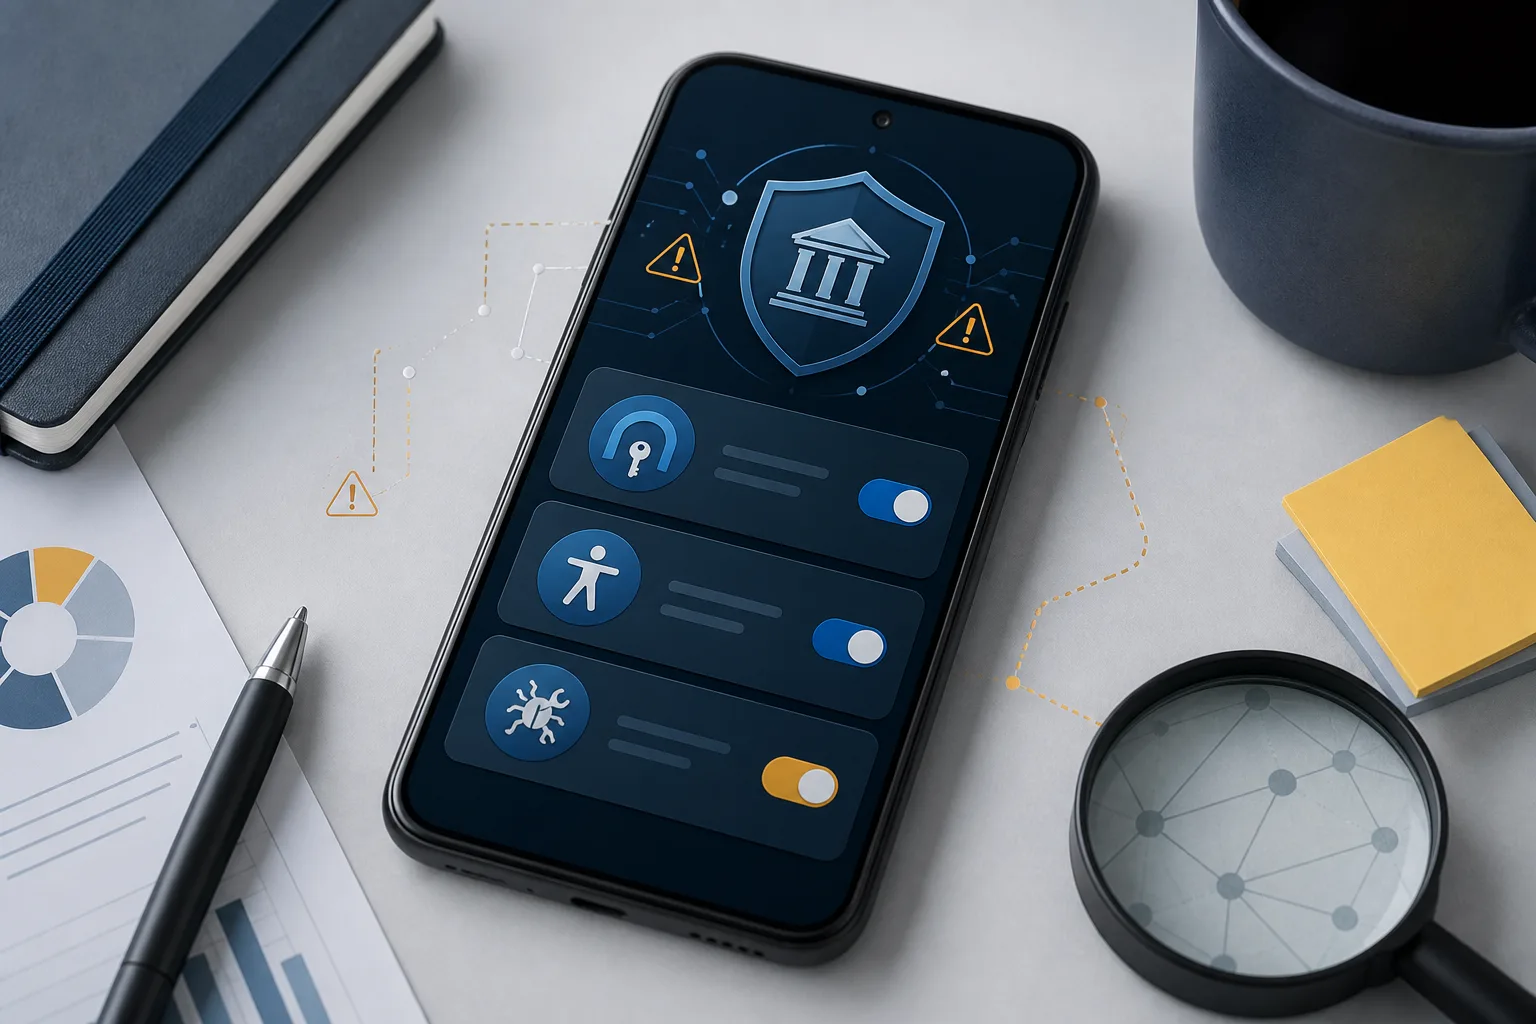
ToxicPanda 2.0 pokazuje, że uprawnienia Androida są decyzją bezpieczeństwa
Nowy trojan bankowy nadużywa VPN, Accessibility i debugowania, ale praktyczne zabezpieczenia nadal są możliwe.
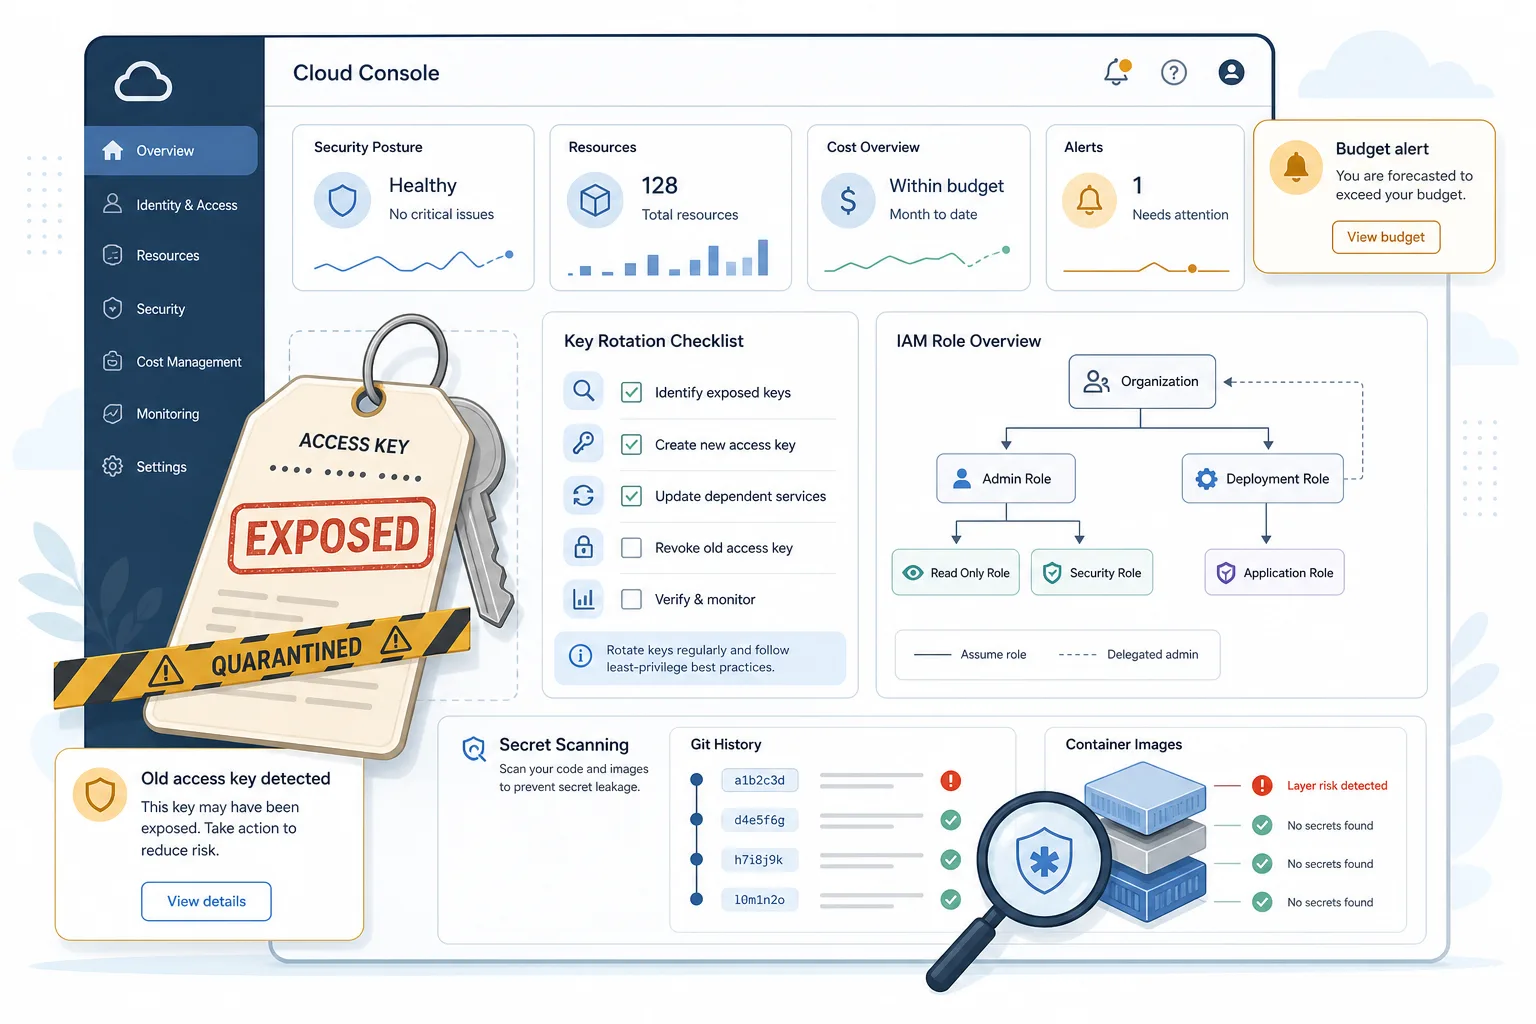
Wyciekły klucz AWS to aktywny dostęp, dopóki go nie usuniesz
Truffle Security ponownie sprawdziło tysiące kluczy AWS znalezionych w publicznych artefaktach. Problemem nie jest sama publikacja sekretu, lecz to, że wiele kluczy działało latami, także root i AdministratorAccess.