
Кибербезопасность без паники
Понятные обзоры киберугроз, утечек, уязвимостей и защитных практик. Для тех, кому нужно понимать риски без истерики и технического тумана.
Latest publications
CVE-2026-76461: пользователям Cisco Secure Email Gateway нужны обновление и форензика
Cisco сообщает об эксплуатации безаутентификационной SQL-инъекции в Secure Email Gateway. Операторам нужно не только установить исправленный AsyncOS, но и проверить почтовые журналы, чтобы понять, не был ли шлюз скомпрометирован раньше.
CVE-2026-75650 в Adobe Commerce и Magento: сначала закройте уязвимость, затем расследуйте инцидент
Экстренное исправление Adobe закрывает критический путь к удалённому выполнению кода без аутентификации. Но одного обновления недостаточно: владельцам магазинов нужно проверить, не получили ли злоумышленники доступ до выхода хотфикса.

Уязвимости ядра SAP в сентябре 2026 года требуют инвентаризации и установки исправлений
Две критические уязвимости SAP, раскрытые 8 сентября, затрагивают ключевые коммуникационные пути и могут поставить под угрозу весь ландшафт ERP. Разбираем известные факты, пробелы в данных и проверку уязвимости без ожидания сообщений об эксплуатации.
Уязвимости SonicWall SMA1000 уже эксплуатируют: установите обновление и проверьте, что стало доступно злоумышленникам
Две уязвимости SonicWall SMA1000 уже внесены CISA в каталог эксплуатируемых уязвимостей. Нужно не только установить исправление, но и выяснить, следует ли считать интернет-доступный шлюз потенциальным объектом инцидента.
CVE-2026-9586 в Switchvox: как закрыть уязвимость без паники
Зафиксирована реальная попытка эксплуатации CVE-2026-9586. Разбираем, какие системы Switchvox необходимо проверить, как безопасно установить обновление и почему после исправления может потребоваться расследование.
История Nexus показывает, почему проверка документов стала киберриском
Продажа сканов водительских прав и ID — не обычная утечка. Это риск для данных, которыми люди доказывают личность после других утечек.
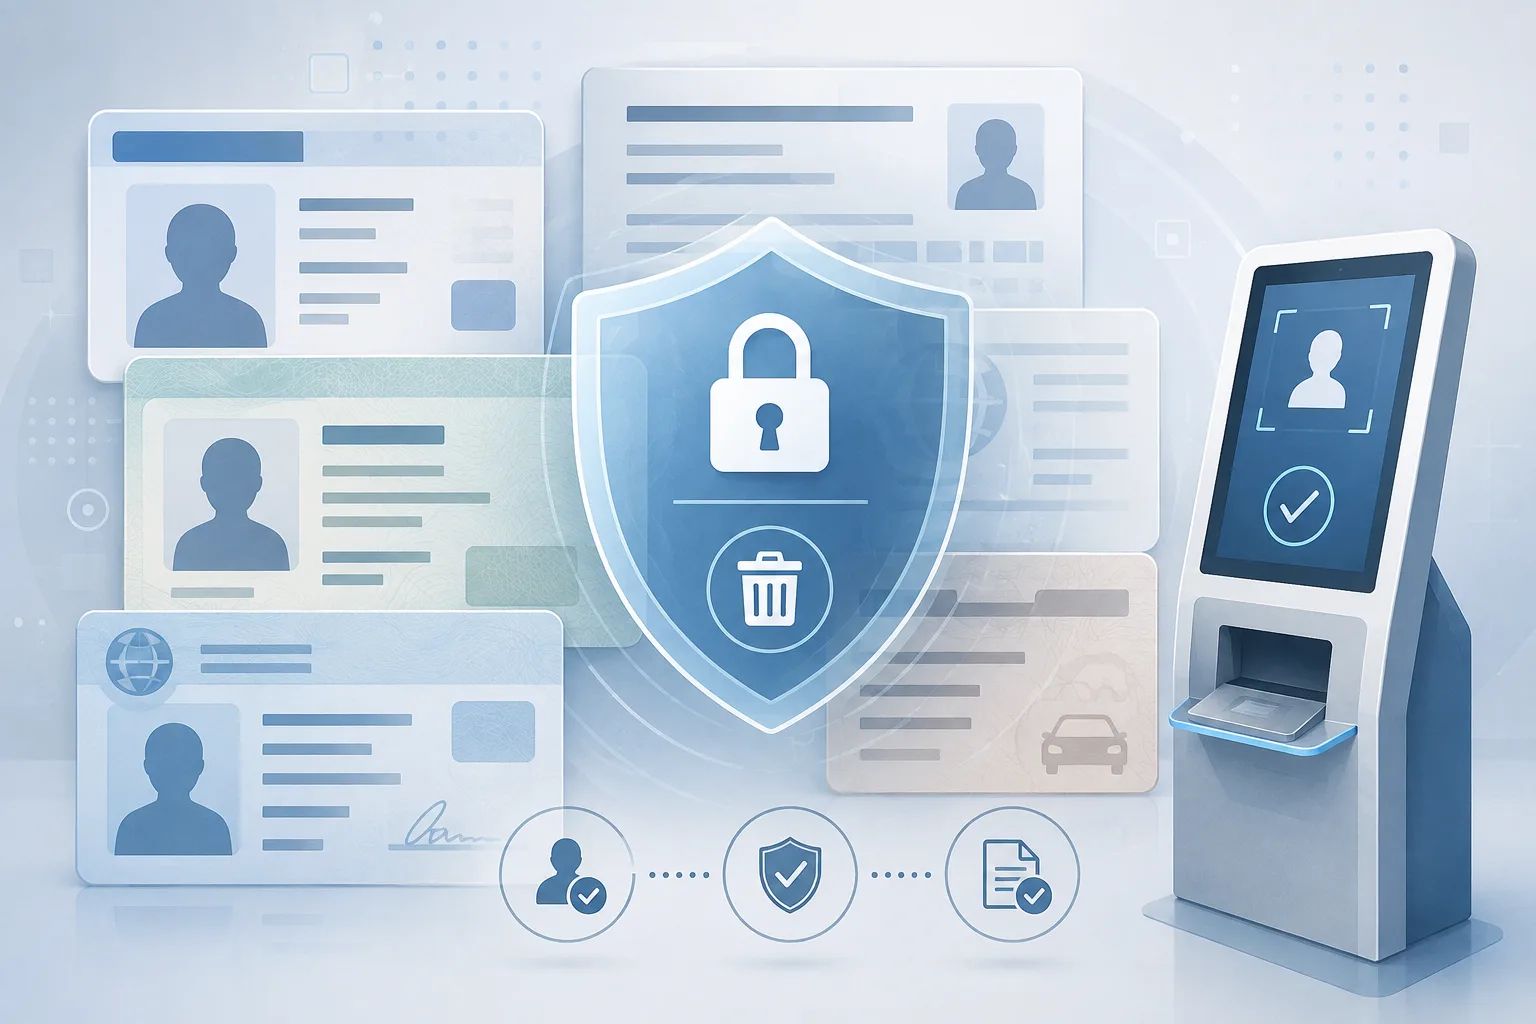
Европейский lawful-access план стал тестом кибербезопасности
Вопрос не в том, нужны ли полиции цифровые доказательства, а в том, можно ли дать доступ к шифрованию без общей уязвимости.
Слуха о баге уже достаточно, чтобы запустить таймер эксплойта
AI-агенты не превращают каждую уязвимость в катастрофу, но делают публичные подсказки ценнее. Open-source security response нужен быстрее и аккуратнее.
Облачным 3D-принтерам нужен локальный контроль, а не паника
Спор вокруг Bambu Lab и AGPL напоминает: подключённый принтер — часть сети, где важны LAN mode, firewall, прошивки и контроль файлов.
ToxicPanda 2.0 показывает, почему Android-разрешения стали решением безопасности
Новый банковский троян злоупотребляет VPN, Accessibility и debugging-доверием, но цепочку атаки всё ещё можно разорвать.
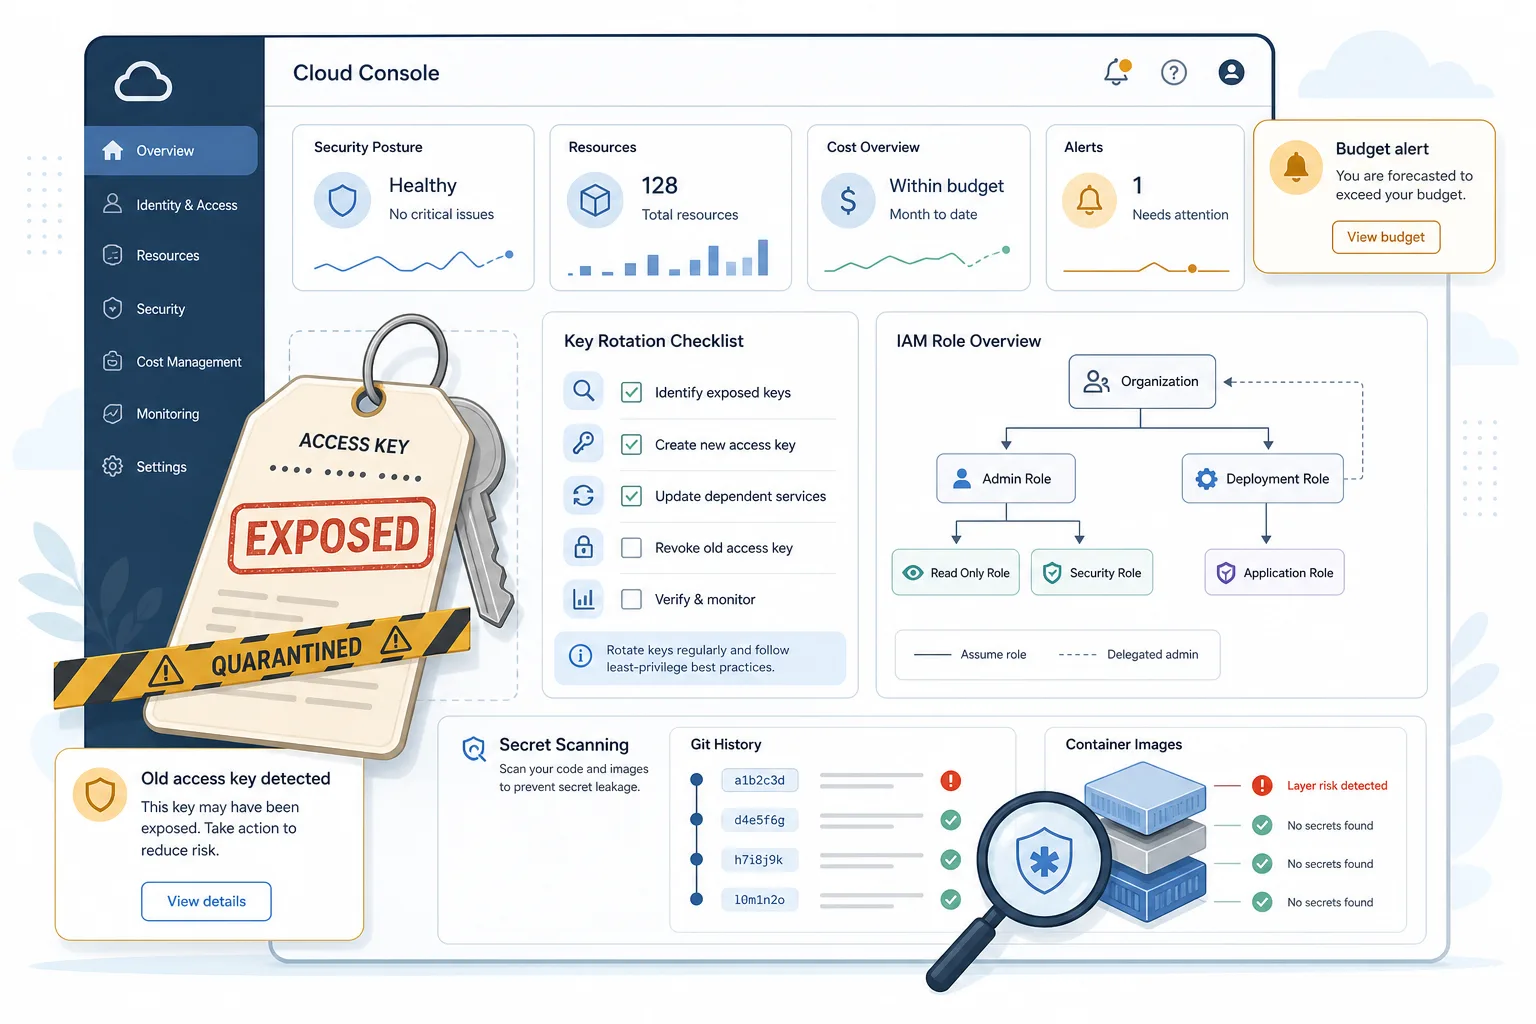
Утёкший AWS-ключ — это действующий доступ, пока его не удалили
Truffle Security перепроверила тысячи AWS-ключей, которые уже появлялись в публичных артефактах. Главный урок не в том, что секреты утекают, а в том, что многие из них годами остаются рабочими, включая root и AdministratorAccess.
AI mind viruses без паники: память агента стала границей безопасности
Свежие исследования Anthropic, EPFL и отраслевые отчёты не показывают автономную AI-эпидемию. Они показывают практический риск: записываемую память агентов, общие рабочие каталоги и persistent prompt files надо защищать как привилегированную конфигурацию.