ИТ сегодня
Latest publications
Сеть Acceleron от Oracle делает восстановление AI-кластеров после сбоев критическим требованием
Новое сетевое объявление Oracle для OCI посвящено не только более быстрым соединениям, но и продолжению распределённых AI-задач при отказах маршрутов. Это переносит часть работы по надёжности AI в сетевую инфраструктуру и меняет подход к проектированию.
AWS закрывает два сервиса для новых клиентов: что командам нужно проверить 29 октября
AWS перевела WorkSpaces Secure Browser и Chime SDK SIP Media Application в режим сопровождения. Текущие развертывания продолжат работать, но после 29 октября новые клиенты не смогут подключиться — ИТ-командам нужно срочно спланировать учетные записи и миграцию.
Вредоносный файл AGENTS.md превращает папку «Загрузки» в границу доверия для ИИ-агента программирования
Расследование Forever Security показывает, как загруженный браузером файл и система инструкций ИИ-агента программирования могут объединиться в практический путь атаки. Простая мера защиты — не запускать агентов в папках, содержимое которых не проверено.
GitHub перестраивает Git-инфраструктуру под нагрузку от агентов, разделяя чтение репозиториев и координацию записи
GitHub перестраивает слой хранения GitHub.com по мере роста активности репозиториев, вызванной разработкой с участием агентов. Для инженерных команд главный вывод — контролировать веерную запись, горячие ссылки, чтение CI и правила работы во время миграции.
Компрометация ключей УЦ eMudhra превращает обновление доверия браузеров в проверку ИТ-парка
Были скомпрометированы ключи восьми промежуточных сертификатов eMudhra, из-за чего браузеры, операционные системы и пакеты начали отзывать доверие. Проверки могут потребоваться и для неуправляемых хранилищ, TLS-инспекции и подписанного ПО.
AWS Transform преобразует код .NET для Azure, но миграция всё ещё требует архитектурного аудита
AWS Transform теперь умеет переводить отдельные вызовы Azure SDK в эквиваленты AWS для современных приложений .NET. Важен не вопрос о том, компилируется ли сгенерированный код, а то, продолжают ли после перехода между облаками работать идентификация, поведение данных, обработка сбоев и эксплуатация.
Amazon S3 появляется в Marketplace Vercel: простое выделение ресурсов и новая работа для платформенных команд
Amazon S3, S3 Tables и S3 Vectors теперь можно подключать через Vercel и v0. Главный вопрос для команды — не в том, стало ли создание хранилища проще, а в том, как сохранить владение AWS, границы доступа, контроль над данными и видимость расходов.
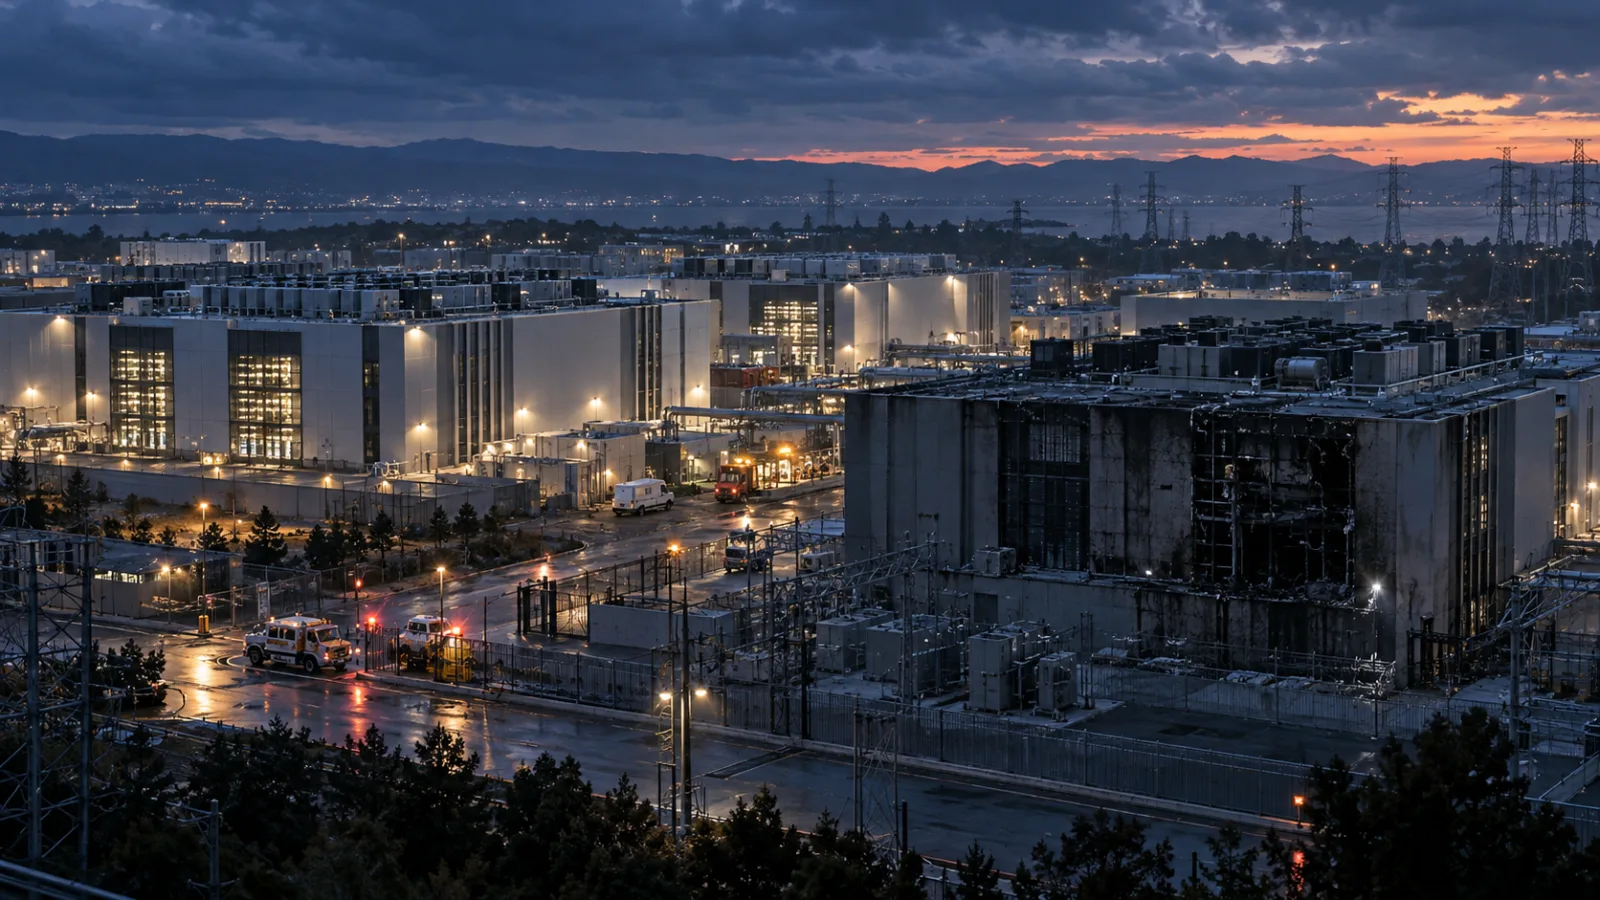
Третья авария в дата-центре Yandex Cloud показывает пределы устойчивости Multi-AZ
Октябрьский инцидент Yandex Cloud затронул три дата-центра после физических атак и перебоев с электроснабжением. Главный урок для команд — проверять не только репликацию, но и ёмкость, восстановление состояния и независимые пути выхода из облака.
Citrix NetScaler CVE-2026-107406: проверка конфигурации SAML и план установки исправлений для ИТ-команд
Citrix раскрыла критическую уязвимость переполнения памяти в NetScaler, затрагивающую развертывания с ролями поставщика или провайдера удостоверений SAML. Реакция должна опираться на конфигурацию: найти уязвимые устройства, проверить сборку, установить исправление и изучить журналы аутентификации.
Google приостанавливает приём сообщений об уязвимостях в продуктах с открытым исходным кодом: поток AI-отчётов перегрузил триаж
Google временно прекратил приём новых сообщений об уязвимостях продуктов в программе OSS VRP. Причина — резкий рост автоматизированных отправок, подавляющее большинство которых оказались недействительными. Возобновление ожидается не раньше первого квартала 2027 года.
Октябрьские бюллетени AWS превращают безопасность агентных инструментов разработки в задачу реагирования на инциденты
Свежие бюллетени AWS описывают серьезные уязвимости в Loom for AWS, security-agent-mcp-server, SageMaker Unified Studio и Kiro. Одних обновлений недостаточно: нужно проверить инструменты, учетные данные, права записи и облачную активность.
Предупреждение Apple о Full Disk Access превращает разрешения для ИИ-агентов на Mac в задачу для ИТ
Apple готовит дополнительные ограничения для Full Disk Access в macOS на фоне распространения ИИ-агентов с широкими полномочиями. Организациям уже сейчас стоит провести инвентаризацию доступа, сузить разрешения и ввести их регулярный пересмотр.