تجربة AWS الجديدة للمطوّرين تزيل عوائق إعداد السحابة وتجعل أول مراجعة للحوكمة أمراً أساسياً
تطرح AWS مسار تسجيل يعتمد على المشاريع، مع صلاحيات مُدارة واتصال بوكلاء البرمجة وحدود للإنفاق. السرعة مفيدة، لكن على الفرق مراجعة الهوية والمنطقة والحصص وحقوق الوصول التي أُنشئت تلقائياً قبل اعتبار المشروع بنية إنتاجية.

تغيّر AWS اللحظة التي تتحول فيها بيئة سحابية جديدة إلى مسؤولية تشغيلية. صُممت تجربة التسجيل الجديدة للمطوّرين الذين يريدون الانتقال من فكرة إلى شيفرة تعمل، من دون أن يضطروا أولاً إلى تعلّم نموذج حساب AWS الكامل، وIAM، وبنية المؤسسات. يستطيع العميل الجديد استخدام هوية موجودة لدى Google أو GitHub أو Apple أو Amazon، والحصول على مشروع مُعد مسبقاً، ودعوة متعاونين عبر البريد الإلكتروني، وربط وكيل برمجي من خلال مطالبة إعداد قصيرة.
هذا تحول واضح في طريقة بدء العمل على السحابة. فلم يعد أول قرار في AWS بالضرورة هو تركيب هيكل الحسابات ومسار الهويات وتهيئة الخدمات. يمكن أن يبدأ بدلاً من ذلك بمطالبة قصيرة، تليها عملية نشر لتطبيق. وتقول AWS إن المسار الجديد يُطرح تدريجياً، ولا يتاح في هذه المرحلة إلا لعدد محدود من العملاء.
القراءة العملية لفرق تقنية المعلومات ليست أن AWS أزالت مخاطر البنية السحابية. ما فعلته هو نقل عدد من القرارات المبكرة إلى خلفية الإعدادات الافتراضية. قد يكون ذلك ممتازاً للتجارب والفرق الصغيرة، لكنه يغيّر موضع المراجعة. ينبغي أن تحدث المراجعة الأولى فور إنشاء المشروع، حين تكون البيئة ما تزال صغيرة بما يكفي لفهمها.
ما الذي تطلقه AWS فعلياً
ينظّم المسار الجديد، الموثق في التسجيل في AWS (الجديد)، العمل ضمن مشاريع. يحتوي المشروع على حساب AWS، والموارد التي تُنشأ في ذلك الحساب، وإعدادات تتحكم في المشاركة مع المتعاونين. وتشكل المشاريع التي يملكها الشخص مؤسسة تُدار عبر AWS Settings.
تصف AWS هذه التجربة بأنها طريقة مبسطة للمطوّرين الذين يعملون بإيقاع تفرضه أدوات الذكاء الاصطناعي. في تجربة AWS التقليدية، يتخذ الفريق عادة قرارات تتعلق بإعداد الحساب، والهوية، والصلاحيات، والمناطق، والفوترة، وتهيئة الخدمات قبل بدء التطوير. أما في المسار الجديد، فتوفّر AWS الهيكل الأولي وتطبّق إعدادات افتراضية هدفها دفع المشروع إلى الأمام بسرعة.
يذكر إعلان AWS أن العملاء الجدد يمكنهم البدء برصيد قدره 100 دولار ضمن الطبقة المجانية. لكن توثيق AWS يحذّر أيضاً من أن بعض العملاء قد يُطلب منهم إدخال معلومات الدفع أو قد يُنقلون مباشرة إلى خطة مدفوعة؛ لذلك لا ينبغي التعامل مع مسار الرصيد المجاني باعتباره ضماناً عاماً. ويقول الإعلان إن المشروع المدفوع يمكن أن يملك حداً شهرياً للإنفاق يبدأ من 20 دولاراً، وإن AWS توقف المشروع عند بلوغ الحد بدلاً من السماح باستمرار الرسوم بعد السقف.
وتدعم التجربة كذلك الانتقال من مشروع صغير إلى إدارة AWS الأكثر تقدماً. فعندما يحتاج الحمل إلى مناطق متعددة أو إلى إمكانات حوكمة مثل السياسات المخصصة في AWS Organizations، تقول AWS إن الميزات المتقدمة يمكن تفعيلها من دون ترحيل أو توقف. وهذه الاستمرارية مهمة: فبيئة البداية ليست حساباً تجريبياً قابلاً للرمي يجب بالضرورة إعادة بنائه لاحقاً.
ومع ذلك، يظل هذا نموذج تشغيل مختلفاً. تدير AWS بعض أجزاء تجربة المؤسسة والوصول نيابة عن العميل. ويقول مقارنة خيارات التسجيل إن التجربة الجديدة تدير سياسات المؤسسة، بما فيها سياسات التحكم في الموارد وسياسات التحكم في الخدمات، كما تدير أدوار وصول المستخدمين. أما العملاء الذين يحتاجون إلى إنشاء سياسات مؤسستهم بأنفسهم فعليهم استخدام مسار التسجيل المتقدم.
قد يفوت هذا الفرق على المشاهد في عرض للمنتج. فعبارة «لا حاجة إلى الترحيل» لا تعني «لا حاجة إلى قرار معماري». معناها أن البنية الأولية يمكن توسيعها إلى النموذج المتقدم. ولا تزال على المؤسسة أن تقرر ما إذا كان النموذج المُدار يتوافق مع متطلبات التحكم لديها، وحدود الملكية، وإجراءات التدقيق.
اتصال وكيل البرمجة هو التفصيل الأكثر تأثيراً
لا يقتصر إعلان AWS على تبسيط التسجيل من خلال وحدة التحكم. بعد إنشاء المشروع، يحصل العميل على مطالبة مخصصة لإعداد أداة برمجة تعتمد على الذكاء الاصطناعي. وفي مثال AWS، ثبّت الوكيل واجهة AWS CLI وحزمة Agent Toolkit for AWS، وسجّل الدخول إلى البيئة، وأضاف إرشادات المشروع إلى قاعدة الشيفرة. ثم أنشأ الوكيل واجهة برمجة تطبيقات ونشرها باستخدام Lambda وDynamoDB وAPI Gateway.
هذا نوع جديد من اختصارات بدء العمل: يقدّم مزود السحابة للمطوّر تعليمة تحول وكيل برمجة عاماً إلى مشغّل للبنية التحتية في المشروع الجديد. المطالبة ليست مجرد توثيق. إنها جزء من مسار الوصول الذي يربط بين الشخص والوكيل وواجهات برمجة السحابة.
وتكمن أهمية ذلك في أن الوكيل قد يتمكن من أكثر من كتابة ملفات التطبيق. تصف AWS الوكيل المتصل بأنه قادر على نشر الموارد، وتشغيل الأحمال، وتكرار العمل على التطبيق وفق إرشادات AWS. كما يمكن لتدفقات الخدمة أن تهيّئ الصلاحيات بين الموارد المدعومة تلقائياً. وقد يرى المطوّر النتيجة على أنها «الوكيل بنى التطبيق»، بينما يشمل التغيير الفعلي حساباً، وهويات، وسياسات موارد، وأدوار تنفيذ، وخيارات شبكات، وتهيئة للسجلات، وحملاً قابلاً للفوترة.
الراحة هي جوهر المنتج. وليس عيباً أن يتمكن المطوّر من إنشاء نقطة نهاية عاملة خلال دقائق. السؤال التشغيلي هو ما تستطيع المؤسسة مراقبته وتقييده أثناء استخدام هذه السرعة. فالمطالبة التي تهيّئ وكيلاً تستحق التدقيق نفسه الذي يستحقه سكربت إقلاع، أو بيانات اعتماد CI، أو وحدة بنية تحتية. يجب أن يكون لها مصدر معروف، وإصدار خضع للمراجعة، وشرح واضح للهويات والأدوات التي تتيحها.
وتطرح إرشادات AWS الأمنية الحجة نفسها من زاوية أوسع. ففي إطار التحكم الخاص بوكلاء البرمجة المعتمدين على الذكاء الاصطناعي، تحدد AWS حقن المطالبات والسياق، والإعدادات شديدة الاتساع، والتغييرات الإنتاجية غير المنضبطة، ومخاطر سلسلة الإمداد، والوصول الخارجي غير المنضبط بوصفها مخاطر تظهر عندما يقرأ الوكلاء محتوى غير موثوق أو يستدعون أدوات. وتوصي الإرشادات بالفصل بين التنسيق الموثوق والوكلاء المعرّضين لمدخلات غير موثوقة، واستخدام وصول بأقل صلاحية، واشتراط موافقة بشرية على الإجراءات غير القابلة للعكس، وإضافة بوابات حتمية في وقت البناء.
لا تزيل تجربة المطوّر الجديدة هذه المخاطر. إنها تجعلها ذات صلة في وقت أبكر، حتى في نموذج أولي صغير.
الإعدادات الافتراضية مفيدة، لكنها ليست أقل صلاحية
تتسم وثائق IAM لدى AWS بالوضوح في أحد أجزاء النموذج الجديد. تقول إرشادات مدير الأدوار إنه عندما تنشئ خدمة دوراً تلقائياً، تستطيع AWS عادةً تحديد نطاقه بشكل جيد، لكن بعض الأدوار، ولا سيما الأدوار المستخدمة للحوسبة أو لإدارة البنية السحابية، قد تملك صلاحيات واسعة لأن AWS لا تعرف مسبقاً ما الذي سيفعله الحمل.
هذه مقايضة هندسية معقولة في بيئة هدفها تمكين الوكيل من البناء بسرعة. فالنظام الذي عليه استنتاج الإجراءات المستقبلية لا يستطيع دائماً إنتاج سياسة ضيقة ونهائية قبل وجود التطبيق. الخطأ هو تفسير الدور المنشأ تلقائياً على أنه قرار أمني مكتمل. إنه نقطة بداية ينبغي تضييق نطاقها كلما أصبح الحمل معروفاً.
وتشرح الوثائق نفسها كيفية مراجعة الصلاحيات غير المستخدمة باستخدام IAM Access Analyzer. وبالنسبة إلى حساب أنشئ عبر التجربة الجديدة، تستطيع AWS توفير محلل للوصول غير المستخدم لمدة 90 يوماً بعد تفعيل الميزات المتقدمة وتعطيل مدير الأدوار. يقارن المحلل بين الإجراءات المسموح بها والإجراءات المستخدمة فعلياً، ويقدم توصيات لتقليل الصلاحيات.
هناك قيد مهم: «غير مستخدم» لا يساوي «غير ضروري». تقول AWS إن التوصية في مسار مدير الأدوار هذا تستند إلى نشاط آخر 30 يوماً. وقد تبدو مهمة فصلية، أو مسار للتعافي من الكوارث، أو عملية إدارية نادرة غير مستخدمة، رغم أنها مطلوبة. يحتاج المراجعون إلى معرفة بالحمل قبل تطبيق التوصية.
لذلك يمكن تفسير الدور الافتراضي على النحو الآتي: واسع بما يكفي لتشغيل المشروع، ومؤقت إلى أن يخضع للمراجعة، ومملوك لشخص أو فريق مسمّى. ينبغي أن ينشئ النشر الأول للمشروع جرداً مختصراً للأدوار والسياسات وعلاقات الثقة والصلاحيات القائمة على الموارد. هذا الجرد أكثر قيمة من ادعاء عام بأن الحساب أُنشئ مع «ضوابط أمنية».
حدود المشروع المُدارة تغيّر تصميم الفرق
يوفر نموذج المشاريع فائدة واضحة للفرق الصغيرة. يمكن دعوة المتعاونين عبر البريد الإلكتروني، وتقول AWS إن كل شخص تتم دعوته يحصل على وصول إلى المشاريع المحددة في الدعوة فقط. ولا توجد حاجة إلى إنشاء مستخدمي IAM للوصول البشري العادي في التجربة الجديدة.
هذا أبسط من تعليم كل مطوّر في مرحلة مبكرة الفروق الكاملة بين مستخدمي IAM والأدوار وسياسات الهوية وسياسات الموارد وIAM Identity Center. كما ينشئ حداً أوضح بين التجارب. وتقول AWS إن الموارد الموجودة في مشاريع مختلفة لا يمكنها الوصول إلى بعضها إلا إذا فُعّل الوصول بين المشاريع لموارد بعينها.
لكن حد المشروع ليس تلقائياً حدّاً تجارياً. ينبغي للفرق أن تسأل عما يمثله المشروع. هل هو نموذج أولي واحد، أم منتج واحد، أم بيئة عميل واحدة، أم مهمة مؤقتة؟ من يملك بياناته؟ من يتلقى تنبيهات الفوترة؟ من يستطيع دعوة متعاون آخر؟ ماذا يحدث إذا غادر المنشئ الأصلي؟
تسرد الوثائق حصصاً لنموذج إدارة الحسابات الجديد: ما يصل إلى 29 مشروعاً يملكها الشخص في الخطة المجانية، و299 مشروعاً في الخطة المدفوعة، وما يصل إلى 500 شخص تتم مشاركتهم مع المشروع. هذه الأرقام تكفي فرقاً صغيرة كثيرة، لكنها لا تحل محل تصميم الحسابات أو المؤسسة. وقد تكتشف مجموعة تتعامل مع المشاريع كبديل غير رسمي لحسابات التطوير والاختبار والإنتاج لاحقاً أن الحد لا يطابق متطلبات الامتثال أو التعافي لديها.
ويستحق نموذج المؤسسة المُدارة قراراً صريحاً من تقنية المعلومات المركزية. فإذا كانت الشركة تحتاج منذ البداية إلى سياسات تحكم في الخدمات أو الموارد تكتبها بنفسها، أو إلى دورة حياة مركزية للسياسات، فقد يكون مسار التسجيل المتقدم نقطة بداية أفضل. أما إذا كانت الشركة تحتاج أساساً إلى مكان آمن لنماذج أولية معزولة، فقد يكون المسار المُدار مناسباً، شرط وضوح قواعد تصنيف البيانات وملكية الحساب.
حدود الإنفاق تحل مشكلة واحدة، لا إدارة تكاليف السحابة
يُعد حد الإنفاق على مستوى المشروع من أكثر ميزات الإعلان عملية. فهو يمنح التجربة سقفاً محدداً، ويسمح لـ AWS بإيقاف المشروع عند بلوغ ذلك السقف. وهذا أفضل من مطالبة المطوّر بتقدير سعر كل خدمة قبل اختبار فكرة، كما يمنح الإدارة المالية ضابطاً ملموساً للمشاريع منخفضة المخاطر.
لكن ينبغي التعامل مع الحد باعتباره قاطع دائرة، لا نظاماً شاملاً لإدارة التكاليف السحابية. فقد يؤدي الإيقاف إلى تعطيل عرض توضيحي، أو إيقاف نقطة نهاية، أو إيقاف مهمة مجدولة، أو ترك عملية نشر غير مكتملة. على الفرق أن تعرف ما الذي يعنيه «الإيقاف» لتطبيقها، وما إذا كانت استعادته تتطلب قراراً بشرياً. كما ينبغي تحديد الموارد التي قد لا تكون تكلفتها أو آثارها التشغيلية واضحة من أول استدعاء لواجهة برمجة التطبيقات.
تقول AWS إن العملاء يدفعون مقابل الاستخدام الفعلي حتى حد المشروع، ويتلقون إشعارات مع اقتراب المشروع من ذلك الحد. وينشئ ذلك نمط تشغيل مفيداً: أطلق التنبيه مبكراً، وابحث في المورد الذي يسبب الزيادة، واترك الجزء الأخير من الميزانية للعمل المقصود. لا ينبغي للفريق أن ينتظر بلوغ السقف الصلب كي يكتشف أن الوكيل أنشأ خدمة مكلفة أو متاحة من الخارج.
كما ينبغي فصل مالك الفوترة عن المطوّر الذي يجري التجربة عندما يحتوي المشروع على بيانات تجارية أو يكون مكشوفاً للعملاء. على الشخص الذي يستطيع رفع الحد أن يعرف أي نشر يجري تمويله، ولماذا هو مطلوب، وكيف سيُغلق المشروع. فالميزانية الصغيرة قد تظل سبباً لمشكلة أمنية أو مشكلة توافر كبيرة إذا أتاحت الحمل الخطأ.
ما المختلف فعلاً عن بدء العمل السحابي سابقاً
لا يقتصر التغيير على تحسين شكل وحدة تحكم AWS. كان بدء العمل السحابي التقليدي يطلب من البشر ترجمة فكرة التطبيق إلى مجموعة قرارات بنية تحتية قبل النشر. أما المسار الجديد فيسمح للمطوّر والوكيل باتخاذ كثير من تلك القرارات تفاعلياً، داخل مشروع يحوي إعدادات افتراضية يديرها المزود.
وهذا يغيّر ملف المخاطر بأربع طرق مترابطة.
أولاً، تقصر المدة بين إنشاء الهوية وظهور بنية تشبه الإنتاج. فقد يملك المطوّر واجهة API عامة، وقاعدة بيانات، ودور تنفيذ، قبل أن يُعقد اجتماع المراجعة التقليدي.
ثانياً، يصبح الفاعل الذي يجري التغييرات أقل قابلية للتنبؤ. يعرف الإنسان عادةً صفحة وحدة التحكم أو مسار النشر الذي يستخدمه. أما الوكيل فيستطيع فحص مستودع، والاختيار بين بدائل معمارية، وتثبيت أدوات، واستدعاء واجهات متعددة، وإعادة المحاولة بعد خطأ. قد تكون النتيجة صحيحة، لكن إعادة بناء المسار قد تكون صعبة ما لم تُدمج السجلات والمراجعة في العملية.
ثالثاً، تصبح الحدود بين عمل التطبيق وعمل المنصة أقل وضوحاً. فقد تنشئ مهمة برمجية أدوار IAM، ومخازن بيانات، ووصولاً إلى الشبكة كأثر جانبي. وهذا يجعل مراجعة الشيفرة وحدها غير كافية. تحتاج فروق البنية التحتية وتغييرات الصلاحيات إلى سطح مراجعة خاص بها.
رابعاً، قد تكتسب بيئة البداية أهمية تنظيمية قبل أن يقرر أحد ما إذا كانت بيئة بداية أم بيئة منتج. يمكن لنموذج أولي أن يجمع بيانات مستخدمين، أو يصبح أساساً لعرض أمام عميل، أو يحصل على اسم نطاق. وقد تصل اللحظة التي يجب فيها نضج ضوابطه قبل أن تعلن المؤسسة رسمياً أنه إنتاج.
ليست هذه حججاً ضد التجربة الجديدة. إنها أسباب لإقرانها بقاعدة ترقية سريعة: أي مشروع يتعامل مع بيانات حساسة، أو يخدم مستخدماً خارجياً، أو يستمر بعد تجربة قصيرة، يجب أن يمر بمراجعة واضحة للأمن والملكية.
مراجعة عملية في الساعة الأولى
يستطيع الفريق الذي يتبنى المسار الجديد الحفاظ على معظم السرعة مع إضافة قدر صغير من الانضباط. لا تحتاج المراجعة إلى إعادة بناء عملية منطقة الهبوط المؤسسية كاملة. يكفي أن تجيب عن سؤال ما إذا كان المشروع محدوداً، وقابلاً للمراقبة، وقابلاً للرجوع عنه.
تأكيد الهوية والملكية
سجّل الهوية الشخصية أو التنظيمية التي أنشأت AWS Builder ID والمشروع. وتأكد من أن عنوان البريد الإلكتروني تحت سيطرة الشركة إذا لم يكن المشروع تجربة شخصية. أضف متعاوناً مسؤولاً واحداً على الأقل عبر آلية الوصول المدعومة، ووثّق من يستطيع دعوة أشخاص إضافيين.
لا تتعامل مع تسجيل الدخول الاجتماعي على أنه إثبات لملكية المؤسسة للحمل الناتج. الملكية عملية تجارية. ينبغي أن تشير سجلات المشروع وجهة اتصال الفوترة والمستودع ومالك البيانات إلى الفريق المسؤول نفسه.
تسجيل المنطقة الأولية وحدود المشروع
توفّر AWS المشروع الأول في واحدة من ثلاث مناطق، مع اسم مشروع جديد. سجّل تلك المنطقة قبل نشر خدمات تعتمد على البيانات. راجع زمن الاستجابة، ومكان إقامة البيانات، وتوافر الخدمة، ومتطلبات الدعم، وافتراضات التعافي. المنطقة الافتراضية موقع بداية، وليست بنية عالمية.
اكتب قائمة بالموارد التي أنشأها النشر الأول، وحدد ما إذا كان أي مورد عاماً. وبالنسبة إلى واجهة API صغيرة، يعني ذلك عادةً فحص نقطة النهاية، وتهيئة API Gateway، ووصول التخزين، وانكشاف قاعدة البيانات، ووجهات السجلات، والصلاحيات التي يستخدمها دور التنفيذ.
فحص الأدوار قبل إضافة البيانات
راجع الأدوار التي أُنشئت تلقائياً وسياسات الثقة الخاصة بها. حدّد أي أصل يمكنه تولّي كل دور، وما الخدمات أو الإجراءات التي يستطيع استدعاءها. انتبه خصوصاً إلى الأدوار المستخدمة في الحوسبة أو النشر أو تدفقات إدارة البنية التحتية، لأن AWS تشير إلى أن هذه الأدوار قد تكون أوسع من حاجة الحمل النهائية.
إذا كان متوقعاً أن يستمر التطبيق بعد التجربة، فحدّد موعداً لمراجعة Access Analyzer بعد أن يستخدم الحمل مساراته العادية. لا تحذف تلقائياً كل إجراء يصفه المحلل بأنه غير مستخدم؛ قارن التوصية بمتطلبات النسخ الاحتياطي والصيانة والاستجابة للحوادث والمهام الدورية.
جعل سلطة الوكيل صريحة
افصل الصلاحيات اللازمة لفحص الشيفرة المصدرية عن الصلاحيات اللازمة لتغيير البنية التحتية. وإذا كان الوكيل يستطيع النشر، فاشترط تغييراً قابلاً للمراجعة وموافقة بشرية على عمليات الإنتاج أو العمليات غير القابلة للعكس. أبقِ الأسرار خارج المطالبات والمستودعات وملفات الإعداد التي ينشئها الوكيل. استخدم مشروعاً مخصصاً للتجارب حتى لا يتمكن الوكيل من الوصول عرضاً إلى بيئات غير مرتبطة.
ينبغي حفظ مطالبة الإعداد نفسها في موقع مضبوط أو الإشارة إليها منه. راجع تحديثات AWS CLI وAgent Toolkit وأي إرشادات للمستودع ينشئها الوكيل. قد يحسن ملف تعليمات المشروع الاتساق، لكنه يظل مدخلاً إلى نظام آلي، ولذلك يجب حمايته من التعديلات غير المراجعة.
وضع شرط توقف
اضبط حد الإنفاق قبل أن يبدأ المشروع عملاً ذا معنى. أضف مستلمين للتنبيهات لا يقتصرون على المطوّر الأصلي. قرر ما الذي يجب أن يحدث عند بلوغ الحد: إيقاف، أو تحقيق، أو حفظ السجلات، أو رفع الحد، أو إغلاق المشروع. ضع مدة زمنية للتجربة، وعيّن شخصاً لإزالة الموارد التي لم تعد مطلوبة.
قد تكون مذكرة المشروع الداخلية المفيدة بسيطة إلى هذا الحد:
المالك: فريق مسمّى، وليس حساب نموذج أولي لشخص واحد
الغرض: وصف الحمل في جملة واحدة
فئة البيانات: عامة، داخلية، سرية أو مقيّدة
المنطقة: منطقة AWS الأولية وسبب اختيارها
سلطة الوكيل: للقراءة فقط، أو نشر للاختبار، أو مسار إنتاج معتمد
الميزانية: حد المشروع، ومستلمو التنبيهات، وتاريخ الانتهاء
قاعدة الترقية: المراجعة مطلوبة قبل المستخدمين الخارجيين أو البيانات الحساسة
قيمة هذا السجل ليست في شكله. قيمته في جعل الفريق قراراته مرئية قبل أن يصبح تفكيك المشروع صعباً.
متى تكون التجربة الجديدة مناسبة
يناسب المسار المبسط مطوّراً يختبر فكرة، وفريقاً صغيراً يبني خدمة مؤقتة، ومعلماً أو متعلماً يعمل ضمن ميزانية محددة، ومؤسسة تريد نماذج أولية معزولة من دون إجبار كل مطوّر على المرور بتدفق كامل لتوفير الحسابات. فالمشاريع والإعداد التلقائي وسقف الإنفاق تعالج مباشرة الاحتكاك الذي يدفع الناس أحياناً إلى استخدام موارد سحابية خارج القنوات الرسمية.
أما الحمل الذي يحتاج منذ البداية إلى سياسات مؤسسية تكتبها جهة مركزية، أو فصلاً معقداً بين حسابات متعددة، أو ضوابط إقليمية صارمة، أو اتحاد هويات راسخاً، أو معالجة بيانات منظمة، أو نشراً إنتاجياً واسع الأثر، فملاءمته أقل وضوحاً. يمكن لهذه الفرق استخدام التجربة الجديدة كصندوق رملي، لكن لا ينبغي الخلط بين صندوق رملي سريع ومنصة التحكم الإنتاجية.
العامل الحاسم ليس استخدام الفريق للذكاء الاصطناعي من عدمه. فصلة الوكيل تجعل التغيير أكثر وضوحاً، لكن الأسئلة نفسها تنطبق على شخص يستخدم وحدة التحكم. من يستطيع تغيير البيئة؟ ما الصلاحيات الممنوحة؟ ما البيانات التي يمكن أن تدخل؟ كيف تُراجع التغييرات؟ كيف تعرف المؤسسة ما هو موجود؟ وكيف توقف الحمل وتستعيد البيانات؟
الدرس الأوسع للبنية التحتية
أنفق مزودو السحابة سنوات في جعل استهلاك الخدمات الفردية أسهل. وتعمل AWS الآن على جعل الحساب الأول والنشر الأول أقرب إلى تدفق عمل خاص بالتطبيق. وهذا رد منطقي على التطوير المدعوم بالذكاء الاصطناعي، حيث يتوقع الشخص الذي يكتب المطالبة من المنصة أن تحسم تفاصيل البنية التحتية تلقائياً.
لكن المقايضة هي أن حوكمة السحابة تقترب من لحظة الإنشاء. فالمراجعة الأمنية التي تأتي بعد أن يكون الوكيل قد أنشأ الموارد تتحول إلى تمرين تنظيف. أما المراجعة القصيرة لحدود المشروع وسلطة الوكيل والأدوار والمنطقة والميزانية، فهي آلية تمكين: تخبر المطوّر بما يمكن أن يحدث بأمان، وما يحتاج إلى تصعيد.
وتشير إرشادات AWS المنشورة نفسها إلى هذا النهج متعدد الطبقات. استخدم الإعدادات الافتراضية للبدء، ثم أضف مراجعة أقل الصلاحيات كلما أصبح الحمل معروفاً. استخدم الفحص الآلي والبوابات الحتمية للتغييرات التي ينشئها الوكيل. أبقِ نقطة موافقة بشرية على الإجراءات عالية الأثر. وتعامل مع النصوص الخارجية وتعليمات المستودعات واستجابات الأدوات باعتبارها مدخلات قد تكون غير موثوقة.
لذلك من الأفضل فهم تجربة AWS الجديدة للمطوّرين على أنها مسار أسرع إلى السحابة مع نقطة تفتيش جديدة، لا بديلاً عن ممارسات تشغيل السحابة. يمكن إنشاء المشروع الأول خلال دقائق، وينبغي أن تحدث أول مراجعة للحوكمة بالسرعة نفسها.
المصادر
- AWS تعيد تصور تجربة البدء — مدونة AWS News Blog.
- تجربة AWS الجديدة تساعد المطوّرين على البدء والشحن بسرعة أكبر — AWS.
- التسجيل في AWS (الجديد) — وثائق إدارة حساب AWS.
- مقارنة خيارات التسجيل — وثائق إدارة حساب AWS.
- تطبيق صلاحيات أقل امتيازاً على دور أُنشئ تلقائياً — وثائق AWS Identity and Access Management.
- الموازنة بين السرعة والأمان: إطار تحكم لوكلاء البرمجة المعتمدين على الذكاء الاصطناعي — مدونة AWS Security Blog.
- حصص إدارة حساب AWS — وثائق إدارة حساب AWS.
- أفضل عشرة مخاطر لتطبيقات النماذج اللغوية الكبيرة، الإصدار 2.0 — OWASP.
Related articles
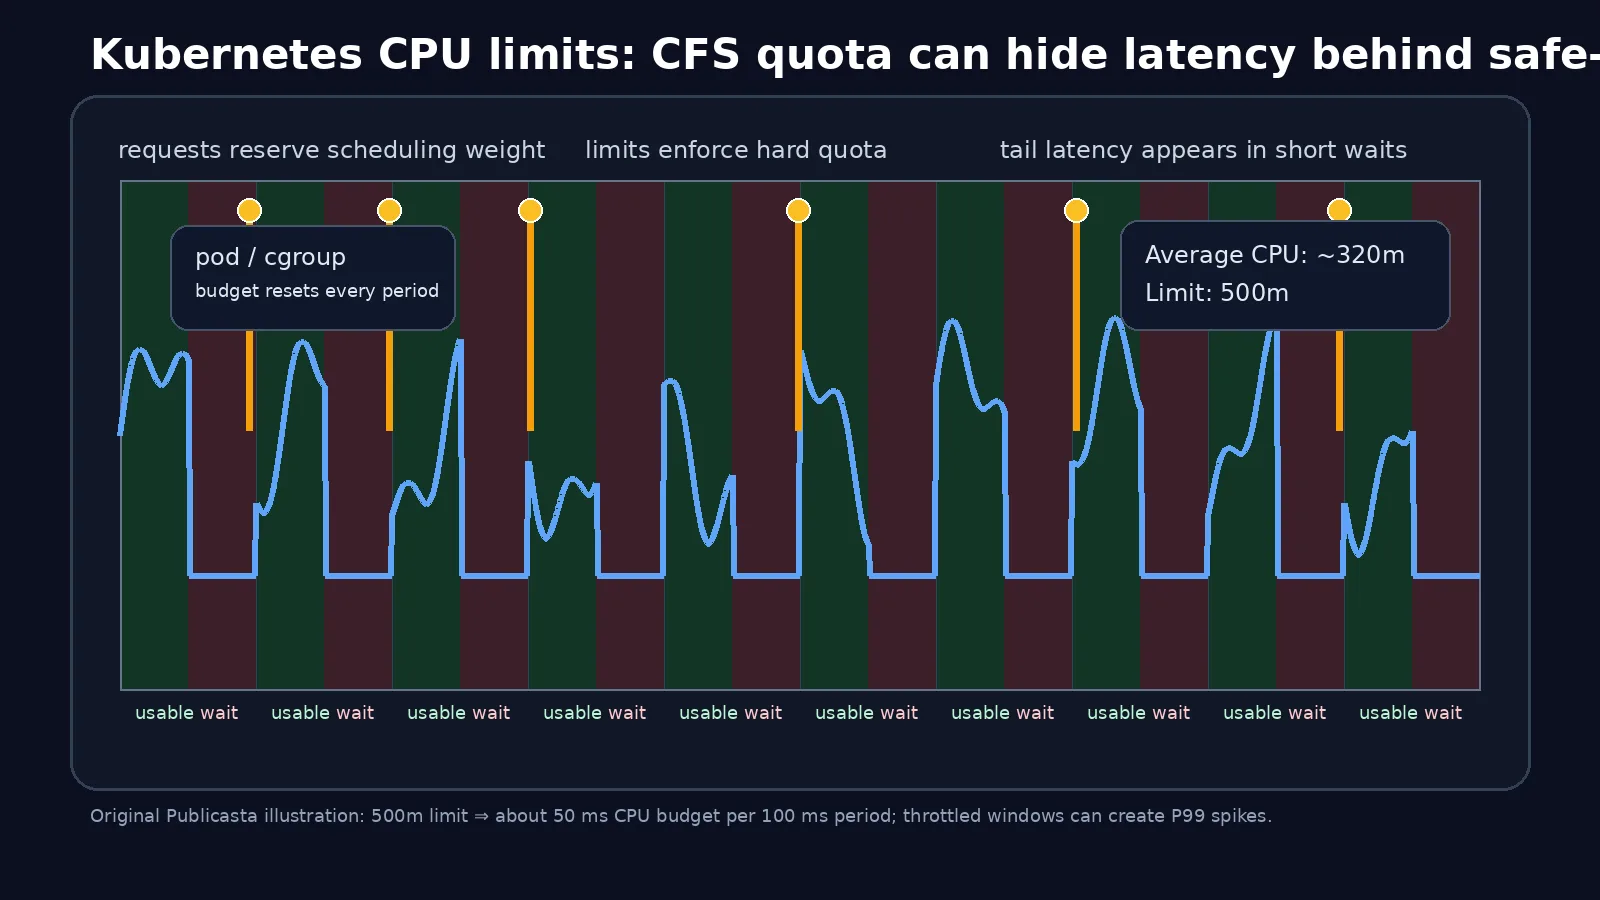
حدود CPU في Kubernetes تعود إلى الواجهة: الكلفة الخفية للتقييد «الآمن»
أعاد اختبار جديد على GitHub فتح نقاش تشغيلي قديم: تساعد CPU requests في الجدولة، لكن CPU limits قد تحول السعة الفارغة إلى زمن استجابة P99.
لم يُخترق Tailscale، ولهذا يهم اختراق Hugging Face
تحول CI enrollment key مسروق إلى 181 tailnet nodes. الدرس يدور حول reusable credentials والتنبيهات وحدود Zero Trust.
استحواذ AWS على DuckLabs يحرك مركز ثقل DuckDB
تبقى DuckDB تحت MIT وFoundation، لكن شراء AWS لـ DuckLabs يغير أسئلة الحوكمة العملية حول أداة مهمة في data engineering.
تُصلح AWS تجاوزات وضع القراءة فقط في خوادم MCP لقواعد البيانات: ما الذي ينبغي على المشغّلين التحقق منه
تكشف نشرتان أمنيتان من AWS مشكلة تصميم متكررة في أدوات MCP المتصلة بقواعد البيانات: مرشح النصوص ليس حدًا للصلاحيات. إليك الإصدارات المتأثرة، وشروط الخطر، وخطوات الاحتواء.
Comments
Sign in to comment.
No comments yet.