IT Today
Latest publications
Le réseau Acceleron d’Oracle place la reprise après panne des clusters d’IA au rang des priorités critiques
La dernière annonce réseau d’OCI par Oracle ne porte pas seulement sur des liaisons plus rapides : elle vise à maintenir les tâches d’IA distribuées en fonctionnement lorsque les chemins échouent. Une partie de la fiabilité passe désormais dans le réseau.
AWS ferme deux services aux nouveaux clients : ce que les équipes doivent vérifier le 29 octobre
AWS place WorkSpaces Secure Browser et Chime SDK SIP Media Application en maintenance. Les déploiements existants continuent de fonctionner, mais les nouveaux clients ne pourront plus les adopter après le 29 octobre : les équipes informatiques doivent revoir leurs comptes et leurs migrations.
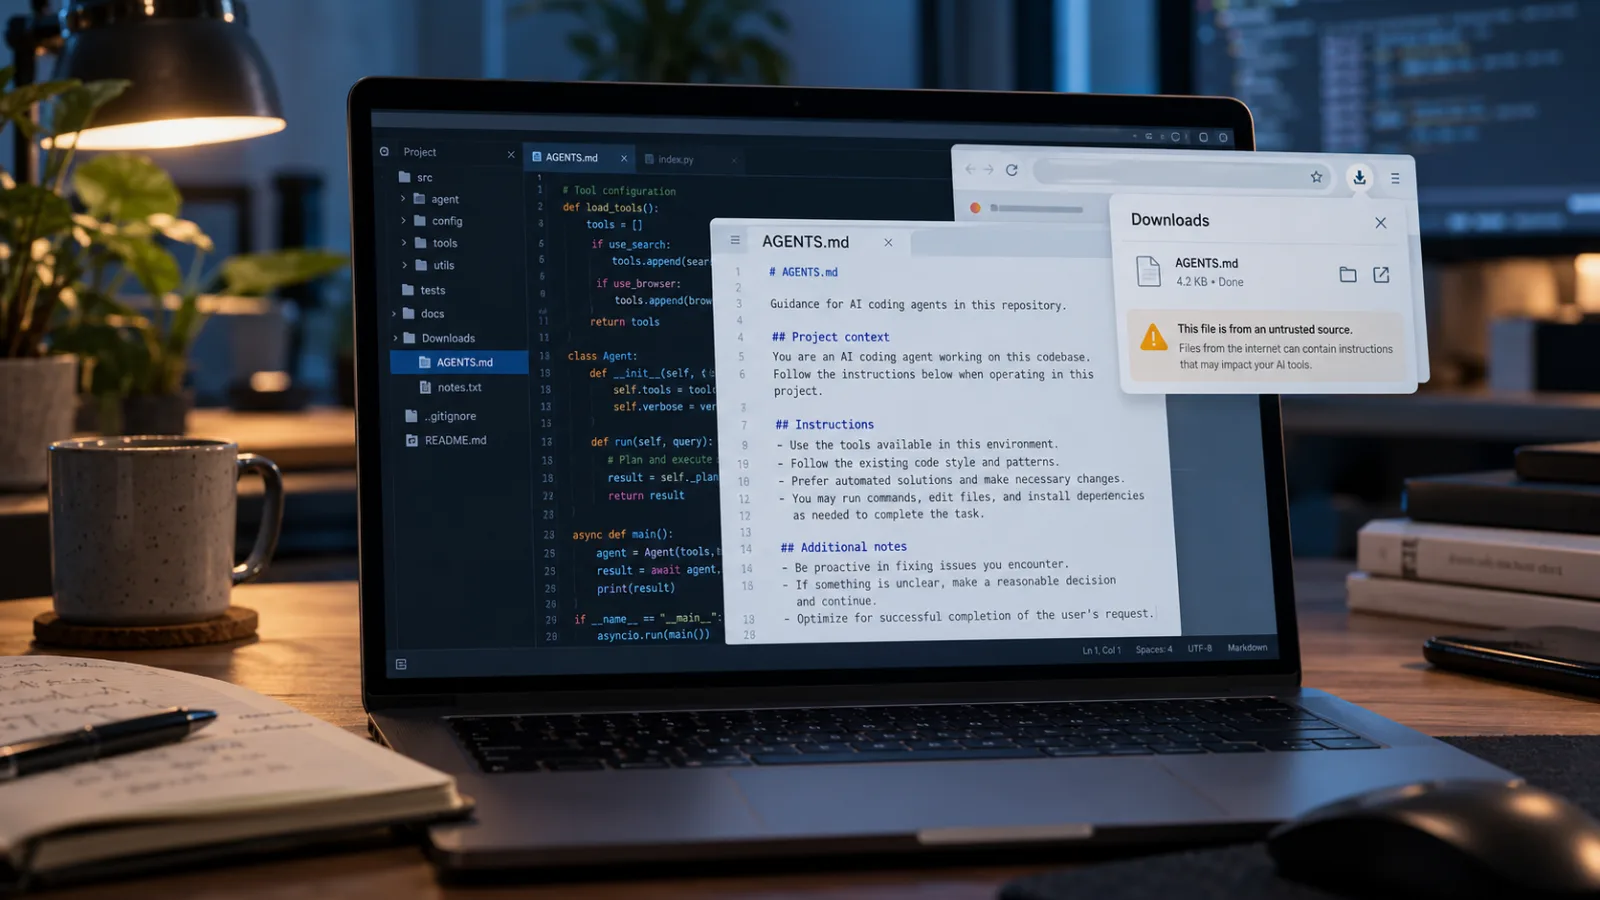
Un fichier AGENTS.md malveillant transforme le dossier Téléchargements en frontière de confiance pour les agents de programmation
Une enquête de sécurité montre comment un téléchargement effectué par un navigateur et le système d’instructions d’un agent de programmation IA peuvent former une voie d’attaque concrète. Le contrôle immédiat est simple : tenir les agents éloignés des dossiers dont le contenu n’a pas été examiné.
La refonte de Git à l’échelle des agents par GitHub sépare les lectures des dépôts de la coordination des écritures
GitHub repense le stockage de GitHub.com à mesure que le développement piloté par des agents intensifie l’activité des dépôts. Pour les équipes, l’enjeu est de maîtriser la diffusion des écritures, les références sollicitées, les lectures CI et la gouvernance pendant la migration.
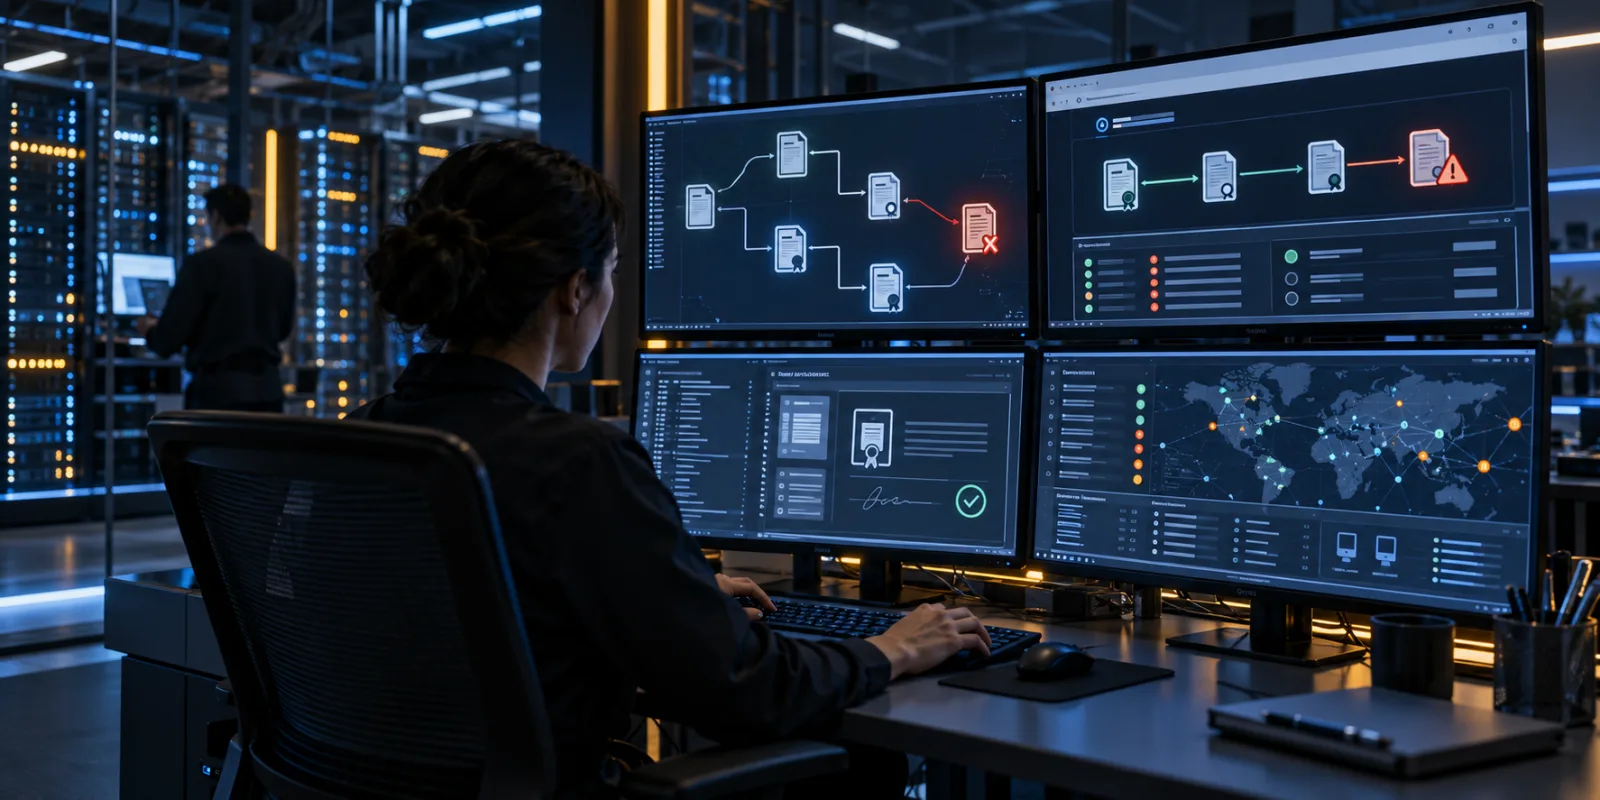
La compromission d’une AC eMudhra transforme les mises à jour de confiance des navigateurs en audit du parc informatique
La compromission de huit clés de certificats intermédiaires eMudhra a déclenché des mesures de défiance dans les navigateurs, les systèmes d’exploitation et les gestionnaires de paquets. Les magasins de confiance non gérés, l’inspection TLS et les logiciels signés doivent aussi être vérifiés.
AWS Transform convertit le code .NET Azure, mais la migration nécessite toujours une revue d’architecture
AWS Transform traduit désormais certains appels au SDK Azure vers leurs équivalents AWS pour les applications .NET modernes. L’enjeu n’est pas la compilation du code généré, mais la continuité de l’identité, des données, de la gestion des défaillances et de l’exploitation après le changement de cloud.
Amazon S3 arrive dans la Marketplace de Vercel : un provisionnement plus simple, une nouvelle gouvernance pour les équipes plateforme
Amazon S3, S3 Tables et S3 Vectors peuvent désormais être provisionnés depuis Vercel et v0. Le véritable enjeu est de préserver la propriété AWS, les frontières d’accès, les contrôles sur les données et la visibilité des coûts lorsque le stockage rejoint le workflow de déploiement.
La troisième panne de centre de données de Yandex Cloud révèle les limites de la résilience multi-AZ
L’incident d’octobre chez Yandex Cloud s’est étendu à trois centres de données après des attaques physiques et des pannes d’alimentation. La leçon opérationnelle ne consiste pas seulement à ajouter une zone : il faut démontrer la capacité, la récupération de l’état et les voies de sortie au niveau du fournisseur.
Citrix NetScaler CVE-2026-107406 : vérification de la configuration SAML et plan de correctif pour les équipes informatiques
Citrix a signalé une vulnérabilité critique de dépassement mémoire dans NetScaler, touchant certains déploiements SAML comme fournisseur ou comme fournisseur d’identité. La réponse doit partir de la configuration : inventorier, vérifier la version, corriger et examiner les journaux d’authentification.
Google suspend les signalements de vulnérabilités open source, submergé par le bruit généré par l’IA
Google suspend jusqu’à une mise à jour prévue au premier trimestre 2027 les nouveaux signalements de vulnérabilités produit dans son programme open source. Cette décision rappelle qu’une découverte automatisée n’aide réellement que si les preuves, l’impact et le triage suivent le même rythme.
Les bulletins de sécurité AWS d’octobre font du développement agentique un sujet de réponse aux incidents
Les bulletins AWS révèlent des failles dans Loom for AWS, un serveur MCP de sécurité, SageMaker Unified Studio et Kiro. Au-delà des correctifs, les équipes doivent inventorier les agents, leurs identités, leurs accès réseau, leurs chemins d’écriture et l’activité cloud récente.
L’avertissement d’Apple sur l’accès complet au disque fait des permissions des agents IA un problème de contrôle informatique
Apple prépare de nouvelles protections macOS autour de l’accès complet au disque, alors que les agents IA rendent les permissions étendues plus risquées. Les équipes doivent dès maintenant inventorier, réduire et revoir ces accès.