ثغرة OAuth الصفرية في F5 BIG-IP APM تتطلب اكتشاف الإعدادات وتقييم الاختراق
استجابة CVE-2026-94127 تبدأ من معرفة ما إذا كان BIG-IP APM يعمل كخادم تفويض OAuth على خادم افتراضي مكشوف، ثم احتواء المسار، تطبيق الإصلاح، وفحص الأدلة قبل إغلاق الملف.
تستحق ثغرة F5 BIG-IP التي كُشف عنها حديثا اهتماما عاجلا، لكن تقدير خطرها قد ينحرف بسهولة في اتجاهين. CVE-2026-94127 ليست خللا في كل نشر لمنصة BIG-IP، وليست تحديثا روتينيا لكل فريق يستخدم المنتج. فهي تؤثر في إعداد محدد داخل Access Policy Manager عندما تكون سياسة وصول APM وملف تعريف خادم تفويض OAuth مرتبطين بالخادم الافتراضي نفسه. وتقول F5 إن الثغرة تُستغل فعليا في بيئات حقيقية.
هذا التركيب يجعل السؤال التشغيلي الأول أدق من: هل لدينا F5؟ السؤال المفيد هو: هل لدينا خادم افتراضي مكشوف في BIG-IP يجعل APM يعمل كخادم تفويض OAuth، وما الأدلة التي نستطيع جمعها قبل المعالجة وبعدها؟
على المؤسسات التي ينطبق عليها هذا الشرط أن تتعامل مع المسألة كعمل استجابة لحادث أمني يتضمن التصحيح، لا كعملية تصحيح فقط. فقد يكون الجهاز واقفا عند حد الوصول، يتعامل مع مسارات المصادقة، ويتمتع بموقع موثوق بين المستخدمين والتطبيقات الداخلية. لذلك قد يتجاوز أثر الاختراق الناجح الجهاز نفسه. في المقابل، فإن عمليات النشر التي تستخدم APM حصرا كعميل OAuth أو كخادم موارد، من دون ملف تعريف خادم تفويض OAuth، ليست متأثرة وفق إرشاد المورّد.
ما الذي تؤثر فيه CVE-2026-94127
تُوصف CVE-2026-94127 بأنها تجاوز سعة مخزن مؤقت قائم على الكومة في BIG-IP APM. وفي الإعداد الضعيف، يمكن لحركة شبكة مصممة خصيصا أن تؤدي إلى تنفيذ تعليمات برمجية عن بُعد من دون مصادقة سابقة. المكوّن المتأثر يقع في مستوى البيانات: تصل الحركة إلى الخادم الافتراضي الذي يعالج طلبات الوصول وطلبات OAuth ذات الصلة. هذه نقطة مهمة للمدافعين، لأن التعرض لا يقتصر على واجهة الإدارة.
اعتماد الثغرة على الإعداد هو قلب الإرشاد. يجب أن يعمل نظام BIG-IP على فرع برمجي متأثر ومدعوم؛ ويجب أن يكون APM مفعّلا؛ وأن توجد سياسة وصول؛ وأن يكون ملف تعريف خادم تفويض OAuth مرتبطا بالخادم الافتراضي الذي يستقبل الحركة. وقد ذكرت F5 تحديدا أن عمليات النشر التي تستخدم APM فقط كعميل OAuth أو كخادم موارد، من دون ملفات تعريف خادم تفويض OAuth، لا تتأثر بهذه المشكلة.
مصطلحات المنتج قد تجعل عمل الجرد أصعب مما يبدو. قد يقول جرد المنصة إن جهازا ما لديه APM مفعّل، بينما يسجل جرد الشبكة عنوانا افتراضيا وخدمة فقط. ولا يكفي أي من السجلين وحده لإثبات انطباق CVE-2026-94127. على الفرق أن تربط بين نسخة البرمجيات، وحالة الوحدة، وإعداد الخادم الافتراضي، وارتباط سياسة الوصول، ودور OAuth، ومدى الانكشاف، والملكية.
ينبه المركز الكندي للأمن السيبراني إلى نطاقات النسخ المتأثرة وإصلاحات hotfix الهندسية الثابتة. وتشمل الفروع الضعيفة المذكورة BIG-IP 17.1.0 حتى النسخ السابقة لإصلاح 17.1 المحدد، و17.5.0 حتى النسخ السابقة لإصلاح 17.5 المحدد، و21.1.0 حتى النسخ السابقة لإصلاح 21.1 المحدد. يجب التحقق من البنية الدقيقة وانطباق الإصلاح الساخن مقابل إرشاد F5 الحالي للعملاء وحالة دعم المؤسسة قبل اعتماد أي تغيير.
تُصنف المشكلة كحرجة في التقارير العامة، مع الإشارة في عدة تقارير إلى درجة CVSS v3.1 تبلغ 9.8. هذه الدرجة سياق مفيد، لكنها ليست إشارة ترتيب الأولويات الأهم هنا. الإشارات الحاسمة هي تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة، ومكوّن وصول مواجه للشبكة، وإعداد قد يقف أمام تطبيقات كثيرة، واستغلال مؤكد.
لماذا يهم دور OAuth
غالبا ما يُناقش OAuth كما لو كان ميزة واحدة ذات ملف خطر واحد. في الواقع، يمكن لمنصة هوية أن تؤدي أدوارا مختلفة. عميل OAuth يطلب التفويض من خادم تفويض آخر. خادم الموارد يقبل رموز الوصول لحماية واجهة برمجة تطبيقات. أما خادم التفويض فيصادق المستخدمين ويصدر الرموز للعملاء. هذه الأدوار تنتج مسارات طلب مختلفة وشروط انكشاف مختلفة.
ترتبط CVE-2026-94127 بدور خادم التفويض في APM. لذلك لا تكفي عبارة عامة مثل: نحن لا نستخدم OAuth. وكذلك فإن قول: APM مثبّت لكنه لا يستخدم حاليا للشبكة الخاصة الافتراضية، لا يحسم السؤال. قد يستخدم النشر OAuth لبوابة تطبيقات، أو خدمة اتحاد هويات، أو بوابة واجهات برمجة تطبيقات، أو مسار وصول آخر يملكه فريق خارج فريق الشبكة.
تبدأ المراجعة المفيدة من الخادم الافتراضي لا من اسم المنتج. لكل جهاز BIG-IP، حدّد الخوادم الافتراضية القابلة للوصول من شبكات غير موثوقة أو من شبكات واسعة الثقة. سجّل ملف تعريف الوصول المرتبط، وما إذا كان ذلك الملف يشير إلى إعداد خادم تفويض OAuth. ثم سجّل التطبيقات أو واجهات البرمجة أو خدمات VPN أو مسارات الإدارة التي تعتمد على ذلك الخادم الافتراضي. بهذا يحصل المستجيبون على خريطة للانكشاف التقني وللعواقب التجارية في الوقت نفسه.
لا تستنتج السلامة من غياب عنوان URL مألوف. يمكن لوكيل عكسي أو بوابة وصول أن تنشر عدة مسارات، وقد يتغير اسم المضيف بينما يبقى الخادم الافتراضي الأساسي كما هو. وبالمثل، قد لا يكون الجهاز مكشوفا مباشرة للإنترنت العام، لكنه قابل للوصول من شبكات شركاء، أو مقاطع وصول عن بُعد، أو عبور سحابي، أو بيئات أخرى يستطيع مهاجم أن يحصل فيها على وصول شبكي. يجب تقييم الانكشاف من واقع قابلية الوصول ومسار الطلب الفعليين.
ينبغي أن تشمل مراجعة الإعداد أيضا أزواج التوافر العالي، ووحدات الاستعداد، ومجموعات الحركة، وأجهزة التعافي من الكوارث، وأنظمة المختبر المتصلة بالإنتاج، والأجهزة المدارة عبر تنسيق مركزي. تصحيح الوحدة النشطة وحدها يترك فجوة متوقعة إذا أمكن ترقية نظام الاستعداد إلى العمل بالبنية أو الإعداد الضعيفين.
الاستغلال يغيّر الاستجابة
أفادت F5 بأن CVE-2026-94127 تُستغل في الواقع. هذا لا يثبت أن كل عميل ضعيف قد اختُرق، ولا يحدد كل مهاجم أو ضحية. لكنه يثبت أن المدافعين لا ينبغي أن ينتظروا نافذة صيانة مريحة عندما يكون إعداد متأثر مكشوفا.
الاستجابة القائمة على التصحيح فقط تجيب عن سؤال: هل أصبحت النسخة ثابتة؟ لكنها لا تجيب عن سؤال: هل استُخدم الجهاز قبل إصلاحه؟ بالنسبة إلى بوابة وصول، السؤال الثاني جوهري. فقد يعالج الجهاز حركة المصادقة، ويحافظ على حالة الجلسات، ويتصل بخدمات الدليل، ويصل إلى تطبيقات محمية، ويتواصل مع أنظمة الإدارة أو التسجيل. إذا حصل مهاجم على تنفيذ تعليمات برمجية، فقد يشمل الأثر تغييرات غير مصرح بها على الجهاز، أو اعتراض مسارات الوصول أو التلاعب بها، أو انكشاف بيانات اعتماد أو رموز، أو ترسيخ بقاء، أو حركة باتجاه أنظمة متصلة. هذه عواقب محتملة، وليست ادعاء بأنها حدثت في بيئة بعينها.
لذلك تكون الاستجابة الصحيحة ذات مسارين: تقليل الانكشاف وحفظ الأدلة في الوقت نفسه. يستطيع الفريق تثبيت إصلاح المورّد الساخن مع إجراء تقييم اختراق مركز. ويمكنه أيضا تطبيق التخفيف المؤقت الذي يوفره المورّد أثناء تجهيز التغيير، لكن الحل الالتفافي لا ينبغي أن يتحول إلى سبب لتأجيل الإصدار الثابت.
يوصي المركز الكندي للأمن السيبراني بمراجعة سجلات الوصول بحثا عن مؤشرات مثل إخفاقات مصادقة OAuth المتتابعة بسرعة أو ذات الحجم غير المعتاد. هذه الإشارة ليست دليلا قاطعا على الاستغلال. لكنها نقطة بداية عملية لبحث محدود زمنيا، خصوصا عند دمجها مع نشاط إداري غير متوقع، أو تغييرات في سياسات الوصول، أو حسابات جديدة، أو كائنات خادم افتراضي معدلة، أو صادرات إعدادات مشبوهة، أو إعادة تشغيل غير مفسرة، أو اتصالات صادرة من الجهاز لا تطابق دوره الطبيعي.
تفسير السجلات يحتاج إلى حذر. قد تكون موجة إخفاقات OAuth نتيجة تعطل عميل، أو نشر مكسور، أو ماسح، أو هجوم. وفي المقابل، لا يثبت السجل الهادئ عدم وقوع اختراق إذا كانت السجلات ناقصة أو دُورت أو رُشحت أو عُدلت. يجب على المحققين حفظ السجلات الأصلية، وتوثيق أوقات الجمع والمناطق الزمنية، ومقارنة عدة مصادر قياس، وبيان ما تستطيع الأدلة إثباته وما لا تستطيع.
نافذة الاستجابة الأولى
الهدف الأول هو تحديد ما إذا كان الشرط المسبق للثغرة موجودا. عيّن مالكا واحدا لإنتاج قائمة موثوقة بأنظمة BIG-IP، ومالكا آخر للتحقق منها مقابل بيانات الإعداد. لا تعتمد على ماسح ثغرات واحد. تستطيع ماسحات كثيرة تحديد المنتج والنسخة، لكن الانكشاف المعتمد على الإعداد يتطلب غالبا الوصول إلى إعداد الجهاز أو إلى تصدير موثوق من مستوى الإدارة.
لكل نظام، اجمع على الأقل:
- نسخة البرمجيات، ومستوى hotfix، وحالة الدعم، وما إذا كان الجهاز ماديا أو افتراضيا؛
- ما إذا كان APM مفعّلا ونشطا؛
- كل خادم افتراضي يحمل سياسة وصول APM؛
- ما إذا كان ملف تعريف خادم تفويض OAuth مرتبطا بذلك المسار؛
- قابلية الوصول الشبكي، بما يشمل الإنترنت، والشركاء، والوصول عن بُعد، والمقاطع الداخلية؛
- التطبيقات التابعة، ومخازن الهوية، وواجهات البرمجة، ومالكي الأعمال؛
- علاقات التوافر العالي والتعافي من الكوارث؛
- قياسات الوصول والمصادقة والإدارة والنظام والشبكة المتاحة.
يجب أن يميز الناتج بين: متأثر، وغير متأثر لأن شرط الإعداد المسبق غائب، ومجهول بانتظار التحقق، وخارج نطاق النسخ المدعومة. هذه الفئات مختلفة تشغيليا. لا ينبغي التعامل مع المجهول بصمت كأنه آمن، خصوصا إذا كان النظام قابلا للوصول ولا يمكن التحقق من إعداده بسرعة.
عندما يكون خادم افتراضي متأثر مكشوفا، قلّل قابلية الوصول غير الضرورية مع الحفاظ على الخدمة التجارية إن أمكن. قد تخفف ضوابط الشبكة التي تحد من الجهات القادرة على إرسال طلبات إلى الخادم الافتراضي فرص الهجوم، لكنها ليست بديلا عن إصلاح المورّد. والجهاز غير المواجه للإنترنت قد يبقى مكشوفا أمام شريك مخترق، أو جهاز طرفي، أو عبء عمل، أو حساب وصول عن بُعد.
وفّرت F5 تخفيفا عبر iRule من خلال عملية الدعم الخاصة بها للمؤسسات التي لا تستطيع تثبيت الإصلاح الهندسي الساخن فورا. يجب أن تأتي القاعدة الدقيقة، وموضعها، وتوافقها، وإجراء التحقق منها من F5 للنشر المتأثر. لا ينبغي للفرق نسخ قاعدة من منشور منتدى غير موثوق أو ارتجال منطق ترشيح ضد حركة مصادقة إنتاجية. فالتحكم المؤقت الذي يكسر مسارات OAuth المشروعة قد يسبب انقطاعا بينما يترك شكوكا بشأن تغطيته الأمنية.
يبقى تقييد واجهات الإدارة على شبكات إدارية موثوقة ممارسة جيدة، وهو وارد في الإرشاد الدفاعي، لكنه لا يجب أن يُفهم كتخفيف كامل لهذه الثغرة. مسار الحركة الضعيف هو الخادم الافتراضي في مستوى البيانات. أما تحصين مستوى الإدارة فيحد من انكشاف مختلف.
التصحيح من دون خسارة التحقيق
تحتاج التغييرات الطارئة على بنية الوصول إلى خطة قصيرة لكنها صريحة. قبل التغيير، سجّل نسخة البرمجيات الحالية، وبصمة الإعداد أو عملية التصدير المعتمدة لدى المؤسسة، وحالة التوافر العالي، ومجموعات الحركة النشطة، والاعتماديات، وشروط الرجوع. تأكد من أن الإصلاح الساخن مخصص للفرع الدقيق ونمط النشر الدقيقين. رتّب اختبارا للمصادقة، وإصدار الرموز، والتحقق من الرموز، وتسجيل الخروج، وتجديد الجلسة، والوصول إلى التطبيقات اللاحقة.
لا تفترض أن إعادة تشغيل الجهاز بنجاح تثبت أن التغيير الأمني نجح. بعد التثبيت، تحقق من البنية العاملة على كل وحدة ذات صلة، وأكد أن الخوادم الافتراضية الضعيفة بقيت في الحالة المقصودة، واختبر رحلات المستخدمين التي تعتمد على APM. إذا تغير الإعداد أثناء الاحتواء، فسجّل ذلك التغيير بصورة منفصلة عن تحديث البرمجيات حتى يستطيع المحققون لاحقا تمييز آثار التخفيف من نشاط المهاجم.
يجب أن تتم خطوة حفظ الأدلة قبل أن تتقادم السجلات. صدّر السجلات ذات الصلة من جهاز BIG-IP ومن الأنظمة المحيطة به: موازنات الحمل، وجدران حماية تطبيقات الويب، والجدران النارية الصاعدة، ومزوّدو الهوية، وخدمات الدليل، وقياسات الأجهزة الطرفية، وأنظمة كشف الشبكة، والتسجيل المركزي. احتفظ بالنسخ الخام تحت ضوابط التعامل مع الحوادث، واستخدم نسخ عمل للتحليل.
ينبغي أن تبدأ فترة المراجعة قبل الإفصاح العام وأن تمتد عبر نافذة المعالجة حيثما أمكن. يعتمد تاريخ البدء الدقيق على الاحتفاظ بالسجلات، والانكشاف، ونموذج التهديد لدى المؤسسة. في الحد الأدنى، افحص النشاط حول إخفاقات OAuth غير المعتادة، وحجم الطلبات غير الطبيعي، وتسجيلات الدخول الإدارية، وتغييرات الإعداد، والحسابات الجديدة أو المعدلة، ونشاط الأوامر أو الصدفة غير المتوقع، والاتصالات الصادرة غير المفسرة، والتغييرات في الملفات أو العمليات التي لا يستطيع مالك المنصة تفسيرها.
ينبغي تسجيل نتيجة التصحيح النظيفة وغياب المؤشرات الواضحة كتقييم حالي، لا تحويلها إلى يقين. إذا كانت السجلات ناقصة أو كان الجهاز لا يوفر أدلة كافية، فارفع مستوى عدم اليقين. قرار إعادة البناء، أو تدوير بيانات الاعتماد، أو إبطال الجلسات، أو إخطار مالكي التطبيقات المتأثرة يجب أن يتبع الأدلة وخطة الاستجابة للحوادث في المؤسسة.
نظافة الهوية والرموز بعد احتمال الانكشاف
لأن الإعداد المتأثر يتعلق بتفويض OAuth، يجب أن يُدخل المستجيبون مالكي الهوية في المراجعة. السؤال المهم ليس فقط ما إذا كانت كلمة مرور قد سُرقت. بل ما إذا كان مهاجم يستطيع التأثير في معالجة المصادقة أو التفويض، أو الوصول إلى مواد الرموز، أو تغيير القواعد التي تحدد من يصل إلى خدمة.
بحسب النشر، قد تشمل إجراءات ما بعد المعالجة إبطال الجلسات النشطة، وتدوير الأسرار التي يستخدمها عملاء OAuth، ومراجعة مفاتيح التوقيع والشهادات، وفحص تغييرات عناوين URI لإعادة التوجيه وتسجيل العملاء، والتحقق من أعمار الرموز، ومقارنة إعداد خادم التفويض بخط أساس معتمد. لهذه الإجراءات عواقب على التوافر والثقة، لذلك يجب التخطيط لها مع فرق الهوية والتطبيقات.
تدوير الرموز ليس مطلوبا تلقائيا في كل حالة، وتعليمات عامة مثل تدوير كل شيء قد تسبب انقطاعا يمكن تجنبه. يصبح ذلك أكثر إلحاحا عندما توجد أدلة على الوصول إلى الجهاز أو إعداده، أو عندما تكون الأسرار قابلة للقراءة، أو عندما تنكشف مواد التوقيع، أو عندما لا تستطيع المؤسسة تحديد الكائنات التي تغيرت. يجب ربط القرار بالأدلة وتوثيق الافتراضات.
يجب إبلاغ مالكي التطبيقات بالمسارات التي ربما مرت عبر الخادم الافتراضي المتأثر وبنوع التحقق الذي عليهم تنفيذه. يمكنهم مراجعة أنماط تسجيل الدخول غير المعتادة، وأحداث الموافقة أو التفويض غير المتوقعة، وتسجيلات العملاء الجديدة، واستخدام الرموز الشاذ، والوصول من مواقع أو أعباء عمل لا تطابق السلوك الطبيعي. هذا يوزع التحقيق على الأنظمة القادرة على رؤية آثار لاحقة قد لا تكشفها البوابة نفسها.
ما لا ينبغي للمدافعين استنتاجه
تظهر اختصارات مغرية أثناء الاستجابة السريعة للثغرات. لا يصلح أي منها وحده كأساس موثوق.
درجة CVSS العالية لا تثبت الاستغلال في بيئة معينة. في هذه الحالة، أبلغ المورّد عن الاستغلال، لكن الأثر المحلي ما زال يحتاج إلى دليل.
عثور ماسح على BIG-IP لا يثبت انطباق CVE-2026-94127. شرط الإعداد مهم.
غياب واجهة إدارة مواجهة للإنترنت لا يثبت أن الخادم الافتراضي في مستوى البيانات آمن. مسار الطلب الضعيف مختلف.
الجهاز الذي يستخدم OAuth لا يملك تلقائيا الدور الضعيف. يجب التمييز بين وظائف العميل، وخادم الموارد، وخادم التفويض.
نجاح تثبيت الإصلاح الساخن لا يثبت أن مهاجما لم يتحرك قبل المعالجة. هو يغلق انكشافا برمجيا؛ لكنه لا يمحو التاريخ.
لا تعادل iRule أو مرشحات الشبكة إصدارا ثابتا مدعوما. يمكن للضوابط المؤقتة تقليل الانكشاف أثناء تجهيز تغيير طارئ، لكنها تحتاج إلى تحقق ومالك لانتهاء صلاحيتها.
وأخيرا، لا ينبغي تحويل سجل واحد مشبوه إلى إعلان اختراق. النهج القابل للدفاع هو حفظه، وربطه بغيره، والتحقيق فيه، والتواصل بشأن مستوى الثقة في النتيجة.
شجرة قرار عملية
إذا كانت المؤسسة لا تشغل BIG-IP APM، فليست CVE-2026-94127 بند عمل لتلك المؤسسة، مع أن دقة جرد الأصول تبقى مطلوبة.
إذا كانت تشغل BIG-IP لكن APM غير مفعّل، فوثّق هذه الحقيقة واحتفظ بالدليل المستخدم لإثباتها.
إذا كان APM مفعّلا لكن لا يوجد خادم افتراضي متأثر يجمع بين سياسة وصول وملف تعريف خادم تفويض OAuth، فسجّل عدم الانكشاف القائم على الإعداد، واستمر في ممارسة تحديثات المورّد المعتادة. أعد فحص الأنظمة التي يجري ترحيلها أو إعدادها حديثا.
إذا كان الإعداد الضعيف موجودا على نسخة متأثرة، فرتّب أولوية الجهاز حسب قابلية الوصول والاعتماد التجاري، وطبّق إصلاح المورّد الساخن بمجرد إمكان تنفيذ التغيير بأمان، واستخدم التخفيف المؤقت المدعوم من المورّد إذا تعذر تثبيت الإصلاح فورا. ابدأ حفظ السجلات وتقييم الاختراق بالتوازي.
إذا كان الإعداد موجودا وتوجد مؤشرات مشبوهة، فانتقل من استجابة للثغرة إلى استجابة لحادث. قيّد الانكشاف، واحم الأدلة، وأشرك مالكي الهوية والتطبيقات، واتخذ تغييرات بيانات الاعتماد أو الجلسات أو الرموز أو المفاتيح بناء على النتائج وخطة الاستجابة.
إذا تعذر إثبات الإعداد، فتعامل مع النظام كمسألة غير محسومة لا كمسألة آمنة. قد يكون التصرف الصحيح هو الحصول على تصدير للإعداد، أو فتح حالة دعم، أو تمرير الجهاز عبر مراجعة تغيير طارئة، أو تقييد الوصول مؤقتا حتى يُجاب عن السؤال.
لماذا يهم هذا الحادث خارج F5
توضح CVE-2026-94127 مشكلة متكررة في أمن المؤسسات: الأصل الذي يبدو جهاز شبكة قد يكون أيضا نقطة تحكم في الهوية. تميل برامج التصحيح التقليدية إلى تنظيم العمل بحسب المورّد والمنتج والنسخة والخطورة. هذه الحقول ضرورية، لكنها قد تخفي العلاقة بين جهاز والقرارات الموثوقة التي يتخذها نيابة عن أنظمة أخرى.
إدارة الثغرات الواعية بالإعداد أصعب لأن الإجابة موزعة. جرد البرمجيات يعرف البنية. جرد الشبكة يعرف العنوان. فرق الهوية تعرف دور التفويض. فرق التطبيقات تعرف المسار التجاري. عمليات الأمن تعرف القياسات المتاحة. والاستجابة للحوادث تعرف كيف تحفظ الأدلة وتفسرها. لا يكفي أي منظور من هذه المنظورات وحده.
التحسين الباقي هو جعل هذه الروابط صريحة قبل الطارئ التالي. حافظ على خريطة حديثة لبوابات الهوية، وخوادم تفويض OAuth، والخوادم الافتراضية، وسياسات الوصول، ومواد التوقيع، ومزوّدي الهوية الصاعدين، والتطبيقات اللاحقة، والمالكين. خزّن سياقا كافيا من الإعداد حتى يستطيع المستجيبون تحديد الانكشاف من دون انتظار اجتماع أزمة. عرّف السجلات التي يُحتفظ بها، ومدة الاحتفاظ، ومن يستطيع الحصول عليها أثناء حادث.
والدرس يتعلق أيضا بحدود التصحيح والإغلاق. بالنسبة إلى ثغرة مؤكدة الاستغلال على جهاز طرفي ذي امتياز، للمعالجة مخرجان: إزالة الشرط الضعيف، وامتلاك المؤسسة رؤية معللة لما حدث قبل إزالته. قد يكون المخرج الثاني تقييما نظيفا موثقا، أو حادثا مؤكدا، أو فجوة أدلة غير محسومة تتطلب مراقبة مستمرة. هذه الاحتمالات الثلاثة أنفع من رقم نسخة وحده.
الخلاصة
CVE-2026-94127 عاجلة للمؤسسات التي تشغل إعداد خادم تفويض OAuth المتأثر في BIG-IP APM، لا لكل عملاء F5. أكّد الإعداد على مستوى الخادم الافتراضي، وحدد الأنظمة ومسارات الهوية التي تقف خلفه، وقيّد الانكشاف غير الضروري، واحصل على إصلاح المورّد المدعوم أو التخفيف المؤقت، وحقق في نشاط ما قبل المعالجة.
الاستجابة الهادئة محددة: اعثر على عمليات نشر خادم تفويض OAuth، وصحح ما ينطبق عليها، واحفظ السجلات، وافحص مستوى التحكم في الوصول والهوية، وأبق الملف مفتوحا حتى تدعم الأدلة إغلاقه.
المصادر
- إرشاد ثغرة F5 BIG-IP APM K000162605 — إرشاد المورّد والإعداد المتأثر.
- المركز الكندي للأمن السيبراني: تنبيه CVE-2026-94127 — النسخ المتأثرة، والإصلاحات الساخنة الثابتة، والتخفيف، وإرشادات التحقيق.
- المركز الكندي للأمن السيبراني: إرشاد F5 AV26-949 — تأكيد أن F5 أبلغت عن استغلال فعلي في الواقع.
- سجل NVD للثغرة CVE-2026-94127 — سجل CVE وتصنيف الثغرة.
- إرشادات CERT-EU الأمنية لعام 2026 — تأكيد حكومي أوروبي مستقل لمشكلة F5 وحالة الاستغلال النشط.
- BleepingComputer: F5 patches BIG-IP APM zero-day flaw exploited in RCE attacks — تقرير مستقل عن الإفصاح، والدور المتأثر، والتخفيف المؤقت.
Related articles
CVE-2026-75650 في Adobe Commerce وMagento: رقّع المتجر ثم حقّق في ما حدث
تقول Adobe إن الثغرة CVE-2026-75650 تُستغل فعلياً. يغلق الإصلاح الطارئ مساراً حرجاً لتنفيذ التعليمات البرمجية من دون مصادقة، لكن على التجار أيضاً التحقق مما إذا كان المهاجمون قد وصلوا إلى المتجر قبل توفر الإصلاح.

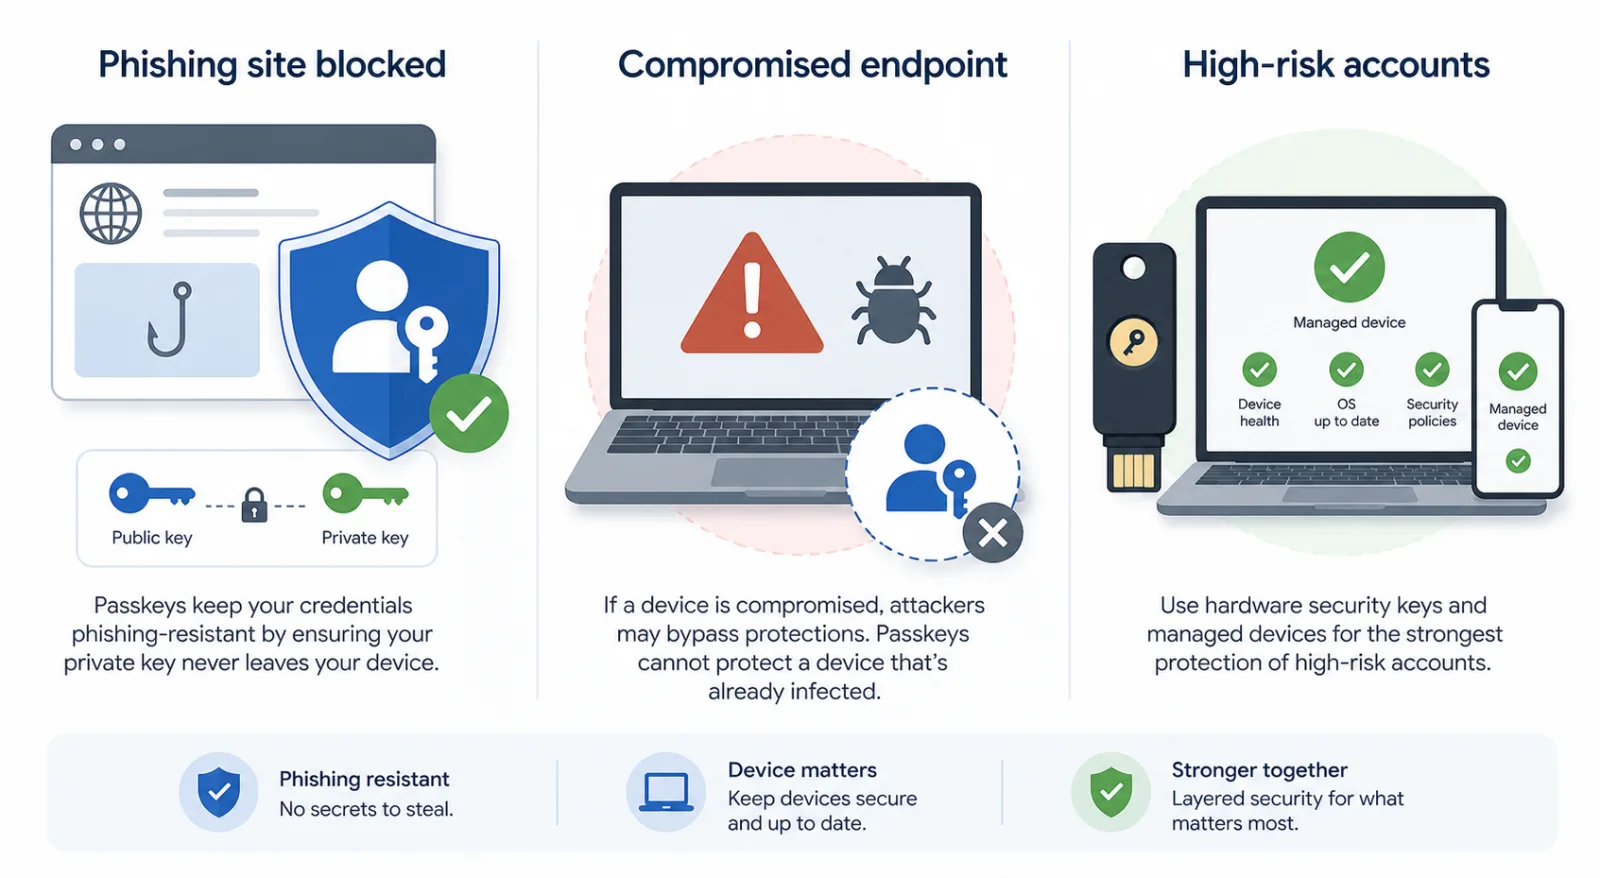
Passkeys ليست سحرًا: ما الذي يغيره Pass-ta-key فعلًا
دليل هادئ لما تمنعه passkeys، وما لا تحميه عند اختراق endpoint، وما يجب فحصه في WebAuthn.
منصة DJ أصبحت شبكة: ماذا تعني ثغرة PRO DJ LINK وrekordbox فعلًا
قراءة هادئة لتنبيه AlphaTheta: لماذا يبقى الوصول إلى الشبكة المحلية مهمًا، وما الذي يجب أن يفعله DJs والقاعات والتقنيون قبل العرض التالي.
ثغرة Switchvox: معالجة الخلل من دون تعطيل الاتصالات
ثغرة خطيرة في Switchvox تستلزم حصر الأجهزة وتحديثها والتحقق من رقم بناء البرنامج المثبّت، مع مسار ترقية آمن يراعي الإصدارات القديمة واستمرارية الاتصالات.
Comments
Sign in to comment.
No comments yet.