Punkty końcowe tuneli AWS PrivateLink zmieniają współdzielenie CIDR w decyzję z zakresu zarządzania siecią
AWS wprowadził punkty końcowe tuneli, dzięki którym jedna VPC może prywatnie uzyskać dostęp do całego zakresu CIDR w innej VPC. Pytanie operacyjne dotyczy więc nie tylko połączenia usług, lecz także przeglądu dostępu, gdy w segmencie pojawiają się nowe zasoby.

Co AWS zmienił dzięki punktom końcowym tuneli
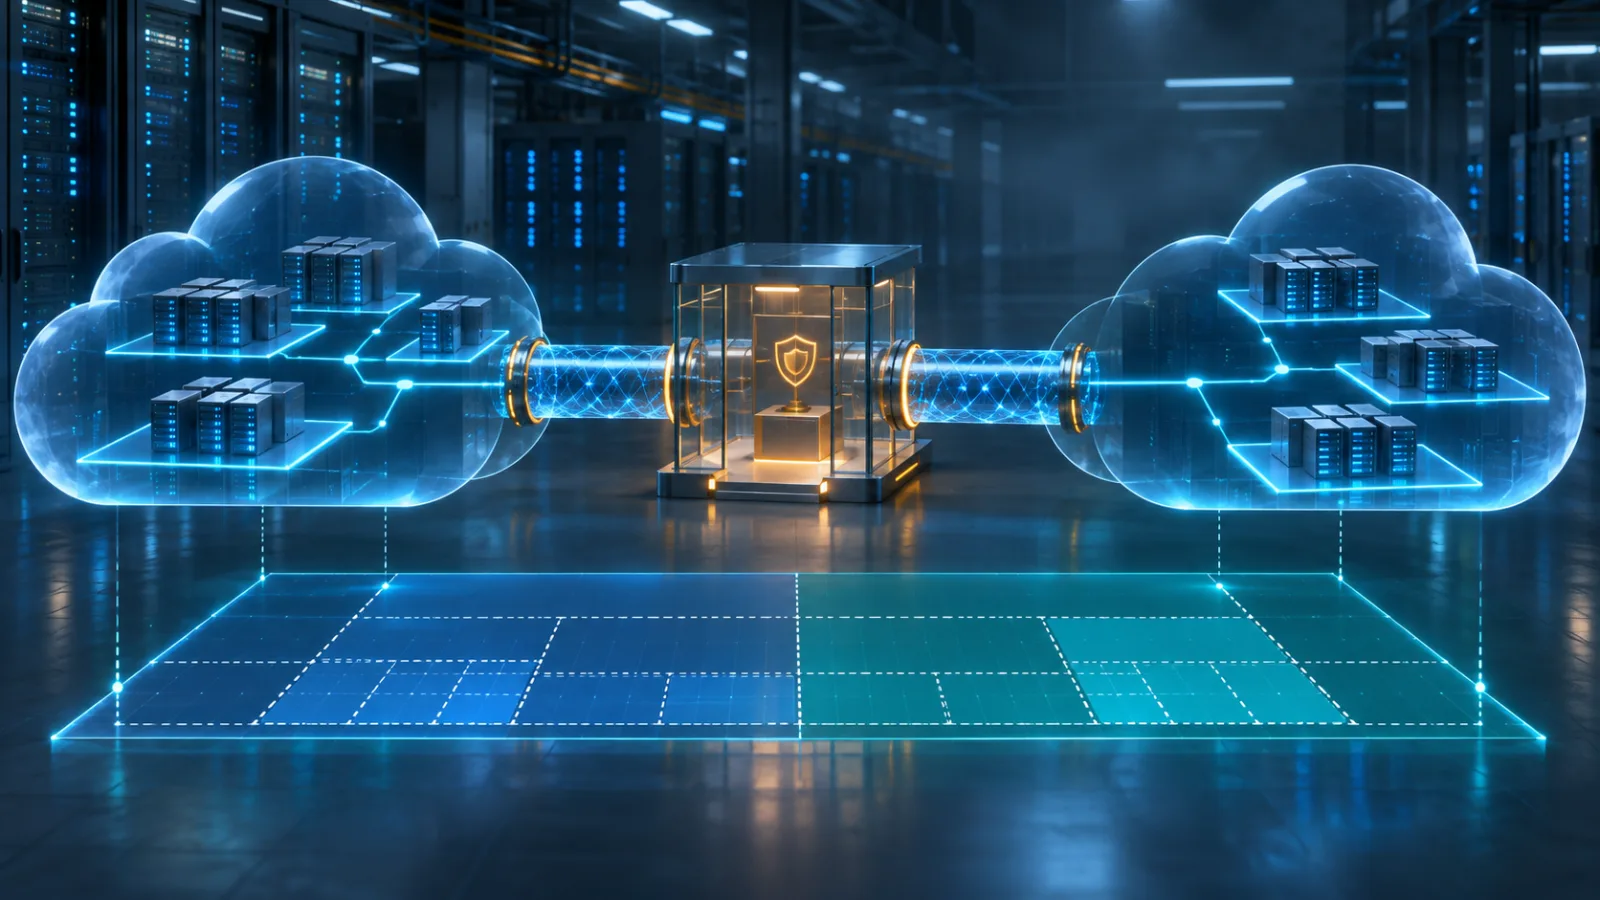
Ogłoszenie AWS z 5 listopada wprowadza punkty końcowe tuneli — nowy typ punktu końcowego VPC oparty na PrivateLink, zapewniający prywatny dostęp do segmentów sieci w innej VPC. Zmiana rozszerza model współdzielenia zasobów poza pojedynczy, wskazany cel. Dostawca może zdefiniować segment sieci jako listę zakresów CIDR, a konsument może użyć punktu końcowego tunelu, aby uzyskać dostęp do zasobów znajdujących się w tych zakresach. Udostępnianym obiektem nie musi być więc konkretna baza danych, instancja ani adres aplikacji; może nim być logiczny wycinek sieci dostawcy.
To rozróżnienie ma znaczenie, ponieważ zakres CIDR opisuje przestrzeń adresową, a nie stały zestaw zasobów. Aplikacja konsumenta może uzyskiwać dostęp do zasobów we współdzielonym segmencie bez konieczności indywidualnego wyliczania ich przez dostawcę. AWS wskazuje, że jest to przydatne, gdy zasoby są efemeryczne albo nie są znane z wyprzedzeniem. Dostawca może udostępnić segment zawierający już kilka miejsc docelowych, a konsument otrzymuje ścieżkę do tego segmentu przez własną VPC. Wygoda ma tu wymiar architektoniczny, ale zmienia też zakres tego, co muszą rozumieć osoby dokonujące przeglądu: dostęp podąża za zakresem i dozwolonymi portami, a nie wyłącznie za zasobami zajmującymi go w chwili utworzenia konfiguracji.
Po stronie dostawcy wszystko zaczyna się od konfiguracji zasobu CIDR. Konfiguracja zasobu może reprezentować pojedynczy zasób, grupę albo listę zakresów CIDR; w przypadku tej funkcji chodzi o konfigurację zasobu typu CIDR. Dostawca przypisuje tę konfigurację do bramy zasobów. Brama jest punktem wejścia do VPC dostawcy i jest reprezentowana przez zestaw elastycznych interfejsów sieciowych. Gdy konsument z innej VPC lub konta uzyskuje dostęp do współdzielonej konfiguracji, ruch przechodzi przez tę bramę, zanim dotrze do miejsca docelowego w zadeklarowanym segmencie. Brama zasobów może być powiązana z wieloma konfiguracjami zasobów, dlatego jej rozmieszczenie i mechanizmy kontroli wokół niej są elementem projektu sieci dostawcy, a nie przypadkowym szczegółem implementacji.
Dostęp między kontami wykorzystuje AWS Resource Access Manager. Dostawca udostępnia konfigurację zasobu za pośrednictwem udziału zasobów AWS RAM, zezwalając określonym podmiotom w innym koncie na nawiązanie połączenia. Konsument tworzy następnie punkt końcowy tunelu we własnej VPC. Zachowuje to znany z PrivateLink kierunek relacji: konsument tworzy punkt końcowy i inicjuje połączenie, a dostawca określa, co jest wystawione oraz które podmioty mogą korzystać z udziału. Rezultatem jest prywatna łączność między VPC za pośrednictwem sieci AWS, ale granica jest teraz wyrażona jako zatwierdzony przez dostawcę zestaw zakresów sieci, a nie jako pojedynczy punkt końcowy wskazanego zasobu.
Nowy punkt końcowy tunelu należy odróżnić od istniejącego modelu punktu końcowego zasobu. Punkt końcowy zasobu służy do konfiguracji zasobów reprezentujących takie typy jak ARN, pojedynczy zasób lub grupa. Punkt końcowy tunelu służy do konfiguracji zasobu CIDR i zapewnia tunel do wymienionych segmentów sieci. Ta różnica wyznacza pytanie, które należy zadać podczas przeglądu. W przypadku nazwanego zasobu konfiguracja bezpośrednio identyfikuje miejsce docelowe. W przypadku punktu końcowego tunelu konfiguracja identyfikuje przestrzeń adresową, w której można docierać do miejsc docelowych. Dostawca świadomie wybiera szerszą abstrakcję, nawet jeśli początkowy zakres wydaje się niewielki.
Funkcja obejmuje także segmenty sieci IPv4 i IPv6. Współdzielony segment sieci może zawierać zakresy IPv4, zakresy IPv6 albo oba typy, a punkty końcowe tuneli obsługują adresy IPv4, IPv6 lub dual-stack, zależnie od typów adresów podsieci punktu końcowego. Zewnętrzny pakiet służący do dotarcia do punktu końcowego i wewnętrzny pakiet służący do dotarcia do zdalnego miejsca docelowego mogą używać różnych typów IP. Dzięki temu funkcja nadaje się do środowisk wykorzystujących mieszane typy adresów, ale nie eliminuje potrzeby precyzyjnego zdefiniowania zamierzonych zakresów. Rodzina IP i zakres nadal są elementami decyzji o tym, co zostaje wystawione.
Kontrola portów pozostaje ograniczeniem po stronie dostawcy. Konfiguracja zasobu może określać porty, na których będzie on przyjmował żądania, a dostęp klienta przez inne porty jest niedozwolony. W przypadku konfiguracji zasobu CIDR AWS dokumentuje ustawienie protokołu jako TCP_UDP: TCP służy do ruchu aplikacyjnego, natomiast UDP jest obsługiwany wyłącznie dla zapytań DNS. Sam tunel wykorzystuje enkapsulację GENEVE, omówioną w sekcji dotyczącej mechaniki sieci; na tym etapie najważniejsze jest to, że konsument nie otrzymuje nieograniczonej, zwykłej trasy do VPC dostawcy. Otrzymuje tunel PrivateLink zarządzany przez współdzielone zakresy CIDR i skonfigurowane porty.
Praktyczną zmianę można więc ująć prosto, choć jej obsługa ma istotne konsekwencje: PrivateLink może teraz reprezentować dostęp do segmentu sieci, a nie tylko dostęp do pojedynczego, wskazanego zasobu. Dostawcy zyskują możliwość publikowania osiągalnych zakresów dla obciążeń zmieniających się w czasie, a konsumenci — prywatną ścieżkę do tych zakresów z własnych VPC. Każdą taką ścieżkę należy traktować jako świadomą decyzję o współdzieleniu sieci, ponieważ obiekt zatwierdzony przez AWS RAM definiuje przestrzeń adresową, do której konsument może próbować uzyskać dostęp.
Dlaczego współdzielenie na poziomie CIDR zmienia przegląd uprawnień
Istotna zmiana nie polega wyłącznie na tym, że VPC konsumenta może łączyć się z VPC dostawcy przez AWS PrivateLink. Chodzi o to, że uprawnienie można teraz wyrazić jako dostęp do zakresu CIDR, a nie do jednego, konkretnie nazwanego zasobu. Zmienia to przedmiot przeglądu. Zatwierdzenie dotyczące konkretnego zasobu opisuje znany cel, natomiast zatwierdzenie na poziomie CIDR opisuje fragment sieci dostawcy, więc może obejmować zasoby dodane po zatwierdzeniu pierwotnego połączenia.
Plan adresacji dostawcy staje się tym samym częścią decyzji o kontroli dostępu. Zakres może dziś zawierać kilka zasobów, ale jego znaczenie z punktu widzenia bezpieczeństwa zależy również od tego, co dostawca może później wdrożyć w tym miejscu. Jeśli nowa usługa, urządzenie lub inny zasób sieciowy otrzyma adres w obrębie współdzielonego segmentu, może znaleźć się w tych samych zatwierdzonych granicach. Przegląd musi więc uwzględniać nie tylko to, które cele są obecnie osiągalne, lecz także to, które mogą stać się osiągalne bez kolejnej decyzji konsumenta dotyczącej punktu końcowego.
To samo pytanie dotyczy zasobów wdrożonych poza bezpośrednim segmentem. Współdzielony zakres może obejmować osiągalne połączone sieci, więc jego faktyczny zasięg może być większy, niż sugeruje prosty wykaz bieżących adresów. Zespół analizujący połączenie powinien odwzorować planowane wykorzystanie zakresu przez dostawcę, połączone ścieżki oraz sposób, w jaki przyszłe wdrożenia mają korzystać z tej przestrzeni. Bez tego kontekstu reguła, która wydaje się ograniczona do stosunkowo niewielkiego bloku sieci, może mimo wszystko zapewniać dostęp do zmieniającego się zbioru celów.
Właśnie dlatego pozornie wąskie uprawnienie może z czasem się rozszerzać. Nie wymaga to zmiany konfiguracji punktu końcowego po stronie konsumenta. Rozszerzenie może nastąpić wskutek dodania przez dostawcę nowych zasobów, zmiany sposobu wykorzystania segmentu albo udostępnienia przez niego kolejnych sieci za pośrednictwem tego segmentu. Z punktu widzenia zarządzania pierwotna zgoda nie jest więc trwałym opisem stałego zestawu systemów. Jest zgodą przypisaną do zakresu adresowego, którego zawartość może się zmieniać.
Praktyczny wniosek jest taki, że dostawcy powinni zatwierdzać możliwie najwęższe zakresy CIDR obsługujące zamierzone połączenie. Szeroki zakres może ułatwić początkową konfigurację, ale późniejszy przegląd staje się trudniejszy, ponieważ zgoda obejmuje więcej potencjalnych celów. Dostawca powinien umieć wyjaśnić, dlaczego potrzebna jest każda uwzględniona część zakresu oraz na jakie ujawnienie przyszłych zasobów wyraża zgodę. Jeśli przypadek użycia dotyczy jednego segmentu lub niewielkiej grupy celów, zatwierdzony zakres powinien odzwierciedlać tę granicę, zamiast przejmować większy zagregowany blok.
Porty wymagają takiej samej dyscypliny. Zakres CIDR określa, dokąd może trafić ruch, a zakres portów pomaga zdefiniować, jaki rodzaj połączenia jest dozwolony. Zatwierdzenie wyłącznie portów wymaganych przez usługę ogranicza skutki pojawienia się innego zasobu w tym samym zakresie adresowym. Przegląd, który uwzględnia zakres, ale traktuje zestaw portów jako sprawę drugorzędną, pomija część ekspozycji. Oba wymiary należy zapisywać razem: adresy po stronie dostawcy objęte uprawnieniem oraz porty, z których konsumenci mogą tam korzystać.
Najszerszym przypadkiem jest 0.0.0.0/0. Użycie tego zakresu w praktyce usuwa granicę adresową IPv4 z procesu zatwierdzania, dlatego należy traktować je jako wyjątkową decyzję projektową, a nie domyślny skrót. Zakres może obejmować zasoby w całej przestrzeni adresowej IPv4 dostawcy, a przyszłe zmiany stają się szczególnie trudne do oceny wyłącznie na podstawie pierwotnej zgody. Jeśli docelowy zakres jest znany, bardziej szczegółowy zakres wyznacza czytelniejszą granicę zarządzania. Jeżeli szeroki zakres jest nieunikniony, dostawca powinien udokumentować uzasadnienie, dozwolone porty, oczekiwane ścieżki osiągalności oraz warunki, które uruchomią ponowny przegląd.
Ten model zmienia również podział odpowiedzialności. Dostawca kontroluje znaczenie i przyszłą zawartość współdzielonych zakresów, natomiast konsument decyduje, czy i w jaki sposób inicjuje połączenia przez swój punkt końcowy. Oznacza to, że przegląd bezpieczeństwa po stronie konsumenta nie może zastąpić zarządzania siecią po stronie dostawcy. Konsumenci muszą rozumieć zatwierdzony zakres, zanim zaczną z niego korzystać, ale dostawcy powinni utrzymywać spis tego, co zakres obejmuje, i ponownie go oceniać wraz z rozwojem sieci.
Dlatego użyteczny zapis zatwierdzenia powinien opisywać coś więcej niż identyfikator punktu końcowego. Powinien wskazywać dokładny zakres CIDR, dozwolone porty, zamierzone przeznaczenie zasobu lub usługi, połączone sieci, które mogą być osiągalne, oraz właściciela odpowiedzialnego za przegląd późniejszych zmian. Gdy dostawca wdraża nowy zasób albo modyfikuje łączność współdzielonego segmentu, trzeba ustalić, czy ta zmiana nadal mieści się w pierwotnej intencji bezpieczeństwa. Jeśli nie, relacja PrivateLink powinna wrócić do przeglądu, nawet gdy nie zmieniła się żadna konfiguracja punktu końcowego.
Dostęp PrivateLink na poziomie CIDR może uprościć łączność, ale jednocześnie sprawia, że zarządzanie adresami staje się stałym problemem z zakresu nadzoru. Najbezpieczniej traktować każdy zatwierdzony zakres jako żywą granicę: na tyle precyzyjną, by ograniczać ekspozycję dziś, na tyle dobrze udokumentowaną, by umożliwiać ocenę przyszłych wdrożeń, oraz na tyle wąską, by późniejsza zmiana sieci nie rozszerzyła po cichu dostępu poza zakres pierwotnie przewidziany w przeglądzie.
Mechanika sieciowa, którą zespoły muszą rozumieć
Punkt końcowy tunelu nie jest konwencjonalnym punktem końcowym interfejsu opatrzonym inną etykietą. Aplikacja konsumenta musi utworzyć wewnętrzny pakiet IP warstwy 3 skierowany do miejsca docelowego w współdzielonym zakresie CIDR dostawcy, a następnie opakować ten pakiet w GENEVE przed wysłaniem go do punktu końcowego. Zewnętrzny ruch korzysta z portu UDP 6081, a VNI GENEVE musi mieć wartość 0. W przypadku ruchu aplikacyjnego wewnętrzny protokół musi być TCP; UDP wewnątrz tunelu jest obsługiwany wyłącznie dla zapytań DNS. To rozróżnienie ma znaczenie podczas wdrażania i testów: grupa zabezpieczeń lub zasady sieciowe, które zezwalają na port TCP aplikacji, ale blokują UDP 6081 między środowiskiem obliczeniowym a punktem końcowym, całkowicie uniemożliwią działanie tunelu.
Punkt końcowy usuwa nagłówek GENEVE i sprawdza wewnętrzny adres docelowy względem zakresów CIDR współdzielonych za pośrednictwem konfiguracji zasobu dostawcy. Jeśli miejsce docelowe znajduje się poza tymi zakresami, punkt końcowy nie przekazuje ruchu dalej. Brama zasobu po stronie dostawcy odbiera następnie ruch i wykonuje translację źródła. Zasób docelowy widzi więc połączenie jako pochodzące z adresu powiązanego z bramą zasobu, a nie z pierwotnego wewnętrznego adresu obciążenia konsumenta. Umożliwia to połączenie przez granicę PrivateLink i pozwala na nakładanie się CIDR VPC konsumenta i dostawcy, ale zmienia to, co dostawca może wywnioskować ze zwykłych logów aplikacji: cel nie widzi pierwotnego adresu IP obciążenia konsumenta. Zespoły, które potrzebują atrybucji, muszą korelować dane telemetryczne z punktu końcowego, bramy i aplikacji, zamiast zakładać, że adres źródłowy zasobu identyfikuje wywołującego.
Kolejnym ograniczeniem architektonicznym jest kierunek inicjowania połączenia. VPC konsumenta może otworzyć połączenie TCP do współdzielonego segmentu sieci, a sieć dostawcy może zwrócić ruch przez tunel, ale dostawca nie może zainicjować nowego połączenia w kierunku VPC konsumenta. Na poziomie inicjowania sesji jest to jednokierunkowy model dostępu, a nie ogólne dwukierunkowe połączenie sieciowe. Projekty zależne od wywołań zwrotnych, niezamawianych połączeń dostawcy lub sondowania po stronie dostawcy wymagają osobnego wzorca albo przepływu aplikacyjnego, w którym konsument pozostaje inicjatorem.
Tunel ma również własny kontekst routingu. Adresy dostawcy znajdują się wewnątrz enkapsulowanego pakietu, natomiast pakiet zewnętrzny jest kierowany do adresu punktu końcowego tunelu w VPC konsumenta. W praktyce AWS zaleca odizolowanie urządzenia GENEVE i jego tras, aby ruch przeznaczony dla współdzielonych zakresów trafiał do tunelu bez przypadkowego przechwytywania ruchu niezwiązanego z tym obciążeniem. Dedykowany kontekst routingu, na przykład przestrzeń nazw sieciowych w systemie Linux, może pomóc oddzielić domyślną trasę tunelu od zwykłego ruchu instancji. Kluczowe pytanie podczas diagnozowania problemów jest więc dwojakie: czy wewnętrzny adres docelowy korzysta z zamierzonej trasy tunelu oraz czy zewnętrzny pakiet UDP może dotrzeć do właściwego adresu punktu końcowego?
Nakładające się zakresy CIDR są obsługiwane, ponieważ konsument nie kieruje wewnętrznego adresu docelowego dostawcy za pomocą zwykłego routingu VPC. Konsument kieruje zewnętrzny enkapsulowany pakiet lokalnie do punktu końcowego tunelu, który usuwa enkapsulację przed dostarczeniem pakietu przez bramę zasobu. Eliminuje to typowy wymóg stosowania unikalnej przestrzeni adresowej w obu VPC, ale nie eliminuje potrzeby precyzyjnego wskazania docelowego miejsca. Jeśli identyczne adresy występują zarówno w środowisku konsumenta, jak i dostawcy, konfiguracja tras aplikacji i tunelu musi jasno określać, który ruch ma zostać enkapsulowany. W przeciwnym razie routing lokalny może wygrać, zanim pakiet w ogóle dotrze do punktu końcowego.
DNS wymaga podobnej uwagi. Punkty końcowe tunelu mają regionalną nazwę DNS, która zwraca adresy IP punktu końcowego w skonfigurowanych podsieciach, ale prywatne nazwy DNS nie są obsługiwane bezpośrednio dla punktu końcowego tunelu. Aby rozwiązywać nazwy w zdalnym VPC, konsument wysyła zapytanie DNS wewnątrz GENEVE do 169.254.168.253. Zapytanie jest rozwiązywane w kontekście VPC dostawcy, z użyciem zestawu opcji DHCP tego VPC oraz z uwzględnieniem jego prywatnych stref hostowanych Route 53 lub niestandardowych resolverów. Konfiguracja zasobu CIDR nie ma własnej nazwy domenowej, więc konsument rozwiązuje nazwy już opublikowane przez dostawcę. Nieudane wyszukiwanie po stronie aplikacji może zatem wskazywać na nieprawidłowo skonfigurowany serwer nazw tunelu albo zdalną politykę DNS, a nie na brak trasy do aplikacji.
Rozmieszczenie w strefach dostępności jest częścią ścieżki danych, a nie tylko preferencją dotyczącą odporności. Podsieci punktu końcowego tunelu muszą znajdować się w strefach dostępności pokrywających się ze strefami dostępności używanymi przez bramę zasobu dostawcy. Punkt końcowy może wyglądać na poprawnie utworzony, a mimo to być nieużyteczny dla asocjacji, jeśli nie istnieje wspólna strefa. W środowiskach produkcyjnych AWS zaleca skonfigurowanie punktu końcowego w co najmniej dwóch strefach dostępności. Obciążenia powinny zasadniczo kierować ruch do adresu punktu końcowego we własnej strefie dostępności, natomiast projekt obsługi awarii musi uwzględniać sytuację, w której ta strefa ulegnie zakłóceniu. Przed diagnozowaniem problemów z łącznością na wyższych warstwach należy zweryfikować rzeczywiste dopasowanie stref między kontami oraz sprawdzić stan asocjacji punktu końcowego.
Praktyczna lista kontrolna wdrożenia i zarządzania
Przyjęcie punktów końcowych tunelu powinno zaczynać się od inwentaryzacji, a nie od utworzenia punktu końcowego. Zespół dostawcy powinien spisać każdy zakres CIDR, który może zostać opublikowany za pomocą konfiguracji zasobu, zasoby znajdujące się obecnie w każdym zakresie oraz sieci, które mogą stać się osiągalne dzięki połączonemu routingowi. Ta ostatnia kwestia ma znaczenie, ponieważ zakres jest granicą adresową, a nie stałym katalogiem dzisiejszych usług. Późniejsze wdrożenie może odziedziczyć dostęp natychmiast po tym, jak jego adres znajdzie się w zatwierdzonym zakresie, a połączona sieć może zwiększyć praktyczny zasięg poza to, co recenzent widzi na początkowym diagramie. Dla każdego zakresu należy zapisać zamierzonych konsumentów, protokoły, porty i cel biznesowy, a następnie jednoznacznie wskazać właścicieli po stronie dostawcy i konsumenta. Dostawca odpowiada za decyzję o udostępnieniu, natomiast konsument za korzystanie z punktu końcowego i ruch przesyłany za jego pośrednictwem.
Pierwszą implementację rozpocznij od najwęższego użytecznego zakresu i najmniejszego zestawu portów. Próba powinna pokazać konkretną ścieżkę aplikacji, a nie dowodzić, że można dotrzeć do rozległej sieci. Nie traktuj 0.0.0.0/0 jako wygodnej wartości domyślnej — usuwa ona granicę adresową, dzięki której zasady na poziomie CIDR można poddawać przeglądom. Jeśli zakres obejmuje IPv6, zastosuj tę samą dyscyplinę do zatwierdzonego zakresu IPv6. Konfigurację zasobu, powiązanie punktu końcowego i rejestr akceptacji przechowuj razem, aby operator mógł później odpowiedzieć na trzy pytania: który konsument został zatwierdzony, jakie adresy uwzględniono i jaki ruch był oczekiwany.
Przed zatwierdzeniem produkcyjnym przejrzyj kompletną ścieżkę po obu stronach. Potwierdź, że konsument ma wymagane trasy do punktu końcowego tunelu, a dostawca — routing potrzebny do osiągnięcia docelowego segmentu. Niezależnie sprawdź grupy zabezpieczeń, sieciowe listy ACL, zapory hostów i autoryzację na poziomie usługi; łączność PrivateLink nie zastępuje tych mechanizmów kontroli. Połączenie inicjuje konsument, dlatego plan testów powinien zaczynać się w VPC konsumenta i obejmować zarówno przepływy dozwolone, jak i odrzucane. Przetestuj także rozwiązywanie nazw w środowisku konsumenta. Rozwiązywanie DNS w zdalnym VPC może decydować o tym, czy aplikacja trafi pod właściwy adres, a ścieżka działająca wyłącznie po IP może nie odzwierciedlać rzeczywistego trybu pracy aplikacji.
Dostępność wymaga osobnego etapu akceptacji. Umieść punkt końcowy i bramę zasobu po stronie dostawcy tak, aby projekt obejmował nakładające się strefy dostępności, a następnie zweryfikuj rozmieszczenie w każdym uczestniczącym VPC. AWS zaleca wdrożenie w co najmniej dwóch strefach dostępności w celu zwiększenia odporności. Test przeprowadzony w jednej strefie może więc ukryć zależność produkcyjną, która ujawni się dopiero wtedy, gdy aplikacja, trasa lub punkt końcowy zostaną umieszczone gdzie indziej. W procedurze operacyjnej uwzględnij utratę strefy i wymianę punktu końcowego oraz zapisz, które komponenty trzeba odtworzyć lub ponownie powiązać po zmianie topologii.
Koszt i obserwowalność powinny być częścią akceptacji, a nie sprawą odkładaną na później. Ustal wartości bazowe dla działania punktu końcowego i przetwarzania danych, a następnie wskaż zespół odpowiedzialny za monitorowanie tych miar po uruchomieniu. Obserwuj zaakceptowane i odrzucone próby połączeń, nietypowe adresy docelowe, wolumen ruchu oraz zmiany konfiguracji zasobów dostawcy. Najważniejszy sygnał operacyjny nie brzmi wyłącznie „punkt końcowy działa”, lecz „punkt końcowy obsługuje miejsca docelowe i wolumen zatwierdzone wcześniej”. Pierwsze wdrożenie powinno być na tyle małe, aby nieoczekiwany przepływ dało się bez zgadywania przypisać do konsumenta, trasy, portu i konfiguracji zasobu.
Na koniec traktuj każdą zmianę w sieci dostawcy jako zdarzenie wymagające przeglądu dostępu. Dodanie zasobu, powiększenie CIDR, dołączenie połączonej sieci, zmiana tras lub zmiana portów udostępnianych przez konfigurację zasobu może zmienić znaczenie istniejącej akceptacji. Dostawca powinien ponownie ocenić zbiór osiągalnych zasobów i powiadomić konsumentów, gdy ten zbiór się zmieni; konsumenci powinni sprawdzić, czy ich obciążenia nadal potrzebują punktu końcowego oraz czy ich własne mechanizmy kontroli wciąż realizują zasadę najmniejszych uprawnień. Taki rytm przekształca punkty końcowe tunelu z jednorazowej decyzji o łączności w kontrolowane zarządzanie siecią: zatwierdź określony segment, zweryfikuj ścieżkę i zabezpieczenia, obserwuj faktycznie osiągalne zasoby oraz ponownie zatwierdź dostęp, gdy sieć dostawcy się rozwija.
Related articles
Wydanie AWS TOLAP przenosi kontrolę dostępu na poziomie obiektów do narzędzi agentów AI
Projekt TOLAP od AWS Labs traktuje narzędzie pobierające dane — a nie tylko tożsamość agenta lub bramę API — jako punkt egzekwowania reguł dla wierszy, pól, działań, delegowania i limitów wyników.
MicroVM-y AWS Lambda ułatwiają wdrażanie piaskownic dla agentów AI — i przypadkiem utrudniają ich zarządzanie
Referencyjna architektura AWS dla MicroVM-ów Lambda zapewnia szybkie, izolowane środowiska do zadań agentów AI. Najważniejsza zmiana dotyczy operacji: tożsamość, ruch wychodzący, trwałość danych, obserwowalność i sprzątanie trzeba projektować jako jeden system.
Microsoft Teams przenosi klienta webowego do teams.cloud.microsoft: kontrole sieci, które zespoły IT muszą przeprowadzić już teraz
Wrześniowe przekierowanie Teams to pozornie drobna zmiana adresu, która może wywołać incydent w firmowym help desku. Sprawdź zapory, proxy, DNS, polityki przeglądarek, aplikacje osadzone i reguły CSP.
AWS Transform konwertuje kod .NET z Azure, ale migracja nadal wymaga przeglądu architektury
AWS Transform może tłumaczyć wybrane wywołania Azure SDK na odpowiedniki AWS w nowoczesnych aplikacjach .NET. Kluczowe pytanie brzmi nie to, czy wygenerowany kod się kompiluje, lecz czy po zmianie chmury nadal działają tożsamość, dane, obsługa błędów i operacje.
Comments
Sign in to comment.
No comments yet.