نقاط نهاية الأنفاق في AWS PrivateLink تحوّل مشاركة CIDR إلى قرار لحوكمة الشبكة
قدّمت AWS نقاط نهاية للأنفاق تتيح لـVPC واحد الوصول الخاص إلى نطاق CIDR كامل في VPC آخر. لم يعد السؤال التشغيلي يقتصر على كيفية ربط الخدمات، بل يشمل مراجعة الوصول عند ظهور موارد جديدة داخل مقطع شبكة مشترك.

ما الذي غيّرته AWS مع نقاط نهاية الأنفاق
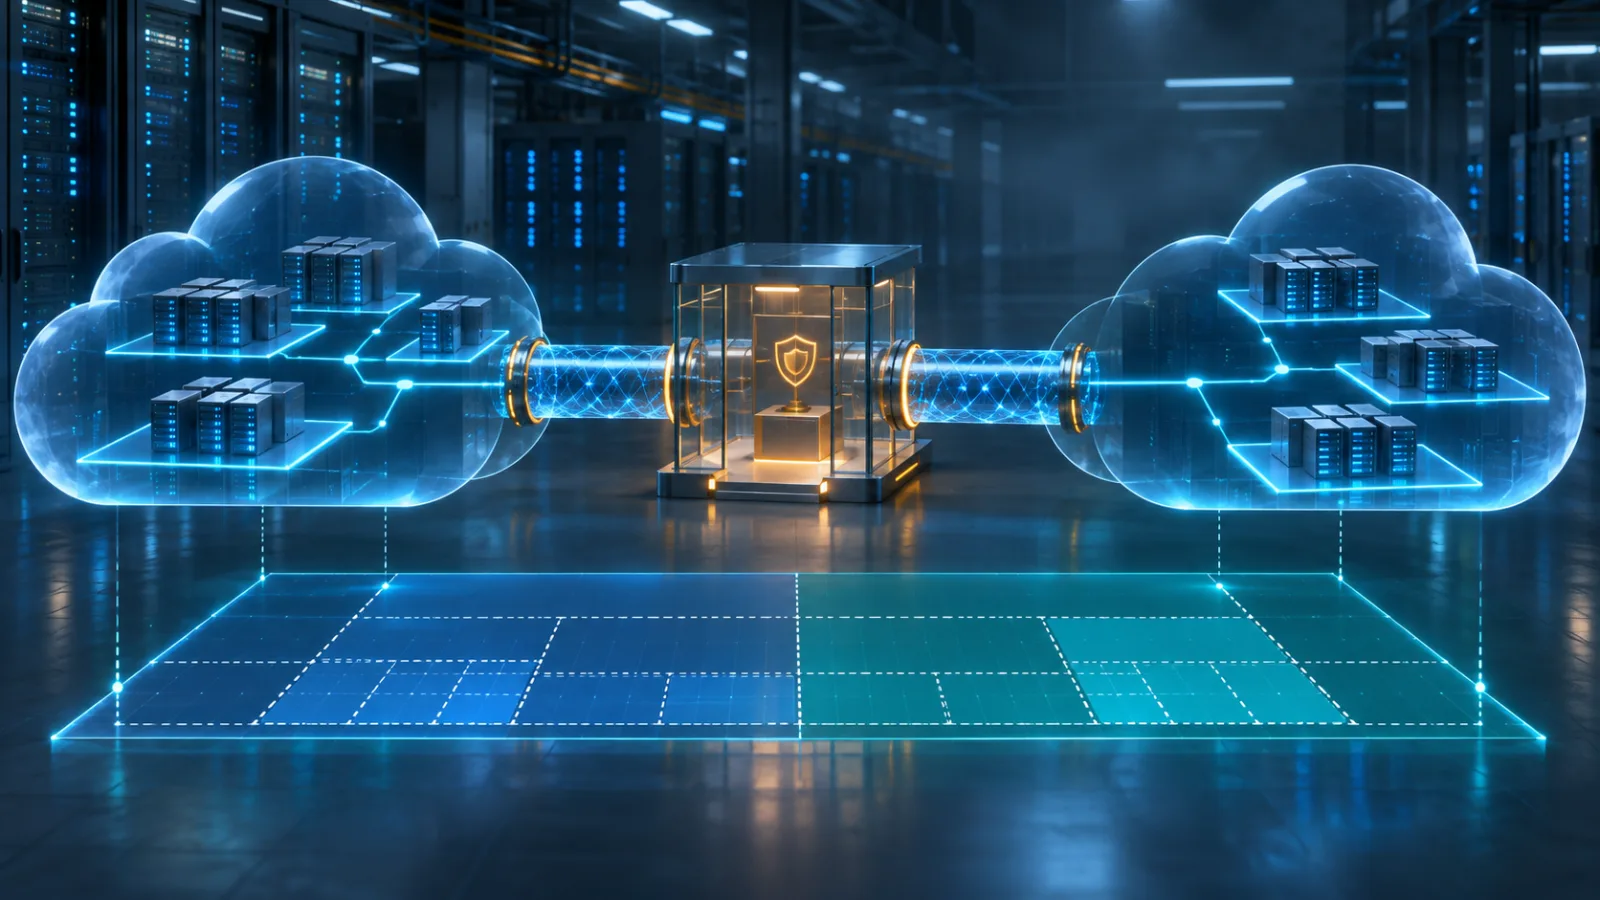
يقدّم إعلان AWS الصادر في 5 نوفمبر نقاط نهاية الأنفاق، وهي نوع جديد من نقاط نهاية VPC المدعومة بـPrivateLink، تتيح الوصول الخاص إلى مقاطع الشبكة في VPC آخر. يوسّع هذا التغيير نموذج مشاركة الموارد إلى ما يتجاوز وجهة واحدة محددة بالاسم. إذ يستطيع الموفّر تعريف مقطع شبكة على أنه قائمة من نطاقات CIDR، بينما يمكن للمستهلك استخدام نقطة نهاية نفق للوصول إلى الموارد الموجودة ضمن تلك النطاقات. لذلك، فإن الكيان المركزي الذي تتم مشاركته ليس بالضرورة قاعدة بيانات أو مثيلاً أو عنوان تطبيق بعينه؛ بل يمكن أن يكون شريحة منطقية من شبكة الموفّر.
وتكتسب هذه التفرقة أهميتها لأن نطاق CIDR يصف مساحة عناوين، لا قائمة ثابتة من الموارد. يستطيع تطبيق المستهلك الوصول إلى الموارد داخل المقطع المشترك من دون أن يضطر الموفّر إلى تعداد كل مورد على حدة. وتطرح AWS هذا الاستخدام باعتباره مفيداً عندما تكون الموارد مؤقتة أو غير معروفة مسبقاً. يمكن للموفّر إتاحة مقطع يضم بالفعل عدة وجهات، فيما يحصل المستهلك على مسار إلى ذلك المقطع عبر VPC الخاص به. هذه الراحة ذات طابع معماري، لكنها تغيّر أيضاً ما يجب أن يفهمه المراجعون بشأن الإذن: فالوصول يتبع النطاق والمنافذ المسموح بها، وليس الموارد التي تصادف وجودها داخله عند إنشاء الإعداد فقط.
يبدأ جانب الموفّر بتكوين مورد CIDR. ويمكن لتكوين المورد أن يمثّل مورداً فردياً أو مجموعة أو قائمة من نطاقات CIDR؛ أما النوع المعني بهذه الميزة فهو تكوين مورد CIDR. يربط الموفّر هذا التكوين ببوابة موارد. وتُعد البوابة نقطة الدخول إلى VPC الخاص بالموفّر، وتمثّلها مجموعة من واجهات الشبكة المرنة. وعندما يصل مستهلك في VPC أو حساب آخر إلى التكوين المشترك، تدخل حركة المرور عبر تلك البوابة قبل أن تصل إلى وجهة داخل المقطع المعلن. ويمكن ربط بوابة الموارد بعدة تكوينات للموارد، لذلك فإن موضعها وعناصر التحكم المحيطة بها جزء من تصميم شبكة الموفّر، وليسا تفصيلاً عرضياً في التنفيذ.
يستخدم الوصول بين الحسابات AWS Resource Access Manager. يشارك الموفّر تكوين المورد عبر مشاركة موارد AWS RAM، بما يتيح لمبادئ محددة في حساب آخر الاتصال به. ثم ينشئ المستهلك نقطة نهاية نفق في VPC الخاص به. ويحافظ ذلك على اتجاه العلاقة المألوف في PrivateLink: إذ ينشئ المستهلك نقطة النهاية ويبدأ الاتصال، بينما يحدد الموفّر ما الذي يتم تعريضه وأي مبادئ يمكنها استخدام المشاركة. والنتيجة هي اتصال خاص بين VPCs عبر شبكة AWS، لكن الحد الفاصل يُعبَّر عنه الآن بمجموعة من نطاقات الشبكة التي يوافق عليها الموفّر، بدلاً من نقطة نهاية لمورد واحد محدد بالاسم.
وينبغي تمييز نقطة نهاية النفق الجديدة عن نموذج نقطة نهاية المورد القائم. تُستخدم نقطة نهاية المورد مع تكوينات الموارد التي تمثّل أنواعاً مثل ARN أو مورداً واحداً أو مجموعة. أما نقطة نهاية النفق فتُستخدم مع تكوين مورد CIDR، وتوفّر نفقاً إلى مقاطع الشبكة المدرجة. ويحدد هذا الاختلاف سؤال المراجعة. فعندما يكون المورد مسمىً، يحدد التكوين الوجهة مباشرة. أما مع نقطة نهاية النفق، فيحدد التكوين مساحة العناوين التي يمكن الوصول إلى الوجهات ضمنها. يختار الموفّر عمداً تجريداً أوسع، حتى عندما يبدو النطاق الأولي صغيراً.
وتغطي الميزة أيضاً مقاطع الشبكة IPv4 وIPv6 معاً. إذ يمكن أن يحتوي مقطع الشبكة المشترك على نطاقات IPv4 أو نطاقات IPv6 أو كليهما، كما تدعم نقاط نهاية الأنفاق عناوين IPv4 أو IPv6 أو العناوين مزدوجة المكدس، وفقاً لأنواع العناوين في الشبكات الفرعية لنقطة النهاية. وقد يستخدم الغلاف الخارجي للحزمة المستخدمة للوصول إلى نقطة النهاية نوع IP مختلفاً عن النوع المستخدم في الحزمة الداخلية للوصول إلى الوجهة البعيدة. وهذا يجعل القدرة مناسبة لبيئات العناوين المختلطة، لكنه لا يلغي الحاجة إلى تحديد النطاقات المقصودة بدقة. فما زالت عائلة IP والنطاق جزءاً من قرار التعريض.
تظل ضوابط المنافذ قيدًا يفرضه المزوّد. ويمكن لإعداد الموارد تحديد المنافذ التي سيقبل الطلبات عليها، ولا يُسمح بوصول العميل إلى المنافذ الأخرى. وفي إعداد موارد CIDR، توثّق AWS إعداد البروتوكول بوصفه TCP_UDP: يُستخدم TCP لحركة مرور التطبيقات، بينما لا يُدعَم UDP إلا لاستعلامات DNS. ويستخدم النفق نفسه تغليف GENEVE، وهو ما يغطيه قسم آليات الشبكات؛ أما النقطة المهمة هنا فهي أن المستهلك لا يحصل على مسار عادي وغير مقيّد إلى شبكة VPC الخاصة بالمزوّد. بل يحصل على نفق PrivateLink تحكمه نطاقات CIDR المشتركة والمنافذ المُعدّة.
لذلك يمكن تلخيص التحوّل العملي بسهولة، رغم أهميته التشغيلية: أصبح بإمكان PrivateLink تمثيل الوصول إلى مقطع شبكي، لا إلى مورد محدد على نحو فردي فحسب. ويحصل المزوّدون على وسيلة لنشر نطاقات قابلة للوصول لأحمال عمل تتغير بمرور الوقت، بينما يحصل المستهلكون على مسار خاص إلى تلك النطاقات عبر شبكات VPC الخاصة بهم. وينبغي التعامل مع كل مسار من هذا النوع بوصفه قرارًا مقصودًا لمشاركة الشبكة، لأن الكائن الذي جرت الموافقة عليه عبر AWS RAM يحدد مساحة العناوين التي يُسمح للمستهلك بمحاولة الوصول إليها.
لماذا تغيّر المشاركة على مستوى CIDR مراجعة الوصول
لا يتمثل التغيير المهم ببساطة في قدرة شبكة VPC لدى المستهلك على الوصول إلى شبكة VPC لدى المزوّد عبر AWS PrivateLink، بل في أن الإذن يمكن التعبير عنه الآن بوصفه وصولًا إلى نطاق CIDR، بدلًا من مورد واحد مُسمّى تحديدًا. ويغيّر هذا الاختلاف الكائن موضوع المراجعة. فالموافقة الخاصة بمورد تصف وجهة معروفة، أما الموافقة على مستوى CIDR فتصف جزءًا من شبكة المزوّد، ولذلك قد تشمل موارد تُضاف بعد الموافقة على الاتصال الأصلي.
وهذا يجعل خطة عناوين المزوّد جزءًا من قرار التحكم في الوصول. فقد يحتوي نطاق ما على عدة موارد اليوم، لكن معناه الأمني يتحدد أيضًا بما قد ينشره المزوّد فيه لاحقًا. وإذا حصلت خدمة جديدة أو جهاز أو مورد شبكي آخر على عنوان داخل المقطع المشترك، فقد يقع ضمن الحدود المعتمدة نفسها. لذلك يجب ألا تقتصر المراجعة على السؤال عن الوجهات التي يمكن الوصول إليها الآن، بل عليها أن تسأل أيضًا عن الوجهات التي قد تصبح قابلة للوصول من دون اتخاذ قرار آخر بشأن نقطة النهاية من جانب المستهلك.
وينطبق السؤال نفسه على ما يتجاوز الموارد المنشورة مباشرة في المقطع المعني. فقد يشمل النطاق المشترك شبكات متصلة يمكن الوصول إليها، وبالتالي قد يكون النطاق الفعلي أكبر مما توحي به قائمة بسيطة بالعناوين الحالية. وعلى الفريق الذي يراجع الاتصال أن يرسم خريطة لاستخدام المزوّد المقصود للنطاق، والمسارات المتصلة به، والطريقة المتوقعة لاستخدام عمليات النشر المستقبلية لهذه المساحة. ومن دون هذا السياق، قد تمنح قاعدة تبدو مقيدة بكتلة شبكية صغيرة نسبيًا وصولًا إلى مجموعة متغيرة من الوجهات.
ولهذا يمكن أن يتسع الإذن الذي يبدو ضيقًا بمرور الوقت. ولا يتطلب هذا الاتساع أن يغيّر المستهلك إعداد نقطة النهاية لديه. فقد ينتج عن إضافة المزوّد موارد جديدة، أو تغيير طريقة استخدام المقطع، أو إتاحة الوصول إلى شبكات إضافية عبره. ومن منظور الحوكمة، لا تمثل الموافقة الأصلية بيانًا دائمًا عن مجموعة ثابتة من الأنظمة، بل هي موافقة مرتبطة بنطاق عناوين قد تتغير محتوياته.
والنتيجة العملية هي أن على المزوّدين اعتماد أضيق نطاقات CIDR تدعم الاتصال المقصود. وقد يكون النطاق الواسع مريحًا أثناء الإعداد الأولي، لكن هذه الراحة تجعل المراجعة اللاحقة أصعب لأن الموافقة تشمل عددًا أكبر من الوجهات المحتملة. وينبغي أن يتمكن المزوّد من شرح سبب الحاجة إلى كل جزء مشمول من النطاق، وأي تعرض مستقبلي للموارد يُعد مقبولًا. وإذا كانت حالة الاستخدام تتعلق بمقطع واحد أو بمجموعة صغيرة من الوجهات، فيجب أن يعكس النطاق المعتمد هذا الحد بدلًا من وراثة كتلة تجميعية أكبر.
وتستحق المنافذ القدر نفسه من الانضباط. فنطاق CIDR يجيب عن المكان الذي يمكن أن تذهب إليه حركة المرور، بينما يساعد نطاق المنافذ في تحديد نوع الاتصال المسموح به. ويقلل اعتماد المنافذ التي تتطلبها الخدمة فقط من العواقب إذا ظهر مورد آخر لاحقًا داخل نطاق العناوين نفسه. والمراجعة التي تنظر في النطاق لكنها تتعامل مع مجموعة المنافذ كأمر ثانوي تفوّت جزءًا من مساحة التعرض. وينبغي تسجيل البعدين معًا: عناوين المزوّد التي يشملها الإذن، والمنافذ التي يمكن للمستهلكين استخدامها هناك.
أوسع الحالات نطاقًا هي 0.0.0.0/0. فاستخدام هذا النطاق يلغي عمليًا حدود عناوين IPv4 من عملية الموافقة، ولذلك ينبغي التعامل معه كخيار تصميم استثنائي، لا كاختصار افتراضي. فقد يشمل موارد موزعة عبر مساحة IPv4 لدى المزوّد، ويجعل تقييم التغييرات المستقبلية صعبًا بوجه خاص استنادًا إلى الموافقة الأصلية وحدها. إذا كانت الوجهة المطلوبة معروفة، فإن استخدام نطاق أكثر تحديدًا يوفّر حدًا أوضح للحوكمة. وإذا تعذّر تجنّب النطاق الواسع، فعلى المزوّد توثيق مبرراته، والمنافذ المسموح بها، والمسارات المتوقع إتاحتها، والظروف التي تستدعي إجراء مراجعة جديدة.
يغيّر هذا النموذج الملكية أيضًا. فالمزوّد يتحكم في معنى النطاقات المشتركة ومحتوياتها المستقبلية، بينما يتحكم المستهلك في ما إذا كان سيبدأ الاتصالات عبر نقطة النهاية وكيفية ذلك. وهذا الفصل يعني أن مراجعة الأمان من جانب المستهلك لا يمكن أن تحل محل حوكمة الشبكة من جانب المزوّد. يحتاج المستهلكون إلى فهم النطاق المعتمد قبل استخدامه، لكن على المزوّدين الاحتفاظ بجرد لما يتضمنه هذا النطاق وإعادة تقييمه مع تطور الشبكة.
لذلك ينبغي أن يصف سجل الموافقة الجيد ما هو أكثر من معرّف نقطة النهاية. فعليه تحديد نطاق CIDR الدقيق، والمنافذ المسموح بها، والغرض المقصود من المورد أو الخدمة، والشبكات المتصلة التي قد تصبح قابلة للوصول، والمالك المسؤول عن مراجعة التغييرات اللاحقة. وعندما ينشر المزوّد موردًا جديدًا أو يغيّر اتصال المقطع المشترك، يصبح السؤال هو: هل يظل هذا التغيير ضمن الغرض الأمني الأصلي؟ إذا لم يكن كذلك، فينبغي إعادة علاقة PrivateLink إلى المراجعة، حتى إن لم تتغير أي إعدادات لنقطة النهاية.
قد يبسّط الوصول إلى PrivateLink على مستوى CIDR عملية الاتصال، لكنه يحوّل إدارة العناوين أيضًا إلى مسألة حوكمة مستمرة. والتفسير الأكثر أمانًا هو التعامل مع كل نطاق معتمد بوصفه حدًا حيًا: دقيقًا بما يكفي للحد من التعرض اليوم، وموثقًا بما يكفي لتقييم عمليات النشر المستقبلية، وضيقًا بما يكفي كي لا يؤدي تغيير لاحق في الشبكة إلى توسيع الوصول بصمت، متجاوزًا ما قصدته المراجعة الأصلية.
آليات الشبكة التي يجب أن تفهمها الفرق
نقطة نهاية النفق ليست نقطة نهاية واجهة تقليدية تحمل تسمية مختلفة. يجب على تطبيق المستهلك إنشاء حزمة IP داخلية من الطبقة الثالثة، موجّهة إلى وجهة ضمن نطاق CIDR المشترك لدى المزوّد، ثم تغليف تلك الحزمة باستخدام GENEVE قبل إرسالها إلى نقطة النهاية. تستخدم حركة المرور الخارجية منفذ UDP رقم 6081، كما يجب ضبط GENEVE VNI على 0. أما حركة مرور التطبيقات، فيجب أن يستخدم بروتوكولها الداخلي TCP؛ ولا يُدعم UDP داخل النفق إلا لاستعلامات DNS. ويهم هذا التمييز أثناء التنفيذ والاختبار: فإذا سمحت مجموعة أمان أو سياسة شبكة بمنفذ TCP الخاص بالتطبيق، لكنها حجبت UDP 6081 بين بيئة الحوسبة ونقطة النهاية، فسيتعذر تشغيل النفق بالكامل.
تزيل نقطة النهاية ترويسة GENEVE وتتحقق من الوجهة الداخلية مقابل نطاقات CIDR المشتركة عبر إعدادات مورد المزوّد. وإذا كانت الوجهة خارج هذه النطاقات، فلا تعيد نقطة النهاية تمريرها. بعد ذلك تستقبل بوابة موارد المزوّد حركة المرور وتنفذ ترجمة المصدر. ولذلك يرى المورد الوجهة أن الاتصال صادر من عنوان مرتبط ببوابة الموارد، لا من العنوان الداخلي الأصلي لحِمل عمل المستهلك. يتيح ذلك إنشاء الاتصال عبر حد PrivateLink ويدعم تداخل نطاقات CIDR الخاصة بـ VPC لدى المستهلك والمزوّد، لكنه يغيّر ما يستطيع المزوّد استنتاجه من سجلات التطبيقات المعتادة: فالهدف لا يرى عنوان IP الأصلي لحِمل عمل المستهلك. وتحتاج الفرق التي تتطلب إسنادًا دقيقًا إلى الربط بين بيانات القياس الخاصة بنقطة النهاية والبوابة والتطبيق، بدل افتراض أن عنوان المصدر الظاهر لدى المورد يحدد هوية المتصل.
ويمثل اتجاه بدء الاتصال قيدًا معماريًا آخر. إذ يستطيع VPC الخاص بالمستهلك فتح اتصال TCP إلى مقطع الشبكة المشترك، كما يمكن لشبكة المزوّد إعادة حركة المرور عبر النفق، لكن لا يستطيع المزوّد بدء اتصال جديد باتجاه VPC الخاص بالمستهلك. هذا نموذج وصول أحادي الاتجاه على مستوى بدء الجلسة، وليس رابط شبكة عامًا ثنائي الاتجاه. أما التصاميم التي تعتمد على استدعاءات رجوع، أو اتصالات يبدأها المزوّد من دون طلب، أو فحص ينفذه المزوّد، فتحتاج إلى نمط منفصل أو إلى تدفق تطبيقي يبقي المستهلك هو الطرف الذي يبدأ الاتصال.
للنفق أيضًا سياق التوجيه الخاص به. توجد عناوين المزوّد داخل الحزمة المغلّفة، بينما تُوجَّه الحزمة الخارجية إلى عنوان نقطة نهاية النفق في شبكة VPC الخاصة بالمستهلك. عمليًا، توصي AWS بعزل جهاز GENEVE ومساراته، بحيث تدخل حركة المرور المتجهة إلى النطاقات المشتركة النفق من دون اعتراض حركة مرور أعباء العمل غير المرتبطة بها عن طريق الخطأ. ويمكن لسياق توجيه مخصص، مثل مساحة أسماء الشبكة في Linux، أن يساعد على فصل المسار الافتراضي للنفق عن حركة المرور العادية للمثيل. لذلك يتطلب استكشاف الأخطاء السؤالين التاليين: هل تستخدم الوجهة الداخلية مسار النفق المقصود؟ وهل تستطيع حزمة UDP الخارجية الوصول إلى عنوان نقطة النهاية الصحيح؟
تُدعَم نطاقات CIDR المتداخلة لأن المستهلك لا يوجّه الوجهة الداخلية للمزوّد عبر توجيه VPC العادي. بل يوجّه المستهلك الحزمة الخارجية المغلّفة محليًا إلى نقطة نهاية النفق، التي تفك التغليف قبل تسليمها عبر بوابة الموارد. يلغي ذلك المتطلب المعتاد المتمثل في استخدام مساحات عناوين فريدة بين شبكتي VPC، لكنه لا يلغي الحاجة إلى تحديد الوجهة المقصودة بدقة. فإذا وُجدت عناوين متطابقة في بيئتي المستهلك والمزوّد، فيجب أن يوضح مسار التطبيق وإعداد النفق أي حركة مرور ستُغلّف؛ وإلا فقد يفوز التوجيه المحلي قبل أن تصل الحزمة إلى نقطة النهاية أصلًا.
يتطلب DNS العناية نفسها. فلنقاط نهاية الأنفاق اسم DNS إقليمي يُحل إلى عناوين IP لنقطة النهاية في الشبكات الفرعية المهيأة، لكن أسماء DNS الخاصة غير مدعومة لنقطة نهاية النفق نفسها. ولإجراء تحليل الأسماء عبر شبكة VPC البعيدة، يرسل المستهلك استعلام DNS داخل GENEVE إلى 169.254.168.253. ويُحل الاستعلام في سياق شبكة VPC الخاصة بالمزوّد، باستخدام مجموعة خيارات DHCP الخاصة بتلك الشبكة، مع احترام مناطق Route 53 الخاصة المستضافة فيها أو محللات الأسماء المخصصة. ولا يملك إعداد مورد CIDR اسم نطاق خاصًا به، لذلك يحل المستهلكون الأسماء المنشورة مسبقًا من المزوّد. ومن ثم، قد يشير فشل البحث الذي يجريه التطبيق إلى إعداد غير صحيح لخادم أسماء النفق أو لسياسة DNS البعيدة، لا إلى غياب مسار للتطبيق.
يُعد توزيع نقاط النهاية على مناطق التوافر جزءًا من مسار البيانات، وليس مجرد تفضيل لتعزيز المرونة. يجب أن تكون الشبكات الفرعية لنقطة نهاية النفق ضمن مناطق توافر تتداخل مع مناطق التوافر التي تستخدمها بوابة موارد المزوّد. وقد تبدو نقطة النهاية مهيأة، لكنها تظل غير قابلة للاستخدام في عملية ربط إذا لم توجد منطقة متداخلة. بالنسبة إلى عمليات النشر الإنتاجية، توصي AWS بتهيئة نقطة النهاية في منطقتي توافر على الأقل. وينبغي لأعباء العمل عادةً استهداف عنوان نقطة النهاية في منطقة التوافر الخاصة بها، بينما يجب أن يأخذ تصميم التعامل مع الأعطال في الحسبان ما يحدث عند تضرر تلك المنطقة. تحقّق من تطابق المناطق الفعلي بين الحسابات، وافحص حالة ربط نقطة النهاية قبل تشخيص مشكلات الاتصال في الطبقات الأعلى.
قائمة عملية لطرح الخدمة وحوكمتها
ينبغي أن يبدأ اعتماد نقاط نهاية الأنفاق بجرد، لا بإنشاء نقطة نهاية. على فريق المزوّد أن يسرد كل نطاق CIDR قد يُنشر عبر إعداد مورد، والموارد الموجودة حاليًا داخل كل نطاق، والشبكات التي يمكن أن تصبح قابلة للوصول عبر التوجيه المتصل. وتكمن أهمية الجزء الأخير في أن النطاق يمثل حدًا للعناوين، لا سجلًا دائمًا لخدمات اليوم. فقد يرث نشر لاحق صلاحية الوصول بمجرد أن يقع عنوانه داخل نطاق معتمد، كما قد توسّع شبكة متصلة نطاق الوصول العملي إلى ما يتجاوز ما يراه المراجع في المخطط الأولي. سجّل المستهلكين المقصودين والبروتوكولات والمنافذ والغرض التجاري لكل نطاق، ثم حدّد بوضوح مالكي المزوّد والمستهلك. فالمزوّد يملك قرار الإتاحة، بينما يملك المستهلك استخدام نقطة النهاية وحركة المرور التي يرسلها عبرها.
ابدأ التنفيذ الأول بأضيق نطاق مفيد وأصغر مجموعة من المنافذ. ينبغي أن يثبت الاختبار مسارًا تطبيقيًا محددًا، لا أن يبرهن على إمكانية الوصول إلى شبكة واسعة. تجنّب التعامل مع 0.0.0.0/0 كإعداد افتراضي مريح؛ فهو يلغي الحد المعتمد على العناوين، الذي يجعل مراجعة سياسة CIDR ممكنة. وإذا كان IPv6 ضمن النطاق، فطبّق الانضباط نفسه على نطاق IPv6 المعتمد. اربط إعدادات المورد، وربط نقطة النهاية، وسجل الموافقة معًا، حتى يتمكن المشغّل لاحقًا من الإجابة عن ثلاثة أسئلة: أي مستهلك حصل على الموافقة؟ وما العناوين التي شملتها؟ وما حركة المرور المتوقعة؟
قبل اعتماد الإنتاج، راجع المسار الكامل من الجانبين. تأكد من امتلاك المستهلك المسارات المطلوبة إلى نقطة نهاية النفق، ومن امتلاك المزوّد مسارات الوصول اللازمة إلى القطاع المستهدف. افحص مجموعات الأمان، وقوائم التحكم في الوصول إلى الشبكة، وجدران الحماية على المضيف، والتفويض على مستوى الخدمة كلٌّ على حدة؛ فاتصال PrivateLink لا يحل محل هذه الضوابط. يبدأ الاتصال من جهة المستهلك، لذلك ينبغي أن تبدأ خطة الاختبار من VPC المستهلك وأن تتحقق من التدفقات الناجحة والمرفوضة معًا. اختبر أيضًا حل الأسماء من بيئة المستهلك. فقد يؤثر حل DNS في VPC البعيدة في وصول التطبيق إلى العنوان المقصود، كما أن المسار الذي يعمل باستخدام عنوان IP وحده قد لا يعكس طريقة تشغيل التطبيق فعليًا.
يستحق التوافر بوابة اعتماد مستقلة. ضع نقطة النهاية وبوابة موارد المزوّد بحيث يتضمن التصميم مناطق توافر متداخلة، وتحقق من المواضع في كل VPC مشاركة. توصي AWS بالنشر عبر منطقتي توافر على الأقل لتحقيق المرونة. لذلك قد يخفي اختبار يقتصر على منطقة واحدة اعتمادًا إنتاجيًا لا يظهر إلا عندما يوضع تطبيق أو مسار أو نقطة نهاية في مكان آخر. أدرج فقدان إحدى المناطق واستبدال نقطة النهاية في دليل التشغيل، وسجّل المكونات التي يجب إنشاؤها من جديد أو إعادة ربطها إذا تغيرت البنية.
يجب أن تكون التكلفة وقابلية الرصد جزءًا من الموافقة، لا أمرًا يُعالج لاحقًا. حدّد خط أساس لتشغيل نقطة النهاية ومعالجة البيانات، ثم عيّن الفريق الذي سيراقب هذه المؤشرات بعد الإطلاق. راقب محاولات الاتصال المقبولة والمرفوضة، وعناوين الوجهة غير المعتادة، وحجم حركة المرور، والتغييرات في إعدادات موارد المزوّد. والإشارة التشغيلية الأهم ليست مجرد «نقطة النهاية سليمة»، بل «نقطة النهاية تنقل الوجهات والحجم اللذين تمت الموافقة عليهما». أبقِ الإطلاق الأول صغيرًا بما يكفي لتتبّع أي تدفق غير متوقع إلى مستهلك ومسار ومنفذ وإعداد مورد محدد، من دون تخمين.
وأخيرًا، تعامل مع كل تغيير في شبكة المزوّد باعتباره حدثًا يستدعي مراجعة الوصول. إن إضافة مورد، أو توسيع CIDR، أو إرفاق شبكة متصلة، أو تغيير المسارات، أو تعديل المنافذ المكشوفة عبر إعداد مورد، قد يغيّر معنى موافقة قائمة. ينبغي للمزوّد إعادة تقييم مجموعة الوجهات القابلة للوصول وإخطار المستهلكين عند تغيرها؛ وعلى المستهلكين إعادة تقييم حاجة أعباء العمل لديهم إلى نقطة النهاية، وما إذا كانت ضوابطهم الخاصة لا تزال ملتزمة بأقل قدر من الصلاحيات. يحوّل هذا الإيقاع نقاط نهاية الأنفاق من قرار اتصال يُتخذ مرة واحدة إلى حوكمة شبكية مضبوطة: اعتماد قطاع محدد، والتحقق من المسار ووسائل الحماية، ومراقبة ما يمكن الوصول إليه فعليًا، ثم إعادة الاعتماد عندما تتطور شبكة المزوّد.
Related articles
تجربة AWS الجديدة للمطوّرين تزيل عوائق إعداد السحابة وتجعل أول مراجعة للحوكمة أمراً أساسياً
تطرح AWS مسار تسجيل يعتمد على المشاريع، مع صلاحيات مُدارة واتصال بوكلاء البرمجة وحدود للإنفاق. السرعة مفيدة، لكن على الفرق مراجعة الهوية والمنطقة والحصص وحقوق الوصول التي أُنشئت تلقائياً قبل اعتبار المشروع بنية إنتاجية.
محاكي AWS ينقل اختبار واجهات السحابة إلى الحاسوب المحمول، لكن المطابقة تصبح بوابة التحقق الجديدة
أطلقت AWS محاكيًا محليًا لواجهاتها البرمجية، يستهدف اختبارات التطبيقات وحلقات عمل وكلاء البرمجة التي كانت تتطلب حسابًا حيًا. السؤال الأهم ليس إن كان سيحل محل AWS، بل أين يمكن الوثوق بالنتيجة المحلية وأين يلزم التحقق السحابي.
نشرات AWS الأمنية لشهر أكتوبر تجعل أدوات التطوير الوكيلة جزءاً من الاستجابة للحوادث
تكشف نشرات AWS عن ثغرات خطيرة في Loom for AWS وخادم security-agent-mcp-server وSageMaker Unified Studio وKiro. ولا يكفي تثبيت التحديثات؛ إذ تحتاج الفرق إلى حصر الأدوات الوكيلة والاعتمادات والمسارات القابلة للكتابة ونشاط السحابة الأخير.
تجعل MicroVMs في AWS Lambda نشر بيئات عزل وكلاء الذكاء الاصطناعي أسهل، لكنها تجعل حوكمتها عرضة للتعقيد غير المقصود
تقدم بنية AWS المرجعية لبيئات وكلاء الذكاء الاصطناعي المعزولة على Lambda تشغيلًا سريعًا وعزلًا على مستوى الآلة الافتراضية. لكن التحول الأهم تشغيلي: يجب تصميم الهوية والخروج الشبكي والاستمرارية والرصد والتنظيف كنظام واحد.
Comments
Sign in to comment.
No comments yet.