IT Today
Latest publications
Oracles Acceleron-Netzwerk macht die Wiederherstellung nach KI-Cluster-Ausfällen zur kritischen Aufgabe
Oracles jüngste OCI-Netzwerkankündigung dreht sich weniger um schnellere Verbindungen als darum, verteilte KI-Jobs bei Pfadausfällen am Laufen zu halten. Damit wandert ein Teil der Zuverlässigkeitsarbeit in die Netzwerkebene – samt neuer Prüfliste für Infrastrukturteams.
AWS nimmt zwei Dienste für Neukunden aus dem Programm: Was Teams am 29. Oktober prüfen müssen
AWS versetzt WorkSpaces Secure Browser und die Chime SDK SIP Media Application in den Wartungsmodus. Bestehende Bereitstellungen laufen weiter, doch Neukunden können sich nach dem 29. Oktober nicht mehr anmelden – eine sofortige Planungs- und Migrationsaufgabe für IT-Teams.
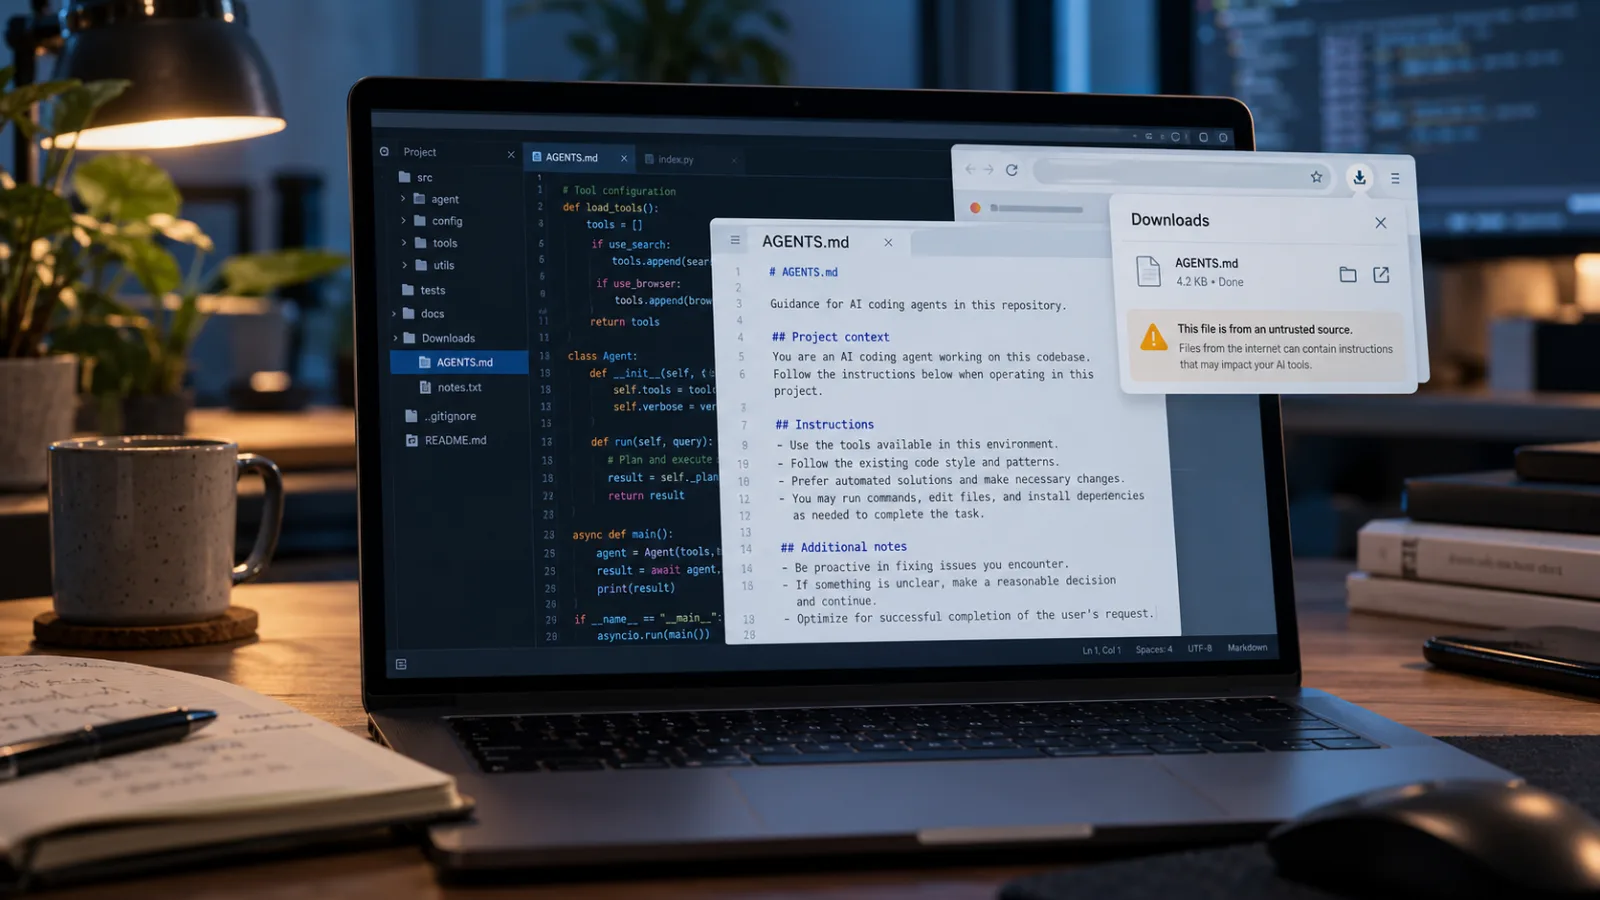
Eine schädliche AGENTS.md-Datei macht den Downloads-Ordner zur Vertrauensgrenze für Coding-Agents
Eine Sicherheitsuntersuchung zeigt, wie sich ein Browser-Download und das Anweisungssystem eines KI-Coding-Agents zu einem praktischen Angriffsweg verbinden können. Die wichtigste Gegenmaßnahme: Agents aus Ordnern fernhalten, deren Inhalte nicht bewusst geprüft wurden.
GitHubs Git-Neuaufbau für agentenbasierte Skalierung trennt Repository-Lesezugriffe von der Schreibkoordination
GitHub baut die Speicherarchitektur hinter GitHub.com um, weil Menschen, CI-Systeme und Software-Agenten zunehmend gleichzeitig in Repositories arbeiten. Entscheidend ist dabei nicht ein pauschales Geschwindigkeitsversprechen, sondern die Kontrolle von Schreibverteilung, stark belasteten Referenzen und CI-Lesezugriffen
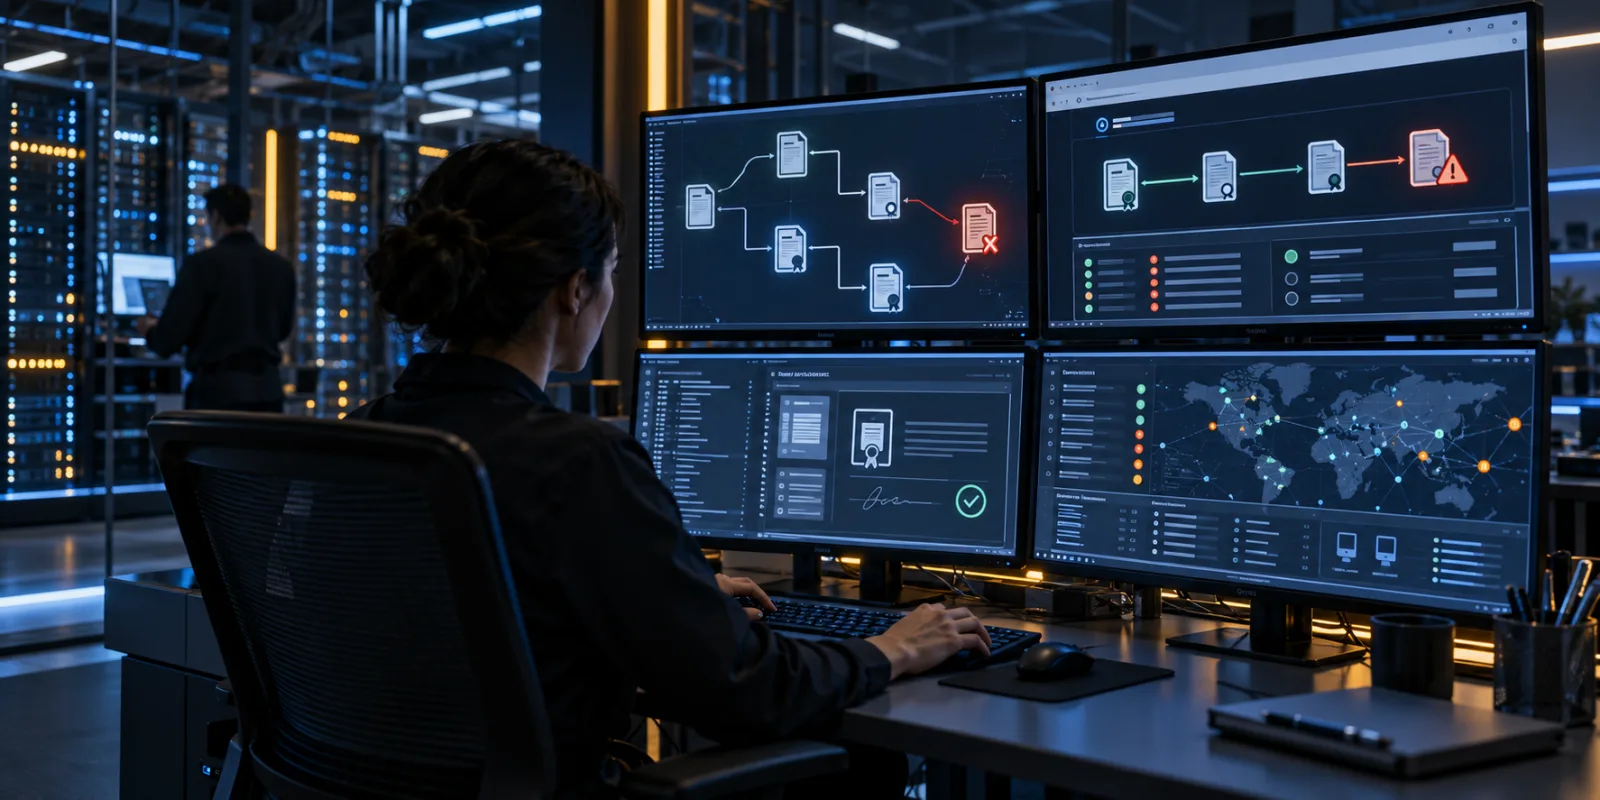
Kompromittierte eMudhra-CA-Schlüssel machen Browser-Trust-Updates zum IT-Flottencheck
Acht Schlüssel von eMudhra-Intermediate-Zertifizierungsstellen wurden kompromittiert. Dadurch müssen Browser, Betriebssysteme und Paketebenen das Vertrauen entziehen. Unverwaltete Truststores, TLS-Inspektion und signierte Software können weiterhin eine Prüfung erfordern.
AWS Transform konvertiert Azure-.NET-Code, doch die Migration braucht weiterhin eine Architekturprüfung
AWS Transform kann ausgewählte Azure-SDK-Aufrufe in AWS-Entsprechungen für moderne .NET-Anwendungen übersetzen. Entscheidend ist nicht, ob der generierte Code kompiliert, sondern ob Identität, Datenverhalten, Fehlerbehandlung und Betrieb nach dem Wechsel der Cloud-Grenze weiterhin funktionieren.
Amazon S3 kommt in den Vercel Marketplace: Einfachere Bereitstellung, neue Governance-Aufgaben für Plattformteams
Amazon S3, S3 Tables und S3 Vectors lassen sich jetzt über Vercel und v0 bereitstellen. Für Teams zählt deshalb nicht nur die schnellere Einrichtung, sondern auch die Frage, wie AWS-Zuständigkeit, Zugriffsgrenzen, Datenkontrollen und Kosten sichtbar bleiben.
Der Ausfall eines dritten Rechenzentrums bei Yandex Cloud zeigt, wo Multi-AZ-Resilienz versagt
Der Vorfall bei Yandex Cloud im Oktober erstreckte sich nach physischen Angriffen und Stromausfällen über drei Rechenzentren. Die Lehre lautet nicht einfach, eine weitere Zone hinzuzufügen: Kapazität, Wiederherstellung und unabhängige Auswege aus dem Provider müssen nachweisbar sein.
Citrix NetScaler CVE-2026-107406: SAML-Konfigurationsprüfung und Patch-Plan für IT-Teams
Citrix beschreibt eine kritische Speicherüberlauf-Schwachstelle in NetScaler. Betroffen sind bestimmte SAML-Rollen und Build-Stände. Entscheidend sind Inventur, Versionsprüfung, zeitnahes Update und die Kontrolle der Authentifizierungsprotokolle.
Google pausiert Meldungen zu Schwachstellen in Open-Source-Produkten, weil KI-generiertes Rauschen die Triage überlastet
Google nimmt im Open-Source-Prämienprogramm bis zu einem geplanten Update im ersten Quartal 2027 keine neuen Meldungen zu Produktschwachstellen an. Die Entscheidung zeigt: Automatisierte Suche hilft nur, wenn Belege, Folgenabschätzung und Eingangskontrollen mitwachsen.
AWS-Sicherheitsbulletins im Oktober machen agentische Entwicklungstools zur Sache der Incident Response
Die AWS-Bulletins zu Loom for AWS, dem Security-Agent-MCP-Server, SageMaker Unified Studio und Kiro zeigen ein gemeinsames Muster: Wer Agenten einsetzt, muss nicht nur patchen, sondern auch Berechtigungen, Zugangsdaten, Schreibpfade und Cloud-Aktivitäten prüfen.
Apples Warnung zu Full Disk Access macht Berechtigungen für Desktop-KI zum IT-Kontrollproblem
Apple kündigt stärkere Schutzmechanismen für Full Disk Access in macOS an, weil KI-Agenten weitreichende Desktop-Berechtigungen folgenreicher machen. Unternehmen sollten Zugriffe schon jetzt erfassen, begrenzen und regelmäßig überprüfen.