IT Today
Latest publications
Sieć Acceleron Oracle’a stawia odzyskiwanie po awarii klastra AI na pierwszym planie
Najnowsza zapowiedź sieci OCI od Oracle’a dotyczy nie tylko szybszych połączeń, lecz także utrzymania działania rozproszonych zadań AI po awarii ścieżek. Zmienia to sposób projektowania niezawodności AI i tworzy nową listę kontrolną dla zespołów infrastruktury.
AWS zamyka dwa usługi dla nowych klientów: co zespoły muszą sprawdzić 29 października
AWS przenosi WorkSpaces Secure Browser i Chime SDK SIP Media Application w tryb utrzymania. Istniejące wdrożenia będą działać, ale po 29 października nowi klienci nie będą mogli do nich dołączyć, co wymaga od zespołów IT zaplanowania dalszych działań i migracji.
Złośliwy plik AGENTS.md zmienia folder Pobrane w granicę zaufania agenta kodującego
Dochodzenie dotyczące bezpieczeństwa pokazuje, jak pobranie pliku przez przeglądarkę i system instrukcji agenta AI do kodowania mogą połączyć się w praktyczną ścieżkę ataku. Najprostsza kontrola: nie uruchamiać agentów w folderach, których zawartości celowo nie przejrzano.
GitHub przebudowuje Git na skalę agentów, oddzielając odczyty repozytoriów od koordynacji zapisów
GitHub przebudowuje warstwę przechowywania GitHub.com, bo agenty zwiększają aktywność w repozytoriach. Dla zespołów inżynieryjnych oznacza to konieczność kontrolowania rozgałęzień zapisów, gorących referencji, odczytów CI i zasad zarządzania podczas migracji.
Kompromitacja kluczy CA eMudhra zmienia aktualizacje zaufania przeglądarek w kontrolę floty IT
Kompromitacja ośmiu kluczy pośrednich certyfikatów eMudhra wymusiła działania wycofujące zaufanie w przeglądarkach, systemach operacyjnych i pakietach. Trzeba sprawdzić także magazyny zaufania, inspekcję TLS i podpisane oprogramowanie.
AWS Transform konwertuje kod .NET z Azure, ale migracja nadal wymaga przeglądu architektury
AWS Transform może tłumaczyć wybrane wywołania Azure SDK na odpowiedniki AWS w nowoczesnych aplikacjach .NET. Kluczowe pytanie brzmi nie to, czy wygenerowany kod się kompiluje, lecz czy po zmianie chmury nadal działają tożsamość, dane, obsługa błędów i operacje.
Amazon S3 trafia do Vercel Marketplace: łatwiejsze tworzenie zasobów, nowe zadania z zakresu ładu dla zespołów platformowych
Amazon S3, S3 Tables i S3 Vectors można teraz tworzyć przez Vercel oraz v0. Kluczowe pytanie nie brzmi, czy konfiguracja jest prostsza, lecz jak zachować własność AWS, granice dostępu, kontrolę nad danymi i widoczność kosztów.
Trzecia awaria centrum danych Yandex Cloud pokazuje, gdzie kończy się odporność Multi-AZ
Październikowy incydent Yandex Cloud objął trzy centra danych po fizycznych atakach i awariach zasilania. Lekcja nie sprowadza się do dodania kolejnej strefy: trzeba sprawdzić pojemność, odtwarzanie stanu i niezależne drogi wyjścia poza dostawcę.
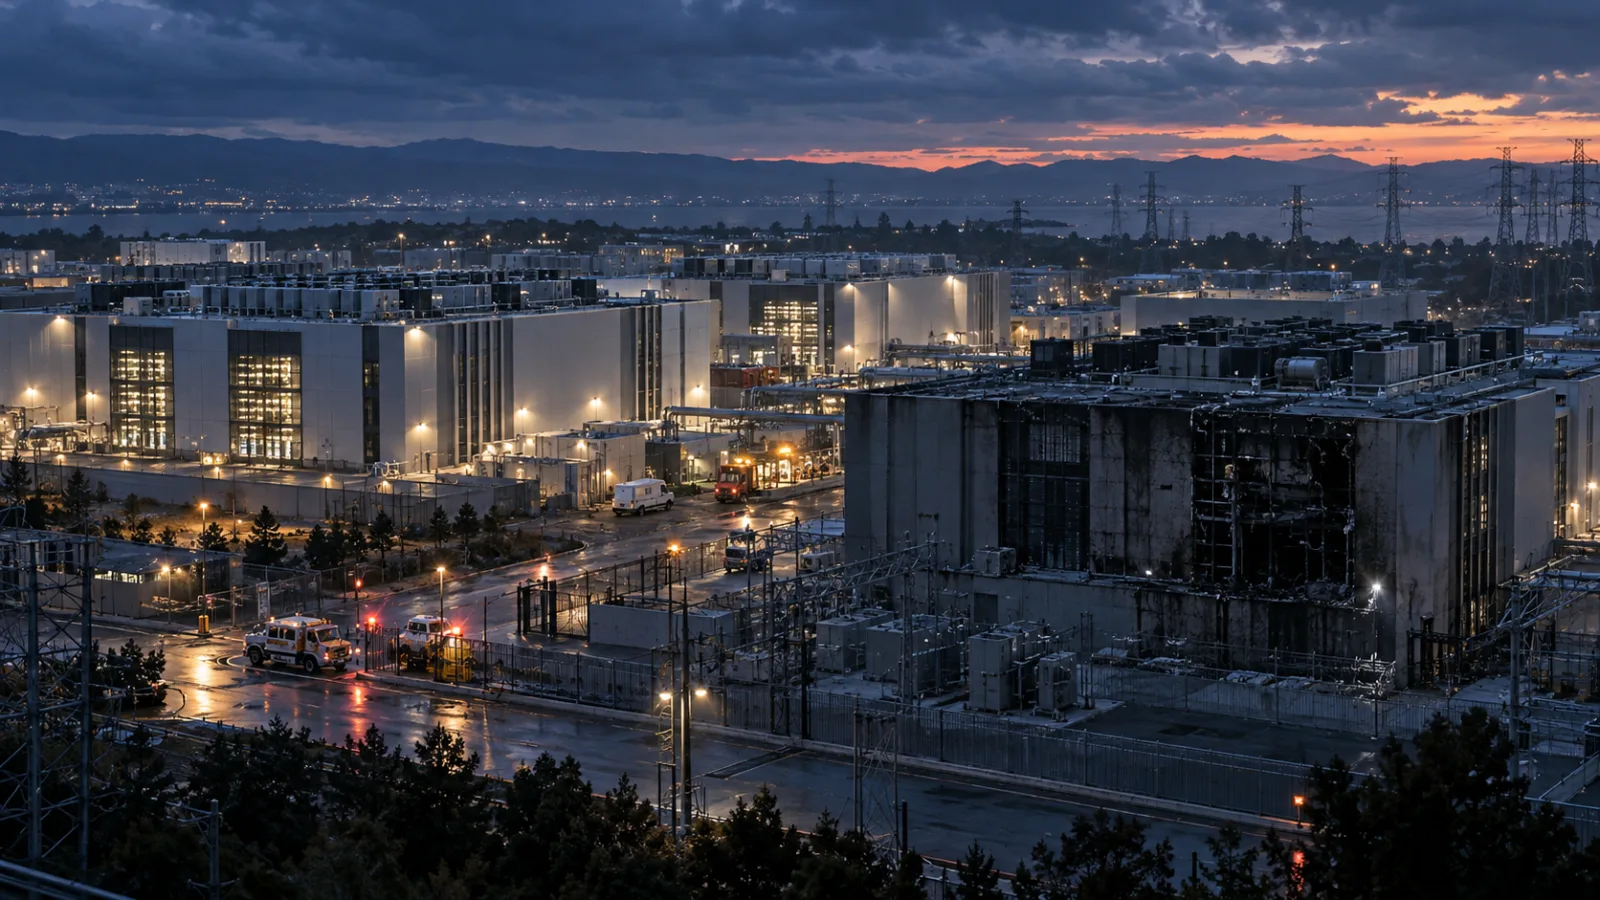
Citrix NetScaler CVE-2026-107406: kontrola konfiguracji SAML i plan aktualizacji dla zespołów IT
Citrix ujawnił krytyczną lukę w NetScalerze, dotyczącą przepełnienia pamięci w środowiskach SAML. Reakcja powinna opierać się na konfiguracji: zidentyfikuj urządzenia, sprawdź kompilację, zainstaluj poprawkę i przeanalizuj logi uwierzytelniania.
Google wstrzymuje zgłoszenia luk w produktach open source, bo AI przeciąża triage
Google do co najmniej planowanej aktualizacji w pierwszym kwartale 2027 roku wstrzymało nowe zgłoszenia luk produktowych w programie nagród dla open source. To praktyczne ostrzeżenie: automatyczne wykrywanie pomaga tylko wtedy, gdy skala dowodów, oceny wpływu i obsługi zgłoszeń rośnie razem z nim.
Październikowe biuletyny bezpieczeństwa AWS zmieniają narzędzia do agentycznego programowania w problem reagowania na incydenty
Najnowsze biuletyny AWS opisują luki w Loom for AWS, serwerze security-agent-mcp-server, SageMaker Unified Studio i Kiro. Sama instalacja poprawek nie wystarczy: trzeba zinwentaryzować narzędzia agentowe, poświadczenia, zakres zapisu i aktywność w chmurze.
Ostrzeżenie Apple dotyczące Full Disk Access sprawia, że uprawnienia desktopowych agentów AI stają się problemem kontroli IT
Apple zapowiada silniejsze zabezpieczenia Full Disk Access w macOS, ponieważ agenci AI coraz częściej otrzymują szeroki dostęp do komputerów. Zespoły IT powinny już teraz zinwentaryzować uprawnienia, zawęzić je i wprowadzić ich przegląd.