Ostrzeżenie Apple dotyczące Full Disk Access sprawia, że uprawnienia desktopowych agentów AI stają się problemem kontroli IT
Apple zapowiada silniejsze zabezpieczenia Full Disk Access w macOS, ponieważ agenci AI coraz częściej otrzymują szeroki dostęp do komputerów. Zespoły IT powinny już teraz zinwentaryzować uprawnienia, zawęzić je i wprowadzić ich przegląd.
Apple zapowiedział dodatkowe mechanizmy kontroli dla Full Disk Access w macOS — uprawnienia, które mogą pozwolić aplikacji sięgać do plików, poczty, wiadomości i historii przeglądania na całym Macu. Firma twierdzi, że zmiana jest potrzebna, ponieważ część deweloperów wykorzystuje to uprawnienie w sposób, który może ujawniać poufne informacje, a użytkownicy nie zawsze w pełni rozumieją, na co się zgodzili. Apple wyraźnie łączy tę kwestię z agentami AI: im bardziej sprawni i autonomiczni będą agenci, tym większe będą konsekwencje szerokiego dostępu.
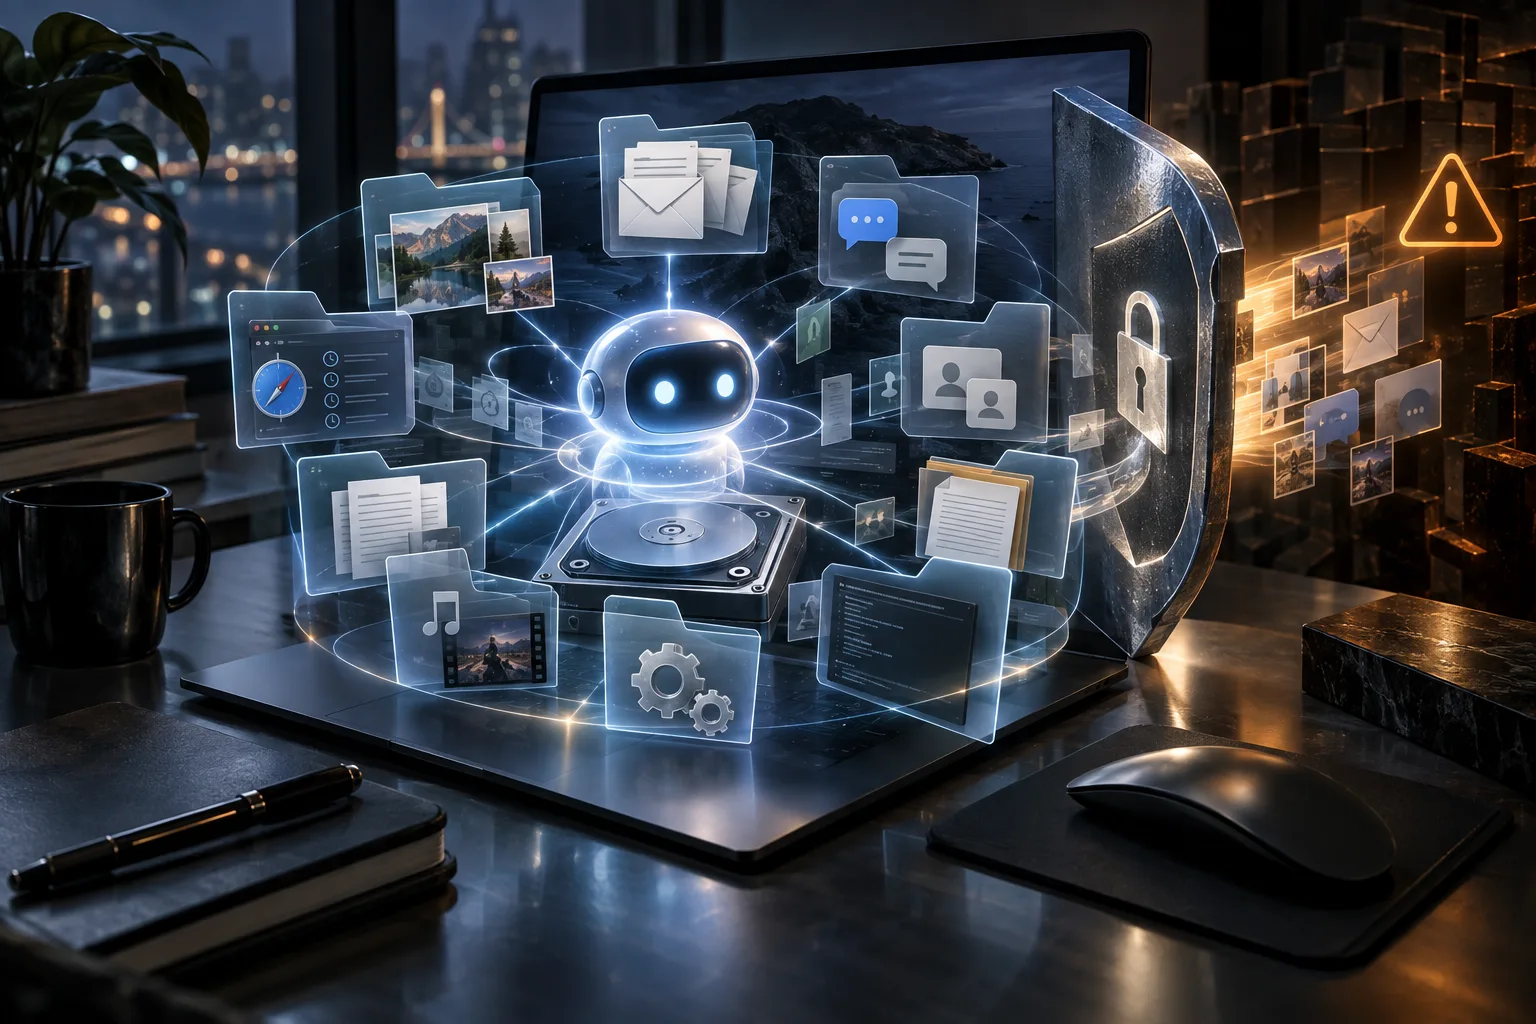
W zapowiedzi brakuje szczegółów wdrożenia. Apple nie wskazał wersji macOS, nie przedstawił specyfikacji API, nie opisał nowego entitlementu ani nie podał terminu wprowadzenia zmian. Ta niepewność ma znaczenie dla deweloperów, administratorów i użytkowników. Łatwo potraktować komunikat jako przyszłe dopracowanie ochrony prywatności, którym można zająć się dopiero po aktualizacji systemu. Bardziej użyteczna interpretacja jest operacyjna: Apple sygnalizuje, że uprawnienie stworzone z myślą o wyjątkowych narzędziach systemu desktopowego nie jest już wygodnym domyślnym rozwiązaniem dla oprogramowania, które potrafi interpretować polecenia, wybierać narzędzia, przeglądać wiele źródeł danych i działać bez zatwierdzania przez człowieka każdego kroku.
Dla zespołów IT najpilniejszym zadaniem nie jest zgadywanie, jak będzie wyglądało przyszłe okno dialogowe Apple. Trzeba ustalić, gdzie już dziś istnieją szerokie uprawnienia, zdecydować, które procesy rzeczywiście ich wymagają, oraz wprowadzić procedurę oceny agentów działających na komputerach użytkowników.
Co dokładnie ogłosiło Apple
Opublikowana 2 października nota dla deweloperów opisuje Full Disk Access jako mechanizm, który w dużej mierze omija macOS-owe mechanizmy ochrony prywatności, aby aplikacje takie jak narzędzia do tworzenia kopii zapasowych mogły działać prawidłowo. Produkt do backupu może potrzebować odczytywać dane z wielu lokalizacji, także tych, do których zwykłe aplikacje nie mają dostępu w standardowym modelu zgody dla pojedynczego pliku lub folderu. To właśnie uzasadnienie operacyjne stoi za uprawnieniem o tak szerokim zakresie.
Apple twierdzi teraz, że niektórzy deweloperzy wykorzystują tę możliwość w sposób, który może narażać użytkowników. Firma wymienia wprost pliki, pocztę, wiadomości i historię przeglądania jako kategorie danych, które mogą zostać ujawnione. Ostrzega również, że w przypadku aplikacji komunikacyjnych wpływ na prywatność może obejmować osoby kontaktujące się z użytkownikiem. Baza wiadomości nie zawiera wyłącznie informacji właściciela konta; są w niej także treści utworzone przez współpracowników, klientów, rodzinę i inne osoby trzecie.
Zapowiadane rozwiązanie polega na wprowadzeniu dodatkowej kontroli, zanim aplikacja otrzyma dostęp na tym poziomie. Użytkownicy, którzy rzeczywiście chcą go udzielić, powinni wykonać „bardzo wyraźne działanie użytkownika” — tak określa to Apple — i jasno rozumieć konsekwencje dla prywatności. Komunikat przedstawia zmianę jako ochronę świadomej zgody, a nie całkowity zakaz Full Disk Access. Oprogramowanie do kopii zapasowych i inne uzasadnione procesy nadal mogą potrzebować wyjątkowego dostępu.
Na tym kończy się dotychczasowe publiczne zobowiązanie Apple. Firma nie wyjaśniła, czy zmiana obejmie istniejące zgody, nowe instalacje, pomocnicze procesy działające w tle, zarządzane Maki, notaryzację, Mac App Store ani proces oceny aplikacji. Nie wiadomo też, czy użytkownik będzie mógł przyznać dostęp tymczasowo, ograniczyć go do wybranej klasy danych, zatwierdzać go dla poszczególnych zadań albo przekazać go za pomocą profilu zarządzania. Twierdzenie, że te szczegóły są już przesądzone, wykraczałoby poza treść zapowiedzi.
Dlaczego agenci AI zmieniają znaczenie tego uprawnienia
Tradycyjna aplikacja ma zwykle dość stabilny cel. Narzędzie do backupu odczytuje dane, pakuje je i wysyła do określonego miejsca. Indeksator wyszukiwarki skanuje pliki. Aplikacja komunikacyjna obsługuje wiadomości. Takie programy nadal mogą zostać przejęte lub niewłaściwie użyte, lecz ich spodziewane działania są stosunkowo ograniczone.
Agent działa inaczej, ponieważ jego zachowanie jest częściowo ustalane w czasie wykonywania. Może otrzymać polecenie w języku naturalnym, zbadać lokalne środowisko, wybrać narzędzia, odczytać pliki potrzebne do zrozumienia kontekstu, wywołać usługę, zmienić dokument, wysłać wiadomość albo przejść przez kilka kolejnych etapów. Użyteczność agenta wynika z przekraczania granic, które zwykłe aplikacje często utrzymują osobno. Ta sama elastyczność sprawia, że zbyt szerokie uprawnienie ma większe znaczenie.
Full Disk Access nie czyni agenta inteligentnym, godnym zaufania ani bezpiecznym. Po prostu usuwa istotną barierę dostępu. Gdy ta bariera znika, model agenta, jego narzędzia, wtyczki, procesy działające w tle, połączenia sieciowe, źródła poleceń i sposób obsługi poświadczeń stają się częścią faktycznej granicy zaufania. Lokalny model z pełnym dostępem nadal ma pełny dostęp. Uruchomienie agenta na urządzeniu może zmienić miejsce wykonywania wnioskowania, ale nie zawęża zakresu danych, które aplikacja może odczytać lub zmodyfikować.
Ryzyko nie ogranicza się do sytuacji, w której złośliwy deweloper celowo projektuje niebezpieczne oprogramowanie. Agent może otrzymać uzasadnione zadanie, a następnie natrafić na niezaufane instrukcje w dokumencie, stronie internetowej, repozytorium, wiadomości lub systemie do śledzenia zgłoszeń. Jeśli potrafi czytać takie materiały i jednocześnie ma potężne narzędzia, treść, która miała być danymi, może wpłynąć na jego następne działanie. Szerokie uprawnienia systemu operacyjnego wzmacniają rezultat. Podejrzana instrukcja jest znacznie poważniejsza, gdy proces, który ją odczytuje, może również sięgnąć do prywatnej poczty, zmodyfikować pliki albo przesłać dane przez uwierzytelnione konto.
Dlatego nota Apple ma większe znaczenie niż zwykła korekta ustawień prywatności. Firma uznaje, że projektowanie uprawnień musi uwzględniać oprogramowanie, które nie tylko wyświetla informacje lub reaguje na naciśnięcie przycisku. Agenci desktopowi łączą odczytywanie, podejmowanie decyzji i działanie w jednym przebiegu. Uprawnienie akceptowalne dla wąsko zdefiniowanego narzędzia może stać się nadmiarowe, gdy otrzymuje je operator ogólnego przeznaczenia.
Zapowiedź wpisuje się w szerszą zmianę na platformach
W 2026 roku Apple mocniej eksponuje możliwości agentowe w swoich narzędziach dla deweloperów i systemach operacyjnych. Materiały WWDC opisują agentowe programowanie w Xcode, w tym agentów, którzy potrafią planować pracę, korzystać z narzędzi, sprawdzać rezultaty i działać przez dłuższy czas. Opisy wydań platform Apple wspominają także o szerszych działaniach systemowych i funkcjach osobistego kontekstu dla Siri AI. Produkty te mogą korzystać z innych mechanizmów i architektury niż zewnętrzni agenci desktopowi, ale stawiają to samo pytanie projektowe: co oprogramowanie powinno móc widzieć i robić oraz jak jasno ta władza jest przedstawiana osobie korzystającej z systemu?
Różnicy między oprogramowaniem własnym a zewnętrznym nie należy sprowadzać do twierdzenia, że jedno z nich jest automatycznie bezpieczne. Przywileje platformowe Apple, usługi systemowe i architektura ochrony prywatności są zarządzane w innym modelu zaufania niż niezależnie dystrybuowana aplikacja na Maca. Dla administratorów firm ważne pytanie brzmi nie: czy agent ma etykietę Apple, dostawcy lub projektu open source? Chodzi o to, czy organizacja potrafi zidentyfikować jego uprawnienia, ograniczyć dane, przejrzeć zmiany, odebrać dostęp i później zbadać działania.
Zapowiedź pojawia się także obok oddzielnej branżowej inicjatywy, której celem jest przenośne i możliwe do przeglądu definiowanie uprawnień agenta. Specyfikacja Docker Sandbox Kit proponuje pakowanie agenta, jego narzędzi i typowanej deklaracji żądanych hostów, poświadczeń oraz wolumenów w obrazie OCI. Nie zmienia to uprawnień macOS i nie jest polityką Apple. Stanowi jednak użyteczny kontekst, ponieważ pokazuje ten sam problem od strony infrastruktury: zespoły potrzebują oceniać zakres dostępu agenta jako jawny artefakt, zamiast odtwarzać jego uprawnienia z rozproszonych instrukcji konfiguracji.
Te inicjatywy nie są wymienne. Kontener lub sandbox może ograniczyć promień rażenia agenta, podczas gdy Full Disk Access jest uprawnieniem systemu operacyjnego na komputerze użytkownika. Przenośna deklaracja ma wartość tylko wtedy, gdy środowisko wykonawcze jej przestrzega. Kierunek pozostaje jednak spójny. Dostęp agentów przechodzi od nieformalnej konfiguracji do kontroli bezpieczeństwa, którą należy deklarować, porównywać, zatwierdzać i rejestrować.
Kto odczuje zmianę w pierwszej kolejności
Użytkownicy Maców uruchamiający agentów desktopowych
Najbardziej bezpośrednio dotyczy to osób, które zainstalowały agentów działających poza oknem własnej aplikacji. Chodzi między innymi o asystentów programistycznych, narzędzia badawcze, agentów produktywności, automatyzację oraz aplikacje potrafiące sterować innymi programami na Macu. Sama etykieta „AI” nie wystarcza do oceny ryzyka. Narzędzie odpowiadające na pytania we własnym sandboxie może potrzebować niewielkiego dostępu. Program przeszukujący cały katalog domowy, odczytujący wiadomości, zmieniający repozytoria, uruchamiający polecenia i korzystający z sesji przeglądarki wymaga znacznie dokładniejszego przeglądu.
Użytkownicy powinni rozróżniać wąsko określone uprawnienie do pliku lub folderu od Full Disk Access. Dostęp do katalogu projektu różni się zasadniczo od dostępu do magazynów poczty, danych przeglądarki, katalogów wsparcia aplikacji i innych chronionych lokalizacji. Żądanie szerokiego dostępu może być uzasadnione, ale sama wygoda nie jest wystarczającym powodem, by je zatwierdzić.
Deweloperzy aplikacji na Maca
Deweloperzy powinni spodziewać się większej kontroli nad żądaniami wyjątkowego dostępu. Apple nie ogłosiło nowej zasady oceny aplikacji, lecz jasno stwierdziło, że obecny sposób działania stwarza ryzyko dla użytkowników. Aplikacje proszące dziś o Full Disk Access podczas pierwszej konfiguracji powinny być gotowe wyjaśnić powód, odłożyć żądanie do chwili, gdy dana funkcja faktycznie będzie potrzebna, oraz zapewnić użyteczne działanie także wtedy, gdy użytkownik odmówi.
Dokumentacja techniczna już zaleca, aby deweloperzy obsługiwali sytuacje, w których użytkownik nie przyznaje Full Disk Access. Ta wskazówka zyskuje na znaczeniu, gdy aplikacja zawiera agenta. Solidny projekt nie powinien czynić najszerszego uprawnienia ukrytym warunkiem podstawowych funkcji. Jeżeli agent ma pracować nad wybranym projektem, przepływ ograniczony do folderu łatwiej wyjaśnić i bezpieczniej obsługiwać niż prośbę o przegląd całego Maca.
Zespoły przedsiębiorstw i urządzeń zarządzanych
Organizacje mogą odczuć skutki jeszcze przed udostępnieniem nowego mechanizmu. Działy pomocy technicznej będą otrzymywać pytania, dlaczego agent nie może odczytać pliku, czemu automatyzacja przestała działać albo czy dane uprawnienie można zatwierdzić dla dyrektora lub dewelopera. Zespoły bezpieczeństwa mogą odkryć, że inwentaryzacja oprogramowania rejestruje aplikację, ale nie jej faktyczne zgody dotyczące prywatności. Administratorzy Maców będą musieli połączyć dane z zarządzania punktami końcowymi z ewidencją aplikacji, kontrolą tożsamości i monitorowaniem wycieku danych.
Kluczową kwestią nie jest samo pytanie, czy Full Disk Access jest włączone. Liczy się związek między tym uprawnieniem a pozostałymi władzami agenta. Agent z pełnym dostępem do odczytu dysku, sesją przeglądarki, tokenem kontroli wersji i możliwością wysyłania poczty ma inny profil ryzyka niż agent z tym samym dostępem do dysku, ale bez dostępu do sieci i kont. Traktowanie każdego uprawnienia osobno może ukryć połączone możliwości.
Co zespoły IT mogą zrobić już teraz
Poniższe działania nie zależą od opublikowania przez Apple ostatecznej implementacji. Są przydatne w obecnych flotach macOS i w każdej organizacji oceniającej agentów desktopowych.
Zbuduj inwentaryzację faktycznego dostępu
Zacznij od aplikacji mających Full Disk Access na zarządzanych Macach. Zapisz tożsamość aplikacji, wydawcę, wersję, źródło instalacji, właściciela biznesowego, grupę użytkowników i powód przyznania dostępu. Uwzględnij procesy pomocnicze działające w tle oraz komponenty towarzyszące, jeśli platforma zarządzania je pokazuje. Spis zawierający tylko widoczną nazwę aplikacji może pominąć komponent, który faktycznie wykonuje automatyzację.
Dodaj uprawnienia tworzące ryzyko złożone: dostęp do Mail lub Messages, automatyzację przeglądarki, sterowanie ułatwieniami dostępu, narzędzia powłoki lub skryptowe, elementy logowania, wykonywanie w tle, dyski chmurowe, poświadczenia kontroli wersji i klucze API. Celem nie jest stworzenie alarmującej listy wszystkich uprawnień. Chodzi o znalezienie kombinacji, które pozwalają oprogramowaniu szeroko czytać, a następnie działać na zewnątrz.
Klasyfikuj agentów według granicy zadania
Utwórz prostą klasyfikację opartą na tym, czego agent ma dotykać. Asystent programistyczny ograniczony do projektu, podsumowujący dokumenty agent pracujący w jednym folderze i ogólny operator pulpitu nie powinni otrzymywać tego samego profilu domyślnego. Zdefiniuj dozwolony obszar danych, aplikacje, z których można korzystać, rodzaje poświadczeń, miejsca docelowe sieci oraz to, czy przed działaniem zewnętrznym potrzebna jest zgoda człowieka.
Przydatna reguła może brzmieć konkretnie: „Ten agent może odczytywać i modyfikować pliki w zatwierdzonym repozytorium, uruchamiać zaakceptowane polecenia testowe i otworzyć pull request, ale nie może czytać prywatnych wiadomości, uzyskiwać dostępu do ciasteczek przeglądarki, wysyłać poczty ani zmieniać infrastruktury produkcyjnej”. Dokładna granica będzie różna dla poszczególnych ról. Ważne, aby opisywała działania i dane, a nie tylko nazwę produktu.
Usuń dostęp, który nie jest potrzebny
Przejrzyj istniejące zgody, zamiast czekać na projekt migracyjny. Jeśli użytkownik włączył Full Disk Access do testów i już go nie potrzebuje, odbierz je. Jeśli aplikacja może działać z wybranym folderem, skieruj proces w stronę węższego modelu. Jeśli instrukcja dostawcy mówi o włączeniu uprawnienia, ale nie wyjaśnia, jaka funkcja go wymaga, poproś o wyjaśnienie przed zatwierdzeniem go w całej flocie.
Nie zakładaj, że uprawnienie staje się bezpieczne dlatego, że agent działa lokalnie, jest open source albo cieszy się popularnością. Te cechy mogą mieć znaczenie dla modelu zagrożeń, ale nie zastępują kontroli dostępu. Proces, który może odczytać cały dysk, nadal może ujawnić poufne materiały przez logi, wywołania narzędzi, generowane pliki, telemetrię lub przypadkowe działanie.
Wprowadź zatwierdzanie i przegląd zmian agentów
Możliwości agentów zmieniają się szybko. Aktualizacja oprogramowania może dodać konektor przeglądarki, nowy system wtyczek, narzędzie powłoki lub proces pomocniczy działający w tle. Żądanie dodatkowych danych lub dostępu do sieci traktuj jako zmianę istotną dla bezpieczeństwa, nawet jeśli dostawca przedstawia ją jako zwykłą aktualizację funkcji. Właściciel aplikacji powinien opisać nową możliwość i powód, dla którego jest potrzebna.
W procesach o wyższym ryzyku porównuj deklarowany dostęp między wersjami i przechowuj historię zatwierdzeń. Przegląd powinien obejmować dane, które agent może czytać, działania, które może wykonywać, poświadczenia, z których może korzystać, oraz sposób odebrania dostępu. Jest to szczególnie ważne w przypadku agentów, które mogą instalować zależności, edytować pliki automatyzacji, otwierać pull requesty albo kontaktować się z klientami.
W miarę możliwości korzystaj z oddzielnych kont i danych
Agent nie powinien automatycznie dziedziczyć pełnej władzy codziennego konta użytkownika. Do zadań niewymagających danych osobistych używaj dedykowanych tożsamości, tokenów o ograniczonym zakresie, osobnych profili przeglądarki i repozytoriów testowych. Poświadczenia produkcyjne trzymaj poza domyślnym środowiskiem agenta. Dla działań powodujących skutki finansowe, prawne, związane z klientem lub produkcją wymagaj świadomego przekazania kontroli.
Takie podejście zmniejsza wartość przypadkowej instrukcji zapisanej w dokumencie lub wiadomości. Ułatwia też dochodzenie, ponieważ organizacja może odróżnić działanie agenta od zwykłej aktywności człowieka. Separacja nie usuwa każdego ryzyka, ale nie pozwala, by jedno szerokie uprawnienie desktopowe stało się uniwersalnym kluczem.
Co deweloperzy powinni zmienić w projekcie produktu
Nota Apple jest także zachętą do ponownego przeanalizowania doświadczenia użytkownika z uprawnieniami. Prośba o Full Disk Access przy pierwszym uruchomieniu, zanim użytkownik zobaczy wartość aplikacji, daje słabą podstawę świadomej zgody. Zachęca do zaakceptowania uprawnienia o dużym wpływie jako zwykłego elementu instalacji.
Lepsza kolejność to rozpoczęcie od najwęższej możliwości, wyjaśnienie konkretnego zadania wymagającego szerszego dostępu, pokazanie kategorii danych, które staną się osiągalne, i pozwolenie użytkownikowi na zatwierdzenie tego kroku dokładnie wtedy, gdy jest potrzebny. Jeżeli produkt nie może działać bez szerokiego dostępu, należy powiedzieć to wprost. Dostępu do całego systemu nie powinno się przedstawiać jako rutynowego etapu „konfiguracji”.
Interfejsy agentów potrzebują dodatkowej warstwy wyjaśnień. Użytkownik powinien widzieć, z jakich narzędzi agent może korzystać, jakie foldery są objęte zakresem, do jakich miejsc w sieci wolno mu się łączyć i które działania wymagają potwierdzenia. Konwersacyjna pewność modelu nie jest granicą uprawnień. Interfejs powinien uwidaczniać zakres władzy nawet wtedy, gdy odpowiedź agenta brzmi niewinnie.
Aplikacje powinny również zachowywać użyteczne informacje audytowe. Użytkownik lub administrator powinien móc ustalić, do których plików sięgnięto, jakie narzędzie wywołano, jaki zewnętrzny serwis otrzymał dane i kiedy nastąpiło działanie. Logowanie musi uwzględniać prywatność, ale agent działający szeroko bez zrozumiałego rejestru jest trudny do kontrolowania.
Co nadal pozostaje niewiadome
Komunikat Apple pozostawia bez odpowiedzi kilka praktycznych pytań. Firma nie podała, kiedy pojawią się nowe mechanizmy, czy trafią do aktualizacji macOS, czy do późniejszego dużego wydania, ani jak zostaną potraktowane istniejące zgody Full Disk Access. Nie opisano interfejsu użytkownika, kontroli zarządzania, API dla deweloperów ani mechanizmu egzekwowania.
Nie wiadomo również, czy Apple wprowadzi dokładniejsze alternatywy dla typowych przepływów pracy agentów. Zgoda na wybrany folder, uprawnienie do automatyzacji konkretnej aplikacji, zatwierdzanie dla pojedynczego zadania lub dostęp ograniczony czasowo mogłyby zmniejszyć presję na żądanie Full Disk Access. Są to prawdopodobne kierunki projektowe, a nie ogłoszone funkcje. Organizacje nie powinny budować planu zgodności na żadnym z nich, dopóki Apple nie udokumentuje zachowania systemu.
Równie ważny jest termin egzekwowania zmian. Silniejszy komunikat dla użytkownika może poprawić świadomą zgodę, ale nie zmniejszyć technicznej władzy agenta po zatwierdzeniu. Z kolei węższe API mogłoby wymusić istotne przeprojektowanie aplikacji. Język Apple uzasadnia wniosek, że zmieni się ścieżka wyrażania zgody; nie pozwala jeszcze przesądzić, jak będzie wyglądał ostateczny model bezpieczeństwa.
Praktyczny wniosek na dziś
Apple wskazał rozbieżność między starym modelem uprawnień a nową klasą oprogramowania. Full Disk Access powstało dla aplikacji mających uzasadniony powód, by szeroko przeglądać Maca, szczególnie dla procesów tworzenia kopii zapasowych. Agenci AI czynią to samo uprawnienie potężniejszym, ponieważ potrafią interpretować zmieniające się instrukcje i łączyć dostęp z narzędziami oraz działaniami.
Najbliższa reakcja powinna opierać się na zarządzaniu, a nie na spekulacjach. Zrób inwentaryzację szerokich uprawnień. Usuń zgody, które nie mają już jasno określonego celu. Oddziel pracę nad projektem od danych osobistych. Korzystaj z dedykowanych poświadczeń. Zdefiniuj, co każdy agent może czytać i robić. Traktuj zmiany możliwości jako zmiany bezpieczeństwa. Wymagaj potwierdzenia przed działaniami zewnętrznymi o istotnych konsekwencjach.
Gdy Apple opublikuje szczegóły techniczne, organizacje, które wcześniej opisały dostęp swoich agentów, będą mogły szybko się dostosować. Te, które traktowały uprawnienia jak jednorazowe pole wyboru podczas instalacji, będą musiały najpierw odkryć, co ich oprogramowanie już potrafi zobaczyć.
Źródła
- Updates to Full Disk Access in macOS — Apple Developer, źródło faktów, 2 października 2026 r.
- Accessing files from the macOS App Sandbox — dokumentacja Apple Developer, kontekst.
- Apple says it’s tightening macOS Full Disk Access controls due to new risks from AI agents — TechCrunch, kontekst, 2 października 2026 r.
- Apple Platform Security — Apple, kontekst, 1 kwietnia 2026 r.
- Docker and CNCF: Making what an agent may do as portable as the agent itself — Docker, kontekst, 24 września 2026 r.
Related articles
Mapa Matter w Home Assistant 2026.9 najbardziej przydaje się, zanim kupisz kolejne urządzenie Thread
Home Assistant 2026.9 pokazuje mapę sieci Matter, która pomaga znaleźć słabe połączenia, brakujące ścieżki przez border routery Thread i problemy z Wi-Fi. Sprawdź, co naprawdę wynika z mapy, zanim rozbudujesz instalację.
Cursor traci modele OpenAI: ostrzeżenie łańcucha dostaw dla kodowania z AI
Planowane odcięcie pokazuje, że dostęp do modeli w AI IDE trzeba traktować jak zależność operacyjną, nie niewidoczną funkcję.
SwitchBot K11+ Pro debiutuje w cenie 399,99 USD: kompaktowy robot sprzątający to przede wszystkim kompromis oszczędzający miejsce
SwitchBot K11+ Pro łączy stację z automatycznym opróżnianiem, mapowanie LiDAR i deklarowaną moc ssania 12 000 Pa w niewielkiej obudowie. To ciekawa opcja do ciasnych mieszkań, ale brak niezależnych testów i ograniczone mopowanie są ważniejsze niż sama liczba na pudełku.
Czy warto kupić Apple Watch Series 12? Nowe czujniki zdrowotne, ale niewielki powód do przesiadki
Apple Watch Series 12 mierzy tętno częściej i dodaje wskaźnik gotowości, lecz codzienne doświadczenie pozostaje podobne. Sprawdzamy, dla kogo nowy model ma sens, kto powinien poczekać i kiedy lepszym wyborem będzie tańszy zegarek.
Comments
Sign in to comment.
No comments yet.