Google Home MCP est un nouveau problème d’autorisations, pas seulement un assistant plus intelligent
Google Home MCP peut permettre à des agents d’IA externes d’inspecter et de piloter une installation Google Home. Avant toute connexion, vérifiez les données accessibles, les actions permises, le consentement du foyer et le plan de récupération.
Google Home MCP donne aux agents d’IA externes un moyen direct d’inspecter et de piloter une installation Google Home. Pour un foyer, la question pratique change. Il ne s’agit plus seulement de savoir quel assistant comprend le mieux le langage naturel, mais de décider quelles parties de la maison un agent peut voir, mémoriser et modifier.
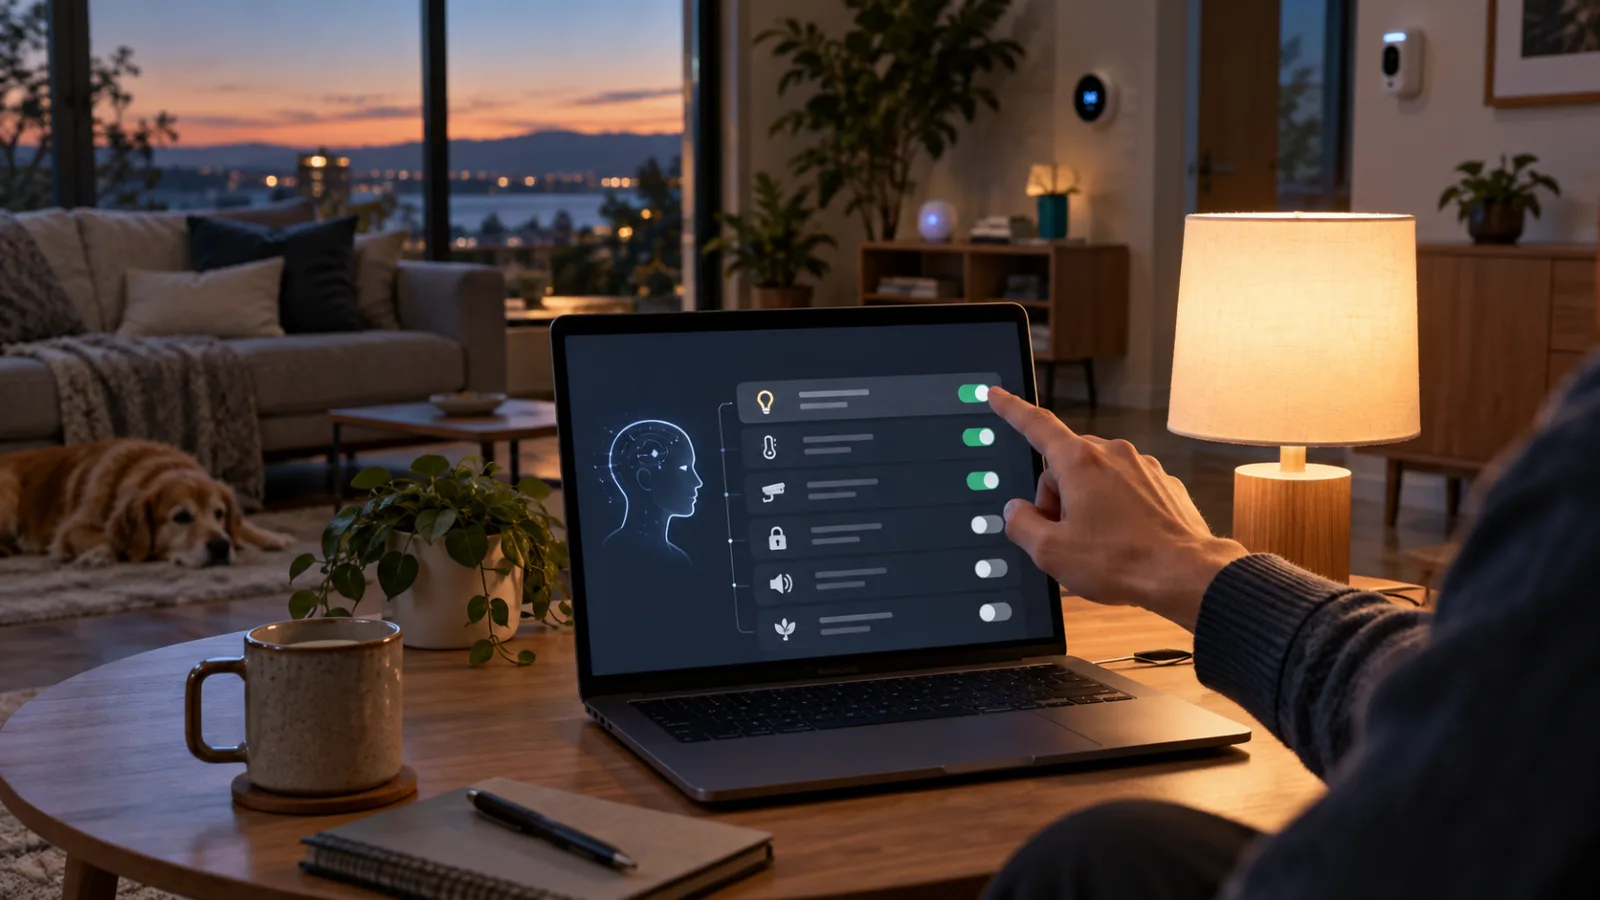
Cette distinction compte parce que Home MCP n’est pas un simple raccourci vocal. D’après la documentation destinée aux développeurs de Google, le service peut énumérer les maisons et les appareils, lire leur état actuel, consulter des événements passés et exécuter des actions. L’ensemble d’outils disponible couvre la découverte des appareils, le suivi de leur état en direct, la consultation de l’historique et l’exécution de commandes. Google avertit également que la connexion d’une véritable maison à un agent peut produire des comportements inattendus, et recommande d’en informer les autres membres du foyer ou d’utiliser une maison de test séparée.
Le lancement est donc un bon moment pour définir une politique d’autorisations avant de faire des essais. Le premier usage le plus prudent est un assistant limité, observable, destiné aux questions et aux actions peu conséquentes. Un agent ayant accès aux caméras, aux serrures, à l’historique de présence, au chauffage et aux routines appartient à une autre catégorie de système, même si son interface se présente sous la forme rassurante d’une conversation.
Ce que Home MCP expose réellement
Le Model Context Protocol est un moyen pour une application d’IA de se connecter à des outils et à des données externes. Dans l’implémentation de Google, le point de terminaison MCP sert de passerelle vers la Home API. Il ne s’agit ni d’un nouveau protocole radio, ni d’un contrôleur Matter, ni d’un remplacement de l’application Google Home. Les lampes et les capteurs ne deviennent pas plus interopérables simplement parce qu’un client d’IA peut les appeler.
La différence se situe dans la couche de contrôle. L’agent peut demander à Google Home quelles ressources existent, examiner leurs caractéristiques et leurs schémas de commandes, récupérer leur état actuel et envoyer des actions prises en charge. Il peut aussi consulter les changements d’état et les journaux d’événements historiques. Concrètement, il peut être en mesure de répondre à des questions comme :
- Quels appareils sont hors ligne ?
- La porte du rez-de-chaussée est-elle verrouillée ?
- Qu’est-ce qui a changé pendant mon absence ?
- Éteins les lumières extérieures.
Ces exemples correspondent à trois niveaux de risque différents. L’inventaire des appareils relève surtout de l’exposition des données. L’analyse historique peut révéler les habitudes de présence, de sommeil, de travail et l’activité du foyer. Une action peut avoir une conséquence physique. Les regrouper sous l’étiquette générique d’autorisation IA masque les décisions que le propriétaire doit réellement prendre.
La documentation de référence de Google indique que le point de terminaison MCP global est https://home.googleapis.com/mcp et qu’une authentification est requise. La configuration implique un projet Google Cloud, l’accès à la Home API, des identifiants OAuth et un client compatible MCP. La page Home MCP indique actuellement que le service est en accès anticipé et qu’un abonnement Google Home Premium Advanced actif est nécessaire. Ces conditions sont importantes : elles font de cette connexion un choix technique délibéré, et non un réglage que la plupart des foyers activeraient par accident.
Le service comporte aussi des limites. Google indique que des protections empêchent les actions sensibles telles que le déverrouillage des portes, et sa documentation précise que la création et la gestion d’automatisations ne sont pas encore prises en charge. Ces restrictions réduisent l’ampleur d’un incident, mais ne rendent pas la connexion inoffensive. Un système incapable de déverrouiller une porte peut tout de même révéler que personne n’est à la maison, modifier un thermostat, éteindre l’éclairage extérieur ou semer la confusion pendant un incident.
Un modèle mental utile est le suivant :
Home MCP = visibilité sur les données du domicile + actions prises en charge + interprétation par un client d’IA
Les deux premiers éléments sont documentés par Google. Le troisième dépend de l’agent connecté. C’est pourquoi une configuration prudente doit tenir compte des invites, du comportement d’approbation des outils, de la conservation des conversations, des journaux et de la propre politique de confidentialité de l’agent.
Pourquoi cela diffère de Gemini for Home
Google ajoute des capacités Gemini à l’expérience Google Home, notamment le contrôle en langage naturel et les requêtes sur l’historique des caméras. Home MCP est différent, car il ouvre un accès à des agents externes, comme des clients compatibles avec Claude, des outils de développement et d’autres hôtes MCP, afin qu’ils puissent interagir avec la maison.
Cette séparation crée un nouveau choix. Un foyer peut préférer l’expérience intégrée de Google, dans laquelle une seule entreprise prend en charge l’assistant, la plateforme domotique et les autorisations des appareils. Il peut aussi vouloir utiliser un autre agent pour une tâche précise, par exemple résumer des relevés de consommation ou diagnostiquer un problème de connectivité. Home MCP rend cette seconde option techniquement possible, mais déplace aussi la frontière de confiance.
Avec un assistant intégré, le compte, la structure de la maison, le graphe des appareils et les contrôles de sécurité de la plateforme sont conçus ensemble. Avec un agent externe, l’utilisateur doit évaluer les deux côtés :
- Ce que Google Home rend disponible au client.
- Ce que le client fait de ces informations et la manière dont il demande l’exécution d’actions.
C’est le vrai problème pour l’utilisateur, davantage que la nouveauté d’une IA capable de piloter une maison. Il faut décider si le confort d’une nouvelle interface justifie de rendre la structure et l’historique du domicile accessibles à un service distinct. La réponse dépendra de chaque foyer et devrait dépendre de la catégorie de données, plutôt que de l’enthousiasme suscité par la technologie.
Les données sont plus révélatrices qu’une simple liste d’appareils
Une liste de lampes n’est pas particulièrement sensible. Une liste de pièces, de caméras, de serrures, de thermostats, de capteurs de présence et de routines l’est davantage. Les changements d’état historiques le sont plus encore.
Par exemple, une suite d’événements de mouvement peut montrer l’heure habituelle du réveil. L’historique d’une porte de garage peut indiquer les départs. La chronologie d’un thermostat peut suggérer quand une pièce est occupée. Les événements d’une caméra peuvent révéler des visiteurs, des livraisons ou des habitudes domestiques. Même une question apparemment anodine comme « que s’est-il passé pendant mon absence ? » demande au système de croiser l’heure, l’état des appareils et des indices liés à l’absence.
La documentation d’assistance de Google indique que des applications tierces peuvent demander l’accès aux données du domicile, aux pièces et aux types d’appareils, et qu’un gestionnaire Google Home peut accorder ou retirer l’accès à l’application, aux membres du foyer et à certains types d’appareils. Elle précise aussi que les appareils sensibles, comme les serrures, nécessitent une certification supplémentaire avant qu’une application tierce puisse en demander l’accès. Ce modèle est utile, mais il ne constitue pas à lui seul un examen complet de la confidentialité. La certification concerne l’éligibilité de l’application et ses obligations de traitement ; elle ne dit pas si un client d’IA convient à votre foyer.
Avant d’autoriser un agent, classez les appareils de la maison :
- Conséquence faible : lampes, éclairage décoratif, appareils multimédias et prises non critiques.
- Conséquence modérée : thermostats, ventilateurs, stores, notifications de garage et alertes de fuite d’eau.
- Conséquence élevée : caméras, microphones, serrures, alarmes, détecteurs de fumée et de monoxyde de carbone, équipements médicaux ou d’accessibilité, ainsi que tout appareil relié au secteur avec une charge importante.
Ces catégories ne sont pas universelles. Une lampe dans la chambre d’un enfant peut relever de la vie privée. Une prise intelligente qui commande un chauffage n’est pas un appareil de test anodin. Un thermostat peut devenir un contrôle de santé et de sécurité en cas de conditions météorologiques extrêmes. Il faut évaluer le résultat d’une mauvaise action, et non la catégorie marketing du produit.
Une politique d’autorisations concrète pour les premiers essais
La première connexion doit être considérée comme un projet pilote, pas comme une mise à niveau définitive. Commencez avec un petit ensemble d’appareils non critiques et écrivez ce que l’agent a le droit de faire. Une politique simple peut être plus efficace qu’une longue invite.
Un pilote prudent pourrait autoriser :
- La lecture de l’inventaire d’une maison de test ou d’une seule structure sélectionnée.
- La lecture de l’état des lampes, des capteurs de température et des prises non critiques.
- L’allumage et l’extinction d’une lampe de test.
- L’explication des appareils hors ligne.
- Le résumé d’une courte fenêtre d’événements non liés aux caméras, avec l’accord du foyer.
Il devrait initialement interdire :
- L’historique des caméras et des microphones.
- Les serrures, alarmes, portes de garage et dispositifs de contrôle d’accès.
- Les changements de chauffage ou de climatisation au-delà d’une plage de confort étroite.
- Tout ce qui peut alimenter un chauffage, une cuisinière, une pompe ou une autre charge dangereuse.
- Les actions déclenchées par une phrase ambiguë.
- Les actions globales comme « prépare la maison », sauf si chaque cible et chaque résultat sont affichés à l’avance.
Cette règle ne remplace pas les contrôles d’autorisation de Google. Elle ajoute une seconde couche qui limite ce que l’agent est invité à faire et ce que l’utilisateur doit approuver. Si le client MCP propose une approbation par outil, laissez-la activée pour chaque action pendant les tests. S’il n’affiche pas l’appareil ciblé, les paramètres et le résultat avant l’exécution, considérez cela comme un défaut sérieux d’ergonomie et de sécurité.
Utilisez des invites explicites avec une frontière d’approbation. Par exemple :
Vous pouvez lire les lampes et les capteurs de température de la structure de test.
Vous pouvez contrôler uniquement l’appareil nommé Lampe de test.
Avant chaque action, affichez l’appareil exact, l’état demandé et la raison.
N’accédez pas aux caméras, serrures, alarmes, portes de garage, historiques ou données de présence.
N’effectuez jamais d’action globale.
La formulation ne peut pas contraindre un agent à respecter une autorisation définie au niveau de la plateforme, mais elle crée une trace d’audit et montre si le client comprend les limites. Un bon test consiste à poser une question hors périmètre et à vérifier que l’agent refuse ou explique l’autorisation manquante, au lieu de chercher un détour créatif.
Testez la lecture avant l’écriture
Une erreur fréquente avec les nouvelles intégrations domestiques consiste à commencer par tester la commande la plus spectaculaire. Il vaut mieux vérifier d’abord que l’agent sait identifier la bonne maison, la bonne pièce et le bon appareil avant de l’autoriser à modifier quoi que ce soit.
Commencez par la découverte de la structure. Vérifiez que l’agent ne voit que la maison prévue et que les noms sont sans ambiguïté. « Lampe cuisine », « lampes cuisine » et un groupe appelé « toutes les lampes » peuvent désigner des ressources différentes. Demandez l’identifiant exact ou le nom unique de l’appareil lorsque le client le permet, puis comparez-le avec l’application Google Home.
Testez ensuite la remontée d’état. Interrogez un appareil clairement allumé et un autre clairement éteint. Déconnectez un appareil non critique uniquement si vous savez le faire sans danger, puis vérifiez que l’agent le signale comme hors ligne au lieu de deviner. Ne débranchez pas le réseau ou des équipements alimentés par le secteur pour réaliser un test improvisé. Le but est d’observer comment le système représente l’incertitude.
Testez alors une seule action réversible. Allumez la lampe de test, vérifiez le résultat dans l’application Google Home ou directement sur l’appareil, puis éteignez-la. Si l’agent annonce une réussite alors que l’appareil n’a pas changé d’état, arrêtez l’essai. Un faux message de réussite est plus dangereux qu’une erreur visible, car il peut faire reposer les décisions suivantes sur un état incorrect.
Ce n’est qu’après ces vérifications que vous devriez envisager l’accès à l’historique. Commencez par une courte période et un appareil peu sensible. Demandez à l’agent de distinguer les événements enregistrés des déductions. « Le capteur de mouvement a changé d’état à 21 h 14 » est un compte rendu. « Vous êtes rentré à 21 h 14 » est une interprétation qui peut être fausse.
L’agent externe fait partie du modèle de menace
Home MCP n’efface pas les risques habituels liés à la connexion d’un service d’IA en ligne à des données privées. L’utilisateur doit examiner les conditions d’utilisation de l’agent, sa politique de confidentialité, ses contrôles de conservation, la sécurité du compte et son fonctionnement en matière de journaux. Les questions pertinentes ne se limitent pas à savoir si le protocole MCP est ouvert ou si OAuth est utilisé.
Demandez-vous :
- L’historique du domicile est-il envoyé au service cloud de l’agent ?
- Les invites et les résultats des outils sont-ils conservés ?
- Sont-ils utilisés pour améliorer les modèles, déboguer le service ou surveiller les abus ?
- Des employés ou des prestataires peuvent-ils les consulter ?
- Le client conserve-t-il localement les identifiants ou les jetons d’actualisation ?
- Le client expose-t-il les résultats des outils à des extensions, des modules ou des espaces de travail partagés ?
- Que se passe-t-il si le compte de l’agent est compromis ?
- Peut-on retirer l’accès sans supprimer toute la maison ?
- Le client demande-t-il davantage d’autorisations Google que nécessaire pour cette expérience ?
La page d’assistance de Google recommande explicitement d’examiner la politique de confidentialité d’une application tierce avant de lui accorder un accès. Ce conseil est facile à ignorer parce que l’écran OAuth semble familier. Ici, la connexion peut exposer un environnement physique, et pas seulement un compte de calendrier ou de documents.
Utilisez un compte ou une structure de test séparée lorsque la plateforme le permet. Les recommandations de Google pour Home MCP suggèrent de créer une maison supplémentaire pour le développement et les essais. C’est le meilleur moyen d’empêcher un prototype d’hériter de toutes les caméras, serrures, capteurs et membres du foyer de la structure principale. Cela rend aussi la révocation moins perturbatrice.
Protégez le compte OAuth avec le même soin que le concentrateur domotique. Activez l’authentification multifacteur, ne copiez pas de secrets client dans une conversation et ne placez pas de jetons dans des captures d’écran ou des rapports de bogue. Si un guide de configuration vous demande de copier des identifiants dans une invite d’agent, considérez-le comme un signal d’alerte. Les identifiants doivent rester dans le chemin de configuration sécurisé prévu par le client.
Le consentement du foyer est une exigence technique
Une maison connectée est un espace partagé. La personne qui gère le compte Google Home n’est pas nécessairement la seule personne touchée par l’accès aux données. Un conjoint, un enfant, un locataire, un invité, une personne de ménage, un aidant ou un voisin peut apparaître dans l’historique d’une caméra ou dans les données de présence sans avoir autorisé un agent d’IA.
L’avertissement de Google indique que les membres du foyer doivent être informés lorsqu’un agent est connecté à une maison partagée. Il faut le considérer comme un minimum, pas comme une simple marque de politesse. Expliquez ce que l’agent peut lire, quelles actions il peut effectuer, si l’historique est accessible et comment l’accès sera révoqué.
Évitez de connecter silencieusement un agent à une maison partagée pour répondre à une question personnelle. Si un membre du foyer s’oppose à l’accès à l’historique ou au contrôle des appareils, utilisez une structure de test plus petite ou ne connectez pas l’agent. Une maison intelligente n’est pas un bac à sable privé simplement parce qu’un titulaire de compte paie les appareils.
L’accès des invités mérite une décision distincte. Un visiteur peut raisonnablement s’attendre à ce qu’une enceinte intelligente réponde à une commande d’éclairage, mais pas à ce qu’un agent externe puisse vérifier quand la maison était vide mardi dernier. Gardez l’historique des caméras et de la présence en dehors des premiers essais, et rendez claire la politique concernant les indicateurs visibles et les notifications destinées aux personnes présentes.
Que faire lorsqu’une commande est ambiguë
Le langage naturel est utile précisément parce qu’il est imprécis. C’est une mauvaise combinaison pour les actions qui ont des conséquences physiques.
« Éteins les lumières » peut désigner la pièce actuelle, la zone active, toute la maison ou un groupe dont le nom contient « lumières ». « Rafraîchis la pièce » peut entraîner un réglage d’un degré ou une modification importante. « Sécurise la maison » peut signifier verrouiller les portes, activer une alarme, fermer les stores ou simplement éteindre les lampes. Un agent devrait poser une question de clarification plutôt que choisir l’interprétation la plus large.
Tant que le client n’a pas démontré une désambiguïsation fiable, utilisez des commandes qui nomment :
- La structure.
- La pièce ou la zone.
- L’appareil exact.
- L’état final souhaité.
- Toute limite concernant la modification.
Par exemple : « Dans la structure de test, éteins Lampe de test dans le bureau. Ne modifie aucun autre appareil. » C’est moins spectaculaire, mais la cible est claire pour l’utilisateur comme pour le journal d’audit.
Évitez de donner à l’agent des objectifs généraux comme « surveille la maison » ou « réduis la consommation d’énergie » lorsque l’exécution d’actions est activée. Ces objectifs contiennent des arbitrages cachés. Économiser l’énergie peut entrer en conflit avec le confort, le contrôle de l’humidité, la sécurité d’un congélateur, les soins apportés à un animal ou l’accessibilité. Un modèle peut proposer un plan ; une personne devrait approuver les appareils concernés et les limites.
Home MCP n’est pas un système local par défaut
Le service peut contrôler des appareils connectés localement dans la maison, mais la connexion MCP elle-même est un chemin d’API distant et l’agent peut fonctionner en dehors du réseau local. Le contrôle local des appareils, l’accès au compte cloud et le traitement des données par l’IA sont donc trois couches distinctes.
Cette distinction compte dans les discussions sur le contrôle local, Matter, Thread et Home Assistant. La version de septembre 2026 de Home Assistant, par exemple, a ajouté une carte du réseau Matter qui aide à examiner les chemins Thread et Wi-Fi et à identifier les routeurs de bordure. Ce type de visibilité répond à une question de réseau : comment un appareil atteint-il le contrôleur ? Home MCP répond à une autre question : quel agent externe est autorisé à inspecter ou à commander le graphe Google Home ?
Un appareil Matter peut toujours être exposé par une plateforme cloud. Un capteur local peut toujours voir son historique envoyé à un agent en ligne. Une maison peut disposer d’une bonne segmentation réseau locale tout en accordant un accès OAuth excessif. Le choix du protocole est important, mais ce n’est pas une politique d’autorisations.
Si l’objectif principal du foyer est le fonctionnement local, gardez l’agent en dehors du chemin de contrôle critique. Utilisez-le pour expliquer des données exportées par un système local, générer une automatisation à examiner ou diagnostiquer un appareil non critique. Ne supposez pas qu’un protocole standard ou un concentrateur local rende automatiquement une connexion d’IA externe locale ou privée.
Un plan de révocation et de récupération
Avant de connecter l’agent, décidez comment le retirer. Google indique que l’accès peut être révoqué depuis l’application Google Home ou les réglages du compte. Testez ce chemin dès le début de la configuration et notez où il se trouve. Une procédure d’urgence que personne n’a essayée n’est pas vraiment une procédure.
Une liste de récupération de base devrait comprendre :
- Révoquer l’accès de l’agent à Google Home.
- Révoquer ou renouveler les identifiants OAuth créés pour la connexion.
- Examiner l’activité récente du compte et les applications connectées.
- Vérifier manuellement l’état des appareils critiques dans l’application Google Home.
- Modifier le mot de passe du compte de l’agent et invalider les sessions actives si une compromission est suspectée.
- Informer les membres du foyer que la connexion a été supprimée et expliquer pourquoi.
- Conserver les journaux pertinents sans transférer inutilement l’historique privé du domicile.
Si l’agent a agi de manière inattendue, ne le reconnectez pas simplement avec une invite plus stricte. Déterminez d’abord si le problème venait de la résolution du mauvais appareil, d’un état obsolète, d’un échec de confirmation du client, d’un bogue de plateforme ou d’un périmètre d’autorisation plus large que prévu. La correction dépend de la cause.
Ne comptez pas sur une commande générale d’extinction de la maison comme mécanisme de récupération. Elle peut aggraver une situation en désactivant l’éclairage, des appareils liés à la réfrigération, la ventilation, les alarmes ou des équipements d’accessibilité. La récupération doit être manuelle et spécifique à chaque appareil pour les systèmes critiques.
Qui devrait l’essayer maintenant ?
Home MCP est aujourd’hui surtout défendable pour des utilisateurs techniquement à l’aise qui comprennent déjà les structures Google Home, les groupes d’appareils et la sécurité des comptes. Ils peuvent créer un environnement de test, examiner les autorisations, surveiller les journaux et accepter qu’un logiciel en accès anticipé puisse présenter de la latence ou des comportements expérimentaux. La documentation de Google indique elle-même que certaines caractéristiques sont expérimentales et que de la latence peut survenir.
Le service convient mal à un foyer qui souhaite simplement un assistant vocal, ne veut pas gérer des identifiants OAuth ou ne peut pas séparer facilement les appareils de test des équipements critiques pour la sécurité. La configuration nécessite un projet Google Cloud et un client compatible MCP ; c’est un dispositif conséquent pour éteindre une lampe.
C’est également le mauvais outil pour une maison qui a besoin d’un contrôle d’urgence fiable. L’interprétation par une IA et les requêtes distantes sur l’historique ajoutent des éléments dépendants les uns des autres. Les détecteurs de fumée, les serrures, les dispositifs médicaux, les chauffages, les pompes et les systèmes de sécurité doivent conserver des contrôles directs ainsi que leurs chemins d’automatisation habituels, fournis par le fabricant ou gérés localement. Un agent peut aider à résumer une situation, mais il ne devrait pas devenir l’unique moyen d’y répondre.
Un ordre de déploiement raisonnable
Un déploiement prudent prévoit un point d’arrêt clair à chaque étape :
- Lire la documentation officielle de Home MCP et les conditions de confidentialité de l’agent connecté.
- Créer une structure de test séparée ou utiliser un sous-ensemble d’appareils non critiques.
- Accorder le plus petit ensemble disponible d’autorisations sur les appareils et les données.
- Vérifier la structure et les noms des appareils avant d’envoyer une action.
- Tester une action réversible avec approbation obligatoire.
- Comparer le résultat physique avec le résultat annoncé.
- Laisser l’historique, les caméras, la présence, les serrures, les alarmes et les appareils à forte charge désactivés.
- Informer les membres du foyer de ce qui a été connecté et de la manière de le révoquer.
- Réévaluer après plusieurs jours d’utilisation normale, et non après une démonstration impressionnante.
- Supprimer la connexion si le client reste vague sur les cibles, annonce de faux succès ou demande un accès plus large sans raison claire.
La mesure essentielle n’est pas le nombre d’appareils que l’agent peut contrôler. C’est la prévisibilité avec laquelle il reste dans les limites définies. Un outil étroit qui demande une confirmation avant d’agir est plus utile qu’un outil général qui affiche une confiance excessive.
Google Home MCP est une étape importante parce qu’il transforme le graphe d’une maison intelligente en outil général pour agents. Cela peut faciliter le dépannage et rendre des données dispersées plus faciles à comprendre. Cela signifie aussi que la frontière de confidentialité du domicile est désormais définie en partie par un client d’IA externe, son compte et son interprétation des instructions en langage naturel.
Pour la plupart des foyers, le premier geste raisonnable n’est pas de connecter tous les appareils pour demander à l’agent ce qu’il sait faire. Il consiste à choisir une lampe de test, un capteur peu sensible, un responsable humain et un chemin de révocation clair. Si le système ne se comporte pas correctement dans ce cadre, lui donner les clés du reste de la maison ne rendra pas l’expérience plus intelligente.
Sources
- Google Home MCP Server, Google Home Developers — source factuelle.
- MCP Reference: home.googleapis.com, Google Home Developers — source factuelle.
- Data security and privacy on linked third-party app, Google Home Help — source factuelle.
- Home MCPs, Google Home Developers — contexte.
- 2026.9: There’s room on this bus, Home Assistant — contexte.
- Google just made a huge smart home move — and it’s good news for Claude AI fans, Tom’s Guide — discussion.
- Your AI agents can now control your Google Home devices, Reddit — discussion.
Related articles
Quand Google Home allumait seul les lumières: la leçon est le contrôle manuel
Un bug corrigé de Google Home sur iOS rappelle qu’une maison connectée doit garder interrupteurs physiques, secours local et réglages sûrs.
Google Home сам включал свет: главный урок — ручной контроль в умном доме
Исправленный сбой Google Home на iOS показывает, почему умному дому нужны физические выключатели, локальные запасные сценарии и безопасные настройки.
Google Home 曾自动开灯:智能家居真正需要的是手动控制
Google Home iOS 灯光故障虽已修复,却提醒家庭保留实体开关、本地备用方案和安全默认设置。
When Google Home turned lights on by itself: the smart-home lesson is manual control
A fixed Google Home iOS lighting bug is a practical reminder to design smart homes with physical switches, local fallbacks and safe defaults.
Comments
Sign in to comment.
No comments yet.