CVE-2026-92392 in curl: Warum HTTP/2-Uploads eine Reaktion auf Abhängigkeitsebene erfordern
curl 8.23.0 behebt eine schwerwiegende Use-after-free-Schwachstelle bei HTTP/2-Uploads. Das praktische Risiko hängt davon ab, wie Systeme curl und libcurl einsetzen – deshalb zählen Bestandsaufnahme, Update-Pfade und Upload-Workflows.
Eine schwerwiegende Schwachstelle in curl und libcurl verändert die übliche Betrachtung von Client-Sicherheit. CVE-2026-92392 wird während eines HTTP/2-Uploads ausgelöst, wobei die angreifende Partei der Server ist, der den Upload empfängt. Ein bösartiger Server kann während der Datenübertragung eine bestimmte Stream-Reset-Antwort senden. Dadurch behält curl eine Referenz auf ein Objekt, das bereits freigegeben wurde. Das Ergebnis ist eine Speicherbeschädigung. Nach Angaben des curl-Projekts lässt sich der Fehler in Remote-Code-Ausführung umwandeln, wenn eine anspruchsvolle Kombination aus Build, Architektur, Speicherverwaltung, Timing und Protokollbedingungen zusammenkommt.
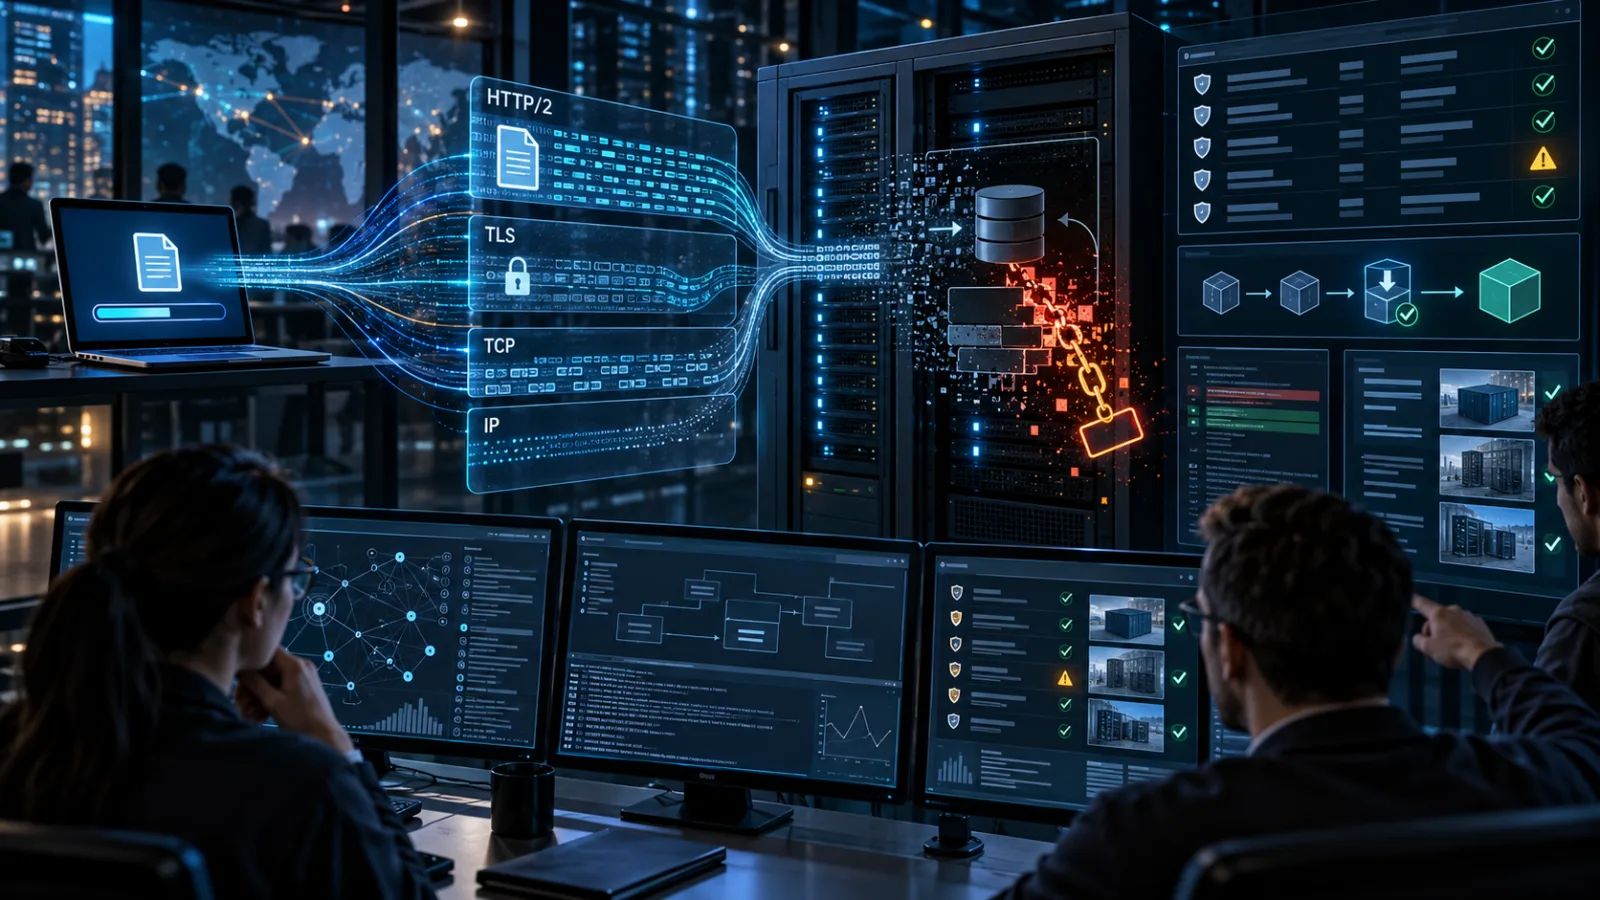
Die Korrektur befindet sich in curl und libcurl 8.23.0, veröffentlicht am 14. Oktober 2026. Betroffen sind die Versionen 8.12.0 bis 8.22.0. Diese Spanne ist relevant, weil libcurl häufig in Anwendungen, Betriebssystemkomponenten, Automatisierungswerkzeugen, Paketmanagern, Sicherheitsprodukten und Diensten eingebettet ist, die ihre Nutzung von curl nicht offenlegen. Ein Update der Kommandozeilen-Binary auf dem Arbeitsplatz eines Administrators kann deshalb die wichtigeren Kopien unberührt lassen.
Das ist eine Patch-Aufgabe, aber keine einfache Angelegenheit nach dem Muster „überall aktualisieren“. Zuerst muss ermittelt werden, wo curl für Uploads über HTTP/2 verwendet wird – auch über eine Bibliothek oder eine statisch gelinkte Anwendung. Danach ist zu entscheiden, ob eine vorübergehende Einschränkung der Protokollfähigkeiten praktikabel ist, während der dauerhafte Fix durch Herstellerpakete und produktive Änderungsfenster läuft. Außerdem sollte geprüft werden, ob die Systeme, die Dateien hochladen, ausschließlich vorgesehene Ziele kontaktieren dürfen.
Was CVE-2026-92392 tatsächlich betrifft
Das curl-Advisory beschreibt eine Use-after-free-Schwachstelle im HTTP/2-Upload-Pfad. Während eines Uploads kann der Server einen HTTP/2-RST_STREAM mit dem Grund HTTP_1_1_REQUIRED oder REFUSED_STREAM senden. Die Verbindung selbst kann bestehen bleiben, während der einzelne Transfer beendet wird. In dem verwundbaren Zustandsautomaten räumt curl anschließend Transfer und Verbindung in einer Reihenfolge auf, die eine verwaiste Referenz auf das Transferobjekt hinterlässt.
Use-after-free bedeutet nicht automatisch, dass jeder Aufruf zu Code-Ausführung wird. Gemeint ist, dass Software Speicher weiterverwendet, nachdem dessen Besitzer ihn freigegeben hat. Je nachdem, was diesen Speicher anschließend belegt, kann das unmittelbare Ergebnis ein Absturz, ein beschädigter Zustand, eine Offenlegung von Informationen oder ein gezielterer Speicherfehler sein. In diesem Fall stuft das curl-Projekt das Problem als schwerwiegend ein und dokumentiert einen Weg vom Speicherfehler zur Remote-Code-Ausführung.
Betroffen sind curl und libcurl 8.12.0 bis einschließlich 8.22.0. Versionen vor 8.12.0 sind von diesem konkreten Fehler nicht betroffen, und 8.23.0 enthält die Korrektur. Die Unterscheidung zwischen curl und libcurl ist für den Betrieb wichtig: Das Kommandozeilenwerkzeug ist nur ein Nutzer, während eine deutlich größere Zahl von Anwendungen die Bibliothek direkt aufruft. Ein Server, auf dem die ausführbare Datei curl nie gestartet wird, kann über eine gegen libcurl gelinkte Anwendung trotzdem exponiert sein.
Die Schwachstelle setzt HTTP/2 voraus. Das bedeutet nicht, dass jede HTTPS-Übertragung automatisch verwundbar ist. Teams sollten daraus aber auch nicht schließen, dass Sicherheit gegeben ist, nur weil Benutzer keine HTTP/2-Option ausdrücklich übergeben haben. curl kann HTTP/2 aushandeln, wenn es eine HTTPS-Dienstleistung kontaktiert, die es anbietet, und wenn der lokale Build die erforderliche Unterstützung enthält. Anwendungen können HTTP/2 außerdem über libcurl-Optionen oder übergeordnete Netzwerk-Frameworks ausdrücklich auswählen.
Der verwundbare Vorgang ist ein Upload vom Client zum Server. Gewöhnliche Downloads sind nicht das im Advisory beschriebene Szenario. Das begrenzt die Exposition, macht das Problem aber nicht exotisch. Backup-Agenten, Artekt-Publisher, Telemetrie-Clients, Dokumentenannahmedienste, CI-Systeme, Cloud-Konnektoren, Kundensupport-Werkzeuge, Synchronisationssoftware und interne APIs senden häufig Daten nach außen. Manche verwenden curl nur für einen kleinen Teil eines größeren Workflows. Genau deshalb kann eine reine Paketbestandsaufnahme die praktische Gefährdung übersehen.
Der Angreifer sitzt auf der Empfängerseite
Viele Abwehrleitfäden beginnen mit der Annahme, dass der gefährliche Server derjenige ist, der einen Download ausliefert. CVE-2026-92392 dreht dieses mentale Modell um. Der Client startet einen Upload zu einem Server, den er für vertrauenswürdig hält, und der Server kann die schädliche Protokollreaktion liefern.
Das bedeutet nicht, dass ein Angreifer jeden curl-Prozess allein dadurch ausnutzen kann, dass er eine bösartige Internetseite bereitstellt. Der betroffene Prozess muss sich mit einem vom Angreifer kontrollierten oder beeinflussten Server verbinden, einen Upload durchführen, HTTP/2 aushandeln und die Implementierungsbedingungen erfüllen, die zur verwundbaren Aufräumsequenz führen. In einer realen Umgebung könnte dies über einen absichtlich bösartigen Endpunkt, einen kompromittierten Dienst, einen umgeleiteten Workflow, ein vom Benutzer gewähltes Upload-Ziel oder eine Anwendung geschehen, die entfernte Konfiguration akzeptiert. Der genaue Weg hängt vom umgebenden Produkt ab.
Das curl-Projekt nennt ungewöhnlich genaue Voraussetzungen dafür, den Fehler in Code-Ausführung umzuwandeln. Der Angreifer benötigt Kenntnisse über die exakte curl-Version und das Objektlayout, Details zur Zielarchitektur, einen kompatiblen libc-Allocator und Heap-Aufbau, vorhersehbare Effekte von nghttp2 und TLS 1.3 sowie präzise kontrolliertes Timing über parallele Transfers hinweg. Der veröffentlichte Exploit unterliegt außerdem einer kurzen Befehlsbeschränkung. Diese Anforderungen machen zuverlässige Ausnutzung schwierig, sind aber kein Grund, das Problem als harmlos einzustufen. Moderne Angriffsketten beginnen häufig mit einem Absturz oder einer teilweise kontrollierten Speicherbeschädigung und werden besser, sobald weitere Informationen über das Ziel verfügbar sind.
Die öffentlich verfügbaren Informationen unterscheiden derzeit zwischen Ausnutzbarkeit und bekannter Ausnutzung. Das Advisory dokumentiert einen Proof of Concept und einen Weg zur Code-Ausführung unter präzisen Bedingungen. Der NVD-Eintrag enthält keine eigene CVSS-Bewertung und sagt nicht, dass die Schwachstelle in freier Wildbahn ausgenutzt wird. Ein öffentlich verfügbarer Proof of Concept ist für Verteidiger dennoch ein relevantes Signal, besonders dort, wo curl in langlebige Dienste eingebettet ist oder nur langsam aktualisiert wird. Er ist kein Beleg dafür, dass jede verwundbare Installation kompromittiert wurde.
Warum die Version 8.23.0 sorgfältig behandelt werden sollte
Der Fix erschien in einer koordinierten curl-Version, die außerdem 23 weitere veröffentlichte Sicherheitsprobleme behob, von denen die meisten vom Projekt als niedrig eingestuft wurden. CVE-2026-92392 ist das einzige Problem mit hoher Schwere in diesem Release. Diese Bündelung erzeugt zwei konkurrierende Betriebsrisiken. Manche Teams könnten angesichts der großen Zahl von Advisories blockieren, weil das Upgrade kompliziert wirkt. Andere aktualisieren ein sichtbares Kommandozeilenpaket und nehmen an, damit sei der gesamte Abhängigkeitsgraph abgedeckt.
Die richtige Reaktion trennt Dringlichkeit von Einheitlichkeit. Dringend ist, verwundbare Builds zu identifizieren, die Uploads durchführen, und diese Systeme auf ein korrigiertes Herstellerpaket oder auf curl und libcurl 8.23.0 zu bringen. Der Weg kann je nach Betriebssystem, Container-Basis-Image, Laufzeit, Appliance oder kommerzieller Anwendung unterschiedlich sein. Ein von einer Distribution gepflegtes libcurl-Paket kann den Fix zurückportieren, ohne die gemeldete Upstream-Version so zu ändern, wie es eine vereinfachte Versionsprüfung erwartet. Sicherheitsteams sollten deshalb das Hersteller-Advisory und das Paketänderungsprotokoll bestätigen und sich nicht auf einen einzigen Zeichenkettenvergleich verlassen.
Das Release verändert mehr als nur Sicherheitscode. Das Projekt entfernte die Unterstützung für SMB und SMBS und führte weitere Verhaltensänderungen und Fehlerkorrekturen ein. Das macht das Upgrade nicht unsicher, unterstreicht aber die Notwendigkeit, Anwendungen mit seltenen Protokollen, ungewöhnlichen Authentifizierungsabläufen, benutzerdefinierten TLS-Backends oder strengen Regeln für den Umgang mit Dateien zu testen. Der Sicherheitsfix sollte nicht auf eine perfekte, universelle Testsuite warten müssen. Ein gestufter Rollout kann jedoch verhindern, dass die Abhilfe selbst einen kritischen Upload-Dienst unterbricht.
Curl führt getrennte Release-Informationen für Standardversionen und seine Rock-solid-Zweige. Organisationen, die einen unterstützten Langzeit-Zweig einsetzen, sollten prüfen, ob der passende Zweig 8.14.3, 8.16.2 oder 8.20.2 ist, anstatt ihn blind durch den neuesten Standardzweig zu ersetzen. Die entscheidende Frage lautet nicht: „Welche Nummer stand auf der Upstream-Downloadseite für die Kommandozeile?“ Sie lautet: „Welches unterstützte Paket enthält den Fix für CVE-2026-92392, und wie können wir nachweisen, dass dieses Paket eingesetzt wird?“
Eine praktische Bestandsaufnahme für diese Schwachstelle
Beginnen Sie mit den offensichtlichen Installationen, aber hören Sie dort nicht auf. Durchsuchen Sie Endpunkt- und Server-Images nach der ausführbaren Datei curl, fragen Sie die Paketmanager der Betriebssysteme ab, prüfen Sie Container-Layer, sichten Sie Software-Stücklisten und untersuchen Sie Build-Manifeste auf libcurl. Paketnamen unterscheiden sich: Ein Host kann curl, libcurl, ein Entwicklungspaket oder ein herstellerspezifisches Laufzeitpaket bereitstellen. Statisches Linken kann die Bibliothek aus der gewöhnlichen Paketdatenbank des Hosts entfernen. Deshalb sind Anwendungs-Release-Manifeste und SBOMs wichtige Belege.
Ergänzen Sie die Bestandsaufnahme anschließend um das Verhalten. Die höchste Priorität haben Prozesse, die alle folgenden Merkmale erfüllen:
- Sie führen einen verwundbaren curl- oder libcurl-Build aus.
- Sie laden Dateien oder Request-Bodies zu einem entfernten Dienst hoch.
- Sie erlauben die Aushandlung von HTTP/2 oder aktivieren HTTP/2 ausdrücklich.
- Sie verarbeiten Daten oder Zugangsdaten, deren Verlust relevant wäre.
Eine verwundbare Bibliothek, die nur lokale Metadaten verarbeitet, sollte nicht dieselbe unmittelbare Behandlung erhalten wie ein öffentlich erreichbarer Automatisierungsdienst, der Zugangsdaten, Build-Artefakte, Kundendokumente oder Backups hochlädt. Die Risikoeinstufung sollte außerdem die Kontrolle über das Ziel berücksichtigen. Eine feste Allowlist von Herstellerendpunkten bedeutet eine andere Exposition als ein Werkzeug, das eine beliebige URL aus einem Benutzer, Jobparameter, Webhook oder einer entfernten Konfigurationsdatei akzeptiert.
Bei statisch gelinkten oder undurchsichtigen Produkten sollten Sie den Anbieter um drei konkrete Antworten bitten: Enthält das Produkt curl oder libcurl aus dem betroffenen Bereich? Sind HTTP/2-Uploads möglich? Welcher Build enthält den Fix? Hinterlegen Sie die Antwort beim Asset. „Das Produkt verwendet HTTPS“ ist keine ausreichende Bewertung, und „Das Produkt stellt curl nicht in seiner Benutzeroberfläche bereit“ beantwortet nicht die Frage nach eingebetteten Abhängigkeiten.
Containerumgebungen benötigen eine zusätzliche Prüfung. Die Aktualisierung des Hosts aktualisiert kein altes Image, und der Neubau eines Anwendungs-Images ersetzt nicht zwangsläufig eine curl-Bibliothek, die in eine letzte Build-Stufe kopiert wurde. Scannen Sie sowohl das aktuell laufende Image als auch das Image, das als Nächstes ausgerollt werden soll. Wenn ein Orchestrator während eines Rolling Deployments alte Replikate behält, muss bestätigt werden, dass jedes aktive Replikat den betroffenen Bereich verlassen hat, bevor Incident oder Schwachstellenticket geschlossen werden.
Vorübergehende Abhilfen während der Patch ausgerollt wird
Das curl-Advisory nennt die Vermeidung von HTTP/2 als Ausweichmaßnahme, wenn ein Upgrade oder Patch nicht sofort möglich ist. Das ist eine Mitigation, kein Ersatz für die Behebung. In einem Kommandozeilenworkflow kann ein Administrator HTTP/1.1 für einen eng begrenzten Transfer erzwingen. In einer Anwendung kann die entsprechende Einstellung ein Bibliotheksparameter, eine Proxy-Richtlinie, eine Service-Mesh-Regel oder eine Herstellerkonfiguration sein. Die Kontrolle muss getestet werden: HTTP/2 in einem Wrapper zu deaktivieren hilft nicht, wenn die zugrunde liegende Anwendung über einen anderen Codepfad eine separate Verbindung öffnet.
Eine vorübergehende Protokollbeschränkung kann Nebenwirkungen haben. Manche Dienste benötigen HTTP/2, verwenden für den Durchsatz Connection-Multiplexing oder setzen je nach Protokoll unterschiedliche Authentifizierungs- und Timeout-Regeln ein. Dokumentieren Sie die Ausnahme, benennen Sie einen Verantwortlichen und setzen Sie ein Ablaufdatum. Eine Mitigation, die unbegrenzt bestehen bleibt, weil niemand weiß, ob sie noch aktiv ist, wird selbst zu einem weiteren Bestandsproblem.
Beschränken Sie nach Möglichkeit während der Übergangszeit die Upload-Ziele. Erzwingen Sie ausgehende Allowlists für automatisierte Jobs, lehnen Sie vom Benutzer gelieferte Ziele ab, sofern der Workflow sie nicht ausdrücklich benötigt, und prüfen Sie Weiterleitungen, statt einer Kette stillschweigend zu einem unerwarteten Host zu folgen. Diese Maßnahmen verringern die Wahrscheinlichkeit, dass ein verwundbarer Client einen bösartigen empfangenden Server erreicht. Sie ersetzen den Patch jedoch nicht: Ein legitimes Ziel kann kompromittiert werden, und eine breite Allowlist kann weiterhin angreiferkontrollierte Infrastruktur enthalten.
Reagieren Sie nicht darauf, indem Sie die Zertifikatsprüfung abschalten oder TLS schwächen. Zu den Ausnutzungsbedingungen des Advisories gehört ein Server, der die Zertifikatsprüfungen des Clients besteht. Das erinnert daran, dass die gewöhnliche Transportsicherheit keinen vollständigen Schutz gegen einen kompromittierten oder bösartig betriebenen Endpunkt bietet. Die Entfernung der Zertifikatsprüfung würde die Angriffsfläche vergrößern, ohne den Speicherfehler zu beseitigen.
Was bei einem exponierten verwundbaren Client geprüft werden sollte
Eine verwundbare Version ist kein Beweis für eine Kompromittierung, und ein Absturz ist kein Beweis für eine Ausnutzung. Ein exponierter Upload-Client verdient dennoch eine angemessene Prüfung. Ermitteln Sie die während des relevanten Zeitraums kontaktierten Ziele, die gesendeten Dateien oder Request-Bodies, den exakten curl- oder libcurl-Build und die Frage, ob HTTP/2 ausgehandelt wurde. Anwendungs- und Proxy-Logs, TLS-Telemetrie sowie Prozessaufzeichnungen des Endpunkts können diese Fragen beantworten, selbst wenn curl selbst nur einen allgemeinen Transferfehler protokolliert.
Achten Sie auf ungewöhnliche Beendigungen, wiederholte Versuche gegen einen auffälligen Endpunkt, Änderungen bei den von einem Uploader gestarteten Kindprozessen, unerwartete Dateien und ausgehende Verbindungen, die unmittelbar nach einem fehlgeschlagenen Transfer begannen. Das sind Triage-Signale, keine für CVE-2026-92392 eindeutigen Signaturen. Ein normaler Uploadfehler kann Wiederholungen auslösen, und ein Absturz kann einen Neustart verursachen. Die Interpretation muss deshalb am erwarteten Verhalten des Hosts ausgerichtet werden.
Wenn der Prozess Zugriff auf Zugangsdaten, Tokens, Signaturschlüssel oder sensible lokale Dateien hatte, bewerten Sie diesen Zugriff gesondert. Die veröffentlichte Schwachstelle ist ein Speicher-Sicherheitsproblem im Client und wird nicht als direkter Fehler zur Offenlegung von Zugangsdaten beschrieben. Eine erfolgreiche Code-Ausführung in einem Uploader könnte jedoch alle Privilegien und Daten offenlegen, die diesem Prozess zur Verfügung standen. Rotieren Sie Geheimnisse, wenn die Untersuchung nicht belegen kann, dass der Prozess innerhalb seiner erwarteten Grenzen blieb, und sichern Sie relevante Logs, bevor die reguläre Aufbewahrung sie löscht.
Bei besonders wichtigen Systemen sollten Sie den verwundbaren Build mit dem korrigierten Build vergleichen und Belege für das Update aufbewahren. Erfassen Sie Paket-Checksumme oder Image-Digest, die Version des laufenden Prozesses und den Zeitpunkt des Deployments. Liefert der Hersteller einen Hotfix statt eines Upstream-Releases, dokumentieren Sie das Herstellerbulletin und die Build-Kennung des Pakets. Diese Nachweise sind nützlicher als ein Ticketkommentar mit dem Text „curl gepatcht“, insbesondere wenn auf demselben Host mehrere Kopien der Bibliothek existieren.
Was Entwickler ändern sollten
Entwickler sollten libcurl als Teil der Sicherheitsgrenze der Anwendung behandeln und nicht als austauschbares Hilfsprogramm, das unterhalb der Geschäftslogik verborgen ist. Eine Versionsfixierung in einer Build-Datei reicht nicht aus, wenn das Laufzeit-Image eine andere gemeinsam genutzte Bibliothek bereitstellt, ein Basis-Image veraltet ist oder ein Paketmanager beim Neubau eine verwundbare Version auflöst. Machen Sie die Abhängigkeit in der SBOM sichtbar und sorgen Sie für einen wiederholbaren Update-Pfad.
Prüfen Sie Upload-Code im Hinblick auf Zielkontrolle, Weiterleitungsverhalten, Wiederholungslogik und Protokollauswahl. Ein Dienst, der nur zu einem festen Endpunkt hochlädt, hat ein anderes Bedrohungsmodell als einer, der beliebige URLs akzeptiert. Eine Retry-Bibliothek kann eine zweite Verbindung mit anderen Optionen als bei der ersten öffnen. Ein Proxy kann HTTP/2 aushandeln, obwohl die Anwendung dies nicht ausdrücklich angegeben hat. Die Sicherheitsprüfung sollte dem tatsächlichen Verbindungsweg folgen und nicht der bequemsten Konfigurationsdatei.
Beschränken Sie die Privilegien von Upload-Workern. Lassen Sie sie mit dem kleinsten erforderlichen Zugriff auf Dateisystem, Netzwerk und Zugangsdaten laufen. Verwenden Sie getrennte Identitäten zum Lesen einer lokalen Datei und zu deren Veröffentlichung. Vermeiden Sie es, einem allgemeinen Transfer-Worker Zugriff auf Cloud-Administrationsdaten, Signaturschlüssel oder den Container-Socket des Hosts zu geben. Least Privilege beseitigt die Schwachstelle nicht, kann aus einem Ereignis mit Code-Ausführung aber einen begrenzten Dienstausfall statt einer umfassenderen Host-Kompromittierung machen.
Ergänzen Sie Negativtests für unterbrochene HTTP/2-Transfers, Server-Resets, Wiederholungen und Aufräumvorgänge. Ziel ist nicht, den Exploit in der Produktion nachzubauen oder offensive Fähigkeiten zu entwickeln. Geprüft werden soll, ob die Anwendung einen fehlgeschlagenen Transfer sicher behandelt, ob tatsächlich die korrigierte Abhängigkeit geladen wird und ob Neustart- und Retry-Verhalten keinen zweiten Weg um das Update herum erzeugen.
Was Betriebsteams kommunizieren sollten
Die nützlichste interne Mitteilung ist präzise: CVE-2026-92392 betrifft curl und libcurl 8.12.0 bis 8.22.0; das verwundbare Szenario ist ein HTTP/2-Upload; das korrigierte Upstream-Release ist 8.23.0; und eingebettete Bibliothekskopien zählen mit. Vermeiden Sie die Aufforderung an alle Beschäftigten, einen Browser zu aktualisieren oder das Internet nicht mehr zu benutzen. Die meisten Menschen betreiben die betroffenen Upload-Workflows nicht, und undifferenzierte Warnungen erschweren es, beim nächsten ernsten Hinweis Gehör zu finden.
Bitten Sie die Serviceverantwortlichen zu melden, ob ihre Systeme Daten hochladen, welche Ziele sie kontaktieren, ob HTTP/2 aktiviert ist und welches Paket oder Image curl bereitstellt. Geben Sie ihnen eine vorübergehende, überprüfbare Mitigation und einen Verantwortlichen für das dauerhafte Update. So wird aus einer breit angelegten Abhängigkeitswarnung eine Reihe beantwortbarer Fragen.
Die Offenlegung des curl-Projekts enthält außerdem eine weitergehende Lehre. Auch eine ausgereifte und intensiv geprüfte Komponente kann einen ernsthaften Speicher-Sicherheitsfehler enthalten. Daraus sollte kein Panikzyklus entstehen, in dem Teams zuverlässige Software durch ungeprüfte Alternativen ersetzen. Erforderlich sind vielmehr disziplinierte Sichtbarkeit von Abhängigkeiten, schnellere Patch-Verteilung, sicherere Prozessprivilegien und klarere Nachweise darüber, wie Netzwerkprotokolle ausgehandelt werden.
Fazit
CVE-2026-92392 sollte priorisiert werden, weil hier ein weit verbreiteter Abhängigkeitsbestand mit einem serverseitig ausgelösten Fehler während Client-Uploads zusammentrifft. Es handelt sich nicht um eine universelle Remote-Übernahme jeder curl-Installation, und die veröffentlichten Ausnutzungsbedingungen sind anspruchsvoll. Das Fehlen eines aktuellen Hinweises auf bekannte Ausnutzung macht einen ungepatchten Upload-Dienst trotzdem nicht zu einer dauerhaft vertretbaren Ausnahme.
Ermitteln Sie jede Kopie von curl und libcurl, identifizieren Sie die Exemplare, die über HTTP/2 hochladen, aktualisieren Sie verwundbare Builds auf eine vom Hersteller unterstützte korrigierte Version und verwenden Sie HTTP/1.1 oder Zielbeschränkungen nur vorübergehend. Bewahren Sie anschließend den Nachweis auf, dass der laufende Prozess – nicht nur die Build-Datei oder das Basis-Image – den Fix enthält. Das ist die angemessene Reaktion auf diese Schwachstelle: konkret, abhängigkeitsbewusst und ruhig genug, um auch die Kopien zu finden, an die niemand gedacht hatte.
Quellen
Die fachlichen Angaben und die Einordnung in diesem Beitrag beruhen auf den folgenden veröffentlichten Quellen: dem curl-Advisory „HTTP/2 upload Use-After-Free — CVE-2026-92392“ des curl-Projekts, dem NVD-Eintrag zu CVE-2026-92392 des National Institute of Standards and Technology, dem Kontextbeitrag „A UAF turned RCE“ von Daniel Stenberg beziehungsweise dem curl-Projekt, der Diskussion „curl Patches HTTP/2 Upload Flaw After PoC Demonstrates Client-Side Code Execution“ von The Hacker News, den Änderungen in curl 8.23.0 sowie der curl-Release-Tabelle.
Related articles
CVE-2026-75650 in Adobe Commerce und Magento: Shop patchen und anschließend untersuchen
Adobe meldet aktive Angriffe auf CVE-2026-75650. Der Notfall-Fix schließt einen kritischen, nicht authentifizierten Weg zur Codeausführung. Betreiber müssen aber zusätzlich prüfen, ob Angreifer den Shop vor der Bereitstellung des Hotfixes erreicht haben.

CVE-2026-9586 in Switchvox: Patch the PBX, Prove the Fix
Sangoma has fixed a Switchvox flaw that can lead from unauthenticated SQL injection to remote code execution. Here is how to identify exposed systems, update safely, check for prior compromise and communicate the risk without panic.
CVE-2026-9586 в Switchvox: как закрыть уязвимость без паники
Зафиксирована реальная попытка эксплуатации CVE-2026-9586. Разбираем, какие системы Switchvox необходимо проверить, как безопасно установить обновление и почему после исправления может потребоваться расследование.
CVE-2026-9586 en Switchvox: cómo corregir la vulnerabilidad sin alarmismo
Actualizar a Switchvox 8.4.0.2 o una versión posterior es el punto de partida, pero una respuesta fiable exige comprobar la versión y la compilación exactas de cada sistema, respetar las restricciones de migración y confirmar que la actualización se aplicó correctamente.
Comments
Sign in to comment.
No comments yet.