CVE-2026-92392 w curl: dlaczego przesyłanie przez HTTP/2 wymaga reakcji na poziomie zależności
Błąd use-after-free w przesyłaniu HTTP/2 dotyczy curl i libcurl od 8.12.0 do 8.22.0. Priorytetem jest ustalenie, gdzie biblioteka obsługuje wysyłanie danych, a następnie wdrożenie poprawki lub krótkotrwałych ograniczeń protokołu.
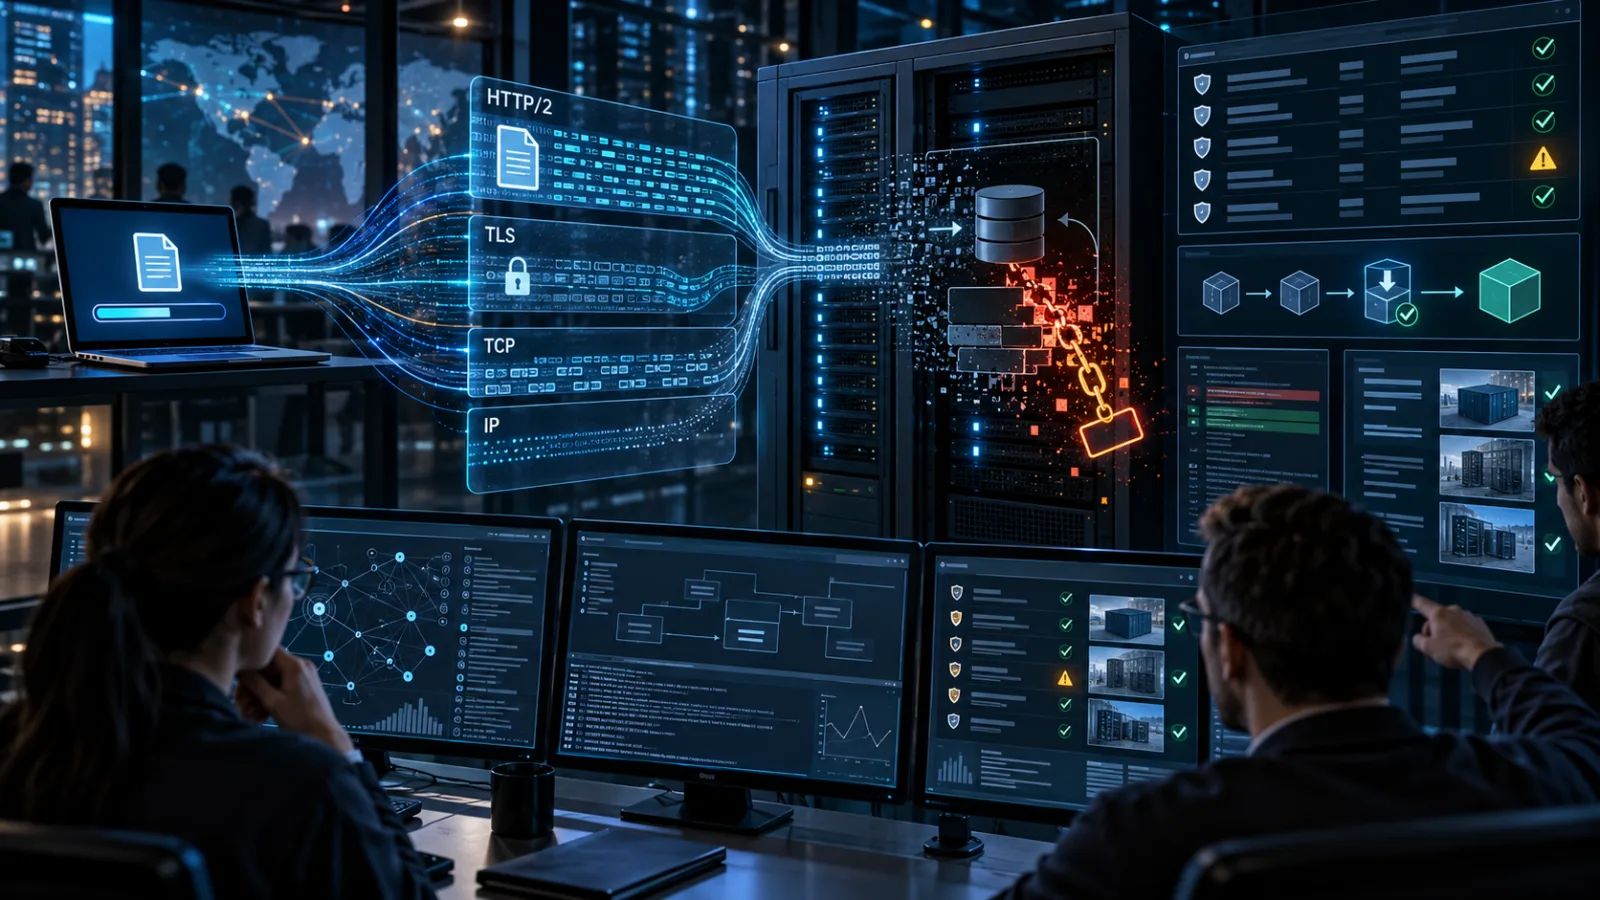
Poważna luka w curl i libcurl zmienia typowy sposób myślenia o bezpieczeństwie po stronie klienta. CVE-2026-92392 jest wyzwalana podczas przesyłania danych przez HTTP/2, ale wrogą stroną jest serwer odbierający upload. Złośliwy serwer może wysłać określoną odpowiedź resetującą strumień w chwili, gdy klient przesyła dane, przez co curl zachowuje odwołanie do obiektu, który został już zwolniony. Rezultatem jest uszkodzenie pamięci, a projekt curl informuje, że błąd można przekształcić w zdalne wykonanie kodu, gdy jednocześnie zostanie spełniony wymagający zestaw warunków dotyczących kompilacji, architektury, alokatora, czasu oraz protokołu.
Poprawka znajduje się w curl i libcurl 8.23.0, wydanych 14 października 2026 roku. Podatny zakres obejmuje wersje od 8.12.0 do 8.22.0. To istotne, ponieważ libcurl jest często osadzany w aplikacjach, komponentach systemów operacyjnych, narzędziach automatyzacji, menedżerach pakietów, produktach bezpieczeństwa i usługach, które nie informują użytkownika, że korzystają z curl. Aktualizacja pliku wykonywalnego na komputerze jednego administratora może więc pozostawić nietknięte ważniejsze kopie biblioteki.
To historia o łataniu, ale nie o prostym poleceniu „zaktualizuj wszystko”. Najpierw trzeba ustalić, gdzie curl jest używany do przesyłania danych przez HTTP/2, także za pośrednictwem biblioteki lub aplikacji linkowanej statycznie. Następnie należy zdecydować, czy tymczasowe ograniczenie możliwości protokołu jest wykonalne, gdy poprawka przechodzi przez pakiety dostawców i produkcyjne okna zmian. Trzeba też sprawdzić, czy systemy wysyłające pliki mogą kontaktować się wyłącznie z zamierzonymi adresatami.
Co właściwie obejmuje CVE-2026-92392
Biuletyn curl opisuje błąd use-after-free w ścieżce przesyłania HTTP/2. Podczas uploadu serwer może wysłać komunikat HTTP/2 RST_STREAM z powodem HTTP_1_1_REQUIRED lub REFUSED_STREAM. Samo połączenie może pozostać aktywne, podczas gdy pojedynczy transfer zostaje zatrzymany. W podatnym automacie stanów curl później sprząta transfer i połączenie w kolejności, która pozostawia wiszące odwołanie do obiektu transferu.
Use-after-free nie oznacza automatycznie, że każde uruchomienie zakończy się wykonaniem kodu. Oznacza, że oprogramowanie nadal korzysta z pamięci po zwolnieniu jej przez właściciela. Zależnie od tego, co zajmie tę pamięć później, bezpośrednim skutkiem może być awaria, uszkodzenie stanu, ujawnienie informacji albo bardziej kontrolowany błąd bezpieczeństwa pamięci. W tym przypadku projekt curl klasyfikuje problem jako poważny i opisuje drogę od błędu pamięci do zdalnego wykonania kodu.
Podatne są curl i libcurl w wersjach od 8.12.0 do 8.22.0 włącznie. Wersje wcześniejsze niż 8.12.0 nie są dotknięte tym konkretnym błędem, a 8.23.0 zawiera poprawkę. Rozróżnienie między curl a libcurl ma znaczenie operacyjne: narzędzie wiersza poleceń jest jednym z użytkowników biblioteki, natomiast znacznie większa liczba aplikacji może wywoływać ją bezpośrednio. Serwer, na którym nigdy nie uruchamia się pliku wykonywalnego curl, nadal może być narażony przez aplikację zlinkowaną z libcurl.
Luka wymaga HTTP/2. Nie oznacza to, że każdy transfer HTTPS jest automatycznie podatny, ale zespoły nie powinny uznawać systemu za bezpieczny tylko dlatego, że użytkownik nie podał jawnej opcji HTTP/2. curl może negocjować HTTP/2 podczas łączenia się z usługą HTTPS, która oferuje ten protokół, jeśli lokalna kompilacja ma odpowiednie wsparcie. Aplikacje mogą też wybierać HTTP/2 bezpośrednio przez opcje libcurl albo za pośrednictwem wyższych warstw frameworków sieciowych.
Podatna operacja to przesyłanie danych z klienta do serwera. Zwykłe pobieranie nie jest scenariuszem opisanym w biuletynie. Zawęża to ekspozycję, ale nie czyni problemu egzotycznym. Agenty kopii zapasowych, publikatory artefaktów, klienci telemetrii, usługi przyjmujące dokumenty, systemy CI, konektory chmurowe, narzędzia wsparcia klienta, oprogramowanie synchronizacyjne i wewnętrzne API często wysyłają dane na zewnątrz. Część z nich używa curl tylko w jednym, niewielkim fragmencie większego przepływu, dlatego sam spis pakietów może nie pokazać praktycznego narażenia.
Atakujący znajduje się po stronie odbierającej
Wiele procedur obronnych zaczyna się od założenia, że niebezpieczny serwer to ten, z którego pobiera się dane. CVE-2026-92392 odwraca ten model. Klient inicjuje upload do serwera, któremu ufa, a serwer może dostarczyć wrogie zachowanie protokołu.
Nie oznacza to, że atakujący może wykorzystać dowolny proces curl tylko przez umieszczenie złośliwej strony w internecie. Proces ofiary musi połączyć się z serwerem kontrolowanym przez atakującego albo pozostającym pod jego wpływem, wykonać upload, wynegocjować HTTP/2 i spełnić warunki implementacyjne potrzebne do wejścia w podatną sekwencję sprzątania. W realnym środowisku może do tego dojść przez celowo złośliwy endpoint, przejętą usługę, przekierowany przepływ, wybrany przez użytkownika adres docelowy albo aplikację przyjmującą zdalną konfigurację. Konkretna ścieżka zależy od produktu, który używa biblioteki.
Projekt curl wymienia wyjątkowo szczegółowe wymagania potrzebne do przekształcenia błędu w wykonanie kodu. Atakujący musi znać dokładną wersję curl i układ obiektów, szczegóły architektury celu, zgodny alokator libc i układ sterty, przewidywalne skutki działania nghttp2 oraz TLS 1.3, a także precyzyjnie kontrolować czas w równoległych transferach. Opublikowany exploit ma również ograniczenie długości polecenia. Takie wymagania utrudniają niezawodne wykorzystanie luki, ale nie są powodem, by uznać ją za niegroźną. Współczesne łańcuchy ataków często zaczynają się od awarii lub częściowego uszkodzenia pamięci i są ulepszane wraz z uzyskiwaniem szczegółów celu.
Publicznie dostępne informacje rozróżniają możliwość wykorzystania od potwierdzonego wykorzystania w atakach. Biuletyn opisuje proof of concept oraz drogę do wykonania kodu w precyzyjnych warunkach. Wpis NVD nie zawiera własnej oceny CVSS i nie stwierdza, że luka jest wykorzystywana w środowisku produkcyjnym. Publiczny proof of concept pozostaje jednak ważnym sygnałem dla obrońców, zwłaszcza tam, gdzie curl jest osadzony w długo działających usługach albo aktualizowany powoli. Nie jest dowodem na to, że każda podatna instalacja została przejęta.
Dlaczego wydanie 8.23.0 wymaga uważnego podejścia
Poprawka pojawiła się w skoordynowanym wydaniu curl, które naprawiało również 23 inne opublikowane problemy bezpieczeństwa, w większości ocenione przez projekt jako niskie. CVE-2026-92392 jest jedyną luką o wysokiej wadze w tym wydaniu. Taka kumulacja tworzy dwa przeciwstawne ryzyka operacyjne. Niektóre zespoły mogą zobaczyć dużą liczbę biuletynów i wstrzymać aktualizację, bo wygląda na skomplikowaną. Inne zaktualizują widoczny pakiet wiersza poleceń i uznają, że cała graf zależności jest już zabezpieczona.
Właściwa reakcja polega na rozdzieleniu pilności od jednolitości. Pilne zadanie to znalezienie podatnych kompilacji, które wykonują uploady, i przeniesienie tych systemów do poprawionego pakietu dostawcy albo do curl i libcurl 8.23.0. Sposób wdrożenia może zależeć od systemu operacyjnego, bazowego obrazu kontenera, środowiska uruchomieniowego języka, urządzenia lub komercyjnej aplikacji. Pakiet libcurl utrzymywany przez dystrybucję może zawierać backport poprawki bez zmiany numeru upstream w sposób oczekiwany przez uproszczone sprawdzanie wersji. Zespół bezpieczeństwa powinien więc potwierdzić biuletyn dostawcy i historię zmian pakietu, a nie opierać się na jednym porównaniu tekstowym.
Wydanie zmieniło więcej niż sam kod bezpieczeństwa. Projekt usunął obsługę SMB i SMBS oraz wprowadził inne zmiany zachowania i poprawki błędów. Nie czyni to aktualizacji niebezpieczną, ale wzmacnia potrzebę testowania aplikacji zależnych od mniej popularnych protokołów, nietypowych przepływów uwierzytelniania, niestandardowych backendów TLS albo restrykcyjnego przetwarzania plików. Poprawka bezpieczeństwa nie powinna czekać na idealny, uniwersalny zestaw testów, lecz etapowe wdrożenie może uchronić krytyczną usługę uploadu przed przerwą wywołaną samą remediacją.
Curl publikuje osobne informacje o standardowych wersjach i gałęziach Rock-solid. Organizacje korzystające ze wspieranej gałęzi długoterminowej powinny sprawdzić, czy odpowiednim wydaniem jest 8.14.3, 8.16.2 albo 8.20.2, zamiast bezrefleksyjnie zastępować ją najnowszą gałęzią standardową. Kluczowe pytanie nie brzmi: „jaki numer widniał na stronie pobierania upstreamowego curl?”, lecz: „który wspierany pakiet zawiera poprawkę CVE-2026-92392 i jak udowodnimy, że został wdrożony?”.
Praktyczna inwentaryzacja pod kątem tej luki
Zacznij od oczywistych instalacji, ale na nich nie poprzestawaj. Przeszukaj obrazy endpointów i serwerów pod kątem pliku wykonywalnego curl, sprawdź menedżery pakietów systemu operacyjnego, przejrzyj warstwy kontenerów, zestawienia komponentów oprogramowania i manifesty kompilacji pod kątem libcurl. Nazwy pakietów są różne: host może udostępniać curl, libcurl, pakiet deweloperski albo pakiet runtime specyficzny dla dostawcy. Linkowanie statyczne może usunąć bibliotekę z typowej bazy pakietów hosta, dlatego manifesty wydań aplikacji i SBOM-y są cennym dowodem.
Następnie dodaj do inwentaryzacji zachowanie. Najwyższy priorytet mają procesy, które spełniają wszystkie poniższe warunki:
- uruchamiają podatną kompilację curl lub libcurl;
- przesyłają pliki albo ciała żądań do zdalnej usługi;
- pozwalają na negocjację HTTP/2 albo jawnie włączają HTTP/2;
- obsługują dane lub dane uwierzytelniające, których utrata miałaby znaczenie.
Podatna biblioteka używana wyłącznie do lokalnego przetwarzania metadanych nie powinna otrzymać takiego samego natychmiastowego priorytetu jak publiczna usługa automatyzacji wysyłająca dane uwierzytelniające, artefakty kompilacji, dokumenty klientów albo kopie zapasowe. Ocena ryzyka powinna uwzględniać również kontrolę nad adresem docelowym. Stała lista dozwolonych endpointów dostawcy oznacza inną ekspozycję niż narzędzie przyjmujące dowolny URL od użytkownika, parametru zadania, webhooka albo zdalnego pliku konfiguracyjnego.
W przypadku produktów linkowanych statycznie lub nieprzejrzystych poproś dostawcę o trzy konkretne odpowiedzi: czy produkt zawiera curl albo libcurl z podatnego zakresu, czy możliwe są uploady HTTP/2 oraz która kompilacja zawiera poprawkę. Zachowaj odpowiedź przy rekordzie zasobu. „Produkt używa HTTPS” nie jest wystarczającą oceną, a „produkt nie udostępnia curl w interfejsie użytkownika” nie odpowiada na pytanie o osadzone zależności.
Środowiska kontenerowe wymagają dodatkowego sprawdzenia. Aktualizacja hosta nie aktualizuje starego obrazu, a przebudowanie obrazu aplikacji nie musi zastąpić biblioteki curl skopiowanej do końcowego etapu. Skanuj zarówno obraz aktualnie uruchomiony, jak i obraz przeznaczony do kolejnego wdrożenia. Jeśli orkiestrator zachowuje stare repliki podczas wdrożenia kroczącego, potwierdź, że każda aktywna replika opuściła podatny zakres, zanim zamkniesz incydent lub zgłoszenie podatności.
Tymczasowe ograniczenia, gdy poprawki są jeszcze wdrażane
Biuletyn curl wskazuje unikanie HTTP/2 jako rozwiązanie awaryjne, gdy natychmiastowa aktualizacja lub łatanie nie jest możliwe. To środek ograniczający ryzyko, a nie zamiennik remediacji. W przepływie wiersza poleceń operator może wymusić HTTP/1.1 dla ściśle określonego transferu. W aplikacji odpowiednikiem może być opcja biblioteki, reguła proxy, ustawienie service mesha albo konfiguracja dostawcy. Kontrolę trzeba przetestować: wyłączenie HTTP/2 w jednym wrapperze nie pomoże, jeśli aplikacja otwiera osobne połączenie inną ścieżką kodu.
Tymczasowe ograniczenie protokołu może też wywołać skutki uboczne. Niektóre usługi wymagają HTTP/2, korzystają z multipleksowania połączeń dla przepustowości albo stosują inne uwierzytelnianie i limity czasu zależnie od protokołu. Udokumentuj wyjątek, wskaż właściciela i ustaw datę wygaśnięcia. Środek, który pozostaje na stałe, bo nikt nie wie, czy nadal działa, staje się kolejnym problemem inwentaryzacyjnym.
Jeśli to możliwe, tymczasowo ogranicz adresy docelowe uploadów. Wymuś listy dozwolonych połączeń wychodzących dla zautomatyzowanych zadań, odrzucaj adresy podane przez użytkownika, chyba że przepływ wyraźnie ich wymaga, i weryfikuj przekierowania zamiast bezgłośnie podążać za łańcuchem do nieoczekiwanego hosta. Takie działania zmniejszają prawdopodobieństwo, że podatny klient połączy się ze złośliwym serwerem odbierającym, ale nie zastępują poprawki: legalny endpoint może zostać przejęty, a szeroka lista dozwolonych adresów może nadal obejmować infrastrukturę kontrolowaną przez atakującego.
Nie reaguj przez wyłączenie weryfikacji certyfikatów ani osłabienie TLS. Warunki wykorzystania opisane w biuletynie obejmują serwer, który przechodzi kontrolę certyfikatu klienta. To przypomnienie, że zwykłe uwierzytelnianie transportu nie jest pełną obroną przed przejętym albo złośliwie zarządzanym endpointem. Usunięcie weryfikacji certyfikatu zwiększyłoby powierzchnię ataku, nie usuwając błędu bezpieczeństwa pamięci.
Co sprawdzić po ekspozycji podatnego klienta
Sama podatna wersja nie jest dowodem przejęcia, a awaria nie jest dowodem wykorzystania luki. Mimo to wystawiony klient uploadu zasługuje na proporcjonalny przegląd. Ustal adresy kontaktowane w odpowiednim okresie, wysłane pliki lub ciała żądań, dokładną kompilację curl albo libcurl oraz to, czy wynegocjowano HTTP/2. Odpowiedzi mogą znajdować się w logach aplikacji, proxy i telemetrii TLS, a także w rejestrach procesów endpointu, nawet jeśli sam curl zapisuje tylko ogólny błąd transferu.
Szukaj nietypowego zakończenia procesu, powtarzających się prób połączenia z nieznanym endpointem, zmian w procesach potomnych uruchamianych przez uploader, nieoczekiwanych plików oraz połączeń wychodzących rozpoczętych tuż po nieudanym transferze. To sygnały triage, a nie sygnatury unikalne dla CVE-2026-92392. Zwykła awaria uploadu może powodować ponowienia, a crash może prowadzić do restartu, dlatego interpretację trzeba powiązać z oczekiwanym zachowaniem hosta.
Jeśli proces miał dostęp do danych uwierzytelniających, tokenów, kluczy podpisujących albo poufnych plików lokalnych, oceń ten dostęp osobno. Opublikowana luka jest problemem bezpieczeństwa pamięci po stronie klienta; nie została opisana jako bezpośrednia luka ujawniająca dane uwierzytelniające. Mimo to skuteczne wykonanie kodu w uploaderze mogłoby odsłonić uprawnienia i dane dostępne temu procesowi. Obróć sekrety, gdy dochodzenie nie może potwierdzić, że proces pozostał w oczekiwanych granicach, i zachowaj istotne logi, zanim usunie je zwykła retencja.
W systemach o wysokiej wartości porównaj podatną i poprawioną kompilację oraz zachowaj dowód aktualizacji. Zapisz sumę kontrolną pakietu albo digest obrazu, wersję procesu działającego w pamięci oraz czas wdrożenia. Jeśli dostawca produktu udostępnia hotfix zamiast wydania upstream, zapisz biuletyn dostawcy i identyfikator kompilacji pakietu. Taki dowód jest bardziej użyteczny niż komentarz „curl załatany”, szczególnie gdy na jednym hoście istnieje kilka kopii biblioteki.
Co powinni zmienić deweloperzy
Deweloperzy powinni traktować libcurl jako element granicy bezpieczeństwa aplikacji, a nie wymienne narzędzie ukryte poniżej logiki biznesowej. Przypięcie wersji w pliku kompilacji nie wystarczy, jeśli obraz runtime dostarcza inną bibliotekę współdzieloną, obraz bazowy jest przestarzały albo menedżer pakietów rozwiązuje podatną wersję podczas przebudowy. Uczyń zależność widoczną w SBOM-ie i zapewnij powtarzalną ścieżkę aktualizacji.
Przejrzyj kod uploadu pod kątem kontroli adresu docelowego, zachowania przy przekierowaniach, logiki ponowień i wyboru protokołu. Usługa wysyłająca dane wyłącznie do stałego endpointu ma inny model zagrożeń niż usługa akceptująca dowolne URL-e. Biblioteka ponowień może otworzyć drugie połączenie z innymi opcjami niż pierwsze. Proxy może negocjować HTTP/2, nawet jeśli aplikacja nie wskazuje tego jawnie. Przegląd bezpieczeństwa powinien podążać za rzeczywistą ścieżką połączenia, a nie za najwygodniejszym plikiem konfiguracyjnym.
Ogranicz uprawnienia workerów uploadu. Uruchamiaj je z najmniejszym zakresem dostępu do systemu plików, sieci i danych uwierzytelniających, którego wymaga zadanie. Używaj osobnych tożsamości do odczytu lokalnego pliku i jego publikowania, a ogólnemu workerowi transferów nie udostępniaj poświadczeń administratora chmury, kluczy podpisujących ani gniazda kontenera hosta. Zasada najmniejszych uprawnień nie usuwa luki, ale może zmienić zdarzenie wykonania kodu w ograniczony incydent usługi zamiast szerszego przejęcia hosta.
Dodaj testy ścieżek negatywnych obejmujące przerwane transfery HTTP/2, resety serwera, ponowienia i sprzątanie. Celem nie jest odtwarzanie exploita na produkcji ani budowanie zdolności ofensywnych. Chodzi o sprawdzenie, że aplikacja bezpiecznie obsługuje nieudany transfer, faktycznie ładuje poprawioną zależność oraz że zachowanie przy restarcie i ponowieniu nie tworzy drugiej ścieżki omijającej aktualizację.
Co zespoły operacyjne powinny przekazać dalej
Najbardziej użyteczny komunikat wewnętrzny powinien być precyzyjny: CVE-2026-92392 dotyczy curl i libcurl w wersjach od 8.12.0 do 8.22.0; podatny scenariusz obejmuje upload HTTP/2; poprawionym wydaniem upstream jest 8.23.0; liczą się również osadzone kopie biblioteki. Nie informuj wszystkich pracowników, by aktualizowali przeglądarkę albo przestali korzystać z internetu. Większość osób nie obsługuje podatnych przepływów uploadu, a bez rozróżnienia ostrzeżenia utrudniają usłyszenie kolejnego poważnego alertu.
Poproś właścicieli usług o odpowiedź, czy ich systemy wysyłają dane, z jakimi adresami się kontaktują, czy HTTP/2 jest włączone oraz jaki pakiet lub obraz dostarcza curl. Zapewnij tymczasowe ograniczenie, które można zweryfikować, i wskaż właściciela trwałej aktualizacji. W ten sposób ogólny alert dotyczący zależności zamienia się w zestaw pytań, na które da się odpowiedzieć.
Ujawnienie projektu curl niesie też szerszą lekcję. Dojrzały, intensywnie analizowany komponent nadal może zawierać poważny błąd bezpieczeństwa pamięci. Nie powinno to prowadzić do paniki i zastępowania sprawdzonego oprogramowania niezweryfikowanymi alternatywami. Powinno prowadzić do lepszej widoczności zależności, szybszego rozprowadzania poprawek, bezpieczniejszych uprawnień procesów i wyraźniejszych dowodów na to, jak negocjowane są protokoły sieciowe.
Podsumowanie
CVE-2026-92392 zasługuje na priorytet, ponieważ łączy szeroki zasięg zależności z wyzwalaniem po stronie serwera podczas uploadu klienta. Nie jest uniwersalnym zdalnym przejęciem każdej instalacji curl, a opublikowane warunki wykorzystania są wymagające. Brak aktualnego oznaczenia potwierdzonego wykorzystania nie czyni jednak niezałatanej usługi uploadu rozsądnym wyjątkiem na dłużej.
Znajdź każdą kopię curl i libcurl, ustal, które z nich wykonują uploady przez HTTP/2, zaktualizuj podatne kompilacje do wspieranej wersji zawierającej poprawkę, a HTTP/1.1 lub ograniczenia adresów docelowych stosuj wyłącznie tymczasowo. Następnie zachowaj dowód, że poprawkę ma działający proces, a nie tylko plik kompilacji lub obraz bazowy. Tego wymaga ta luka: reakcji konkretnej, świadomej zależności i wystarczająco spokojnej, by objąć także kopie, o których nikt nie pamiętał.
Źródła
- HTTP/2 upload Use-After-Free — CVE-2026-92392, projekt curl — źródło faktów.
- NVD — CVE-2026-92392, National Institute of Standards and Technology — źródło faktów.
- A UAF turned RCE, Daniel Stenberg / projekt curl — kontekst.
- curl Patches HTTP/2 Upload Flaw After PoC Demonstrates Client-Side Code Execution, The Hacker News — omówienie.
- Changes in curl 8.23.0, projekt curl — źródło faktów.
- curl Release Table, projekt curl — kontekst.
Related articles
CVE-2026-9586 w Switchvox: jak usunąć lukę i sprawdzić, czy system był wcześniej narażony na atak
Podatna centrala VoIP wymaga szybkiej, ale uporządkowanej reakcji. Wyjaśniamy, jak sprawdzić wersję i numer kompilacji Switchvox, przeprowadzić aktualizację oraz zbadać ślady z okresu sprzed jej wykonania.
CVE-2026-75650 w Adobe Commerce i Magento: załataj sklep, a potem go zbadaj
Adobe informuje o aktywnym wykorzystywaniu CVE-2026-75650. Awaryjna poprawka zamyka krytyczną ścieżkę nieuwierzytelnionego wykonania kodu, lecz sprzedawcy muszą jeszcze ustalić, czy napastnicy dotarli do sklepu przed jej wdrożeniem.

CVE-2026-9586 in Switchvox: Patch the PBX, Prove the Fix
Sangoma has fixed a Switchvox flaw that can lead from unauthenticated SQL injection to remote code execution. Here is how to identify exposed systems, update safely, check for prior compromise and communicate the risk without panic.
CVE-2026-9586 в Switchvox: как закрыть уязвимость без паники
Зафиксирована реальная попытка эксплуатации CVE-2026-9586. Разбираем, какие системы Switchvox необходимо проверить, как безопасно установить обновление и почему после исправления может потребоваться расследование.
Comments
Sign in to comment.
No comments yet.