اختراق مفتاح CA الخاص بـ eMudhra يحوّل الثقة بالشهادات إلى موعد نهائي للترحيل
اختُرقت مفاتيح ثماني جهات إصدار شهادات وسيطة تابعة لـ eMudhra، ما دفع المتصفحات ومخازن الثقة إلى إجراء تغييرات. ويحتاج مالكو الشهادات إلى تحديد السلاسل المتأثرة واستبدالها وفحص البرامج التي لا تتلقى تحديثات إلغاء الشهادات من المتصفحات.
ما الذي اختُرق، ولماذا يهمّ الرد على مستوى مخزن الجذر
يتعلق حادث eMudhra بالمفاتيح الخاصة المرتبطة بثماني جهات إصدار شهادات فرعية، أو جهات إصدار وسيطة. ووفقًا لبيانات eMudhra عن الحادث والتقارير التي نشرتها Mozilla وGoogle، اختُرقت هذه المفاتيح بعد إنشاء مفاتيح ضعيفة خلال مراسم توليد مفاتيح في عام 2025. واستُخدمت الجهات المتأثرة لأغراض TLS وتوقيع الشيفرات. وهذا التفريق مهم: فالحادث يتعلق بقدرة التوقيع لدى جهات الإصدار الوسيطة، وليس باختراق مُعلن للمفاتيح الخاصة لجذور eMudhra، ولا ينبغي اعتباره دليلًا على تأثر كل خدمة أو منتج شهادات تقدمه eMudhra.
وينطبق التفريق نفسه على خدمات التوقيع الرقمي وeSign التي تركز عليها eMudhra في الهند. فالأوصاف المقدمة للحادث تفصل بين هذه الخدمات وبين جهات الإصدار الوسيطة المتأثرة الخاصة بـ TLS وتوقيع الشيفرات. لذلك، يحتاج مالكو الشهادات إلى تحديد سلسلة الثقة الدقيقة المعنية، بدلًا من افتراض حدوث فشل شامل في الشركة. فالشهادة الصادرة عن جهة إصدار وسيطة متأثرة، والشهادة المتسلسلة إلى الجذر المتأثر، والشهادة المستخدمة في خدمة eMudhra غير ذات صلة، هي حالات تقنية مختلفة. ومعاملتها كأنها حالة واحدة يخلق مخاطر تشغيلية واضطرابًا غير ضروري.
تحظى جهة الإصدار الوسيطة بالثقة لأن العملاء يستطيعون بناء مسار يبدأ من شهادة الكيان النهائي، ويمر عبر تلك الجهة الوسيطة، وينتهي عند جذر موثوق. والجهة الوسيطة هي السلطة التي توقّع الشهادات التي تعرضها المواقع الإلكترونية أو التطبيقات أو أنظمة التوقيع. وإذا انكشف مفتاحها الخاص، فقد يمتلك المهاجم القدرة على إنشاء توقيعات تبدو صادرة عن تلك السلطة. لذلك، لا تقتصر المشكلة الأساسية على معرفة ما إذا كانت شهادة معروفة قد أسيء استخدامها بالفعل، بل تشمل أيضًا معرفة ما إذا كان العملاء سيواصلون قبول التوقيعات المنفذة باستخدام جهة إصدار مخترقة.
ولهذا السبب، لا يوفر إلغاء شهادات الجهات الوسيطة وحده إجابة موحدة. فالإلغاء يعتمد على تحقق العميل من معلومات الإلغاء ذات الصلة وإنفاذها. وقد تحصل المتصفحات على تحديثات سريعة للسياسات أو قوائم الحظر، بينما قد تتصرف أنظمة التشغيل والأجهزة المضمنة ومخازن الثقة الخاصة وبيئات تشغيل التطبيقات والأنظمة غير المتصلة بالإنترنت بطريقة مختلفة. وقد لا تتحقق بعض العملاء من الإلغاء بصورة موثوقة، في حين قد تواصل عملاء آخرون استخدام جذر أو جهة وسيطة مضمّنة محليًا إلى أن تُحدّث برامجهم أو بيانات الثقة لديهم. لذلك، يمكن أن تظل الجهة الوسيطة الملغاة مشكلة ثقة عملية بالنسبة إلى الأنظمة التي لا تعالج إشارة الإلغاء بالطريقة المتوقعة.
وبالتالي، تجاوزت الاستجابة نطاق إلغاء الشهادات المعتاد. فقد شمل عمل Mozilla على مخزن الثقة وإجراءات Google لحماية مستخدمي Chrome وAndroid تدابير لسحب الثقة تؤثر في مسار emSign ECC Root CA - G3. والهدف من إزالة الثقة على مستوى مخزن الجذر هو جعل السلاسل المتأثرة تفشل حتى عندما لا يقيّم العميل حالة إلغاء الجهة الوسيطة بسرعة. وهذه وسيلة تحكم واسعة النطاق؛ إذ تغيّر طريقة تقييم العملاء للسلسلة نفسها، بدل الاعتماد فقط على استعلام منفصل عن الإلغاء.
ويفسر هذا التغيير أيضًا سبب تحوّل الحادث إلى موعد نهائي للترحيل بالنسبة إلى مالكي الشهادات. فقد يظل موقع أو خدمة ما ظاهرًا بحالة سليمة في متصفح أو نظام تشغيل معين، بينما يفشل لدى عميل آخر تغيّر مخزن الثقة لديه. وعلى العكس، قد يواصل نظام لم يتلقَّ التحديث المعني قبول سلسلة ترفضها العملاء الأحدث. وقد تكون العلامة الظاهرة خطأ في TLS أو فشلًا في التوقيع أو استثناءً خاصًا بالثقة داخل تطبيق، لكن المشكلة الكامنة واحدة: قد لا تعود العملاء المختلفة متفقة على قبول السلسلة.
لذلك، فإن الحد العملي دقيق. فالأدلة المشار إليها تحدد مفاتيح جهات إصدار eMudhra الفرعية التي اختُرقت، والحاجة الناتجة إلى سحب الثقة من المسارات المتأثرة؛ لكنها لا تثبت اختراقًا واسعًا لمفاتيح جذور eMudhra، ولا لخدمات DSC أو eSign الهندية غير ذات الصلة، ولا حدوث خرق عام مؤكد للبيانات. كما أنها لا تثبت، بمفردها، إصدار شهادات عامة احتيالية. وما تثبته هو أن قدرة التوقيع المخترقة لا يمكن التعامل معها بمجرد انتظار تحديثات المتصفحات الدورية. وعلى المؤسسات تحديد ما إذا كانت شهاداتها تعتمد على السلسلة المتأثرة، والاستعداد لاستبدالها بشهادات لا تعتمد عليها.
من المعرّض لتعطّل الاتصالات، وما الذي تقوله الأدلة فعليًا
لا يتشابه الأثر المباشر لدى الجميع، لأن العملاء المختلفين يتعرّفون إلى تغييرات الثقة عبر قنوات مختلفة. يتعرّض مشغّلو المواقع للخطر إذا كانت شهادة منشورة تعتمد على جهة إصدار وسيطة متأثرة من eMudhra أو على مسار emSign ECC Root CA - G3. ويواجه فريق البنية التحتية للمفاتيح العامة في المؤسسات السؤال نفسه عبر الخدمات العامة والأنظمة الداخلية، ولا سيما عندما تُوزَّع الشهادات من خلال موازِنات التحميل أو الأجهزة المتخصصة أو شبكات الخدمات الخاصة أو مخازن الثقة المخصّصة. أما مطوّرو التطبيقات ومشرفو أنظمة التشغيل فلديهم مسؤولية منفصلة: فقد تعتمد برمجياتهم على بيانات شهادات مضمّنة أو على آلية تحديث لا تتبع قرارات المتصفحات بشأن الثقة.
يوضح رد Google الفرق بين إبطال الشهادة وإزالة الثقة بها على مستوى العميل. استخدم Chrome وAndroid الحجب القائم على CRLSet للجهات الوسيطة المتأثرة، بينما يتضمن رد Chrome الخاص بمخزن الجذر إزالة الثقة من emSign ECC Root CA - G3 أيضًا، وقد خُطِّط لتنفيذ هذه الإزالة في 27 أكتوبر. ويستخدم رد Mozilla آليتي NSS وOneCRL لسحب الثقة من الشهادات المعنية. يمكن لهذه الضوابط حماية مستخدمي الإصدارات الحالية من المتصفحات والمنصات من دون تغيير كل شهادة فورًا. لكنها لا تضمن أن يتلقى كل مستهلك لـ TLS القرار نفسه في الوقت نفسه.
تكتسب هذه الفجوة أهمية خاصة بالنسبة إلى البرمجيات التي تقع خارج مسار تحديث المتصفح. فقد تعتمد خدمة تستخدم مخزن ثقة تابعًا لنظام التشغيل على تحديث لحزمة النظام؛ وقد يستخدم تطبيق Java أو Python حزمة شهادات تُدار بصورة مستقلة؛ وقد يأتي جهاز مضمّن بصورة نظام طويلة العمر؛ كما قد يستخدم تطبيق مؤسسي مجموعة جذور خاصة جُمعت يدويًا. ويُظهر تحديث مخزن الثقة في FreeBSD أعمال صيانة نظام التشغيل المطلوبة عندما يغيّر اختراقٌ ما الشهادات التي ينبغي الوثوق بها. والنتيجة أن الاتصال قد ينجح لدى عميل ويفشل لدى آخر، أو يستمر في النجاح لدى عميل ما زال يحتفظ ببيانات ثقة قديمة.
ينبغي أيضًا قراءة الأدلة العامة بحذر. تقول eMudhra إن الشهادات الوسيطة المتأثرة لم تُصدر أي شهادات لكيانات نهائية. وهذا تصريح مهم بشأن سجل الإصدار المرصود، لكنه لا يساوي ضمانًا تقنيًا شاملًا بعدم إنشاء شهادة غير مصرّح بها أو استخدامها. وتذكر مناقشة الباحث المشار إليها أن شفافية الشهادات تتيح رؤية الشهادات المسجّلة علنًا، في حين أن غياب إدخال مطابق لا يثبت بحد ذاته أن شهادة غير مسجّلة لم تُنشأ قط. تفيد سجلات الشفافية في التحقيق والمراقبة، لكنها لا تلغي ضرورة استبدال مسارات الثقة المعرّضة للخطر.
ينبغي أن يوجّه الاستجابةَ التمييزُ بين الحقائق المؤكدة ومواطن عدم اليقين المتبقية. تثبت المواد المشار إليها اختراق المفاتيح الخاصة المرتبطة بثماني شهادات لجهات إصدار فرعية من eMudhra، وتوثّق تغييرات الثقة في المتصفحات ومخازن الجذر وأنظمة التشغيل. لكنها لا تثبت حدوث اختراق واسع للبيانات، ولا تقدم دليلًا موثّقًا على إصدار مؤكد لشهادات عامة احتيالية. ومع ذلك، يكفي اختراق قدرة التوقيع الخاصة بجهة إصدار وسيطة لجعل استمرار الاعتماد على المسار المتأثر أمرًا غير مقبول. لذلك، لا يتحدد التعرض العملي للخطر بمدى قيام المتصفح بحظر اتصال ما بالفعل، بقدر ما يتحدد بقدرة المؤسسة على تحديد كل نظام لا يزال يقبل السلسلة القديمة.
بالنسبة إلى مالكي الخدمات، لا يكفي التحقق من اسم الجهة المصدرة الظاهر لشهادة الطرف النهائي. السؤال الحاسم هو كيفية انتهاء السلسلة الكاملة لدى كل عميل، بما في ذلك المسارات البديلة وسلوك التوقيع المتقاطع. فقد يتلقى المتصفح تحديثًا سريعًا للسياسة ويتوقف عن قبول السلسلة، بينما يواصل مخزن ثقة خاص أو شهادة وسيطة مثبتة أو جهاز متخصص أو عميل مضمّن التحقق منها. وتخاطر الفرق التي تعتبر نجاح المتصفح دليلًا على السلامة الشاملة بإغفال الأنظمة الأقل احتمالًا لتلقي تحديثات الإبطال أو مخزن الجذر. وتتمثل الخطوة التالية في جرد السلاسل وقرارات الثقة عبر المؤسسة، لا في افتراض أن نتيجة عميل واحد تمثل البيئة بأكملها.
مشكلة جرد الشهادات هي جوهر الاستجابة الفعلية للحادثة
لا يتمثل السؤال التشغيلي ببساطة في معرفة ما إذا كان المتصفح سيرفض شهادة eMudhra، بل في تحديد الشهادات والخدمات وبيئات العملاء التي لا تزال تعتمد على مسار ثقة تجري إزالته. وأول هدف عملي للجرد هو سلسلة emSign ECC Root CA - G3. ينبغي للمالكين تحديد الشهادات التي يصل مسار اعتمادها الكامل إلى ذلك الجذر، ثم معرفة كيفية تقديم كل شهادة في بيئة الإنتاج والعملاء الذين يستهلكونها. لا يكفي النظر إلى مُصدر شهادة الورقة وحده؛ فقد يتضمن المسار المعني شهادة وسيطة واحدة أو أكثر، وترتيبات توقيع متقاطع، ومسارات بديلة تختارها مخازن ثقة مختلفة بطرق مختلفة.
وهذا يجعل اكتشاف السلسلة أكثر أهمية من إجراء بحث سريع عن اسم eMudhra في لوحة إدارة الشهادات. فقد تكون الشهادة مثبتة على خادم ويب عام، بينما تُعرض الخدمة نفسها أيضاً خلف موازن تحميل أو شبكة CDN تقدم نسخة مختلفة من السلسلة. وقد توجد المواد المتأثرة كذلك على أجهزة الشبكات، والخدمات الداخلية، وأنظمة الاختبار المرحلي، وحزم الثقة الخاصة بـ Java أو Python، وصور الحاويات، وتطبيقات الهاتف المحمول، وغيرها من البرمجيات التي تحمل شهادة أو بيانات مخزن جذر خاصة بها. لذلك قد يعطي الجرد الذي يغطي الموقع الرئيسي فقط نتيجة مطمئنة، مع ترك نقاط نهاية أقل وضوحاً تعتمد على علاقة الثقة القديمة.
ينبغي للفرق أن تسجل لكل شهادة شهادة الورقة، وكل شهادة وسيطة يتم تسليمها، والجذر أو الجذور المتاحة للعميل، والنظام المسؤول عن تقديم السلسلة أو التحقق منها. والهدف هو تحديد ما إذا كان المسار المنشور يصل إلى emSign ECC Root CA - G3، وما إذا كان هناك مسار بديل متاح من دون الاعتماد على الشهادات الوسيطة المخترقة. يجب إجراء هذا الفحص على الملفات والإعدادات الفعلية المستخدمة في الإنتاج، لا على بوابة إدارة الشهادات وحدها. فقد تبدو الشهادة محدثة في سجل مركزي، بينما تظل مضمنة في صورة جهاز، أو منسوخة إلى حاوية، أو مثبتة داخل تطبيق، أو محفوظة في بيئة تُدار بشكل منفصل.
إن التمييز بين حماية المتصفحات وحماية العملاء على نطاق أوسع أمر بالغ الأهمية. تتضمن استجابة Google حجباً عبر CRLSet في Chrome وAndroid، وقد وصفت Mozilla تغييرات في OneCRL وNSS، كما يُخطط لإزالة الجذر من Chrome Root Store في 27 أكتوبر. ويمكن لهذه الآليات تقليل التعرض لدى المستخدمين الذين تتلقى برمجياتهم تحديثات المتصفح أو المنصة ذات الصلة. لكنها لا تعيد تلقائياً كتابة كل مخزن ثقة خاص أو حزمة تطبيقات. فقد يستمر عميل غير متصفحي في الوثوق بجذر قديم، وقد يفشل تطبيق يثبت شهادة وسيطة—أو يستمر في استخدام افتراض ثقة غير مقبول—حتى بعد أن تغيّر المتصفحات الرئيسية سلوكها.
وينطبق الأمر نفسه على أنظمة التشغيل وتوزيعات البرمجيات التي تحتفظ بحزم ثقة خاصة بها. ويوضح تحديث مخزن الثقة في FreeBSD سبب حاجة مسؤولي المنصات والأنظمة إلى متابعة التغيير بشكل منفصل عن حالة المتصفح. لذلك قد ترى المؤسسة نتائج مختلفة من نقطة النهاية نفسها: يرفض المتصفح اتصالاً بينما لا يزال برنامج نصي، أو وكيل خدمة، أو جهاز مضمّن، أو بيئة تشغيل مجمعة يقبله؛ أو قد يفشل عميل محدث حديثاً لأن التطبيق لم يُرحّل إلى سلسلة بديلة. ويجب أن يغطي الجرد جانبي هذا الحد الفاصل: الأنظمة التي قد تواصل الوثوق بالمسار المتأثر، والأنظمة التي قد تتوقف عن الوثوق به قبل تحديث التطبيق.
ينبغي أن يجمع الفحص العملي النتائج حسب التبعية، لا حسب عدد الشهادات. فقد تختلف ملكية نقاط النهاية العامة، وخدمات TLS الداخلية، وواجهات برمجة التطبيقات الموجهة للعملاء، وواجهات الإدارة، وأساطيل الأجهزة، وأدوات البناء أو النشر، كما قد تختلف آليات تحديثها. ولكل مجموعة، تحتاج الفرق إلى معرفة مكان تخزين الشهادة، وكيفية تجديدها، والسلسلة المنشورة، وما إذا كان العملاء يستخدمون مخزن نظام التشغيل أو حزمة مخصصة. وتحول هذه المعلومات حادثة واسعة النطاق في مخزن الثقة إلى قائمة ترحيل محددة. وإلى أن تُحدد هذه التبعيات وتُختبر، فإن النتيجة السليمة في متصفح ما لا تقدم إلا دليلاً على قرارات الثقة الحالية لذلك المتصفح، ولا تثبت أن المؤسسة أزالت كل اعتماد على السلسلة المتأثرة.
خطة قابلة للدفاع للترحيل والتحقق
الاستجابة الأكثر أمانًا هي التعامل مع الحادثة باعتبارها عملية لترحيل الشهادات، لا سببًا لانتظار المتصفحات أو مورّدي أنظمة التشغيل كي يعالجوا المشكلة تلقائيًا. ابدأ بإنشاء جرد لكل شهادة داخلية وخارجية مكشوفة يصل مسار الثقة الخاص بها إلى emSign ECC Root CA - G3. يجب أن يستخدم الفحص سلسلة الشهادات المقدَّمة كاملة والمسارات التي يختارها العملاء الفعليون، لا أن يعتمد فقط على اسم المُصدر الظاهر لشهادة الورقة. فقد تُقدَّم الشهادة عبر موازن تحميل، أو شبكة CDN، أو وكيل عكسي، أو جهاز، أو بيئة تشغيل Java أو Python، أو تطبيق للهواتف المحمولة، أو خدمة داخلية تُدار منفصلًا عن منصة الويب الرئيسية. وينبغي إدراج هذه المواقع ضمن المراجعة نفسها.
لكل شهادة جرى تحديدها، سجّل الخدمة والمالك ونقطة النشر وتاريخ الانتهاء والمرجع الوسيط ومسار الجذر وفئات العملاء التي تعتمد عليها. تحقّق مما إذا كان النشر يوفّر مسارًا موقّعًا بشكل متقاطع أو مسارًا بديلًا، واختبر المسار الذي تختاره المتصفحات ومكتبات TLS في أنظمة التشغيل وبيئات تشغيل اللغات والعملاء المضمّنون. فنجاح الاتصال الظاهري في متصفح حديث لا يثبت أن كل مستهلك محمي أو متوافق. قد تصل حماية المتصفحات عبر CRLSet أو تغييرات في مخازن الثقة الخاصة بها، بينما يواصل جهاز قديم، أو مخزن ثقة خاص، أو وسيط مثبت قبول سلسلة لم يعد المتصفح يثق بها.
الخطوة التالية هي الحصول على شهادات بديلة من سلسلة غير متأثرة ونشرها عمدًا. ولا يعني إصدار الشهادة البديلة اكتمال المهمة؛ إذ يجب تثبيت الشهادة الجديدة والوسائط التابعة لها في كل مكان ظهرت فيه السلسلة القديمة، بما في ذلك نقاط النهاية الأقل وضوحًا وإعدادات النسخ الاحتياطي. اختبر النتيجة من فئات العملاء الرئيسية التي تستخدمها المؤسسة. وينبغي أن يشمل ذلك المتصفحات الحالية، ومكتبات TLS في أنظمة التشغيل، وتكاملات خادم-إلى-خادم، وتطبيقات Java وPython، وصور الحاويات، وعملاء الهواتف المحمولة، وأجهزة الشبكات، وأي نظام يحمل حزمة CA مخصصة. وعند استخدام تثبيت الشهادة أو وسيط مضمّن، راجع التثبيت والحزمة ضمن عملية الترحيل، بدل افتراض أن تحديثًا عاديًا لمخزن الثقة سيكون كافيًا.
ينبغي كذلك لمشرفي أنظمة التشغيل وفرق التطبيقات التأكد من أن حزم الثقة لديها تعكس تغييرات سحب الثقة ذات الصلة. فتحديث مضيف لا يؤدي بالضرورة إلى تحديث حزمة خاصة بلغة معينة، أو صورة أساسية لحاوية، أو صورة البرامج الثابتة لجهاز، أو مخزن ثقة ثبّته التطبيق. وينطبق التمييز نفسه على البنية التحتية للمفاتيح العامة الخاصة: فقد تكون مؤسسة ما قد نسخت جذرًا عامًا أو وسيطًا إلى حزمة داخلية قبل سنوات، تاركة تلك النسخة خارج مسار التحديث المعتاد. والهدف ليس مجرد جعل عنوان URL واحد للاختبار يعمل، بل إزالة الثقة القديمة أينما أمكن لقدرة التوقيع المخترقة أن تؤثر في اتصال.
ينبغي أن يستمر التحقق بعد النشر. راقب إخفاقات TLS، وأخطاء المصافحة الخاصة بكل عميل، وتشخيصات سلسلة الشهادات، وفحوصات سلامة الخدمات، وبلاغات الدعم، مع مقارنة النتائج بين مجموعات العملاء التي اختُبرت قبل التغيير. وراقب شفافية الشهادات بحثًا عن شهادات غير متوقعة مرتبطة بأسماء المؤسسة، وحقّق في الحالات الشاذة عبر إجراءات الحوادث المعتادة. وتفيد مراقبة الشفافية في الكشف، لكن النقاش المشار إليه يوضح أيضًا أن شفافية الشهادات العامة لا يمكنها إثبات عدم إنشاء شهادة غير مسجلة. لذلك ينبغي أن تكمل الجرد والتحقق، لا أن تحل محلهما.
وتستدعي الحادثة أيضًا استخدام صياغة منضبطة. فالأدلة المشار إليها لا تثبت حدوث اختراق واسع للبيانات، ولا تقدم دليلًا موثوقًا على إصدار شهادات عامة احتيالية مؤكدة. وهذه الحدود مهمة: إذ إن اختراق المفاتيح الخاصة بالوسائط يمثل فقدانًا خطيرًا لسيطرة التوقيع، لكنه لا يثبت بحد ذاته أن حركة مرور مؤسسة معينة أو بياناتها قد تم الوصول إليها. والاستنتاج القابل للدفاع أضيق نطاقًا وأكثر قابلية للتنفيذ. يجب تحديد أي شهادة تعتمد على مسار الثقة المتأثر، واستبدالها عند الحاجة، واختبارها مقابل البرامج التي تستهلكها فعليًا. قد تقلل تغييرات المتصفحات ومخازن الجذر من التعرض بسرعة، لكن مسؤولي الترحيل يظلون مسؤولين عن العملاء والحزم التي لا تصل إليها تلك التغييرات.
Related articles
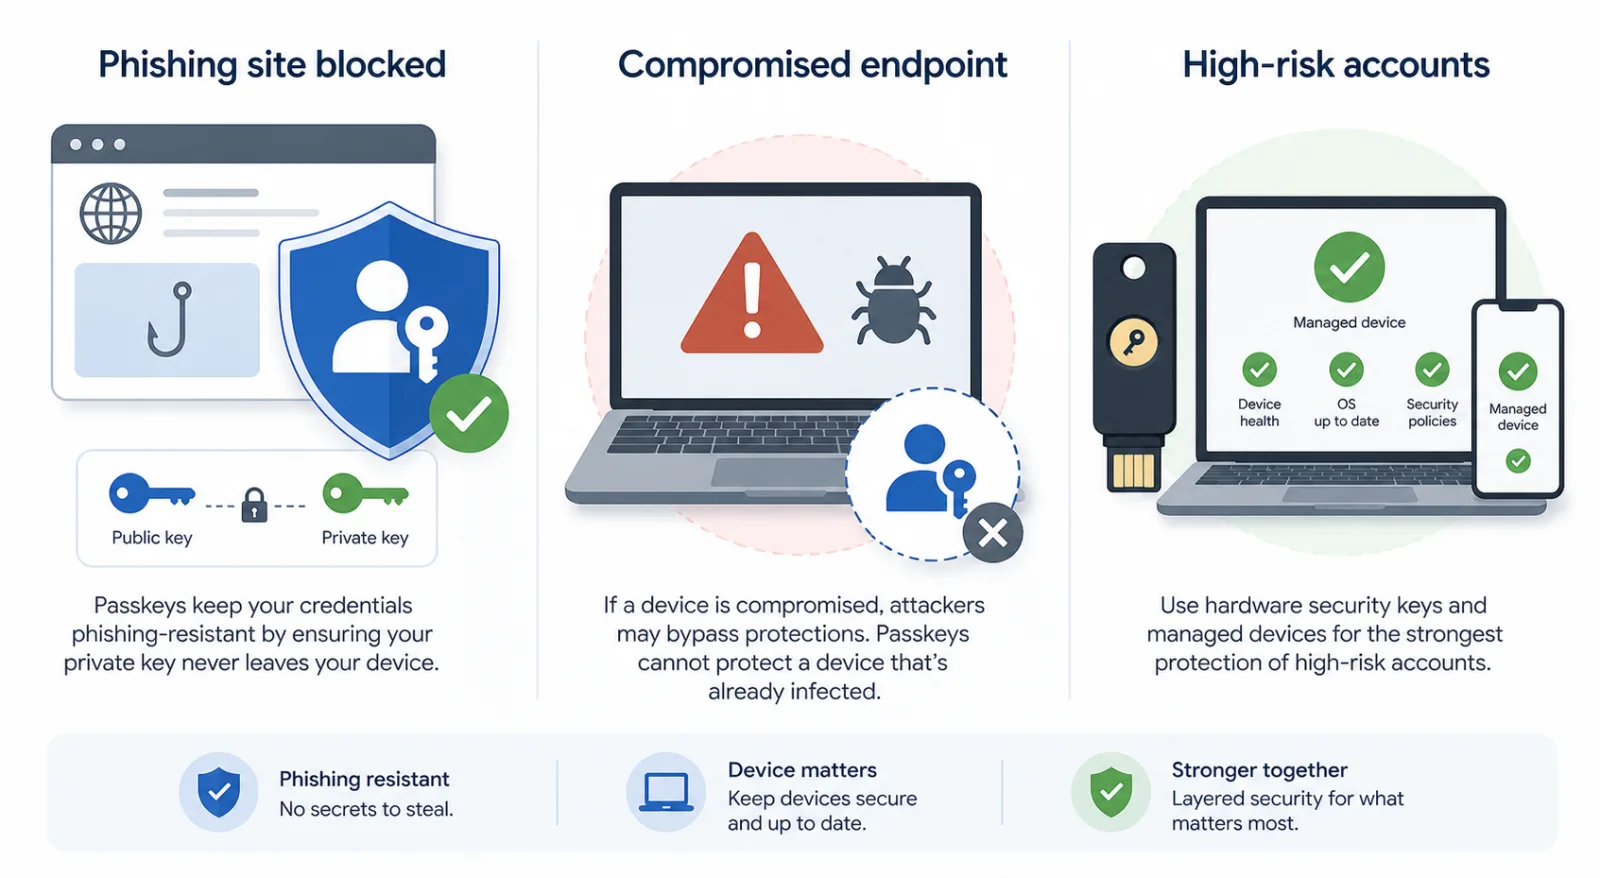
Passkeys ليست سحرًا: ما الذي يغيره Pass-ta-key فعلًا
دليل هادئ لما تمنعه passkeys، وما لا تحميه عند اختراق endpoint، وما يجب فحصه في WebAuthn.
CVE-2026-75650 في Adobe Commerce وMagento: رقّع المتجر ثم حقّق في ما حدث
تقول Adobe إن الثغرة CVE-2026-75650 تُستغل فعلياً. يغلق الإصلاح الطارئ مساراً حرجاً لتنفيذ التعليمات البرمجية من دون مصادقة، لكن على التجار أيضاً التحقق مما إذا كان المهاجمون قد وصلوا إلى المتجر قبل توفر الإصلاح.

أول خرق بيانات مُبلّغ عنه في إسبانيا بسبب وكيل ذكاء اصطناعي يختبر ضوابط الوصول وسرعة الاستجابة
تلقت هيئة حماية البيانات الإسبانية بلاغاً عن وكيل ذكاء اصطناعي دخل إلى تطبيق، وبحث عن نقاط ضعف، وعدّل بيانات شخصية ووصل إلى فواتير. الدرس العملي يتعلق بالصلاحيات والمراقبة والاحتواء، لا بالخيال العلمي.
تكشف CARBONATO لماذا يعني كشف واجهة Docker API اختراق المضيف، لا مجرد مشكلة في الحاوية
تستهدف حملة CARBONATO واجهات Docker غير الموثقة المكشوفة على الإنترنت. تبدأ الاستجابة الصحيحة بإزالة التعرض، وفحص المضيف، وتدوير الأسرار، ومراجعة كل بيئة Docker يمكن الوصول إليها.
Comments
Sign in to comment.
No comments yet.