Компрометация ключей УЦ eMudhra превращает доверие к сертификатам в крайний срок для миграции
Были скомпрометированы ключи восьми промежуточных УЦ eMudhra, что привело к изменениям в браузерах и хранилищах доверия. Владельцам сертификатов нужно выявить затронутые цепочки, заменить их и проверить ПО без обновлений от браузеров.
Что было скомпрометировано и почему важна реакция на уровне корневого хранилища
Инцидент eMudhra связан с закрытыми ключами восьми подчинённых центров сертификации, или промежуточных УЦ. Согласно заявлениям eMudhra об инциденте, а также сообщениям Mozilla и Google, эти ключи были скомпрометированы после генерации слабых ключей во время церемонии генерации ключей в 2025 году. Затронутые центры использовались для TLS и подписи кода. Это важное различие: речь идёт о возможности подписи на уровне промежуточных УЦ, а не о заявленной компрометации корневых закрытых ключей eMudhra. Инцидент также не следует рассматривать как свидетельство того, что пострадали все сервисы или продукты eMudhra, связанные с сертификатами.
То же различие относится к цифровой подписи и сервисам eSign eMudhra, ориентированным на Индию. В предоставленных описаниях инцидента эти сервисы отделены от скомпрометированных промежуточных УЦ, использовавшихся для TLS и подписи кода. Поэтому владельцам сертификатов нужно определить точную цепочку доверия, а не делать вывод о сбое в масштабах всей компании. Сертификат, выданный затронутым промежуточным УЦ, сертификат, цепочка которого ведёт к затронутому корневому УЦ, и сертификат, используемый несвязанным сервисом eMudhra, — это разные технические случаи. Если считать их взаимозаменяемыми, можно создать операционные риски и вызвать ненужные перебои.
Промежуточному УЦ доверяют потому, что клиенты могут построить путь от сертификата конечного объекта через этот промежуточный УЦ к доверенному корневому УЦ. Именно промежуточный УЦ подписывает сертификаты, которые предъявляют сайты, приложения или системы подписи. Если его закрытый ключ раскрыт, злоумышленник может получить возможность создавать подписи, которые выглядят как подписи этого центра. Поэтому проблема не сводится к тому, был ли уже использован какой-либо известный сертификат. Важно и то, продолжат ли клиенты принимать подписи, созданные с помощью скомпрометированного центра.
Именно поэтому одного отзыва промежуточных сертификатов недостаточно для единообразного решения. Отзыв работает только в том случае, если клиент проверяет и применяет соответствующую информацию об отзыве. Браузеры могут быстро получать обновления политик или списков блокировки, тогда как операционные системы, встроенные устройства, частные хранилища доверия, среды выполнения приложений и автономные системы могут вести себя иначе. Одни клиенты могут ненадёжно проверять отзыв, другие — продолжать использовать локально встроенный корневой или промежуточный сертификат, пока не обновятся их программное обеспечение или данные доверия. Поэтому отозванный промежуточный сертификат всё ещё может оставаться практической проблемой доверия для систем, которые не обрабатывают сигнал об отзыве ожидаемым образом.
В результате ответ на инцидент вышел за рамки обычного отзыва сертификатов. Работа Mozilla с хранилищем доверия и меры Google для пользователей Chrome и Android включали действия по отзыву доверия к цепочке emSign ECC Root CA - G3. Удаление доверия на уровне корневого хранилища должно привести к сбою затронутых цепочек даже в том случае, если клиент не успел проверить статус отзыва промежуточного сертификата. Это более широкая мера контроля: она меняет сам способ проверки цепочки клиентом, а не полагается только на отдельный запрос сведений об отзыве.
Именно это изменение превращает инцидент в крайний срок для миграции владельцев сертификатов. Сайт или сервис может выглядеть исправным в одном браузере или операционной системе и при этом не работать у другого клиента, в котором хранилище доверия уже изменилось. И наоборот, система, не получившая соответствующее обновление, может продолжать принимать цепочку, которую новые клиенты отклоняют. Видимым результатом может стать ошибка TLS, сбой подписи или исключение доверия, характерное для конкретного приложения, но причина одна: разные клиенты могут больше не соглашаться с тем, допустима ли эта цепочка.
Практические границы вывода здесь достаточно точны. Приведённые данные указывают на компрометацию подчинённых УЦ eMudhra и на необходимость отозвать доверие к затронутым путям; они не подтверждают широкую компрометацию корневых ключей eMudhra, несвязанных индийских сервисов DSC или eSign либо общую утечку данных. Сами по себе эти данные также не подтверждают, что были выпущены мошеннические публичные сертификаты. Однако они показывают: скомпрометированную возможность подписи нельзя устранять, просто ожидая плановых обновлений браузеров. Организациям необходимо определить, зависят ли их сертификаты от затронутой цепочки, и подготовить замену, не использующую её.
Кто столкнётся с нарушениями и что на самом деле говорят факты
Непосредственные последствия неодинаковы, поскольку разные клиенты узнают об изменениях доверия по разным каналам. Операторы сайтов оказываются в зоне риска, если установленный сертификат зависит от затронутого промежуточного УЦ eMudhra или цепочки emSign ECC Root CA - G3. Перед командами корпоративной PKI встаёт тот же вопрос для публичных сервисов и внутренних систем — особенно там, где сертификаты распространяются через балансировщики нагрузки, сетевые устройства, частные сервисные сетки или собственные хранилища доверия. У разработчиков приложений и сопровождающих операционные системы есть отдельная зона ответственности: их программное обеспечение может использовать встроенные данные о сертификатах или процесс обновления, не следующий решениям браузера о доверии.
Ответ Google показывает разницу между отзывом сертификата и удалением доверия на уровне клиента. Chrome и Android применили блокировку затронутых промежуточных сертификатов на основе CRLSet, а реакция Root Store в Chrome также предусматривает удаление доверия к emSign ECC Root CA - G3; это удаление запланировано на 27 октября. Mozilla использует механизмы NSS и OneCRL, чтобы отменить доверие к соответствующим сертификатам. Такие меры могут защитить пользователей актуальных версий браузеров и платформ, не требуя немедленной замены каждого сертификата. Но они не гарантируют, что каждый потребитель TLS получит одинаковое решение в одно и то же время.
Этот разрыв особенно важен для программ, находящихся за пределами пути обновления браузеров. Сервис, использующий хранилище доверия операционной системы, может зависеть от обновления пакета; приложение на Java или Python — от отдельно сопровождаемого набора сертификатов; встроенное устройство — от образа с длительным сроком службы; корпоративное приложение — от частного набора корневых сертификатов, собранного вручную. Обновление хранилища доверия во FreeBSD показывает, какую работу по сопровождению операционной системы требует компрометация, меняющая список сертификатов, которым следует доверять. В результате одно соединение может успешно устанавливаться у одного клиента и завершаться ошибкой у другого — либо продолжать работать у клиента, который всё ещё хранит устаревшие данные о доверии.
Публичные свидетельства также нужно интерпретировать внимательно. eMudhra заявляет, что затронутые промежуточные сертификаты не выпускали сертификаты конечных субъектов. Это важное утверждение об наблюдаемой истории выпуска, но оно не равнозначно универсальной технической гарантии того, что несанкционированный сертификат не мог быть создан или использован. В обсуждении исследователя, на которое ссылаются источники, отмечается, что Certificate Transparency обеспечивает видимость публично зарегистрированных сертификатов, однако отсутствие соответствующей записи само по себе не доказывает, что незарегистрированный сертификат никогда не создавался. Журналы прозрачности полезны для расследования и мониторинга, но не отменяют необходимости заменить уязвимые цепочки доверия.
Различие между подтверждёнными фактами и сохраняющейся неопределённостью должно определять дальнейшие действия. Приведённые материалы подтверждают компрометацию закрытых ключей, связанных с восемью подчинёнными сертификатами УЦ eMudhra, а также документируют изменения доверия в браузерах, корневых хранилищах и операционных системах. Они не подтверждают масштабную утечку данных и не содержат проверенных свидетельств подтверждённого мошеннического выпуска публичных сертификатов. В то же время компрометации возможности промежуточного УЦ подписывать сертификаты достаточно, чтобы дальнейшая зависимость от затронутой цепочки стала неприемлемой. Поэтому практический риск определяется не столько тем, заблокировал ли браузер соединение, сколько способностью организации выявить каждую систему, которая по-прежнему принимает старую цепочку.
Владельцам сервисов недостаточно проверить только имя издателя, отображаемое для конечного сертификата. Важно выяснить, чем завершается полная цепочка для каждого клиента, включая альтернативные пути и поведение при перекрёстном подписывании. Браузер может быстро получить обновление политики и перестать принимать цепочку, тогда как частное хранилище доверия, закреплённый промежуточный сертификат, сетевое устройство или встроенный клиент продолжит её проверять. Команды, считающие успешную проверку в браузере доказательством всеобщей безопасности, рискуют упустить системы, которые с наименьшей вероятностью получат обновления отзывов или корневого хранилища. Следующий шаг — инвентаризация цепочек и решений о доверии во всей организации, а не предположение, что результат одного клиента отражает состояние всей инфраструктуры.
Проблема инвентаризации сертификатов — главная задача реагирования на инцидент
Операционный вопрос заключается не только в том, отклонит ли браузер сертификат eMudhra. Важно понять, какие сертификаты, сервисы и клиентские среды всё ещё зависят от пути доверия, который будет удалён. Первой целью инвентаризации должна стать цепочка emSign ECC Root CA - G3. Владельцам следует выявить сертификаты, чей полный сертификационный путь ведёт к этому корневому сертификату, затем определить, как каждый сертификат предоставляется в рабочей среде и какие клиенты его используют. Одной проверки издателя конечного сертификата недостаточно: соответствующий путь может включать один или несколько промежуточных сертификатов, схемы перекрёстной подписи и альтернативные пути, которые разные хранилища доверия выбирают по-разному.
Поэтому обнаружение цепочек важнее быстрого поиска названия eMudhra в панели управления сертификатами. Сертификат может быть установлен на общедоступном веб-сервере, но тот же сервис может работать за балансировщиком нагрузки или CDN, который предоставляет другую копию цепочки. Затронутые материалы также могут находиться на сетевых устройствах, во внутренних сервисах, тестовых системах, хранилищах доверия Java или Python, образах контейнеров, мобильных приложениях и другом программном обеспечении, содержащем собственные данные сертификатов или корневого хранилища. Поэтому инвентаризация только основного сайта может дать успокаивающий результат, оставив менее заметные конечные точки зависимыми от старых отношений доверия.
Для каждого сертификата командам следует зафиксировать конечный сертификат, каждый передаваемый промежуточный сертификат, корневой сертификат или корневые сертификаты, доступные клиенту, а также систему, отвечающую за предоставление или проверку цепочки. Цель — установить, ведёт ли развёрнутый путь к emSign ECC Root CA - G3 и доступен ли путь замены, не зависящий от скомпрометированных промежуточных сертификатов. Эту проверку нужно выполнять по фактическим файлам и конфигурациям, используемым в рабочей среде, а не только по данным системы управления сертификатами. Сертификат, который выглядит актуальным в централизованной записи, всё ещё может быть включён в образ устройства, скопирован в контейнер, закреплён внутри приложения или сохранён в отдельно управляемой среде.
Критически важно различать защиту браузеров и защиту более широкого круга клиентов. Ответ Google включает блокировку через CRLSet для Chrome и Android, Mozilla описала изменения OneCRL и NSS, а удаление из Root Store Chrome запланировано на 27 октября. Эти механизмы могут снизить уровень риска для пользователей, чьё программное обеспечение получает соответствующие обновления браузера или платформы. Но они не переписывают автоматически каждое частное хранилище доверия или пакет приложения. Клиент, не являющийся браузером, может продолжать доверять устаревшему корневому сертификату, а приложение, в котором закреплён промежуточный сертификат, может либо перестать работать, либо продолжить использовать неприемлемое предположение о доверии даже после изменения поведения основных браузеров.
Та же проблема относится к операционным системам и дистрибутивам программного обеспечения, которые поддерживают собственные пакеты доверия. Обновление хранилища доверия FreeBSD показывает, почему сопровождающим платформ и администраторам нужно отслеживать это изменение отдельно от статуса браузеров. Поэтому организация может наблюдать разные результаты на одной и той же конечной точке: браузер отклоняет соединение, тогда как скрипт, сервисный агент, встроенное устройство или поставляемая среда выполнения всё ещё его принимает; либо недавно обновлённый клиент может перестать работать, потому что приложение не переведено на замещающую цепочку. Инвентаризация должна охватывать обе стороны этой границы: системы, которые могут продолжать доверять затронутому пути, и системы, которые могут перестать ему доверять до обновления приложения.
Практическую проверку следует организовать по зависимостям, а не по количеству сертификатов. Общедоступные конечные точки, внутренние TLS-сервисы, API для клиентов, административные интерфейсы, парки устройств, а также инструменты сборки и развёртывания могут иметь разных владельцев и разные механизмы обновления. Для каждой группы нужно знать, где хранится сертификат, как он обновляется, какая цепочка развёрнута и используют ли клиенты хранилище операционной системы или собственный пакет. Эта информация превращает масштабное событие, связанное с хранилищами доверия, в конечный список миграции. Пока эти зависимости не выявлены и не протестированы, чистый результат в браузере говорит о текущих решениях доверия этого браузера, но не доказывает, что организация устранила всякую зависимость от затронутой цепочки.
Обоснованный план миграции и проверки
Самый безопасный ответ — рассматривать этот инцидент как задачу по миграции сертификатов, а не ждать, пока браузеры или поставщики операционных систем автоматически решат проблему. Сначала составьте перечень всех внешних и внутренних сертификатов, чей путь доверия ведёт к emSign ECC Root CA - G3. Проверка должна учитывать всю представленную цепочку и пути, которые выбирают реальные клиенты, а не только имя издателя, указанное для конечного сертификата. Сертификат может обслуживаться через балансировщик нагрузки, CDN, обратный прокси, сетевое устройство, контейнер, среду выполнения Java или Python, мобильное приложение либо внутренний сервис, управляемый отдельно от основной веб-платформы. Все такие точки следует включить в одну проверку.
Для каждого найденного сертификата зафиксируйте сервис, владельца, место развертывания, срок действия, выпускающий промежуточный сертификат, корневой путь и группы клиентов, которые от него зависят. Проверьте, доступен ли перекрёстно подписанный или альтернативный путь, и протестируйте, какой путь выбирают браузеры, библиотеки TLS операционных систем, языковые среды выполнения и встроенные клиенты. То, что соединение выглядит исправным в современном браузере, не означает, что все потребители защищены или совместимы. Защита браузеров может поступать через CRLSet или изменения в хранилищах доверия браузеров, тогда как старое сетевое устройство, частное хранилище доверия или закреплённый промежуточный сертификат могут продолжать принимать цепочку, которой браузер уже не доверяет.
Следующий шаг — получить сертификаты на замену из незатронутой цепочки и осознанно развернуть их. Сам факт выпуска замены не означает завершения работ: новый сертификат и его промежуточные сертификаты нужно установить везде, где присутствовала старая цепочка, включая менее заметные конечные точки и резервные конфигурации. Проверьте результат из основных категорий клиентов, используемых организацией. В проверку следует включить актуальные браузеры, TLS-библиотеки операционных систем, интеграции между серверами, приложения на Java и Python, образы контейнеров, мобильные клиенты, сетевые устройства и любые системы с собственным набором CA. Если используются закрепление сертификата или встроенный промежуточный сертификат, проверьте их в рамках миграции, не предполагая, что обычного обновления хранилища доверия будет достаточно.
Сопровождающие операционные системы и команды приложений также должны убедиться, что их пакеты доверия отражают соответствующие изменения статуса недоверия. Обновление хоста не обязательно обновляет языковой набор сертификатов, базовый образ контейнера, образ прошивки сетевого устройства или хранилище доверия, установленное самим приложением. То же относится к частной PKI: организация могла много лет назад скопировать публичный корневой или промежуточный сертификат во внутренний пакет, оставив эту копию вне обычного пути обновления. Цель состоит не только в том, чтобы один тестовый URL заработал, а в удалении устаревшего доверия везде, где скомпрометированная возможность подписи могла повлиять на соединение.
После развертывания проверку следует продолжать. Отслеживайте ошибки TLS, сбои рукопожатия у отдельных клиентов, диагностику цепочек сертификатов, проверки работоспособности сервисов и обращения в поддержку, сопоставляя результаты между группами клиентов, которые тестировались до изменения. Следите за Certificate Transparency в поисках неожиданных сертификатов, связанных с именами организации, и расследуйте аномалии в рамках обычного процесса реагирования на инциденты. Мониторинг прозрачности полезен для обнаружения проблем, однако в приведённом обсуждении также ясно сказано, что публичная Certificate Transparency не может доказать отсутствие незалогированного сертификата. Поэтому она должна дополнять инвентаризацию и проверку, а не заменять их.
Инцидент также требует аккуратных формулировок. Приведённые свидетельства не подтверждают масштабную утечку данных и не содержат проверенных данных о подтверждённом мошенническом выпуске публичных сертификатов. Эти ограничения важны: компрометация закрытых ключей промежуточных CA — серьёзная утрата контроля над подписью, но сама по себе она не доказывает, что трафик или данные конкретной организации были доступны посторонним. Обоснованный вывод должен быть уже и практичнее. Любой сертификат, зависящий от затронутого пути доверия, необходимо выявить, при необходимости заменить и проверить в том программном обеспечении, которое фактически его использует. Изменения в браузерах и корневых хранилищах могут быстро снизить уровень воздействия, но ответственные за миграцию по-прежнему отвечают за клиентов и пакеты, которых эти изменения не достигают.
Related articles
CARBONATO показывает: открытый Docker API — это компрометация хоста, а не проблема контейнера
Кампания CARBONATO атакует доступные из интернета Docker API без аутентификации. Ответ должен включать закрытие доступа, проверку хоста, ротацию секретов и аудит всех доступных Docker-сред.
OAuth zero-day в F5 BIG-IP APM требует проверки конфигурации и оценки компрометации
CVE-2026-94127 эксплуатируется против узкой, но критичной конфигурации BIG-IP APM. Реакция должна включать поиск OAuth-серверов авторизации, ограничение доступа, установку исправления и проверку активности до и после устранения уязвимости.
Безопасность разработки сегодня: npm, плагины IDE, обои и утёкшие секреты
Практический дайджест по кибербезопасности для разработчиков и security-команд.
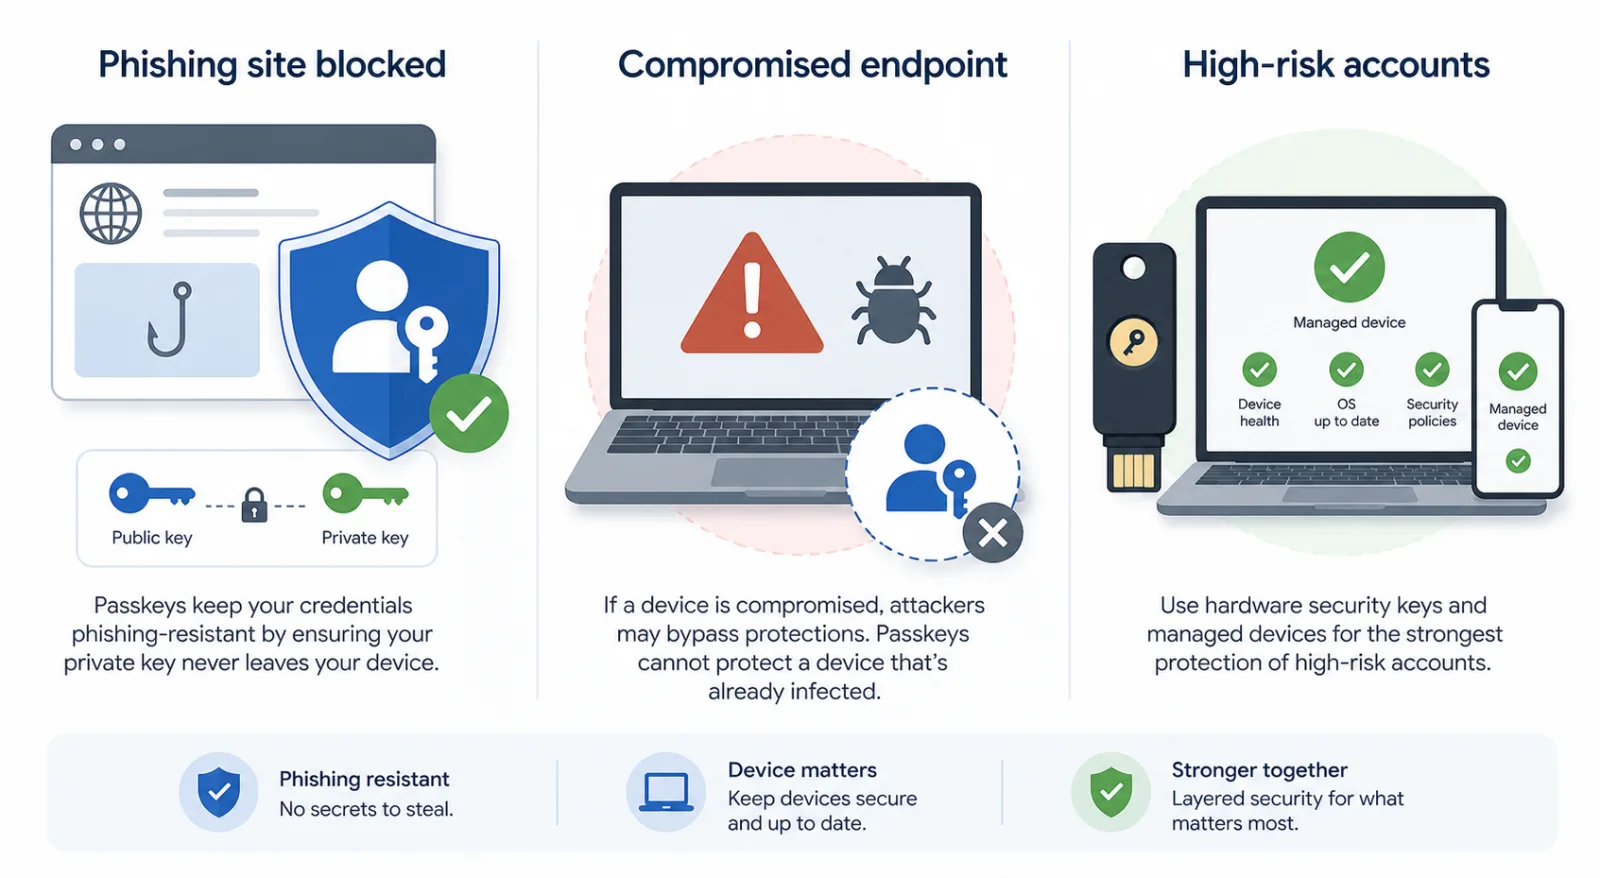
Passkeys — не магия: что на самом деле меняет Pass-ta-key
Спокойный разбор: какие атаки passkeys действительно закрывают, где остаётся риск endpoint и что проверять при WebAuthn.
Comments
Sign in to comment.
No comments yet.