Citrix NetScaler CVE-2026-107406: فحص إعداد SAML وخطة التصحيح لفرق تقنية المعلومات
كشفت Citrix عن ثغرة حرجة في NetScaler تؤثر في بعض عمليات نشر موفّر الخدمة وموفّر الهوية عبر SAML. تبدأ الاستجابة العملية بحصر الأجهزة، والتحقق من الإصدار، وتطبيق الإصلاح، ثم مراجعة سجلات المصادقة.
كشفت Citrix عن CVE-2026-107406، وهي ثغرة حرجة ناتجة عن تجاوز في الذاكرة ضمن NetScaler ADC وNetScaler Gateway. قد تؤدي المشكلة إلى حجب الخدمة، وربما إلى تنفيذ تعليمات برمجية عن بُعد، لكنها ليست ثغرة عامة تؤثر في كل عملية نشر لـ NetScaler. العامل الحاسم هو طريقة تعامل الجهاز مع SAML: هل جرى تكوينه كموفّر خدمة SAML، أم موفّر هوية SAML، أم كليهما، مع اختلاف نطاق التأثر بحسب خط الإصدار والبنية.
نشرت Citrix نشرتها في 8 أكتوبر 2026، وتوصي بترقية الأجهزة التي يديرها العملاء إلى البنى المصححة. تمنح النشرة الثغرة درجة أساس 9.5 وفق CVSS v4، مع تصنيف تعقيد الهجوم على أنه مرتفع. لهذه الثنائية دلالة عملية. فهي تصف أثراً محتملاً خطيراً، لكنها لا تعني أن كل جهاز NetScaler مكشوف على الإنترنت يمكن استغلاله بالطريقة نفسها، ولا أن الاستغلال قد تأكد. ينبغي للفرق التعامل مع النشرة باعتبارها مهمة عاجلة لإدارة التعرض، لا سبباً لبناء افتراضات اعتماداً على الدرجة وحدها.
السؤال العملي الأضيق والأكثر فائدة لقسم تقنية المعلومات هو: هل نشغّل نسخة من NetScaler يديرها العميل، وتقع ضمن نطاق الإصدارات المتأثرة، ومكوّنة لأدوار SAML التي حددتها Citrix؟ إذا كانت الإجابة نعم، فيجب إدراج الجهاز في قائمة التصحيح الطارئ.
ما الذي أعلنته Citrix
تصف Citrix الثغرة CVE-2026-107406 بأنها تجاوز في الذاكرة، وتربطها بالتصنيف CWE-119، أي التقييد غير الصحيح للعمليات ضمن حدود مخزن الذاكرة. وتقول Citrix إن الخلل قد يؤدي إلى تنفيذ تعليمات برمجية عن بُعد أو حجب الخدمة عند تحقق الشروط المذكورة. ومتجه CVSS v4 هو AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:L. وبعبارة عملية، يمكن الوصول إلى الخدمة المتأثرة عبر الشبكة، ولا يتطلب الاستغلال من مستخدم النقر على شيء، وقد يؤثر الهجوم الناجح في السرية والسلامة والتوافر.
لا ينبغي قراءة عنصر تعقيد الهجوم المرتفع باعتباره سبباً لتأجيل المعالجة. فهو يعني أن الاستغلال لا يُمثَّل كطلب بسيط قليل الجهد ضد كل عملية تثبيت. لكنه لا يلغي الخطر التشغيلي الذي يمثله جهاز للوصول عن بُعد والهوية ومكشوف على الإنترنت. غالباً ما يوجد NetScaler عند حافة المؤسسة، أمام التطبيقات الافتراضية، وخدمات سطح المكتب البعيد، والوصول عبر VPN، وتطبيقات الويب، أو تدفقات الهوية. وقد تتجاوز عواقب خلل في هذه النقطة الجهاز نفسه.
تحدد Citrix أن المشكلة تؤثر في NetScaler ADC وNetScaler Gateway. والنشرة موجهة تحديداً إلى عمليات النشر التي يديرها العملاء. وتقول Citrix إن خدمات السحابة التي تديرها Citrix، وكذلك Adaptive Authentication التي تديرها Citrix، يجري تحديثها من جانب المزوّد. وهذا التفريق مهم عند إعداد قوائم الأصول: فقد تكون اشتراكات الخدمات السحابية وجهاز ADC أو Gateway ذاتي الإدارة مرتبطين في مخطط معماري واحد، لكن لكل منهما مالك ومسار معالجة مختلف.
شرط SAML هو مرشح الفرز الأول
SAML هو بروتوكول لاتحاد الهوية. في ترتيب مؤسسي شائع، يستهلك موفّر الخدمة التأكيدات الصادرة عن موفّر الهوية. يصادق موفّر الهوية على المستخدم ويصدر تأكيداً، ثم يتحقق موفّر الخدمة من ذلك التأكيد ويستخدمه لإنشاء جلسة أو منح صلاحية الوصول. ويمكن لـ NetScaler المشاركة في هذه التدفقات بأدوار مختلفة، وتستخدم نشرة Citrix هذا التفصيل في الإعداد لتحديد نطاق التعرض.
بالنسبة إلى نطاقات الإصدارات الأقدم والحالية الواردة في النشرة، يتأثر الجهاز عندما يكون مكوّناً كموفّر خدمة SAML أو موفّر هوية SAML. أما في بعض البنى ضمن خطي 14.1 و13.1، فتقصر Citrix الشرط على دور موفّر هوية SAML. ويعتمد التفسير الدقيق على الإصدار والبنية، لذلك لا تكفي عبارة عامة مثل الجهاز يستخدم SAML لإجراء الفرز النهائي.
تقدم Citrix مؤشرين للإعداد لمساعدة المسؤولين على تحديد وجود الأدوار ذات الصلة. يتضمن إعداد موفّر خدمة SAML إجراء مصادقة باسم SAML، وتمثله النشرة بالصيغة add authentication samlAction. ويتضمن إعداد موفّر هوية SAML ملف تعريف لموفّر الهوية، وتمثله بالصيغة add authentication samlIdPProfile. هذه السلاسل مؤشرات إعداد وليست تعليمات استغلال. ويمكن أن تساعد المسؤول في ربط النشرة بمراجعة إعدادات معتمدة.
لا ينبغي للفريق استنتاج التعرض من وجود ميزة تدعم SAML وحده. فتوافر الميزة، ووجود كائن غير مستخدم، وسياسة مرتبطة حالياً، وتدفق مصادقة نشط، حالات مختلفة. المسار الآمن هو إثبات بنية الجهاز، وفحص الإعداد ذي الصلة عبر الضوابط الإدارية المعتادة، ثم مقارنة الواقعتين بجدول الإصدارات المتأثرة في النشرة الرسمية.
ما الإصدارات التي تحتاج إلى اهتمام
جدول الإصدارات المتأثرة لدى Citrix دقيق بما يكفي لجعل قرارات التصحيح مبنية على أرقام البنى، لا على أسماء التسويق. وتحدد النشرة الشروط الآتية:
- تتأثر NetScaler ADC وNetScaler Gateway من 14.1-73.37 إلى 14.1-73.41 عند تكوينها كموفّر هوية SAML.
- تتأثر NetScaler ADC وNetScaler Gateway من 13.1-64.23 إلى 13.1-64.28 عند تكوينها كموفّر هوية SAML.
- تتأثر إصدارات 14.1 الأقدم من 14.1-73.37 عند تكوينها كموفّر خدمة SAML أو موفّر هوية SAML.
- تتأثر إصدارات 13.1 الأقدم من 13.1-64.23 عند تكوينها كموفّر خدمة SAML أو موفّر هوية SAML.
- لفروعي FIPS و13.1-NDcPP المقابلين معرّفات بنى خاصة بهما، ويجب فحصهما مقابل النشرة بدلاً من معاملتهما كتثبيتات 13.1 عادية.
تسمي Citrix الإصدارات المصححة التالية: NetScaler ADC وNetScaler Gateway 14.1-73.46 وما بعده، و13.1-64.29 وما بعده لخط 13.1. كما تسرد Citrix الإصدار 14.1-73.46 FIPS وما بعده لفرع 14.1 FIPS، و13.1.37.283 وما بعده لفرعي 13.1 FIPS و13.1-NDcPP. ينبغي للمسؤولين التحقق من مسار الترقية المدعوم بدقة لجهازهم ومن حالة الترخيص أو الصيانة قبل جدولة التغيير.
تُعد الفجوة بين البنى المتأثرة والبنى المصححة تنبيهاً مفيداً إلى عدم الاعتماد على سلسلة إصدار تبدو حديثة. فقد يظل الجهاز الذي جرى تحديثه إلى نطاق 14.1-73.37 حتى 14.1-73.41 متأثراً إذا انطبق شرط SAML. وبالمثل، قد يبقى جهاز على فرع أقدم مكشوفاً حتى لو تلقى تحديثات أمنية أخرى. تحتاج إدارة التصحيحات إلى رقم البنية الكامل وسياق الإعداد.
لماذا ترتبط المشكلة بالحافة والهوية
غالباً ما يُعامل NetScaler باعتباره جهاز شبكة، لكن دوره الأمني أوسع من ذلك. فهو قد ينهي الجلسات، ويدير المصادقة، ويمرر حركة التطبيقات، وينشر خدمات الوصول عن بُعد، ويفرض السياسات قبل وصول الطلب إلى عبء عمل داخلي. وقد يؤثر خلل عند هذه الحدود في مسار وصول المؤسسة حتى عندما تكون التطبيقات المحمية نفسها مصححة بالكامل.
ويضيف SAML طبقة أخرى من الأهمية. فالمصادقة الموحدة تنشئ علاقات ثقة بين المؤسسات والتطبيقات وأنظمة الهوية. وقد يكون جهاز NetScaler الذي يعمل موفّراً لـ SAML جزءاً من سلسلة الثقة تلك. إذا اختُرق الجهاز، فلا يلزم أن يقتصر الأثر المباشر على نقطة نهاية ويب واحدة. وستعتمد فرص المهاجم على قابلية استغلال الثغرة فعلياً، وامتيازات الجهاز، وتقسيم الشبكة، والتعامل مع الجلسات، وبنية الهوية المحيطة. هذه التفاصيل لا تثبتها النشرة، ولا ينبغي اختراعها.
الوقائع المؤكدة كافية لتبرير التحرك: يصف المورّد خللاً حرجاً في الذاكرة، ويحدد شروطاً مرتبطة بـ SAML، وينشر بنى مصححة، ويحث العملاء المتأثرين على الترقية. أما السؤال غير المؤكد فهو ما إذا كان المهاجمون يستغلون هذه الثغرة المحددة CVE في البرية. فالنقاش العام حول ثغرة، أو المسح، أو إثبات مفهوم، ليس هو نفسه حملة اختراق مؤكدة. ينبغي لفرق الأمن متابعة النشرات الموثوقة وبياناتها الداخلية دون تحويل الادعاءات غير المتحققة إلى وقائع حادثة.
خطة تصحيح تبدأ من الجرد
الخطوة الأولى هي إعداد جرد مختصر يمكن الدفاع عنه لكل نسخة NetScaler ADC وGateway يديرها العميل. يجب أن يشمل ذلك بيئات الإنتاج، والتعافي من الكوارث، والاختبار، والتهيئة المرحلية، والأجهزة التي يديرها فريق بنية تحتية منفصل. سجّل اسم المضيف أو معرّف الإدارة، وإصدار البرنامج وبنيته، ودور النشر، والتعرض للإنترنت، ودور SAML، والمالك، ونافذة الصيانة، وحالة النسخ الاحتياطي الحالية. الجرد الجزئي مصدر شائع للثقة الزائفة؛ فقد يكون زوج الإنتاج الرئيسي معروفاً بينما لا يكون الجهاز الاحتياطي أو المختبري أو الإقليمي معروفاً.
بعد ذلك، افصل الأجهزة التي يديرها العميل عن الخدمات التي تديرها Citrix. فسلطة المعالجة مختلفة. في الجهاز الذي يديره العميل، يجب على الفريق المحلي التخطيط للتحديث وتنفيذه. أما في الخدمة التي يديرها المزوّد، فعلى الفريق تأكيد حالة الصيانة لدى المزوّد والاحتفاظ بسجل الدعم أو النشرة ذي الصلة. لا تفترض أن مستوى تصحيح لوحة تحكم سحابية يطابق مستوى تصحيح جهاز يحمل اسماً تجارياً مشابهاً.
ثم قارن البنية بنجدول Citrix. استخدم البنية المثبتة بدقة، لا الإصدار الرئيسي فقط مثل 13.1 أو 14.1. إذا وقعت البنية ضمن نطاق متأثر وكان الجهاز يملك إعداد SAML ذي الصلة، فتعامل معه على أنه معرض للثغرة. وإذا تعذر على الفريق تحديد ما إذا كان SAML نشطاً، فينبغي أن يرفع عدم اليقين نفسه أولوية مراجعة الإعداد التي يقودها مالك محدد.
قبل تغيير زوج إنتاج، تحقق من مسار الاستعادة. تأكد من أن نسخ الإعداد الاحتياطية حديثة وقابلة للاستعادة ومخزنة بعيداً عن الجهاز. افحص ما إذا كان النشر يستخدم التوافر العالي، أو التجميع، أو إدارة حركة المرور، أو سياسات مصادقة مخصصة، أو تكاملات تتطلب تسلسلاً منظماً. حدّد الشخص القادر على اختبار مصادقة المستخدم بعد الترقية، وليس الشخص القادر على تثبيت البرنامج الثابت فقط.
يجب أن تتضمن نافذة التغيير اختبارات وظيفية للمسارات المهمة. اختبر تسجيل دخول SAML عادياً، وتسجيل دخول مرفوضاً، وتسجيل الخروج، وانتهاء الجلسة، والوصول إلى تطبيق منشور نموذجي، وسلوك التحول بين عقد الزوج. وإذا كان الجهاز أمام خدمات VPN أو الوصول عن بُعد، فاختبرها على نحو منفصل. نجاح ترقية البرنامج لا يساوي نجاح ترقية الهوية.
ما الذي ينبغي مراجعته بعد التصحيح
يغلق التصحيح عيب البرنامج المعروف، لكنه لا يجيب عن سؤال ما إذا كان الجهاز قد استُهدف من قبل. بعد التحديث، ينبغي لفرق الأمن مراجعة بيانات القياس التي تجمعها المؤسسة أصلاً. وقد تشمل المصادر سجلات التدقيق والمصادقة في NetScaler، وسجلات الوصول إلى الويب، وسجلات معاملات SAML، وسجلات موفّر الهوية، وسجلات الوصول عن بُعد، وبيانات تدفق الشبكة، واكتشافات نقاط النهاية، وتحليلات الأمن المركزية. ينبغي أن تكون المراجعة محددة النطاق ومقيدة زمنياً وفق مدة الاحتفاظ بالسجلات وتاريخ تعرض الإعداد الضعيف.
ابحث عن سلوك مصادقة شاذ، وتغييرات إدارية غير متوقعة، وكائنات SAML جديدة أو معدلة، وعمليات تصدير إعدادات غير مفسرة، ووصول إداري غير معتاد، وسلوك غير متوقع للعمليات أو الخدمات، واتصالات من مصادر لا تتفق مع الدور المعتاد للجهاز. هذه مؤشرات للتحقيق وليست دليلاً على الاختراق. ينبغي للمحلل الأمني ربطها بأحداث موفّر الهوية، وسجلات التغيير، ونوافذ الصيانة، والنشاط الإداري المعروف قبل التصعيد.
لا تمسح السجلات أثناء التنظيف، ولا تُجرِ تغييراً غير مخطط في الإعداد لمجرد جعل تنبيه يختفي. إذا أظهر الجهاز علامات اختراق، فاحفظ الأدلة واتبع عملية الاستجابة للحوادث في المؤسسة. قد تشمل الخطوات التالية عزل عقدة، وتحويل الحركة إلى نظير معلوم السلامة، وتدوير بيانات الاعتماد أو مواد التوقيع عندما يكون ذلك مبرراً، وفحص الجلسات والرموز، وإشراك دعم Citrix. وتعتمد هذه الإجراءات على البيئة، وينبغي أن يعتمدها قائد الحادث أو مالك النظام.
تستحق علاقة SAML اهتماماً خاصاً أثناء مراجعة الحادث. فإذا كان الجهاز يشارك في الاتحاد، فافحص ما إذا كانت التأكيدات، أو شهادات التوقيع، أو بيانات الثقة الوصفية، أو إعدادات الأطراف المعتمدة قد عُدّلت. وتعتمد الاستجابة المناسبة على الأدلة المتاحة. فتدوير كل شهادة فوراً قد يعطل المصادقة ويدمر أدلة مفيدة، في حين أن تأجيل تدوير مطلوب قد يطيل الخطر. اتخذ القرار استناداً إلى الوقائع المرصودة وإجراء استجابة فريق الهوية.
ما الذي لا ينبغي استنتاجه من النشرة
لا تعني درجة CVSS المرتفعة أن المؤسسة تعرضت للاختراق. إنها مقياس لشدة الثغرة الموصوفة وأثرها المحتمل. وفي المقابل، لا يمثل غياب تقرير علني عن استغلال دليلاً على أن جهازاً غير مصحح ومكشوفاً على الإنترنت آمن. الاستنتاج المسؤول أضيق من ذلك: ينبغي تصحيح الإعدادات المتأثرة سريعاً، والتحقق من التعرض اعتماداً على التفاصيل التقنية الموثوقة.
كما لا تثبت النشرة أن كل عملية نشر لـ SAML معرضة بالطريقة نفسها. فالشروط الخاصة بالإصدار مهمة. وقد يخضع الجهاز المكوّن كموفّر خدمة SAML لشرط مختلف عن جهاز مكوّن كموفّر هوية SAML. وقد تظل البنية المصححة بحاجة إلى فحص مقابل الفرع المدعوم ونوع النشر. الدقة جزء من الاستجابة، وليست عبئاً إدارياً زائداً.
لا توجد في المادة المستشهد بها أرضية للقول إن CVE-2026-107406 مستغلة بنشاط، أو أن جهة تهديد محددة مسؤولة، أو أن مؤسسة بعينها قد اختُرقت. ينبغي لتغطية الأمن أن تقول ذلك بوضوح. فحقائق المورّد المؤكدة، والإرشادات الحكومية الرسمية، وملاحظات المجتمع، ونتائج التحقيق المحلي، لها أوضاع مختلفة من حيث قوة الدليل. ويساعد الفصل بين هذه الفئات أصحاب القرار على التحرك بسرعة من دون إنشاء رواية حادثة يمكن تجنبها.
شجرة قرار قصيرة للمسؤولين
إذا كان الجهاز مُداراً من Citrix، فسجّل الخدمة وأكد حالة المعالجة لدى المزوّد. وإذا كان الجهاز مُداراً من العميل، فتابع المراجعة.
إذا كان الإصدار المثبت خارج النطاقات المتأثرة، ولم تتطلب إرشادات الإصدار المصحح لدى المورّد تحديثاً، فوثّق النتيجة وتابع حوكمة التصحيحات المعتادة. وإذا كانت البنية ضمن نطاق متأثر، فافحص دور SAML وشروط الفرع الدقيقة.
إذا كان الجهاز مكوّناً كموفّر خدمة SAML أو موفّر هوية SAML ضمن الشروط المتأثرة، فجدول الترقية إلى البنية المصححة بأعلى أولوية تشغيلية متاحة. وإذا كانت حالة SAML مجهولة، فعيّن مالكاً لإثباتها بدلاً من إغلاق التذكرة باعتبارها غير منطبقة.
إذا كان الجهاز معرضاً للثغرة ومكشوفاً على الإنترنت، فنسّق بين مالكي الشبكة والهوية والتطبيق والأمن لإجراء التغيير. وإذا لم يكن مكشوفاً على الإنترنت لكنه يحمي وصولاً داخلياً، فصححه أيضاً؛ إذ لا يلغي الوصول الداخلي أو وجوده ضمن شبكة موثوقة أثر خلل في بوابة أو نظام هوية.
بعد الترقية، اختبر المصادقة والوصول إلى التطبيقات، وراجع السجلات ذات الصلة، وحدّث سجل الأصل، واحتفظ بالنشرة وأدلة التغيير. يحوّل ذلك التصحيح الطارئ لمرة واحدة إلى ضابط يمكن إعادة استخدامه في نشرات NetScaler اللاحقة.
الدرس الأوسع لمالكي منصات الحافة
المشكلة الفورية هي CVE-2026-107406، لكن الدرس التشغيلي يتعلق بكيفية إدارة الفرق لمنصات الحافة. غالباً ما تصنف أدوات الأمن الجهاز حسب المنتج والإصدار. أما التعرض الحقيقي فعادة فهو مزيج من المنتج، والبنية، والدور، والسياسة، وقابلية الوصول، وتكامل الهوية. لا يستطيع جرد يعتمد على الإصدار وحده الإجابة عما إذا كان شرط خاص بـ SAML منطبقاً. كما لا يستطيع جرد الإعداد وحده الإجابة عما إذا كانت البنية المثبتة تحتوي على الإصلاح.
يمكن للمؤسسات التي تحتفظ بهذه العلاقة في صورة بيانات أصول منظمة أن تستجيب بسرعة أكبر. وينبغي أن تعرف، لكل بوابة أو ADC، التطبيقات التي ينشرها، وبروتوكولات الهوية التي يستخدمها، وما إذا كان يديره العميل، وكيفية تحوله عند الفشل، ومكان إرسال سجلاته، ومن يملك قرار التصحيح. وتفيد هذه المعلومات في إدارة التغيير العادية وكذلك في الاستجابة الطارئة.
ينطبق النهج نفسه على منصات أخرى حساسة أمنياً: الوكلاء العكسيون، ومجمّعات VPN، وبوابات البريد، وبوابات API، ووسطاء الهوية، وضوابط الحافة السحابية. فالنظام الذي يحمي الوصول جزء من سطح هجوم التطبيق. وينبغي أن تكون حالة تصحيحه وإعداده مرئية للفرق المسؤولة عن التطبيقات والهويات الموجودة خلفه.
بالنسبة إلى CVE-2026-107406، فإن الخطوة التالية محددة. اعثر على كل نسخة NetScaler ADC وGateway يديرها العميل، وسجّل البنية الدقيقة، وحدد ما إذا كانت شروط SAML تنطبق، ورقِّ الأنظمة المتأثرة إلى الإصدار المصحح الذي أوصت به Citrix. ثم اختبر مسار المصادقة وراجع الأدلة. هذا هو الجزء من الاستجابة الذي يمكن إثباته وإنجازه اليوم.
المصادر
- نشرة Citrix الأمنية الخاصة بـ NetScaler ADC وNetScaler Gateway للثغرة CVE-2026-107406: https://support.citrix.com/external/article/CTX697191/citrix-netscaler-adc-and-citrix-netscale.html
- إرشادات NetScaler لتحديد الثغرة CVE-2026-107406 ومعالجتها: https://stg-docs.netscaler.com/us/en/netscaler-console-service/security-advisory-dashboard/remediate-vulnerabilities-cve-2026-107406.html
- تنبيه المركز الأسترالي للأمن السيبراني حول الثغرات الحرجة في منتجات Citrix NetScaler: https://www.cyber.gov.au/alert/critical-vulnerabilities-in-citrix-netscaler-adc-and-citrix-netscaler-gateway-products
- التنبيه الأمني AV26-1023 الصادر عن المركز الكندي للأمن السيبراني: https://www.cyber.gc.ca/en/alerts-advisories/citrix-security-advisory-av26-1023
- نقاش المجتمع حول تحديث أمان NetScaler الخاص بـ SAML: https://www.reddit.com/r/Citrix/comments/1ww3ess/security_update_guidance_for/
Related articles
Gdy vendor mówi wyłącz: lekcja ShareFile dla zespołów IT
Progress kazał części klientów ShareFile trzymać Storage Zone Controllers wyłączone. To test runbooków dla file sharing, hybrid cloud i security.
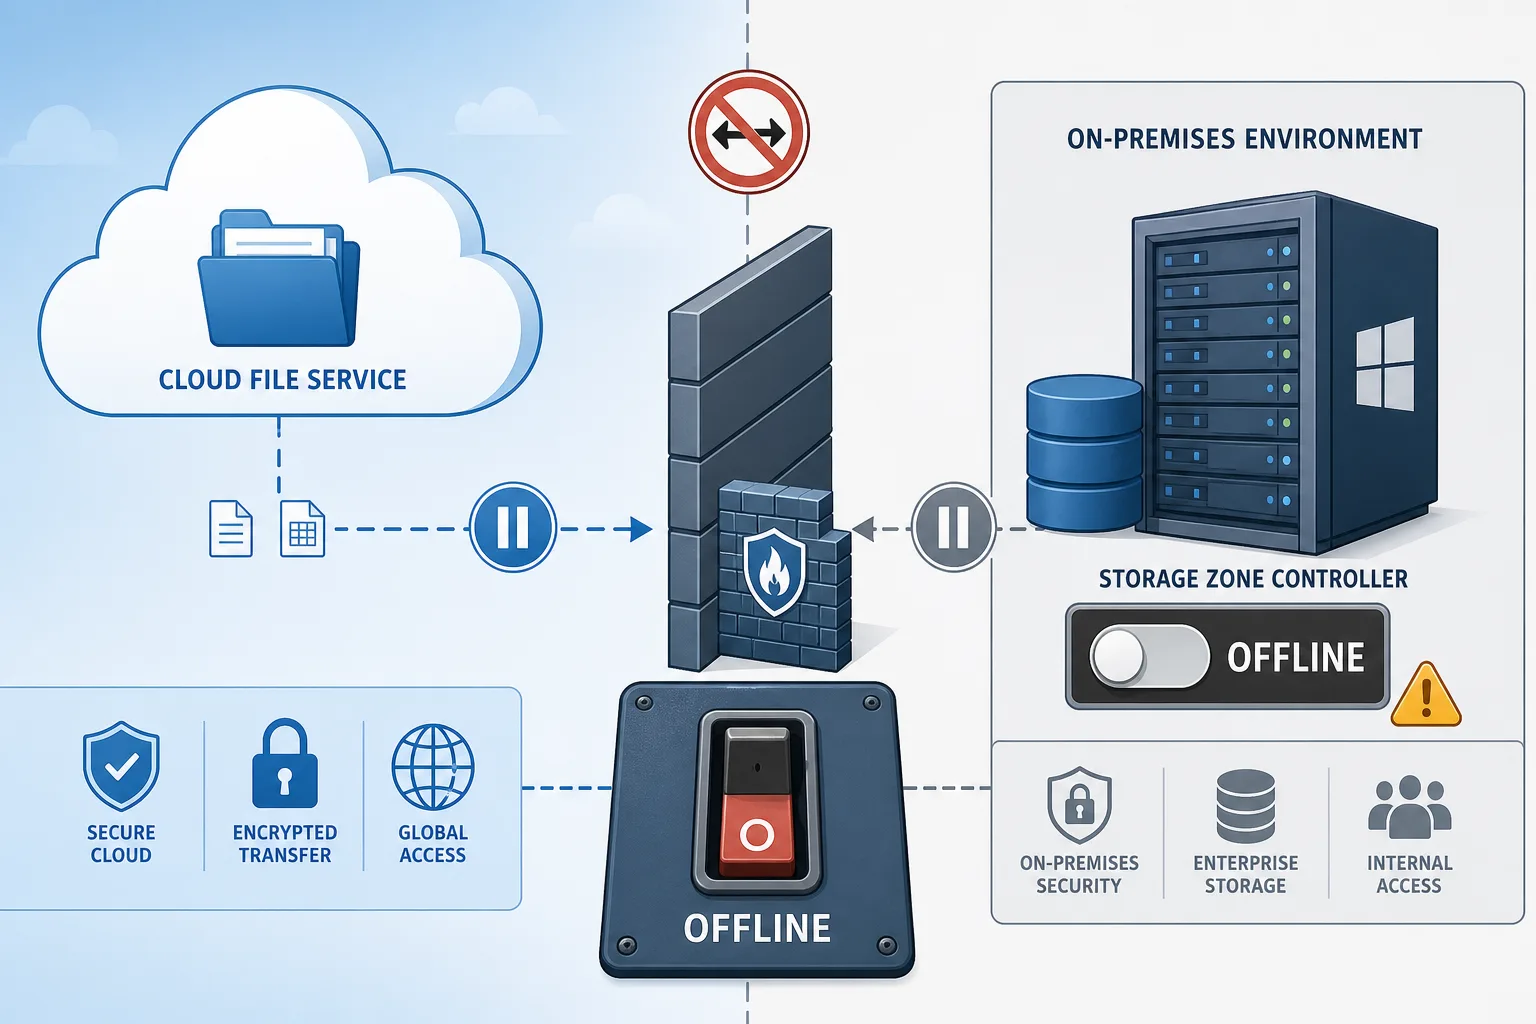
Когда vendor говорит выключить сервер: урок ShareFile для IT-команд
Progress велел части клиентов ShareFile держать Storage Zone Controllers выключенными. Это проверка runbook для file sharing, hybrid cloud and security teams.
Cuando un proveedor dice apágalo: la lección de ShareFile para TI
Progress pidió a algunos clientes de ShareFile mantener apagados sus Storage Zone Controllers. Es una prueba real para continuidad, cloud híbrido y seguridad.
Quand un fournisseur dit éteignez: la leçon ShareFile pour les équipes IT
Progress a demandé à certains clients ShareFile de garder leurs Storage Zone Controllers éteints. L’incident teste les runbooks cloud hybride et sécurité.
Comments
Sign in to comment.
No comments yet.