Citrix NetScaler CVE-2026-107406:SAML 配置检查与 IT 团队补丁计划
Citrix 已披露影响 NetScaler ADC 与 Gateway 的严重内存溢出漏洞。风险取决于版本、SAML 角色和管理方式;IT 团队应核对确切构建号,确认配置,升级修复版本,并检查认证遥测。
Citrix 已披露 CVE-2026-107406。这是 NetScaler ADC 和 NetScaler Gateway 中的严重内存溢出漏洞,可能导致拒绝服务,并可能造成远程代码执行。但它并不是影响所有 NetScaler 部署的普遍漏洞。决定性条件在于设备如何处理 SAML:受影响的系统被配置为 SAML 服务提供商、身份提供商,或同时承担两种角色;具体暴露范围还取决于发布分支和构建版本。
Citrix 于 2026 年 10 月 8 日发布公告,并建议客户自行管理的设备升级到修复构建。公告给出的 CVSS v4 基础分数为 9.5,同时将攻击复杂度评为高。这两个信息需要放在一起理解:潜在影响很严重,但并不意味着每一台面向互联网的 NetScaler 都能以相同方式被利用,也不意味着利用已经得到确认。团队应把公告当作紧急暴露管理任务,而不是仅凭分数做出推断。
对 IT 部门来说,更具体、也更有用的问题是:我们是否运行着一台由客户自行管理的 NetScaler 实例,它既处于受影响版本范围内,又配置了 Citrix 所列的 SAML 角色?如果答案是肯定的,这台设备就应进入紧急补丁队列。
Citrix 披露了什么
Citrix 将 CVE-2026-107406 描述为内存溢出漏洞,并映射到 CWE-119,即未能正确限制内存缓冲区范围内的操作。Citrix 表示,在公告所述前提条件下,该缺陷可能导致远程代码执行或拒绝服务。其 CVSS v4 向量为 AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:L。用更直白的话说,易受攻击的服务可通过网络访问,利用不需要用户点击操作;一旦攻击成功,可能影响机密性、完整性和可用性。
攻击复杂度较高,不应被理解为可以推迟修复的理由。它表示该漏洞并非被描述为针对所有安装环境的简单、低成本请求。可是,对于一台暴露在互联网边界、同时承担身份与远程访问职责的设备,这并不会消除运营风险。NetScaler 经常位于组织网络边缘,承载虚拟应用、远程桌面服务、VPN 访问、Web 应用或身份流程。这里的缺陷可能产生超出设备本身的后果。
Citrix 指出,问题影响 NetScaler ADC 和 NetScaler Gateway,公告面向客户自行管理的部署。Citrix 还说明,由 Citrix 管理的云服务和 Citrix 管理的 Adaptive Authentication 会由服务提供商升级。这一差异对资产盘点很重要:云服务订阅与自行管理的 ADC 或 Gateway 设备可能在架构图中彼此相关,但它们的所有者和修复路径并不相同。
SAML 条件是第一道筛选标准
SAML 是一种身份联合协议。在常见的企业架构中,服务提供商接收来自身份提供商的断言。身份提供商负责验证用户身份并签发断言,服务提供商验证断言后建立会话或授予访问权限。NetScaler 可以在这些流程中承担不同角色,Citrix 的公告正是利用这一配置细节界定暴露范围。
对于公告列出的旧版和当前版本范围,当设备被配置为 SAML 服务提供商或 SAML 身份提供商时,设备会受到影响。在 14.1 和 13.1 的部分构建中,Citrix 又将条件缩小为 SAML 身份提供商角色。具体解释取决于版本和构建号,因此仅仅说设备使用 SAML,不能完成最终分诊。
Citrix 给出两个配置指标,帮助管理员判断相关角色是否存在。SAML 服务提供商配置包含认证 SAML 操作,公告中的表示形式为 add authentication samlAction。SAML 身份提供商配置包含身份提供商配置文件,表示形式为 add authentication samlIdPProfile。这些字符串是配置标记,不是利用指令;它们可以帮助管理员把公告内容映射到获批准的配置审查流程。
团队不应仅凭某个 SAML 功能存在,就断定设备已暴露。功能可用、对象处于休眠状态、策略当前已绑定,以及认证流程正在运行,是不同的状态。稳妥做法是确认设备构建号,通过正常的管理控制检查相关配置,再将这两项事实与官方公告中的受影响版本表进行比对。
哪些版本需要关注
Citrix 的受影响版本表精确到构建号,因此补丁决策应基于完整构建号,而不是产品宣传中的大版本标签。公告列出以下条件:
- NetScaler ADC 和 NetScaler Gateway 14.1-73.37 至 14.1-73.41,在配置为 SAML 身份提供商时受影响。
- NetScaler ADC 和 NetScaler Gateway 13.1-64.23 至 13.1-64.28,在配置为 SAML 身份提供商时受影响。
- 14.1 的更早版本,即 14.1-73.37 之前的版本,在配置为 SAML 服务提供商或 SAML 身份提供商时受影响。
- 13.1 的更早版本,即 13.1-64.23 之前的版本,在配置为 SAML 服务提供商或 SAML 身份提供商时受影响。
- 对应的 FIPS 和 13.1-NDcPP 分支拥有自己的构建标识,必须依据公告单独核对,不能直接当作普通 13.1 安装处理。
Citrix 指定的修复版本为 NetScaler ADC 和 NetScaler Gateway 14.1-73.46 及更高版本,以及 13.1 分支的 13.1-64.29 及更高版本。Citrix 还列出了 14.1 FIPS 分支的 14.1-73.46 及更高版本,以及 13.1 FIPS 和 13.1-NDcPP 分支的 13.1.37.283 及更高版本。管理员在安排变更前,应确认设备适用的升级路径,以及许可和维护状态。
受影响构建与修复构建之间的差距提醒我们,不要只看一个看起来很新的版本字符串。升级到 14.1-73.37 至 14.1-73.41 范围内的设备,如果满足 SAML 条件,仍可能受影响。同样,处于较旧分支的设备即使安装过其他安全更新,也可能继续暴露。补丁管理必须同时掌握完整构建号和配置上下文。
为什么这是边缘与身份问题
NetScaler 常被当作网络设备,但它承担的安全职责更广。它可以终止会话、协调认证、代理应用流量、发布远程访问服务,并在请求到达内部工作负载前执行策略。边界位置的漏洞可能影响组织的访问路径,即使后端受保护应用本身已经完全修补。
SAML 又增加了一层重要性。联合认证在组织、应用和身份系统之间建立信任关系。作为 SAML 提供商运行的 NetScaler 实例可能位于这条信任链中。如果设备被攻陷,直接影响未必只限于某个 Web 端点。攻击者能够做什么,取决于漏洞的实际可利用性、设备权限、网络分段、会话处理方式以及周围的身份架构。公告没有确定这些细节,不应擅自补充。
已确认的事实已经足以支持采取行动:供应商描述了一个严重的内存溢出缺陷,指出了与 SAML 相关的前提条件,发布了修复构建,并敦促受影响客户升级。尚未确认的问题是,攻击者是否正在利用这个特定 CVE。围绕漏洞的公开讨论、扫描活动或概念验证,并不等同于已确认的入侵活动。安全团队应关注可信公告和自身遥测,但不要把未经验证的说法写成事件事实。
从资产盘点开始制定补丁计划
第一步是建立一份简短且可审计的客户自管 NetScaler ADC 与 Gateway 实例清单。清单应包括生产、灾难恢复、测试、预发布环境,以及由其他基础设施团队管理的设备。记录主机名或管理标识、软件版本和构建号、部署角色、互联网暴露情况、SAML 角色、负责人、维护窗口以及当前备份状态。资产清单不完整是产生虚假安全感的常见原因:主生产设备对已经被记录,但备用、实验室或区域设备却被遗漏。
接着,把客户自行管理的设备与 Citrix 管理的服务分开。两者的修复权限不同。对于客户自管设备,本地团队必须计划并执行更新;对于服务提供商管理的服务,团队应确认提供商的维护状态,并保留相关支持记录或公告记录。不要假设云控制平面与同名或近似名称的设备拥有相同补丁状态。
然后用 Citrix 的版本表比对构建号。应使用完整的已安装构建,而不能只记录 13.1 或 14.1 这样的主版本。如果构建处于受影响范围,且设备拥有相关 SAML 配置,就应按漏洞设备处理。如果团队无法判断 SAML 是否启用,这种不确定性本身就应提高配置审查的优先级,并指定负责人完成确认。
在改变生产设备对之前,先验证恢复路径。确认配置备份足够新、可以恢复,并且存放在设备之外。检查部署是否使用高可用、集群、流量管理、自定义认证策略或需要按顺序处理的集成。还要确定由谁在升级后测试用户认证,而不是只确定由谁安装固件。
变更窗口应包含关键访问路径的功能测试。测试正常的 SAML 登录、被拒绝的登录、退出登录、会话过期、访问一个具有代表性的已发布应用,以及设备对的故障转移行为。如果设备承载 VPN 或远程访问服务,还应单独测试这些路径。软件升级成功,不等于身份流程升级成功。
修补后应审查什么
补丁可以关闭已知软件缺陷,但不能回答设备此前是否遭到针对。更新完成后,安全团队应检查组织已经收集的遥测。可用来源包括 NetScaler 审计和认证日志、Web 访问日志、SAML 交易记录、身份提供商日志、远程访问日志、网络流量数据、终端检测结果以及集中式安全分析平台。审查范围和时间窗口应结合日志保留期限,以及设备处于易受攻击配置的日期来确定。
重点关注异常认证行为、意外的管理变更、新建或修改的 SAML 对象、无法解释的配置导出、异常管理访问、不符合设备正常职责的进程或服务行为,以及来自异常来源的连接。这些只是调查线索,并不能单独证明系统已被入侵。安全分析人员应将它们与身份提供商事件、变更记录、维护窗口和已知管理员活动进行关联,再决定是否升级处理。
清理过程中不要删除日志,也不要只为让告警消失就进行未经计划的配置变更。如果设备出现被入侵迹象,应保全证据并遵循组织的事件响应流程。后续措施可能包括隔离节点、把流量切换到已知良好的对等设备、在有充分理由时轮换凭据或签名材料、检查会话和令牌,以及联系 Citrix 支持。这些措施取决于具体环境,应由事件指挥官或系统所有者批准。
事件审查还应特别关注 SAML 关系。如果设备参与联合认证,应检查断言、签名证书、信任元数据或信赖方配置是否被修改。适当响应取决于现有证据。立即轮换所有证书可能中断认证并破坏有用证据;推迟必要轮换又可能延长风险。应根据观察到的事实和身份团队的响应程序作出决定。
不应从公告中得出哪些结论
高 CVSS 分数并不表示组织已经遭到入侵。它是对所描述漏洞及其潜在影响的严重程度衡量。反过来,没有公开利用报告,也不能证明一台未修补且面向互联网的设备是安全的。负责任的结论应当更窄:受影响配置应尽快修补,暴露情况应依据权威技术细节进行核实。
公告也没有说明所有 SAML 部署都会以同一种方式受影响。版本相关条件很重要。配置为 SAML 服务提供商的设备,可能适用与配置为 SAML 身份提供商的设备不同的条件。修复构建仍需结合支持的分支和部署类型进行核对。精确性是响应的一部分,不是多余的行政负担。
现有材料没有依据声称 CVE-2026-107406 正在被积极利用、某个特定威胁组织对此负责,或某个具体组织已经遭到入侵。安全报道应明确区分这些情况。供应商已确认的事实、政府官方指导、社区观察和本地调查结果,具有不同的证据地位。保持这些类别分开,可以让决策者快速行动,同时避免制造不必要的事件叙事。
给管理员的简短决策树
如果设备由 Citrix 管理,应记录服务信息并确认提供商的修复状态。如果设备由客户管理,则继续审查。
如果安装版本不在受影响范围内,且供应商的修复版本指导不要求更新,应记录结果并继续遵循正常补丁治理。如果构建号处于受影响范围内,则检查 SAML 角色和精确的分支条件。
如果设备在受影响条件下被配置为 SAML 服务提供商或身份提供商,应以可获得的最高运营优先级安排升级到修复构建。如果 SAML 状态未知,应指定负责人查明情况,而不是把工单关闭为不适用。
如果设备存在漏洞且面向互联网,应协调网络、身份、应用和安全负责人完成变更。如果设备不面向互联网但保护内部访问,也应修补;内部可达性和受信网络位置并不会消除网关或身份缺陷的影响。
升级后,测试认证和应用访问,审查相关日志,更新资产记录,并保留公告与变更证据。这样可以把一次性的紧急补丁变成应对未来 NetScaler 公告的可复用控制。
给边缘平台所有者的更广泛启示
眼前的问题是 CVE-2026-107406,但运营层面的启示在于团队如何管理边缘平台。安全工具往往按产品和版本对设备分类,而真实暴露通常是产品、构建号、角色、策略、可达性和身份集成的组合。只有版本清单,无法回答 SAML 专属条件是否适用;只有配置清单,也无法回答已安装构建是否包含修复。
将这种关系作为结构化资产数据维护的组织,响应速度会更快。对于每个网关或 ADC,团队应知道它发布哪些应用、使用哪些身份协议、是否由客户管理、如何故障转移、日志发送到哪里,以及谁拥有补丁决策权。这些信息不仅服务于紧急响应,也适用于日常变更管理。
同样的方法还适用于其他安全敏感平台:反向代理、VPN 集中器、邮件网关、API 网关、身份代理以及云边缘控制。这些负责保护访问的系统本身就是应用攻击面的一部分。其补丁状态和配置应对负责后端应用与身份系统的团队可见。
对于 CVE-2026-107406,下一步很明确:找出每一台客户自行管理的 NetScaler ADC 和 Gateway 实例,记录完整构建号,判断 SAML 前提条件是否适用,并将受影响系统升级到 Citrix 推荐的修复版本。随后测试认证路径并审查证据。这些工作都可以在今天确认并完成。
Related articles
Gdy vendor mówi wyłącz: lekcja ShareFile dla zespołów IT
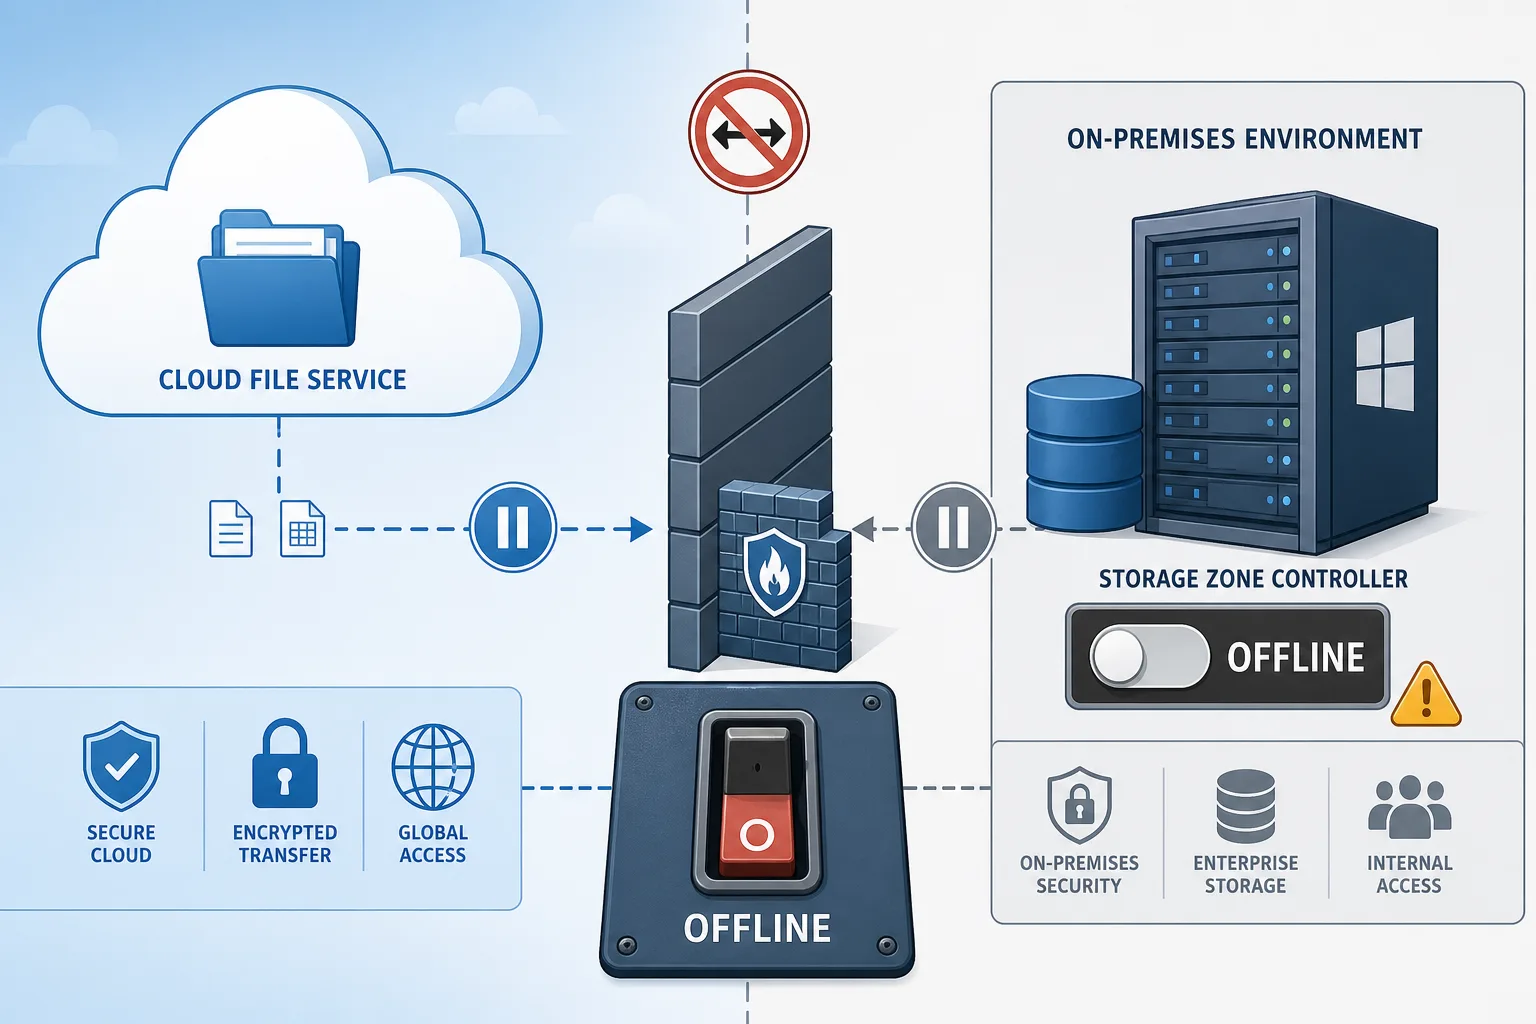
Progress kazał części klientów ShareFile trzymać Storage Zone Controllers wyłączone. To test runbooków dla file sharing, hybrid cloud i security.
Когда vendor говорит выключить сервер: урок ShareFile для IT-команд
Progress велел части клиентов ShareFile держать Storage Zone Controllers выключенными. Это проверка runbook для file sharing, hybrid cloud and security teams.
Cuando un proveedor dice apágalo: la lección de ShareFile para TI
Progress pidió a algunos clientes de ShareFile mantener apagados sus Storage Zone Controllers. Es una prueba real para continuidad, cloud híbrido y seguridad.
Quand un fournisseur dit éteignez: la leçon ShareFile pour les équipes IT
Progress a demandé à certains clients ShareFile de garder leurs Storage Zone Controllers éteints. L’incident teste les runbooks cloud hybride et sécurité.
Comments
Sign in to comment.
No comments yet.