Citrix NetScaler CVE-2026-107406: comprobación de la configuración SAML y plan de parches para equipos de TI
La vulnerabilidad crítica CVE-2026-107406 afecta a determinadas versiones de NetScaler ADC y Gateway cuando cumplen condiciones específicas de SAML. La respuesta debe partir del inventario: identificar los dispositivos expuestos, confirmar la compilación, aplicar el parche y revisar la telemetría de autenticación.
Citrix ha divulgado la vulnerabilidad CVE-2026-107406, un desbordamiento de memoria crítico en NetScaler ADC y NetScaler Gateway. El problema puede provocar una denegación de servicio y potencialmente la ejecución remota de código, pero no es una vulnerabilidad general que afecte a todas las implementaciones de NetScaler. La condición decisiva es la forma en que el dispositivo gestiona SAML: los sistemas afectados están configurados como proveedor de servicios SAML, proveedor de identidad o ambos, y la exposición depende de la versión y de la línea de publicación.
Citrix publicó su boletín el 8 de octubre de 2026 y recomienda que los clientes actualicen los dispositivos que administran directamente a compilaciones corregidas. El boletín asigna a la vulnerabilidad una puntuación base CVSS v4 de 9,5, aunque también califica como alta la complejidad del ataque. Esa combinación importa. Describe un posible impacto grave, pero no significa que cualquier NetScaler expuesto a Internet pueda explotarse de la misma manera ni que se haya confirmado una explotación. Los equipos deben tratar el aviso como una tarea urgente de gestión de exposición, sin extraer conclusiones únicamente de la puntuación.
La pregunta práctica para un departamento de TI es más concreta y útil: ¿operamos una instancia de NetScaler administrada por el cliente que se encuentre dentro del intervalo de versiones afectado y esté configurada para alguno de los roles SAML mencionados por Citrix? Si la respuesta es afirmativa, el dispositivo debe entrar en la cola de parches de emergencia.
Qué divulgó Citrix
Citrix describe CVE-2026-107406 como una vulnerabilidad de desbordamiento de memoria, asignada a CWE-119, que corresponde a una restricción incorrecta de las operaciones dentro de los límites de un búfer de memoria. Citrix indica que el fallo puede producir ejecución remota de código o denegación de servicio cuando se cumplen las condiciones señaladas. Su vector CVSS v4 es AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:L. En términos sencillos, el servicio vulnerable es accesible a través de una red, la explotación no requiere que un usuario haga clic en algo y un ataque exitoso podría afectar a la confidencialidad, la integridad y la disponibilidad.
El componente de alta complejidad de ataque no debe interpretarse como una razón para aplazar la corrección. Significa que la explotación no se representa como una solicitud sencilla y de bajo esfuerzo contra todas las instalaciones. No elimina el riesgo operativo de un dispositivo de identidad y acceso remoto expuesto a Internet. NetScaler suele situarse en el perímetro de una organización, delante de aplicaciones virtuales, servicios de escritorio remoto, accesos VPN, aplicaciones web o flujos de identidad. Un fallo en ese punto puede tener consecuencias que vayan más allá del propio dispositivo.
Citrix identifica el problema como una vulnerabilidad que afecta a NetScaler ADC y NetScaler Gateway. El boletín se dirige específicamente a implementaciones administradas por el cliente. Citrix afirma que los servicios en la nube administrados por Citrix y Citrix Adaptive Authentication administrado por Citrix son actualizados por el proveedor. Esta distinción es importante para los inventarios: una suscripción a un servicio cloud y un dispositivo ADC o Gateway autogestionado pueden estar relacionados en un diagrama de arquitectura, pero tienen propietarios y rutas de corrección distintos.
La condición SAML es el primer filtro de triaje
SAML es un protocolo de federación de identidades. En una disposición empresarial habitual, un proveedor de servicios consume aserciones de un proveedor de identidad. El proveedor de identidad autentica al usuario y emite una aserción; el proveedor de servicios valida esa aserción y la utiliza para establecer una sesión o autorizar el acceso. NetScaler puede participar en estos flujos con distintos roles, y el aviso de Citrix utiliza ese detalle de configuración para definir la exposición.
Para los intervalos de versiones antiguos y actuales que aparecen en el boletín, el dispositivo está afectado cuando se configura como proveedor de servicios SAML o proveedor de identidad SAML. En algunas compilaciones de las líneas 14.1 y 13.1, Citrix limita la condición al rol de proveedor de identidad SAML. La interpretación exacta depende de la versión y la compilación, por lo que una afirmación genérica como «el dispositivo utiliza SAML» no basta para completar el triaje.
Citrix proporciona dos indicadores de configuración para ayudar a los administradores a determinar si existen los roles relevantes. Una configuración de proveedor de servicios SAML contiene una acción de autenticación SAML, representada en el aviso mediante add authentication samlAction. Una configuración de proveedor de identidad SAML contiene un perfil de proveedor de identidad, representado mediante add authentication samlIdPProfile. Estas cadenas son marcadores de configuración, no instrucciones de explotación. Pueden ayudar al administrador a relacionar el aviso con una revisión de configuración aprobada.
El equipo no debe inferir la exposición solo por la presencia de una función compatible con SAML. La disponibilidad de una función, un objeto inactivo, una directiva vinculada actualmente y un flujo de autenticación activo son estados diferentes. El procedimiento seguro consiste en establecer la compilación del dispositivo, revisar la configuración pertinente mediante los controles administrativos normales y comparar ambos datos con la tabla de versiones afectadas del boletín oficial.
Qué versiones requieren atención
La tabla de versiones afectadas de Citrix es lo bastante precisa como para que las decisiones de parcheado se basen en los números de compilación y no en las etiquetas comerciales. El aviso identifica estas condiciones:
- NetScaler ADC y NetScaler Gateway 14.1-73.37 a 14.1-73.41 están afectados cuando se configuran como proveedor de identidad SAML.
- NetScaler ADC y NetScaler Gateway 13.1-64.23 a 13.1-64.28 están afectados cuando se configuran como proveedor de identidad SAML.
- Las versiones 14.1 anteriores a 14.1-73.37 están afectadas cuando se configuran como proveedor de servicios SAML o proveedor de identidad SAML.
- Las versiones 13.1 anteriores a 13.1-64.23 están afectadas cuando se configuran como proveedor de servicios SAML o proveedor de identidad SAML.
- Las ramas FIPS correspondientes y la rama 13.1-NDcPP tienen sus propios identificadores de compilación y deben comprobarse frente al boletín, en lugar de tratarse como instalaciones 13.1 ordinarias.
Las versiones corregidas que cita Citrix son NetScaler ADC y NetScaler Gateway 14.1-73.46 y posteriores, y 13.1-64.29 y posteriores para la línea 13.1. Citrix también enumera 14.1-73.46 FIPS y posteriores para la rama FIPS 14.1, además de 13.1.37.283 y posteriores para las ramas FIPS 13.1 y 13.1-NDcPP. Los administradores deben verificar la ruta de actualización compatible exacta para su dispositivo y su situación de licencia o mantenimiento antes de programar el cambio.
La distancia entre las compilaciones afectadas y las corregidas es una advertencia útil contra la confianza en una cadena de versión que parezca reciente. Un dispositivo actualizado a una compilación del intervalo 14.1-73.37 a 14.1-73.41 puede seguir afectado si se cumple la condición SAML. Del mismo modo, un dispositivo de una rama antigua puede continuar expuesto aunque haya recibido otras actualizaciones de seguridad. La gestión de parches necesita la compilación completa y el contexto de configuración.
Por qué es un problema del perímetro y de la identidad
NetScaler suele considerarse un dispositivo de red, pero su función de seguridad es más amplia. Puede terminar sesiones, intermediar en la autenticación, actuar como proxy del tráfico de aplicaciones, publicar servicios de acceso remoto y aplicar políticas antes de que una solicitud llegue a una carga de trabajo interna. Una vulnerabilidad en esta frontera puede afectar a la ruta de acceso de la organización aunque las aplicaciones protegidas estén completamente actualizadas.
SAML añade una segunda capa de importancia. La autenticación federada crea relaciones de confianza entre organizaciones, aplicaciones y sistemas de identidad. Una instancia de NetScaler que actúe como proveedor SAML puede formar parte de esa cadena de confianza. Si el dispositivo se ve comprometido, el impacto inmediato no tiene por qué limitarse a un único punto de acceso web. Las oportunidades del atacante dependerían de la explotabilidad real de la vulnerabilidad, los privilegios del dispositivo, la segmentación de red, la gestión de sesiones y la arquitectura de identidad circundante. El aviso no establece esos detalles y no deben inventarse.
Los hechos confirmados bastan para justificar una actuación: el proveedor describe un fallo crítico de desbordamiento de memoria, identifica precondiciones relacionadas con SAML, publica compilaciones corregidas y recomienda a los clientes afectados actualizarse. La cuestión no confirmada es si atacantes están explotando este CVE concreto en la práctica. La conversación pública sobre una vulnerabilidad, el escaneo o una prueba de concepto no equivalen a una campaña de intrusión confirmada. Los equipos de seguridad deben vigilar los avisos confiables y su propia telemetría sin convertir afirmaciones no verificadas en hechos de un incidente.
Un plan de parches que empieza por el inventario
El primer paso es crear un inventario breve y defendible de cada instancia de NetScaler ADC y Gateway administrada por el cliente. Incluya producción, recuperación ante desastres, pruebas, staging y dispositivos gestionados por otro equipo de infraestructura. Registre el nombre de host o identificador de gestión, la versión y compilación del software, la función de despliegue, la exposición a Internet, el rol SAML, el responsable, la ventana de mantenimiento y el estado actual de las copias de seguridad. Un inventario parcial es una fuente habitual de falsa confianza: puede conocerse el par principal de producción mientras se desconoce un dispositivo en espera, de laboratorio o regional.
A continuación, separe los dispositivos administrados por el cliente de los servicios gestionados por Citrix. La autoridad para corregirlos es diferente. En un dispositivo administrado por el cliente, el equipo local debe planificar y ejecutar la actualización. En un servicio gestionado por el proveedor, el equipo debe confirmar el estado de mantenimiento del proveedor y conservar el registro de soporte o del aviso correspondiente. No dé por hecho que un plano de control cloud tiene el mismo estado de parcheado que un dispositivo con un nombre de producto parecido.
Después, compare la compilación con la tabla de Citrix. Utilice la compilación exacta instalada, no solo una versión principal como 13.1 o 14.1. Si la compilación está dentro de un intervalo afectado y el dispositivo tiene la configuración SAML relevante, trátelo como vulnerable. Si el equipo no puede determinar si SAML está activo, esa incertidumbre debe elevar la prioridad de una revisión de configuración dirigida por un responsable.
Antes de modificar un par de producción, valide la ruta de recuperación. Confirme que las copias de seguridad de la configuración son recientes, restaurables y están almacenadas por separado del dispositivo. Compruebe si el despliegue utiliza alta disponibilidad, clústeres, gestión de tráfico, políticas de autenticación personalizadas o integraciones que requieran una secuencia ordenada. Identifique a la persona que pueda probar la autenticación de los usuarios después de la actualización, no solo a quien pueda instalar el firmware.
La ventana de cambio debe incluir pruebas funcionales de las rutas importantes. Pruebe un inicio de sesión SAML normal, un inicio de sesión rechazado, el cierre de sesión, la caducidad de la sesión, el acceso a una aplicación publicada representativa y el comportamiento de conmutación por error del par. Si el dispositivo está delante de servicios VPN o de acceso remoto, pruébelos por separado. Una actualización de software correcta no equivale a una actualización de identidad correcta.
Qué revisar después de aplicar el parche
El parche cierra el defecto de software conocido; no responde a la pregunta de si el dispositivo fue atacado anteriormente. Después de actualizar, los equipos de seguridad deben revisar la telemetría que la organización ya recopila. Entre las fuentes útiles pueden estar los registros de auditoría y autenticación de NetScaler, los registros de acceso web, los registros de transacciones SAML, los registros del proveedor de identidad, los registros de acceso remoto, los datos de flujo de red, las detecciones de los endpoints y los análisis de seguridad centralizados. La revisión debe delimitarse y acotarse en el tiempo de acuerdo con la retención de registros de la organización y con la fecha en que la configuración vulnerable estuvo expuesta.
Busque comportamientos de autenticación anómalos, cambios administrativos inesperados, objetos SAML nuevos o modificados, exportaciones de configuración no explicadas, accesos de gestión inusuales, comportamientos inesperados de procesos o servicios y conexiones procedentes de fuentes que no encajen con la función normal del dispositivo. Son indicios para investigar, no pruebas de compromiso. Un analista de seguridad debe correlacionarlos con eventos del proveedor de identidad, registros de cambios, ventanas de mantenimiento y actividad administrativa conocida antes de escalar el caso.
No borre registros durante las tareas de limpieza ni realice un cambio de configuración no planificado únicamente para que desaparezca una alerta. Si el dispositivo presenta señales de compromiso, preserve las pruebas y siga el proceso de respuesta a incidentes de la organización. Las siguientes acciones pueden incluir aislar un nodo, trasladar el tráfico a un par conocido como fiable, rotar credenciales o material de firma cuando esté justificado, revisar sesiones y tokens e involucrar al soporte de Citrix. Estas decisiones dependen del entorno y deben ser aprobadas por el responsable del incidente o el propietario del sistema.
La relación SAML merece atención especial durante la revisión de un incidente. Si el dispositivo participa en la federación, examine si se modificaron aserciones, certificados de firma, metadatos de confianza o configuraciones de las partes confiantes. La respuesta adecuada depende de las pruebas disponibles. Rotar todos los certificados de inmediato puede interrumpir la autenticación y destruir pruebas útiles; retrasar una rotación necesaria puede prolongar el riesgo. La decisión debe basarse en hechos observados y en el procedimiento de respuesta del equipo de identidad.
Qué no debe concluirse del aviso
Una puntuación CVSS alta no demuestra que una organización haya sufrido una intrusión. Es una medida de gravedad para la vulnerabilidad descrita y su impacto potencial. Por el contrario, la ausencia de un informe público de explotación tampoco demuestra que un dispositivo sin parchear y expuesto a Internet sea seguro. La conclusión responsable es más concreta: las configuraciones afectadas deben parchearse con rapidez y la exposición debe verificarse a partir de detalles técnicos autorizados.
El aviso tampoco establece que todas las implementaciones SAML sean vulnerables de la misma manera. Importan las condiciones específicas de cada versión. Un dispositivo configurado como proveedor de servicios SAML puede estar sujeto a una condición distinta de la de uno configurado como proveedor de identidad SAML. Una compilación corregida también debe comprobarse frente a la rama compatible y el tipo de despliegue. La precisión forma parte de la respuesta; no es una carga burocrática.
No hay base en el material citado para afirmar que CVE-2026-107406 se esté explotando activamente, que un actor concreto sea responsable o que una organización específica haya sido comprometida. La cobertura de seguridad debe decirlo con claridad. Los hechos confirmados por el proveedor, las directrices oficiales de los gobiernos, las observaciones de la comunidad y los resultados de una investigación local tienen distinto valor probatorio. Mantener separadas esas categorías permite actuar con rapidez sin crear una narrativa de incidente evitable.
Un árbol de decisión breve para administradores
Si el dispositivo es administrado por Citrix, registre el servicio y confirme el estado de corrección del proveedor. Si lo administra el cliente, continúe la revisión.
Si la versión instalada está fuera de los intervalos afectados y las indicaciones del proveedor sobre versiones corregidas no exigen una actualización, documente el resultado y continúe con la gobernanza normal de parches. Si la compilación está dentro de un intervalo afectado, revise el rol SAML y las condiciones exactas de la rama.
Si el dispositivo está configurado como proveedor de servicios SAML o proveedor de identidad SAML bajo las condiciones afectadas, programe la actualización a la compilación corregida con la máxima prioridad operativa disponible. Si se desconoce el estado de SAML, asigne a un responsable la tarea de establecerlo en lugar de cerrar el ticket como no aplicable.
Si el dispositivo es vulnerable y está expuesto a Internet, coordine a los responsables de red, identidad, aplicaciones y seguridad para efectuar el cambio. Si no está expuesto a Internet pero protege el acceso interno, también debe parchearse; la accesibilidad interna y su ubicación en una red de confianza no eliminan el impacto de un fallo en una pasarela o en un sistema de identidad.
Después de la actualización, pruebe la autenticación y el acceso a las aplicaciones, revise los registros pertinentes, actualice el registro del activo y conserve el aviso y las pruebas del cambio. Así, un parche de emergencia puntual se convierte en un control reutilizable para futuros avisos de NetScaler.
La lección más amplia para los responsables de plataformas perimetrales
El problema inmediato es CVE-2026-107406, pero la lección operativa trata de cómo se gestionan las plataformas perimetrales. Las herramientas de seguridad suelen clasificar un dispositivo por producto y versión. La exposición real suele ser una combinación de producto, compilación, función, política, accesibilidad e integración de identidad. Un inventario basado únicamente en la versión no puede responder si se aplica una condición específica de SAML. Un inventario basado únicamente en la configuración tampoco puede indicar si la compilación instalada contiene la corrección.
Las organizaciones que mantienen esta relación como datos estructurados de activos pueden responder más rápido. Para cada Gateway o ADC deberían saber qué aplicaciones publica, qué protocolos de identidad utiliza, si lo administra el cliente, cómo realiza la conmutación por error, dónde se envían sus registros y quién decide el parcheado. Esa información sirve tanto para la gestión de cambios ordinaria como para la respuesta de emergencia.
El mismo enfoque se aplica a otras plataformas sensibles para la seguridad: proxies inversos, concentradores VPN, pasarelas de correo, pasarelas API, intermediarios de identidad y controles perimetrales cloud. El sistema que protege el acceso forma parte de la superficie de ataque de la aplicación. Su estado de parcheado y su configuración deben ser visibles para los equipos responsables de las aplicaciones y de las identidades que están detrás.
Para CVE-2026-107406, la siguiente acción es concreta. Encuentre cada instancia de NetScaler ADC y Gateway administrada por el cliente, registre la compilación exacta, determine si se aplican las precondiciones SAML y actualice los sistemas afectados a la versión corregida recomendada por Citrix. Después, pruebe la ruta de autenticación y revise las pruebas disponibles. Esa es la parte de la respuesta que puede establecerse y completarse hoy.
Fuentes
La información técnica principal procede del boletín de seguridad de Citrix sobre NetScaler ADC y NetScaler Gateway para CVE-2026-107406. El contexto adicional citado en el material de referencia incluye la documentación de NetScaler para identificar y corregir la vulnerabilidad, las alertas del Australian Cyber Security Centre y del Canadian Centre for Cyber Security, y una discusión de la comunidad de Citrix en Reddit. Estas referencias cumplen funciones distintas: el boletín del proveedor establece las condiciones, las versiones y las compilaciones corregidas; las alertas aportan contexto; y la discusión comunitaria refleja observaciones no equivalentes a una confirmación oficial.
Related articles
Cuando un proveedor dice apágalo: la lección de ShareFile para TI
Progress pidió a algunos clientes de ShareFile mantener apagados sus Storage Zone Controllers. Es una prueba real para continuidad, cloud híbrido y seguridad.
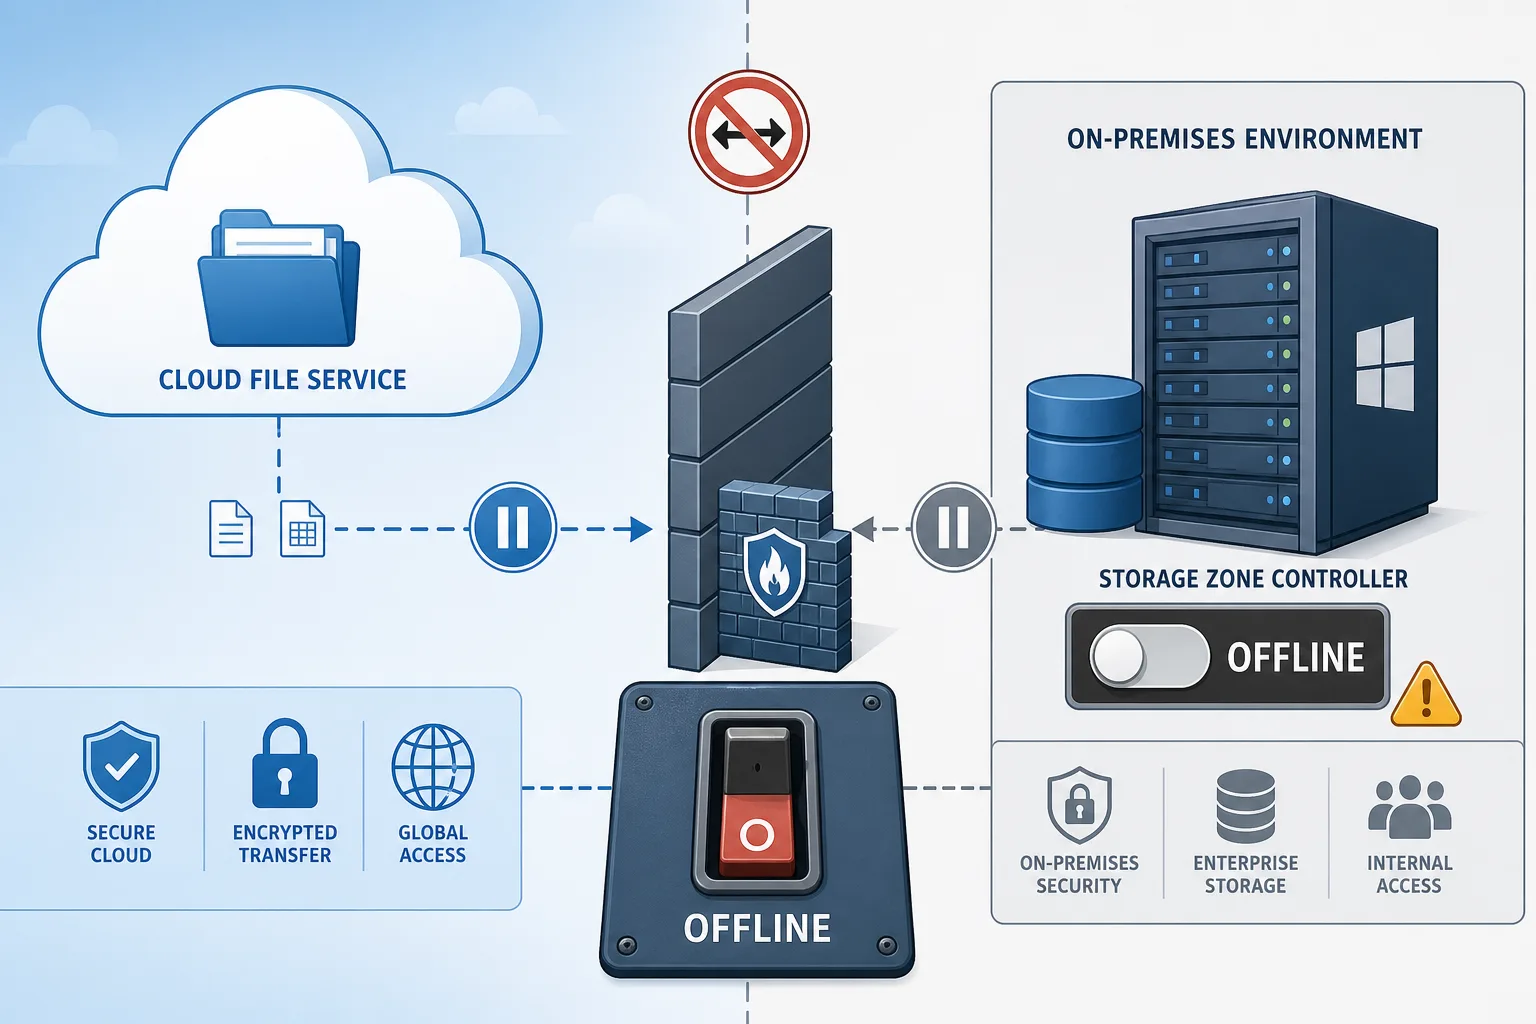
Gdy vendor mówi wyłącz: lekcja ShareFile dla zespołów IT
Progress kazał części klientów ShareFile trzymać Storage Zone Controllers wyłączone. To test runbooków dla file sharing, hybrid cloud i security.
Когда vendor говорит выключить сервер: урок ShareFile для IT-команд
Progress велел части клиентов ShareFile держать Storage Zone Controllers выключенными. Это проверка runbook для file sharing, hybrid cloud and security teams.
Quand un fournisseur dit éteignez: la leçon ShareFile pour les équipes IT
Progress a demandé à certains clients ShareFile de garder leurs Storage Zone Controllers éteints. L’incident teste les runbooks cloud hybride et sécurité.
Comments
Sign in to comment.
No comments yet.