NVIDIA OpenShell stellt Agentenrechte unter Richtlinienkontrolle – was jetzt getestet werden kann
NVIDIA OpenShell ist eine Apache-lizenzierte Laufzeitumgebung für Coding- und autonome Agenten in richtliniengesteuerten Sandboxes. Der Kern ist keine weitere Agentenstruktur, sondern eine technische Grenze für Dateien, Prozesse, Netzwerke, Zugangsdaten und Richtlinienänderungen.
NVIDIA OpenShell ist der Open-Source-Teil eines neuen Vorstoßes, der autonome Agenten leichter begrenzbar machen soll. Das Projekt verpackt Agenten wie Codex, Claude Code, OpenCode und GitHub Copilot CLI in Sandboxes und legt anschließend fest, auf welche Dateien sie zugreifen, welche Programme sie starten, welche Netzwerkziele sie erreichen und welche Zugangsdaten sie verwenden dürfen.
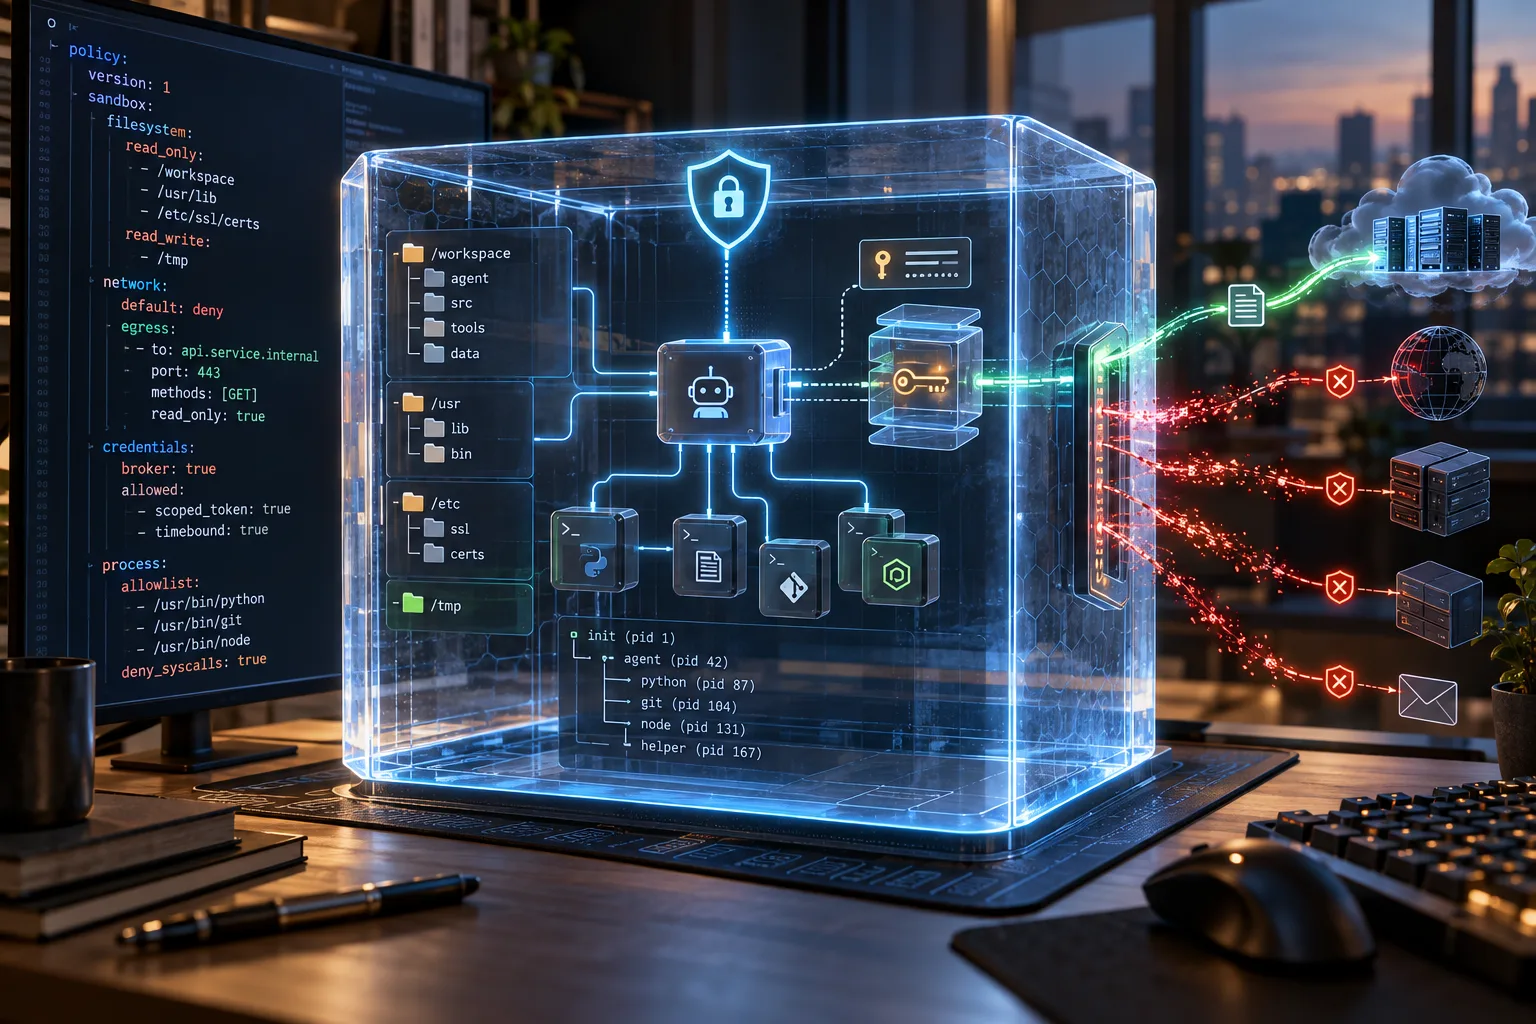
Diese Perspektive ist relevant, weil viele Diskussionen über die Sicherheit von Agenten noch immer beim Modell beginnen. OpenShell setzt eine Ebene darunter an. Die Laufzeit geht davon aus, dass ein Modell eine Anfrage missverstehen, feindselige Anweisungen in einem Repository befolgen, einen riskanten Shell-Befehl ausführen oder Arbeit an einen untergeordneten Prozess delegieren kann. Entscheidend ist dann, was die daraus entstehende Arbeitslast technisch tun darf.
NVIDIA kündigte die umfassendere Open Agent Safety Platform am 28. September 2026 an. Dazu gehört auch Sentry, ein separates Überwachungs- und Eindämmungskonzept, das an NVIDIA-Hardware gebunden ist. OpenShell ist der Teil, den Entwickler untersuchen und auf verschiedenen Infrastrukturvarianten ausführen können. Das Projekt steht unter der Apache-Lizenz 2.0, ist aber noch jung und bringt operative Komplexität, Anforderungen an den Host sowie ein Richtlinienmodell mit, das sorgfältig getestet werden muss.
Die praktische Einschätzung fällt klar aus: Für Sicherheitsexperimente, lokale Agentenbewertungen und kontrollierte Entwicklungsabläufe lohnt sich ein Versuch mit OpenShell. Ein erfolgreicher Schnellstart ist jedoch noch kein Beleg dafür, dass ein Agent für den Produktionseinsatz sicher ist.
Der aktuelle Blickwinkel: Die Agentengrenze ist das eigentliche Produkt
Das Repository von OpenShell beschreibt die Software als Laufzeit für Flotten autonomer Agenten. Das ist etwas anderes als ein Agenten-Framework. OpenShell entscheidet nicht, wie ein Agent eine Aufgabe plant, welches Modell den nächsten Schritt erzeugt oder wie ein Entwickler einen Orchestrierungsgraphen strukturieren sollte. Die Laufzeit sitzt unterhalb eines vorhandenen Agentenwerkzeugs und versucht, dieses innerhalb einer erklärten Betriebsgrenze zu halten.
Diese Unterscheidung kann leicht untergehen, weil das Projekt in einer Phase zahlreicher Agentenankündigungen erscheint. Ein typischer Coding-Agent kann ein Checkout lesen, Quelldateien ändern, Abhängigkeiten installieren, Paket-Registrys aufrufen, Git verwenden, Cloud-APIs ansprechen und Unterprozesse starten. Ein Prompt kann ihn zur Vorsicht auffordern, ist aber kein Durchsetzungsmechanismus. Erhält ein Agent eine bösartige Anweisung aus einer README-Datei oder einem Issue, behält er möglicherweise trotzdem alle Berechtigungen, die ihm die umgebende Shell gegeben hat.
OpenShell verlagert den Ort, an dem diese Autorität ausgedrückt wird. Der Betreiber schreibt die Richtlinie in YAML. Die Laufzeit übersetzt sie in Kontrollen, die vom Kernel, vom Sandbox-Supervisor und von einem Netzwerk-Proxy angewendet werden. Das Modell kann weiterhin eine schlechte Entscheidung treffen. Diese Entscheidung muss jedoch durch die Berechtigungen hindurch, die der Arbeitslast zugewiesen wurden.
Das ist ein nützlicherer Open-Source-Ansatz als eine weitere Liste unterstützter Modelle. Das Projekt prüft, ob sich Agentenrechte in portable und überprüfbare Konfiguration verwandeln lassen. Funktioniert das, kann dieselbe Richtlinie mit einem Sandbox-Image weitergegeben oder in einem Pull Request begutachtet werden. Funktioniert es nicht, entsteht eine weitere Konfigurationsschicht, die Entwickler umgehen, sobald sie eine Aufgabe behindert.
Was OpenShell tatsächlich kontrolliert
Die zentrale Richtlinie umfasst mehrere Bereiche, die sich nicht alle gleich verhalten. Das Timing gehört deshalb zu den ersten Punkten, die eine Evaluierung klären sollte.
filesystem_policy legt fest, welche Pfade lesbar und welche beschreibbar sind. Das Projekt nutzt dafür auf Landlock basierende Kontrollen. Die Datei- und Landlock-Einstellungen werden beim Start der Sandbox angewendet. Eine Änderung dieser Einstellungen ist daher nicht dasselbe wie die Änderung einer Netzwerkregel bei einer bereits laufenden Arbeitslast. Eine Richtlinie kann einem Agenten erlauben, in ein Projekt- und ein temporäres Verzeichnis zu schreiben, während Zugangsdaten, SSH-Schlüssel, Browserprofile und Daten aus einem nicht betroffenen Home-Verzeichnis außerhalb seiner Sicht bleiben.
Der Abschnitt process steuert die Identität und die Prozessbedingungen, die beim Erzeugen der Sandbox verwendet werden. Ziel ist, zu verhindern, dass eine Arbeitslast aus einer gewöhnlichen Coding-Aufgabe kurzerhand einen Versuch zur Rechteausweitung macht. Das hängt weiterhin von der gewählten Laufzeit und der Host-Konfiguration ab. Eine Richtliniendatei löscht die Sicherheitsannahmen von Docker, Podman, Kubernetes, einer virtuellen Maschine oder des darunterliegenden Betriebssystems nicht aus.
network_policies kontrolliert ausgehende Verbindungen. OpenShell arbeitet für Sandbox-Verbindungen mit einem standardmäßigen Verweigerungsmodell und erlaubt anschließend benannte Ziele sowie, sofern konfiguriert, bestimmte Binärdateien. Eine Regel kann einen Paketmanager von einem Shell-Befehl oder einen Git-Client von einem allgemeinen HTTP-Client unterscheiden. So lässt sich ein enger Arbeitsablauf freigeben, ohne jedem Prozess denselben Ausgang ins Netz zu geben.
Die Netzwerkschicht kann Anfragen außerdem auf einer höheren Ebene untersuchen. Das Beispiel von NVIDIA erlaubt curl, Daten aus der GitHub-REST-API zu lesen, weist aber eine Schreibanfrage zurück. Wichtig ist dabei, dass die Freigabe eines Hosts nicht zwangsläufig jede Operation auf diesem Host einschließt. Eine Richtlinie kann Endpunkt, Port, Protokoll, erlaubte Binärdatei sowie Lese- oder Schreibzugriff beschreiben.
network_middlewares schaffen einen weiteren Ort für Prüfung, Umwandlung oder Blockierung. In der Praxis kann eine Richtlinie dadurch genauer werden als eine herkömmliche Firewallregel. Die Projektdokumentation beschreibt Kontrollen für HTTP, GraphQL und Datenverkehr des Model Context Protocol. Das bedeutet nicht, dass jedes Anwendungsprotokoll gleich ausgereift oder gleich einfach formulierbar ist. Es bedeutet, dass die Laufzeit Anfragen und nicht nur IP-Adressen und Ports berücksichtigen soll.
Provider-Profile kümmern sich schließlich um Zugangsdaten und genehmigte Dienste. Das vorgesehene Modell sieht vor, dass ein Agent kein ungeschütztes Geheimnis erhält und es anschließend überall verwenden darf. OpenShell hält das echte Geheimnis außerhalb der Arbeitslast, prüft Ziel und Richtlinie und setzt die Zugangsdaten nur für eine autorisierte Anfrage ein. Ein GitHub-Token, das für einen schreibgeschützten API-Pfad verwendet werden darf, sollte nicht automatisch als allgemeines Geheimnis jedem Befehl in der Sandbox zur Verfügung stehen.
Gerade für Coding-Agenten ist diese Grenze wichtig. Ein Werkzeug kann daran gehindert werden, ein lokales Token zu lesen, und trotzdem einen eng begrenzten Zugriff auf einen entfernten Dienst erhalten. Diese Anordnung ersetzt nicht die Berechtigungen des Dienstes selbst. Sie ergänzt sie um eine Kontrolle darüber, wie der Agent sie verwenden darf.
Eine kleine Richtlinie sagt mehr als ein Marketingversprechen
OpenShell lässt sich am sinnvollsten mit einer bewusst unspektakulären Aufgabe bewerten. Zunächst wird eine Sandbox ohne ausgehenden Netzwerkzugriff erstellt. Dann folgt eine harmlose Anfrage, etwa an die öffentliche GitHub-API. Die Anfrage sollte blockiert und der Log-Eintrag geprüft werden. Anschließend wird eine Richtlinie angewendet, die einen schreibgeschützten GitHub-Endpunkt erlaubt, und die Anfrage wird wiederholt. Zum Schluss sollte ein Schreibvorgang versucht werden, der von der Nur-Lese-Regel zurückgewiesen werden muss.
Eine vereinfachte Richtlinienform könnte so aussehen:
version: 1
filesystem_policy:
  include_workdir: true
  read_only:
    - /usr
    - /lib
    - /etc
  read_write:
    - /tmp
landlock:
  compatibility: best_effort
network_policies:
  github_api:
    name: github-api-readonly
    endpoints:
      - host: api.github.com
        port: 443
        protocol: rest
        enforcement: enforce
        access: read-only
    binaries:
      - path: /usr/bin/curl
Dieses Beispiel ist keine Produktionsrichtlinie. Es macht die Kontrolle sichtbar. Zugleich zeigt es, warum das Projekt mit Tests und nicht mit Screenshots bewertet werden sollte. Die Frage lautet nicht, ob YAML vorhanden ist. Entscheidend ist, ob eine Anfrage, die blockiert werden sollte, unter genau der Laufzeit, dem Image, dem Binärpfad, der Zugangsdatenkonfiguration und der Host-Konfiguration eines Teams tatsächlich blockiert wird.
Die Dokumentation von OpenShell besagt, dass statische Kontrollen beim Erzeugen der Sandbox fixiert werden, während Netzwerkkontrollen während des Betriebs geändert werden können. Das ist für schrittweise Freigaben nützlich: Ein Agent kann ohne Netzwerk beginnen, einen bestimmten Dienst anfordern und eine geprüfte Aktualisierung erhalten, ohne neu gestartet zu werden. Es schafft aber auch ein Governance-Problem. Eine dynamische Richtlinienänderung kann den Zugriff während einer langen Sitzung erweitern. Deshalb sind Freigabeverfahren, Audit-Spur und Zurücksetzen genauso wichtig wie die ursprüngliche Richtlinie.
Zum Projekt gehören ein Policy Advisor und ein Policy Prover, mit denen vorgeschlagene Zugriffe geprüft werden können. Die Idee ist, eine Änderung vor ihrer Anwendung auf neue Autorität zu untersuchen. Das ist eine wertvolle Richtung, aber die formale Prüfung einer Richtlinie ist nicht dasselbe wie der Nachweis, dass sie die geschäftliche Absicht korrekt ausdrückt. Eine formal gültige Regel kann weiterhin das falsche Repository, die falsche API-Methode oder ein für die Aufgabe zu mächtiges Geheimnis freigeben.
Wer OpenShell jetzt ausprobieren sollte
OpenShell passt zu Personen, die Agenten bereits mit erheblicher lokaler Autorität ausführen und den Unterschied zwischen Vorsicht auf Prompt-Ebene und echter Laufzeitkontrolle messen wollen. Sicherheitsteams können damit reproduzierbare Tests zu Agenten-Ausbrüchen und Datenabfluss entwickeln. Plattformteams können untersuchen, wie Richtlinien vom Entwickler-Laptop bis zu einem Kubernetes-Gateway transportiert werden könnten. Maintainer von Agentenwerkzeugen können testen, wie sich ihre Prozessbäume, Netzwerkaufrufe und Provider-Integrationen in einer eingeschränkten Umgebung verhalten.
Auch Entwickler, die mit ihnen unbekannten Repositories arbeiten, profitieren von dieser Perspektive. Ein fremder Codebestand kann Installationsskripte, generierte Dateien, Abhängigkeitshooks oder Anweisungen enthalten, die sich gezielt an automatisierte Werkzeuge richten. Eine Sandbox mit engem Arbeitsverzeichnis und ohne standardmäßigen Netzwerkzugriff bietet einen sichereren Ort zur Untersuchung. Der Schutz ist nicht vollständig, kann aber die Folgen eines versehentlichen Befehls begrenzen.
Für Forschende, die lokale Modelle bewerten, ist die Trennung ebenfalls interessant. OpenShell kann einen Agenten gegen lokale oder cloudbasierte Inferenz laufen lassen und dabei Dateien und ausgehende Anfragen der Arbeitslast hinter eine Richtlinie stellen. So lassen sich Modelle vergleichen, ohne die gesamte Host-Umgebung für jeden Lauf neu einzurichten.
Vorsicht ist angebracht, wenn eine schlüsselfertige Enterprise-Kontrollzentrale gesucht wird. Das Repository umfasst ein Gateway, SDKs, Provider-Verarbeitung, Audit-Verhalten und einen Kubernetes-Bereitstellungspfad. Diese Bestandteile gemeinsam zu verwenden, ist jedoch ein Systemprojekt. Dazu gehören Image-Verwaltung, Laufzeitrechte, Netzwerkdurchsetzung, Identität, Geheimnisse, Protokollierung, Reaktion auf Vorfälle und die Zuständigkeit für Richtlinien. Die Installation der CLI ist nicht gleichbedeutend mit dem Abschluss dieser Arbeit.
Host und Laufzeit bleiben entscheidend
Der Schnellstart zielt derzeit auf Linux, macOS mit Apple Silicon und experimentell auf Windows über WSL 2. Das Projekt erwartet eine Container- oder Virtualisierungsbasis wie Docker, Podman oder Host-Virtualisierung. Kubernetes wird über eine Helm-Bereitstellung unterstützt; OpenShell weist darauf hin, dass die Netzwerkschicht des Clusters die relevante Netzwerkrichtlinie durchsetzen muss.
Diese Anforderungen sind keine administrativen Nebensätze. Eine Sandbox ist nur so stark wie die Grenze, die sie tatsächlich durchsetzt. Ein Team sollte dokumentieren, welche Kernel-Funktionen verfügbar sind, was bei fehlendem Landlock geschieht, ob die Container-Engine rootless läuft, welche Capabilities in der Arbeitslast verbleiben, wie Images gebaut werden und wie Updates authentifiziert sind. Dasselbe YAML kann bei veränderten Host-Annahmen zu unterschiedlichen praktischen Ergebnissen führen.
Die Richtliniendokumentation des Projekts enthält eine Kompatibilitätseinstellung für Landlock. Das erleichtert den Betrieb in unterschiedlichen Umgebungen. Eine großzügige Kompatibilitätswahl darf aber nicht als Garantie verstanden werden, dass jede beabsichtigte Dateisystembeschränkung aktiv ist. Eine Produktionsbereitstellung braucht eine Prüfung beim Start, die entweder bei fehlender Kontrolle abbricht oder die verringerte Sicherheitslage eindeutig meldet.
Auch der Netzwerk-Proxy ist eine Abhängigkeit, die getestet werden muss. Benötigt der Agent eine Paket-Registry, einen Git-Anbieter, einen Modell-Endpunkt, einen Issue-Tracker oder einen MCP-Server, vergrößert jeder Dienst die Richtlinienfläche. Eine Regel für eine breite Domain ist bequem, kann aber den Zweck einzelner Endpunktkontrollen untergraben. Eine zu enge Regel verleitet möglicherweise dazu, eine pauschale Ausnahme einzufügen. Der Betriebsentwurf sollte den engen Weg einfacher machen als den Bypass.
Credential-Brokering ist vielversprechend, aber kein Zauber
Das Provider-Modell von OpenShell adressiert einen verbreiteten Fehler: einem Agenten eine Umgebung mit sämtlichen Tokens des Benutzers zu übergeben. Werden die Zugangsdaten außerhalb der Sandbox gehalten und an genehmigte Ziele gebunden, kann die Laufzeit verhindern, dass ein für einen Dienst vorgesehenes Token an einen anderen gesendet wird. Sie kann außerdem eine schreibgeschützte Anfrage erzwingen, selbst wenn das zugrunde liegende Token technisch Schreibvorgänge erlaubt.
Das beseitigt das Risiko rund um Zugangsdaten nicht. Der Dienst muss weiterhin sinnvolle Tokens ausstellen. Ein Provider-Profil muss korrekt konfiguriert sein. Der Proxy muss den Datenverkehr erkennen, den er prüfen soll. Ein Token, das zum Löschen von Repositories berechtigt ist, bleibt gefährlich, wenn die Richtlinie die entsprechende API-Methode zulässt. Auch ein Modell kann innerhalb des gewährten Umfangs weiterhin schädliche Ausgaben erzeugen.
Der beste Test ist deshalb eine Matrix und kein einzelner Erfolgsfall. Geprüft werden sollten ein erlaubter Lesevorgang, ein abgelehnter Schreibvorgang, ein nicht genehmigter Host, eine Anfrage durch die falsche Binärdatei, ein abgelaufenes Geheimnis, eine fehlerhafte Anfrage, ein Unterprozess und ein untergeordneter Agent. Dieselben Aktionen müssen über den SDK- oder Integrationspfad getestet werden, den die echte Arbeitslast verwenden soll. Anschließend sollte die Audit-Ausgabe zeigen, ob ein Betreiber den Ablauf rekonstruieren könnte.
OpenShell gibt an, Richtlinienentscheidungen in einem Audit-Trail nach dem Open Cybersecurity Schema Framework zu protokollieren. Das ist für die Reaktion auf Vorfälle hilfreich. Logs helfen aber nur, wenn sie gesammelt, aufbewahrt, vor der Arbeitslast geschützt und mit der Identität der Person oder Automatisierung verknüpft werden, die eine Änderung genehmigt hat. Ein lokaler Demo-Log ist noch kein Enterprise-Auditsystem.
Was das Projekt nicht löst
OpenShell ist Eindämmung, keine Ausrichtung des Modells. Die Laufzeit kann ein unzuverlässiges Modell nicht zuverlässig machen, einen subtilen geschäftlichen Fehler nicht sicher von einer gültigen Aktion unterscheiden und nicht garantieren, dass eine Aufgabenbeschreibung ungefährlich ist. Darf ein Agent eine Produktionsbereitstellung ändern, kann OpenShell diese Berechtigung korrekt durchsetzen, während das Modell eine technisch erlaubte, aber verheerende Änderung ausführt.
Die Software ersetzt außerdem keine Identitätsanbieter, Secret-Manager, Endpoint-Sicherheit, Schwachstellenverwaltung, Kontrollen der Software-Lieferkette, Observability oder menschliche Freigaben. NVIDIA beschreibt OpenShell selbst als Grenze der Agentenlaufzeit, die sich in solche umgebenden Systeme integriert. Das ist die passende Denkweise. Das Projekt ergänzt eine Schicht; es macht den restlichen Stack nicht überflüssig.
Eine grundlegendere Einschränkung besteht darin, dass die Qualität der Richtlinie den nutzbaren Zugriff bestimmt. Ein Entwickleragent, der die benötigten Dateien nicht lesen oder die richtige Paket-Registry nicht erreichen kann, scheitert auf verwirrende Weise. Ein Agent mit weitreichenden Datei- und Netzwerkrechten arbeitet möglicherweise reibungslos, erhält aber nur wenig echten Schutz. Die technische Aufgabe besteht darin, die kleinste Autorität zu definieren, mit der die Arbeit noch abgeschlossen werden kann, und Ausnahmen sichtbar und überprüfbar zu machen.
Die öffentliche Diskussion hat dieselbe Sorge aus einer anderen Richtung formuliert. Berichte über die Ankündigung wiesen darauf hin, dass restriktive Kontrollen nützliche Arbeit blockieren könnten und Fallstudien nötig seien, um das Gleichgewicht zu verstehen. Das ist kein Grund, das Projekt abzulehnen. Es ist ein Grund, reale Arbeitsabläufe zu testen, statt die Behauptung zu wiederholen, ein Agent könne innerhalb von Millisekunden unter Quarantäne gestellt werden.
Auch die separate Komponente Sentry muss gedanklich getrennt bleiben. NVIDIA stellt sie als hardwarebasierte Überwachungs- und Eindämmungsschicht dar, während OpenShell die offene Laufzeit und Richtliniengrenze ist. Nach Angaben von NVIDIA und der Berichterstattung über den Start kann OpenShell auf konkurrierenden Rechenplattformen einschließlich Arm und Intel eingesetzt werden. Wer das Open-Source-Projekt bewertet, sollte daher nicht voraussetzen, automatisch jede Eigenschaft der umfassenderen NVIDIA-Plattform zu erhalten.
Lizenz und Reifegrad des Projekts
Das OpenShell-Repository nennt die Apache-Lizenz 2.0 als Lizenz. Dabei handelt es sich um eine freizügige Lizenz, die bei Infrastruktur- und Entwicklerwerkzeugen verbreitet ist. Der Code lässt sich dadurch leichter untersuchen, ändern und integrieren, vorbehaltlich der Lizenz sowie der gesonderten Bedingungen für abgerufene Materialien, Container-Images, Modelle, Provider und Komponenten Dritter.
Im Repository finden sich außerdem eine Sicherheitsrichtlinie und Hinweise zu Drittanbieterkomponenten. Diese Dokumente sollten Teil einer Einführungsprüfung sein. Der eigene Haftungshinweis des Projekts erklärt, dass Materialien, die von der Software abgerufen oder über sie erreichbar gemacht werden, ihren eigenen Bedingungen unterliegen und dass Benutzer für deren Sicherheit, Integrität und Eignung verantwortlich sind. Praktisch bedeutet das: Eine offene Laufzeit macht nicht jedes Image, Skill, Plugin, Modell oder Skript, das in ihr ausgeführt wird, vertrauenswürdig.
Der Reifegrad sollte anhand von Release- und Issue-Historie bewertet werden, nicht nur anhand eines großen Unternehmens hinter dem Repository. OpenShell hat eine breite Oberfläche: CLI, lokales Gateway, Sandbox-Treiber, Richtlinienschema, Proxy-Verhalten, Provider-Zugangsdaten, SDKs, Helm-Bereitstellung, Inferenz-Routing und Agenten-Skills. Jede Komponente wirft eigene Kompatibilitäts- und Sicherheitsfragen auf. Frühe Anwender sollten Versionen festschreiben, eine wegwerfbare Testumgebung behalten, Änderungen zwischen Releases prüfen und einen Rückweg bewahren.
Auch die Telemetrie verdient eine gezielte Prüfung. Laut Repository erfasst OpenShell standardmäßig anonyme Kategorien und Zählwerte zum Betrieb, während Namen, Hostnamen, Dateipfade, Prompts, Zugangsdaten, Providernamen, Modellnamen und Benutzerinhalte ausgeschlossen werden. Es beschreibt außerdem Möglichkeiten, Telemetrie zu deaktivieren oder aus der Kompilierung zu entfernen. Diese Offenlegung ist hilfreicher als Schweigen. Organisationen mit strengen Datenschutzanforderungen sollten die Implementierung und ihre Build-Konfiguration dennoch selbst verifizieren, statt sich auf eine Zusammenfassung zu verlassen.
Alternativen und Ergänzungen
OpenShell ist nicht die einzige Möglichkeit, die Autorität eines Agenten zu reduzieren. Für einen engen Build-Schritt kann ein minimierter Container ohne Host-Mounts ausreichen. Ein rootless Container, eine MicroVM, eine dedizierte virtuelle Maschine, ein entfernter Entwicklungs-Worker oder ein CI-Job bieten jeweils andere Isolationskompromisse. Linux-Mechanismen wie Landlock und seccomp lassen sich ebenfalls direkt nutzen, wenn ein Team eine kleinere Kontrollfläche bevorzugt.
Diese Ansätze lösen unterschiedliche Teile des Problems. Container und Pods stellen Laufzeitumgebungen bereit. MicroVMs können eine stärkere Isolationsgrenze bieten, verursachen aber möglicherweise mehr Aufwand bei Startzeit und Image-Verwaltung. CI-Runner eignen sich für wiederholbare Jobs, sind für interaktive Entwicklung jedoch mitunter unhandlich. Direkte Kernel-Richtlinien können leichtgewichtig sein, überlassen Teams aber den Aufbau von Credential-Brokering, Netzwerkvermittlung, Lebenszyklusverwaltung und Audit-Konventionen.
OpenShells Argument lautet, dass Agenten-Arbeitslasten diese Teile koordiniert benötigen. Eine Richtlinie sollte nicht nur beschreiben, was ein Prozess lesen kann, sondern auch, welche ausführbare Datei welchen Endpunkt aufrufen darf, welches Geheimnis an diesen Endpunkt gebunden ist, wie sich eine laufende Richtlinie verändert und wie das Ergebnis protokolliert wird. Diese Koordination ist der wichtigste Grund für die Existenz des Projekts.
Der richtige Vergleich lautet daher nicht OpenShell gegen Docker. Verglichen werden sollte eine Laufzeit mit OpenShell sowie zusätzlichen Richtlinien- und Gateway-Komponenten mit einer Laufzeit allein; dabei muss der Zusatzaufwand gegen die gewonnene Kontrolle gemessen werden. Für einen einfachen, nicht vertrauenswürdigen Build-Befehl kann OpenShell unnötig sein. Für einen Agenten, der über eine längere Sitzung ein Repository durchsuchen, Werkzeuge installieren, APIs aufrufen und Unterprozesse starten kann, kann die zusätzliche Schicht gerechtfertigt sein.
Ein vernünftiger Evaluierungsplan
Begonnen werden sollte mit einem wegwerfbaren Host und einem kleinen Repository. Aufzuzeichnen sind Betriebssystem, Kernel-Funktionen, Container-Engine, OpenShell-Version, Sandbox-Image, Agentenversion und Provider-Konfiguration. Produktionszugangsdaten oder ein Projekt mit nicht beteiligten Geheimnissen gehören nicht in den ersten Versuch.
Danach wird eine Baseline-Sandbox erstellt. Zu prüfen ist, welche Dateien sichtbar und welche Pfade beschreibbar sind, welcher Benutzer die Prozesse besitzt und was geschieht, wenn ein Befehl das Netzwerk verwenden will. Dieselben Prüfungen sollten aus dem Agenten heraus, aus einer vom Agenten gestarteten Shell und aus einem Kindprozess erfolgen.
Anschließend wird jeweils nur ein Dienst hinzugefügt. Ein schreibgeschützter Paket- oder Git-Dienst ist ein besserer Ausgangspunkt als uneingeschränkter Webzugriff. Der erlaubte Pfad und mehrere negative Pfade müssen getestet werden. Die Richtlinie sollte in der Versionsverwaltung liegen, wie Code geprüft werden und für jeden erlaubten Endpunkt sowie jede erlaubte Binärdatei eine Begründung enthalten.
Danach folgen Richtlinienänderungen während einer laufenden Sitzung. Zu klären ist, welche Abschnitte eine neue Sandbox erfordern und welche sofort neu geladen werden können. Eine verweigerte Anfrage muss verweigert bleiben, bis die genehmigte Änderung tatsächlich angewendet wurde. Ebenso sind Zurücksetzen und Fehlerbehandlung zu testen. Ein Zugriffskontrollsystem sollte sich bewähren, wenn das Gateway nicht erreichbar, eine Richtlinie fehlerhaft, ein Provider nicht vorhanden oder eine Netzwerkanfrage abgelaufen ist.
Zum Schluss wird ein Vorfall simuliert. Der Agent erhält eine Repository-Anweisung, nach Geheimnissen zu suchen, einen nicht genehmigten Endpunkt aufzurufen oder eine Datei außerhalb des Arbeitsbaums zu verändern. Es geht dabei nicht darum, das Modell zum Vergnügen auszutricksen. Geprüft werden soll, ob die Grenze die Aktion blockiert, ob der Fehler verständlich ist, ob das Ereignis protokolliert wird und ob ein Betreiber die Richtlinie verschärfen kann, ohne die Sitzung zu zerstören.
Das Urteil
NVIDIA OpenShell ist interessant, weil die Software die Autorität eines Agenten als Infrastruktur behandelt und nicht als Versprechen in einem System-Prompt. Der Apache-lizenzierte Code, deklarative Richtlinien, kernelgestützte Dateisystemkontrollen, Netzwerkvermittlung, Provider-Zugangsdaten und das Gateway-Modell geben Entwicklern etwas Konkretes zum Testen. Das Projekt fügt sich außerdem in das Open-Source-Ökosystem ein: Es unterstützt mehrere Agenten-Harnesses, stellt SDKs bereit, dokumentiert einen Kubernetes-Weg und kann auf mehr als NVIDIA-Hardware laufen.
Die Einschränkungen sind ebenso konkret. Das Projekt ist kein universelles Sicherheitssystem, seine Richtlinien können schwer zu entwerfen sein, die Host-Annahmen müssen geprüft werden und der breite Funktionsumfang erhöht den Aufwand einer sorgfältigen Einführung. Eine Netzwerkregel mit standardmäßiger Verweigerung ist nur dann nützlich, wenn die Ausnahmen eng bleiben. Eine Sandbox ist nur dann nützlich, wenn Host und Image verstanden sind. Ein Credential-Broker hilft nur dann, wenn Provider-Berechtigungen und Anfrageprüfung getestet werden.
Für das Publikum des Open Source Radar ist ein Labortest der sinnvolle nächste Schritt, keine Migration in die Produktion. OpenShell kann als wiederholbares Testgerüst für Agentenabläufe dienen, die derzeit zu viel Autorität besitzen. Gemessen werden sollten blockierte Aktionen, Fehlalarme, Startverhalten, Richtlinienprüfung, Logs und Wiederherstellung. Überstehen die Kontrollen diesen Prozess, ohne jede Aufgabe in eine Genehmigungswarteschlange zu verwandeln, könnte OpenShell eine praktische Grundlage für sicherere Agentenentwicklung werden. Falls nicht, zeigt das Experiment trotzdem genau, an welchen Stellen der Ablauf auf impliziten Umgebungsrechten beruht – und diese Information brauchen die meisten Agentenprojekte.
Quellen
- NVIDIA OpenShell Repository und README
- OpenShell Sandbox-Richtlinien
- NVIDIA Technical Blog: Add Runtime Controls to AI Agents with NVIDIA OpenShell
- NVIDIA OpenShell: Produktübersicht und FAQ
- OpenShell-Lizenz
- Associated Press: Nvidia unveils security platform to stop AI agents from going rogue
- Hacker News: Diskussion auf der Startseite
Related articles
Nvidias offene Plattform für Agentensicherheit macht Laufzeitbegrenzung zur nächsten Einkaufsfrage bei KI
Nvidias neuer Sicherheits-Stack für Agenten ist keine magische Notbremse. Er zeigt vielmehr, wohin die Prüfung von Unternehmens-KI geht: klare Berechtigungen, überwachte Ausführung und belastbare Nachweise dafür, dass autonome Werkzeuge gestoppt werden können.
Nvidias Hugging-Face-Gespräche machen Model Hubs zum Plattformrisiko
Es ist keine bestätigte Übernahme, aber ein Signal: KI-Teams sollten Model Hubs als strategische Abhängigkeit behandeln.
Открытая платформа Nvidia для безопасности агентов делает контроль выполнения главным вопросом при покупке ИИ
Новый стек Nvidia для безопасности агентов — не волшебный тормоз, а признак смены подхода: компаниям нужны явные разрешения, контролируемое выполнение и доказательства того, что автономный инструмент можно остановить.
英伟达开放式智能体安全平台:运行时遏制为何成为企业采购 AI 的下一个问题
英伟达的新智能体安全栈并不是让自主 AI 突然变安全的万能刹车,而是在提醒企业:权限、执行监控,以及能够证明自主工具可被及时停止的证据,正成为 AI 尽调的核心。
Comments
Sign in to comment.
No comments yet.