Październikowy zwrot Agility: dlaczego humanoidalne roboty potrzebują architektury bezpieczeństwa wokół maszyny
Dwa październikowe komunikaty Agility prowadzą do tego samego wniosku: wdrożenie humanoidów będzie zależeć nie tylko od umiejętności robota, lecz także od zewnętrznych mechanizmów kontroli, procedur operacyjnych i jasno przypisanej odpowiedzialności.
Agility Robotics rozpoczęła październik od dwóch komunikatów, które na pierwszy rzut oka nie mają ze sobą wiele wspólnego. 5 października firma poinformowała, że jej dyrektorka generalna Peggy Johnson dołączy do Project Meridian, badania prowadzonego przez MITRE na zlecenie amerykańskiego Departamentu Wojny, poświęconego przyszłym działaniom wojennym, logistyce i długofalowym priorytetom rozwoju zdolności. Cztery dni wcześniej Agility i FORT Robotics ogłosiły rozszerzenie współpracy nad infrastrukturą bezpieczeństwa dla robota Digit 5. W jej skład mają wejść pilot bezpieczeństwa, komunikacja zamontowana na robocie oraz interfejs do zewnętrznych systemów bezpieczeństwa.
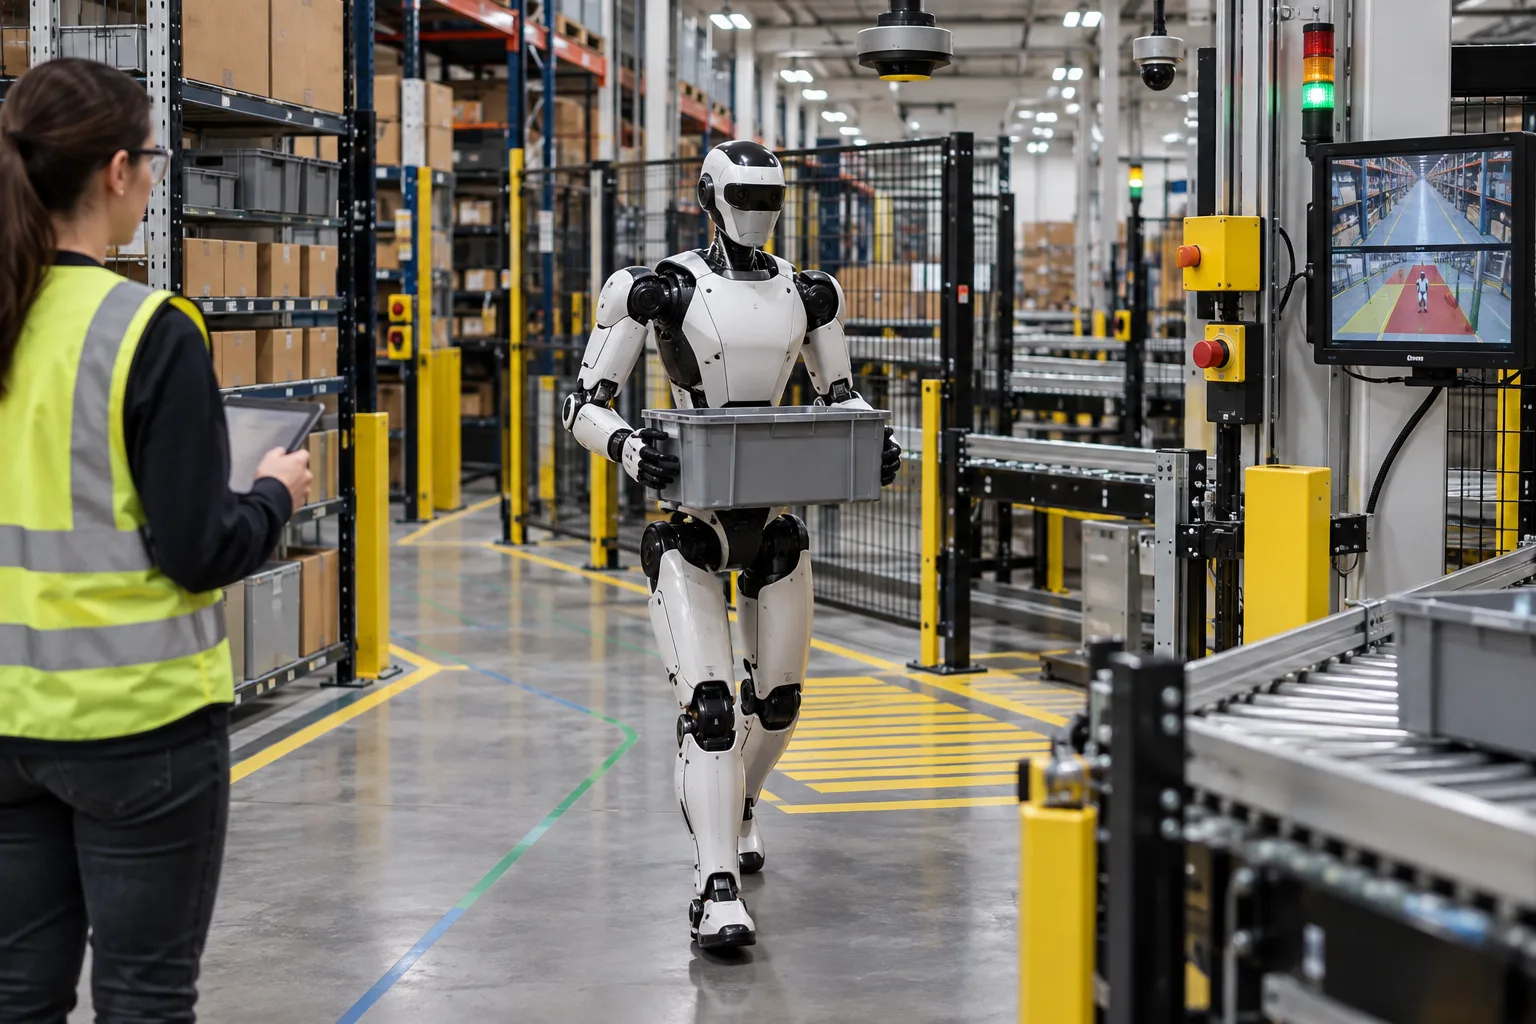
Związek między tymi wiadomościami jest praktyczny, a nie polityczny. Oba komunikaty przesuwają dyskusję z pytania, czy humanoid potrafi wykonać zadanie podczas kontrolowanej demonstracji, na pytanie, co musi otaczać mobilną, silną i sterowaną programowo maszynę, zanim organizacja wprowadzi ją do zakładu pracy — albo w przyszłości do środowiska logistycznego, w którym konsekwencje złej decyzji będą poważniejsze.
To zupełnie inny problem niż dodanie kolejnego stopnia swobody do dłoni albo pokazanie robota przechodzącego przez fabrykę. Trudnym produktem nie jest wyłącznie korpus i model. Jest nim także zakres operacyjny: kto może zatrzymać robota, co dzieje się, gdy czujniki dają sprzeczne sygnały, jak obiekt konfiguruje strefy bezpieczne, jak operator zdalny zostaje włączony do pętli, jak odtwarza się przebieg incydentu oraz która strona pozostaje odpowiedzialna, gdy system zachowa się poza rozkładem danych, na których był trenowany.
Najnowsze wiadomości dotyczą infrastruktury, nie nowego robota
Komunikat Agility z 5 października mówi, że Johnson weźmie udział w Project Meridian jako niezależna konsultantka. MITRE opisuje tę inicjatywę jako niezależny projekt skoncentrowany na technologiach i koncepcjach operacyjnych potrzebnych w przyszłych działaniach wojskowych, z rekomendacjami wybiegającymi 10–20 lat w przyszłość. Agility twierdzi, że Johnson wniesie doświadczenie z komercyjnych wdrożeń humanoidów, zwłaszcza z wykorzystania robotów do wymagającej fizycznie i powtarzalnej pracy logistycznej.
Nie jest to wojskowy kontrakt na Digit, zobowiązanie do użycia humanoidów w walce ani dowód, że humanoidy są gotowe do działań obronnych. Agility wyraźnie oddziela rolę konsultingową Johnson od komercyjnej działalności firmy. Węższy, ale użyteczny sygnał brzmi tak: twórcy robotów komercyjnych coraz częściej muszą wyjaśniać, jak ich maszyny mogą wpasować się w duże systemy operacyjne, a nie tylko jak wykonują pojedyncze zadania.
Bardziej konkretnym wydarzeniem jest memorandum of understanding podpisane 1 października przez Agility i FORT Robotics. Zgodnie z komunikatem firm partnerstwo rozszerza relację, która zaczęła się od niestandardowego komponentu sprzętowego, w kierunku trzyczęściowej architektury: pilota bezpieczeństwa, komunikacji na robocie oraz interfejsów poza robotem, łączących Digit z zewnętrznymi systemami bezpieczeństwa. Firmy zamierzają również współpracować przy sprzęcie, inżynierii, zgodności regulacyjnej i wsparciu wdrożeń.
FORT nazywa nowy komponent poza robotem „Offboard Safety Bridge”. Sama nazwa ma znaczenie, bo opisuje granicę. Własne systemy percepcji i sterowania ruchem robota mogą rozpoznać człowieka albo przeszkodę, lecz klient może również potrzebować odrębnego sposobu narzucenia zatrzymania, wyegzekwowania reguły obowiązującej w obiekcie lub skoordynowania pracy z otaczającymi maszynami. Jeśli każda decyzja dotycząca bezpieczeństwa jest osadzona w tym samym stosie autonomii, który próbuje wykonać zadanie, system ma mniej niezależnych sposobów, by przejść w bezpieczny stan awaryjny.
Komunikat pozostaje jednak oświadczeniem firmy i memorandum, a nie raportem certyfikacyjnym. Nie publikuje wskaźników awaryjności, pomiarów czasu reakcji, protokołów walidacji ani szczegółowej listy obsługiwanych konfiguracji przemysłowych. W przypadku komunikatu handlowego takie braki są normalne, ale wyznaczają granicę tego, co można dziś odpowiedzialnie twierdzić. Partnerstwo wskazuje kierunek rozwoju Digit 5; samo w sobie nie dowodzi, że każde przyszłe wdrożenie będzie bezpieczne.
Dlaczego humanoid potrzebuje bezpieczeństwa poza własnym modelem
Konwencjonalny robot przemysłowy zwykle pracuje w określonej celi. Jego zasięg, oprzyrządowanie, prędkość, udźwig i sekwencję działania można analizować względem znanego układu. Humanoid jest atrakcyjny częściowo dlatego, że może korzystać ze środowisk zaprojektowanych dla ludzi: alejek, półek, wózków, drzwi, schodów, stanowisk pracy i narzędzi. Ta elastyczność powiększa jednak powierzchnię bezpieczeństwa.
Robot może chodzić zamiast pozostawać zamocowanym. Jego równowaga może zmieniać się podczas przenoszenia ładunku. Ramiona mogą poruszać się w szerszym zakresie pozycji. Planista zadań może wybierać spośród kilku działań, a system typu vision-language-action może uogólniać na podstawie przykładów zamiast wykonywać w pełni ręcznie zaprogramowaną sekwencję. Ta sama elastyczność, która ogranicza koszt przebudowy zakładu, utrudnia wyliczenie każdego potencjalnie niebezpiecznego stanu.
Użyteczna architektura bezpieczeństwa musi więc odpowiadać na kilka różnych pytań jednocześnie. Pierwsze dotyczy wykrywania: czy system potrafi wystarczająco szybko rozpoznać ludzi, wyposażenie i nieoczekiwane obiekty? Drugie dotyczy sterowania: czy po wykryciu zagrożenia może ograniczyć prędkość, zatrzymać ruch albo przejść do stabilnego stanu? Trzecie dotyczy niezależności: czy odrębny mechanizm może zainterweniować, gdy główne oprogramowanie robota jest zdezorientowane, naruszone lub po prostu się myli? Czwarte dotyczy operacji: czy przeszkoleni pracownicy rozumieją stan robota i potrafią go zatrzymać bez diagnozowania awarii sieci neuronowej?
Warstwy te są ze sobą powiązane, ale nie można ich wzajemnie zastępować. Robot może dobrze wykrywać ludzi, a mimo to nadal potrzebować fizycznego wyłącznika awaryjnego. Może mieć wyłącznik awaryjny, a mimo to być niebezpieczny, jeśli spadające ramię, przenoszony ładunek albo niestabilny korpus stworzą zagrożenie, zanim zatrzymanie zacznie działać. Może przejść test w pustej alejce, a nadal wymagać innych zabezpieczeń, gdy podczas konserwacji człowiek dzieli z nim przestrzeń albo gdy robot jest połączony z przenośnikiem.
Dlatego rozdzielenie bezpieczeństwa pokładowego i pozapokładowego w komunikacie FORT jest ważniejsze niż marketingowe określenia w rodzaju „warstwa zaufania”. Sugeruje ono, że robota należy traktować jako jeden z elementów uzasadnienia bezpieczeństwa, a nie jako samowystarczalne urządzenie. Częścią ocenianego systemu stają się obiekt, integrator, sieć, elementy sterowania operatora, układ fizyczny i procedury utrzymania.
Normy już wskazują na spojrzenie systemowe
Kontekst regulacyjny jest mniej uporządkowany niż język marketingu. Amerykańska Occupational Safety and Health Administration informuje, że obecnie nie ma szczegółowych norm OSHA dla branży robotyki. Wskazuje pracodawcom ogólne wymogi dotyczące miejsca pracy oraz krajowe normy konsensusowe, w tym ramy ANSI/RIA i ISO dotyczące robotów przemysłowych, systemów robotycznych, zabezpieczeń i zastosowań współpracujących. OSHA podkreśla również, że normy konsensusowe są wskazówkami, a nie przepisami OSHA.
ISO 10218-1:2025 dotyczy robota jako maszyny i obejmuje bezpieczne projektowanie z natury, środki ograniczania ryzyka oraz informacje dotyczące użytkowania. ISO 10218-2:2025 dotyczy zastosowań i integracji robotów przemysłowych. Podstawowa struktura już zatem rozdziela robota od kompletnej celi lub aplikacji wokół niego. Humanoid poruszający się po magazynie nie znosi tego rozróżnienia; sprawia jedynie, że problem integracji staje się bardziej widoczny.
Równie ważne są ograniczenia norm. OSHA zaznacza, że ISO 10218 nie stosuje się bezpośrednio do kilku kategorii, między innymi robotów usługowych i konsumenckich, robotów wojskowych i kosmicznych, manipulatorów zdalnie sterowanych oraz robotów na platformach mobilnych. Własny opis normy ISO z 2025 roku także wyklucza środowiska publicznego dostępu i kilka zastosowań specjalistycznych. Humanoid może czerpać z tych zasad, ale nie otrzymuje automatycznie uniwersalnej etykiety zgodności.
Dla kupujących oznacza to praktyczny obowiązek. Nie powinni pytać wyłącznie, czy robot jest „współpracujący” albo „bezpieczny z założenia”. Trzeba ustalić, jakie zadanie, środowisko, prędkość, udźwig, narzędzie i wzorzec dostępu ludzi zostały ocenione. „Współpraca” opisuje zastosowanie i jego zabezpieczenia, a nie trwałą właściwość, która czyni robota bezpiecznym w każdej sytuacji.
W ocenie ryzyka dla humanoidów trzeba uwzględnić także zachowania rzadsze w tradycyjnych, nieruchomych celach. Co się dzieje, gdy robot traci równowagę? Czy przed zatrzymaniem opuszcza przenoszony obiekt? Czy jego ramiona mogą pozostać pod napięciem, gdy wyłączony zostanie sterownik lokomocji? Czy operator zdalny ma wystarczająco dużo informacji, by odróżnić zaplanowaną pauzę od awarii? Czy zakład może zatrzymać jedną maszynę bez zatrzymywania całej linii produkcyjnej — albo odwrotnie?
Na takie pytania nie odpowie wynik benchmarku. Potrzebne są plany testów, zapisy, jasne procedury operacyjne oraz sposób aktualizowania uzasadnienia bezpieczeństwa w miarę uczenia robota nowych zadań lub instalowania nowego oprogramowania.
Autonomia i interwencja nie są przeciwieństwami
Komunikat FORT mówi, że Digit 5 będzie zdolny do autonomicznej pracy podczas zwykłych zadań, a pilot zapewni monitorowanie i redundantne ręczne obejście na potrzeby konfiguracji, konserwacji lub sytuacji nieoczekiwanych. To rozsądny podział ról. Celem warstwy bezpieczeństwa nie musi być prowadzenie przez człowieka każdego ruchu. Chodzi o to, by autonomia miała granice, była obserwowalna i możliwa do przerwania.
To rozróżnienie często ginie podczas publicznych demonstracji robotów. Zadanie może być opisane jako autonomiczne, nawet jeśli nadzorca obserwuje kilka maszyn, interweniuje tylko w razie potrzeby albo od czasu do czasu przekazuje polecenia. Nie czyni to systemu bezużytecznym. Wiele wartościowych systemów przemysłowych projektuje się wokół obsługi wyjątków, a nie wokół idealnej niezależności. Klient musi jednak widzieć założenia dotyczące pracy, obsady i niezawodności.
Flota robotów może być opłacalna z człowiekiem w pętli, jeśli częstotliwość interwencji jest niska, interfejs czytelny, a jeden operator może nadzorować odpowiednią liczbę maszyn. Ta sama flota może okazać się nieopłacalna, jeśli pracownicy muszą stale rozwiązywać konflikty nawigacyjne, odzyskiwać upuszczone obiekty albo ponownie uczyć robota zadań. Kontrole bezpieczeństwa mogą ujawnić tę rzeczywistość operacyjną, bo każde zatrzymanie, obejście i tryb ograniczony stają się częścią rejestru wdrożenia.
Najlepsze pytanie nie brzmi więc, czy humanoid jest autonomiczny w abstrakcyjnym sensie. Brzmi: autonomiczny dla jakiego działania, w jakich warunkach, z jakim rozwiązaniem awaryjnym i przy jakiej częstotliwości interwencji? Dostawca, który potrafi odpowiedzieć na te pytania danymi z poziomu konkretnego obiektu, jest bardziej użyteczny niż dostawca prezentujący większy procent w komunikacie prasowym.
Związek z obronnością podnosi próg dowodowy
Project Meridian dodaje drugą warstwę kontroli, ponieważ umieszcza doświadczenie komercyjnej robotyki w długofalowej debacie obronnej. W komunikacie Agility humanoidy przedstawiono jako potencjalne narzędzia logistyki, pracy powtarzalnej i wsparcia łańcucha dostaw. To obszary, które można sensownie analizować, ale nie należy mylić ich z twierdzeniami o autonomii na polu walki.
Logistyka wojskowa może obejmować środowiska mniej przewidywalne niż magazyn: uszkodzoną infrastrukturę, słabą łączność, nietypowe ładunki, kurz, pogodę, presję czasu i zakłócenia ze strony przeciwnika. Maszyna użyteczna w uporządkowanym obiekcie komercyjnym może w takich warunkach wymagać znacznej przebudowy, wsparcia teleoperacyjnego albo dodatkowych zabezpieczeń. Inne będą też scenariusze awarii. Robot, który bezpiecznie zatrzymuje się w fabryce, może powodować niedopuszczalne opóźnienie lub narażenie na trasie zaopatrzenia znajdującej się w strefie zagrożenia.
Rozsądny krótkoterminowy związek między komercyjnymi humanoidami a obronnością nie polega na tym, że jeden rynek dowodzi gotowości drugiego. Chodzi o to, że wdrożenia komercyjne mogą dostarczyć danych o utrzymywalności, nadzorze człowieka, zużyciu energii, odzyskiwaniu sprawności po awariach i rzeczywistym koszcie pracy mobilnego manipulatora przez długi czas. To fakty podstawowe. Mogą zasilać późniejsze analizy wojskowe, nie oznaczając, że robot magazynowy jest systemem obronnym.
Indywidualna rola Johnson pokazuje także problem zarządzania. Wiedza komercyjnej dyrektorki może być cenna dla badania strategicznego, ale udział nie jest równoznaczny ze zobowiązaniem produktowym. Należy odróżniać komunikat firmy o udziale członkini kierownictwa, decyzję rządu o zakupie, oceniony prototyp i wdrożenie operacyjne. Każda z tych informacji ma zupełnie inną wagę dowodową.
Czego powinni wymagać nabywcy Digit 5
Jeśli humanoidy przechodzą od pilotaży do większych wdrożeń, kupujący powinni traktować architekturę bezpieczeństwa jako pakiet zakupowy. Wiarygodna oferta powinna jasno określać co najmniej sześć elementów.
Po pierwsze, trzeba zdefiniować domenę operacyjną. Robota przeznaczonego do przewożenia palet w oznakowanym magazynie nie należy oceniać tak, jakby był pracownikiem ogólnego przeznaczenia. Kupujący potrzebuje listy zadań, założeń dotyczących obiektu, dozwolonych prędkości, limitów ładunku, stanu podłoża, ograniczeń oświetlenia i zasad dostępu ludzi.
Po drugie, należy udokumentować zachowanie podczas zatrzymania. „Wyłącznik awaryjny” nie jest pełną odpowiedzią. Klient musi wiedzieć, jaki ruch zostaje usunięty, jak szybko to następuje, co dzieje się z przenoszonym ładunkiem, czy robot pozostaje stabilny i jak później wraca do pracy. Zatrzymanie, które usuwa jedno zagrożenie, lecz tworzy inne, nie jest ukończoną funkcją bezpieczeństwa.
Po trzecie, trzeba rozdzielić zwykłą autonomię od uprawnień bezpieczeństwa. Model autonomii może proponować działanie, ale warstwa posiadająca odpowiednie właściwości bezpieczeństwa albo inny niezależny mechanizm musi mieć możliwość jego zawetowania. Architektura powinna pokazywać, które komponenty mogą wydać polecenie zatrzymania, którym sygnałom ufają, co dzieje się po utracie łączności i jak kontrolowane są aktualizacje oprogramowania.
Po czwarte, należy mierzyć interwencje i odzyskiwanie sprawności. Przydatne wskaźniki operacyjne to nie tylko realizacja zadań i czas dostępności. Obejmują one nieplanowane zatrzymania, interwencje ludzi, czas powrotu do pracy, upuszczone lub uszkodzone obiekty, zdarzenia potencjalnie wypadkowe, wykrycia fałszywie dodatnie oraz czas potrzebny na ponowne uruchomienie robota. Te pomiary pokazują, czy system jest odporny, czy tylko robi wrażenie pod nadzorem.
Po piąte, trzeba opisać interfejs człowieka. Pilot, konsola zdalna albo system sterowania obiektem powinny przedstawiać stan robota w sposób zrozumiały dla przeszkolonych pracowników. Operatorzy powinni wiedzieć, czy maszyna działa autonomicznie, czeka na pozwolenie, jest sterowana zdalnie, znajduje się w zatrzymaniu ochronnym czy w stanie awarii. Niejasne komunikaty o stanie zamieniają małe usterki w niebezpieczną improwizację.
Po szóste, należy przypisać odpowiedzialność. Producent robota, dostawca systemu bezpieczeństwa, integrator, właściciel obiektu i pracodawca mogą kontrolować różne części ryzyka. Umowy i dokumenty wdrożeniowe powinny określać, kto zatwierdza zastosowanie, kto akceptuje nowe zadania, kto zarządza aktualizacjami oprogramowania, kto bada incydenty i kto może zezwolić na powrót do pracy.
Wymagania te nie usuwają ryzyka ani nie gwarantują powodzenia biznesowego. Sprawiają, że ryzyko staje się wystarczająco czytelne, by można było nim zarządzać. Pomagają też porównać starannie ograniczone wdrożenie z szeroką deklaracją dotyczącą autonomii ogólnego przeznaczenia.
Kwestia kosztów wykracza poza cenę zakupu
Ekonomia humanoidów jest często przedstawiana jako rywalizacja między ceną jednostkową robota a wynagrodzeniem człowieka. To niepełne porównanie. Wdrożenie wymaga również inżynierii integracyjnej, zmian powierzchni, infrastruktury ładowania, przepustowości sieci, nadzoru, konserwacji, części zamiennych, walidacji bezpieczeństwa, szkoleń oraz przestojów podczas odzyskiwania sprawności. Zewnętrzny sprzęt i oprogramowanie bezpieczeństwa zwiększają koszty, ale kosztuje także brak niezawodnej warstwy bezpieczeństwa, gdy każdy wyjątek prowadzi do drogiej ręcznej interwencji.
Właściwy test finansowy nie polega na sprawdzeniu, czy humanoid wygląda tanio w porównaniu z pracownikiem. Chodzi o to, czy kompletny system wykonuje określone zadanie przy akceptowalnej dostępności, zapotrzebowaniu na interwencje, poziomie zabezpieczeń i koszcie utrzymania. Robot, który potrafi wykonywać dziesięć zadań, lecz wymaga częstego odzyskiwania sprawności, może być mniej wartościowy niż ograniczona maszyna realizująca jedno zadanie przez całą zmianę.
To kolejny powód, dla którego porozumienie Agility i FORT ma znaczenie. Traktuje bezpieczeństwo jako stałą funkcję wdrożeniową, a nie jednorazową cechę w broszurze produktowej. Firmy twierdzą, że partnerstwo obejmie inżynierię rozwiązań, zgodność regulacyjną i wsparcie wdrożeń, gdy Digit 5 trafi do bardziej złożonych środowisk. Takie podejście może zwiększyć początkowy ciężar implementacji, ale odpowiada rzeczywistości, w której mobilny humanoid zmienia otaczające go miejsce pracy.
Kwestia dojrzałości pozostaje otwarta. Agility twierdzi, że wcześniejsze wersje Digit zgromadziły ponad 65 000 godzin pracy i zostały wdrożone u klientów, między innymi w firmach Schaeffler, GXO i Toyota Motor Manufacturing Canada. Są to dane podane przez firmę i należy je odczytywać jako dowód doświadczenia w terenie, a nie niezależną certyfikację bezpieczeństwa czy potwierdzenie uniwersalnej niezawodności. Pokazują, że platforma wyszła poza etap wyłącznie laboratoryjny; nie rozstrzygają jednak, jak dobrze radzi sobie z każdym zadaniem i w każdym obiekcie.
Kolejny test to dowody na granicy możliwości
Kolejne ważne komunikaty firm humanoidalnych powinny zawierać coś więcej niż nowy kształt korpusu albo dopracowany film z wykonywania zadania. Powinny pokazywać, jak system zachowuje się na granicy kompetencji: gdy człowiek niespodziewanie wchodzi w strefę pracy, gdy ładunek różni się od przykładów treningowych, gdy czujnik zaczyna działać niewiarygodnie, gdy zanika sieć, gdy robot upada i gdy zmienia się obiekt.
Takie dane nie muszą ujawniać wrażliwych informacji klientów. Można je przedstawiać za pomocą zdefiniowanych domen operacyjnych, rozkładów interwencji, warunków testów, pomiarów reakcji na zatrzymanie, kategorii incydentów oraz jasnych informacji o tym, co nadal odbywa się z użyciem teleoperacji. Im więcej humanoidów trafia do miejsc pracy dzielonych z ludźmi, tym większą wartość mają te szczegóły.
Październikowe komunikaty Agility pokazują tę zmianę z dwóch kierunków. Project Meridian pyta, co doświadczenie komercyjnej robotyki może wnieść do długofalowego planowania operacyjnego. Partnerstwo z FORT pyta, jak połączyć humanoida z niezależnymi mechanizmami sterowania i systemami bezpieczeństwa na poziomie obiektu. Żaden z tych komunikatów nie dowodzi, że humanoidy są gotowe do każdego środowiska. Razem pokazują jednak, dokąd zmierza argument za ich wdrażaniem.
Centralny produkt staje się większy niż sam robot. Obejmuje model, korpus, sterownik bezpieczeństwa, interfejs operatora, integrację z obiektem, proces utrzymania oraz zapis wyjaśniający, co wydarzyło się, gdy system nie zachował się zgodnie z oczekiwaniami. Firmy, które potrafią uczynić te warstwy mierzalnymi, będą miały mocniejsze podstawy do rzeczywistej adopcji niż te, które jedynie sprawiają, że autonomia wygląda bezwysiłkowo.
Źródła
- Agility Robotics: Peggy Johnson dołącza do Project Meridian — źródło faktów.
- MITRE: Project Meridian — kontekst.
- FORT Robotics: partnerstwo z Agility na rzecz bezpieczeństwa humanoidów — źródło faktów.
- Occupational Safety and Health Administration: Robotics — Standards — kontekst regulacyjny.
- International Organization for Standardization: ISO 10218-1:2025 — kontekst normatywny.
Related articles
Zapowiadany październikowy zwrot Apple w inteligentnym domu: co kupić teraz, a na co poczekać
Apple ma podobno przygotowywać hub domowy, nowy HomePod mini i Apple TV na 13 października. Najważniejsze pytanie brzmi nie, czy premiera jest ciekawa, lecz które elementy domu Apple rzeczywiście od niej zależą.
AliExpress Local Day w październiku 2026: jak sprawdzić markowy sprzęt przed zakupem
Październikowy Local Day na AliExpress obejmuje telefony, aparaty i zegarki znanych marek. Najważniejsze nie jest hasło „wyprzedaż”, lecz zgodność modelu z regionem, wiarygodność sprzedawcy, gwarancja i końcowa kwota przy kasie.
Włochy po strajku na lotniskach 30 września: plan taniej podróży, zmiany rezerwacji, pociągów i utraconych połączeń
Strajk kontrolerów ruchu lotniczego we Włoszech zakończył się, lecz jego skutki mogą nadal dotykać październikowych podróży. Sprawdź rezerwację, porównaj zmianę lotu ze zwrotem pieniędzy i policz pełny koszt alternatywnej trasy.
AliExpress Choice Day w październiku 2026: jak sprawdzić końcową cenę koszyka, zanim kupon okaże się złą ofertą
Kupony Choice Day łatwo zauważyć, trudniej właściwie wycenić. Sprawdź końcową kwotę, progi zakupowe, wysyłkę, podatki i ryzyko produktu, zanim uznasz promocję za okazję.
Comments
Sign in to comment.
No comments yet.