MCP Google Workspace ajoute une barrière OAuth agentique : ce que les intégrateurs doivent changer avant le 11 novembre
Google ajoute une classification OAuth propre aux agents pour les serveurs MCP Workspace. Les équipes utilisant Docs, Drive, Sheets, Slides ou Calendar via MCP doivent vérifier les identifiants client, les scopes, les permissions et les solutions de repli avant la fin de la période d’application.

Ce que Google change dans l’authentification MCP de Workspace
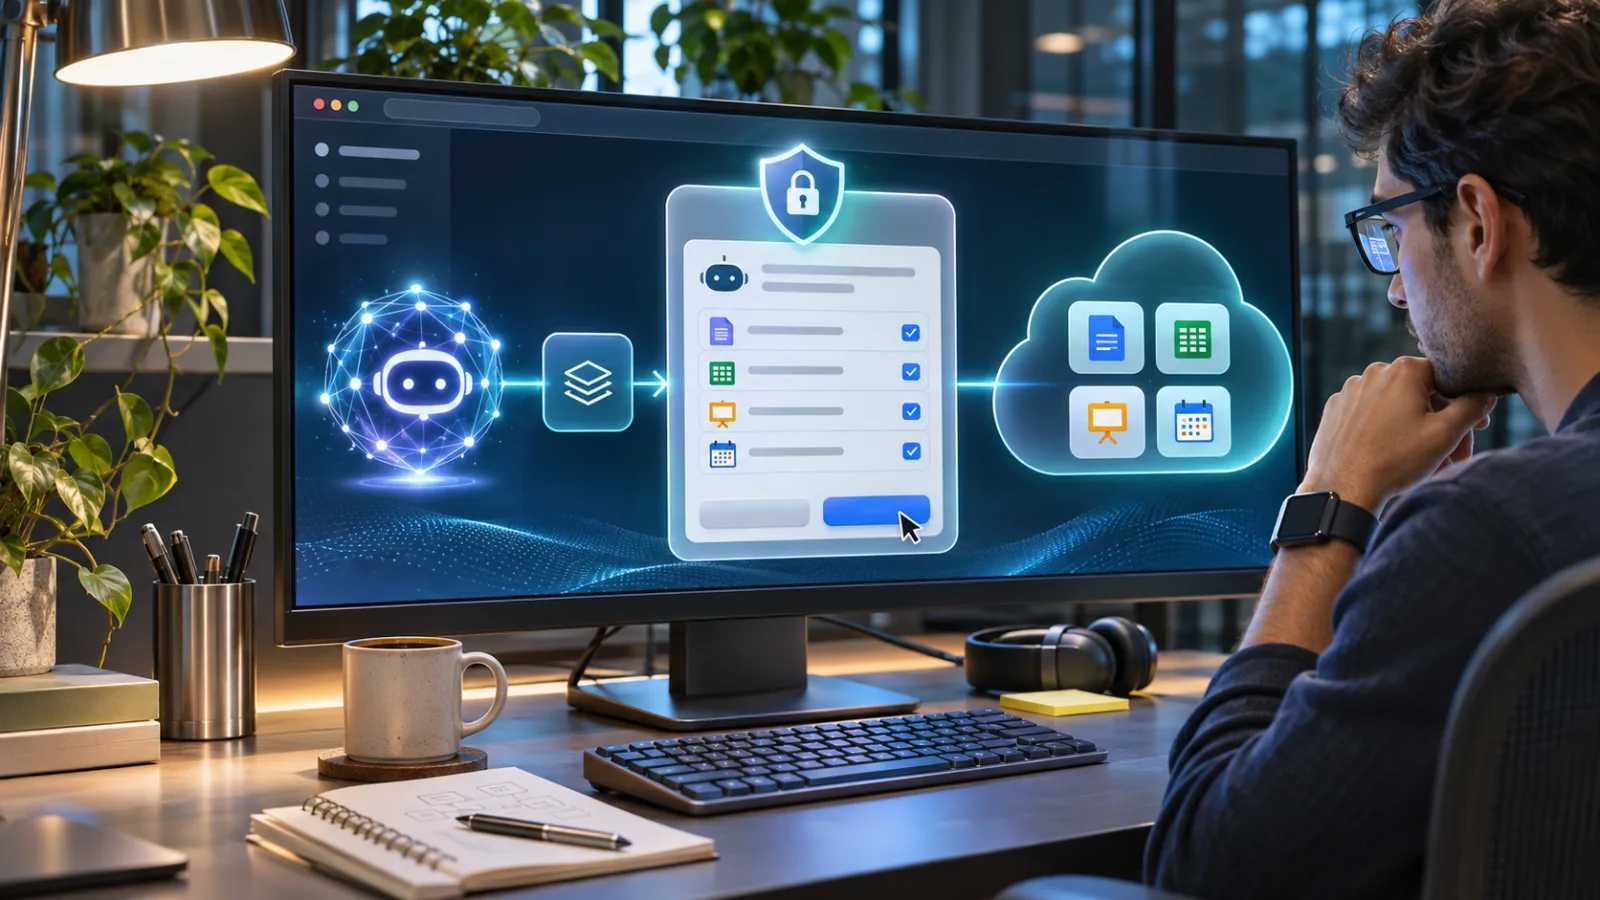
Google ajoute une classification OAuth distincte pour les clients qui se connectent à Google Workspace via des serveurs Model Context Protocol (MCP). Le paramètre concerné est intitulé « Utiliser ce client pour un agent propulsé par l’IA ». Les clients OAuth 2.0 qui appellent des serveurs MCP Workspace doivent être identifiés de cette manière avant le début de la période d’application. Cette évolution vise à distinguer l’accès piloté par un agent des autres usages d’un client OAuth. La classification devient donc une exigence de compatibilité pour les intégrations MCP, et non plus une simple description facultative dans la configuration d’un projet.
L’échéance concrète est fixée au 11 novembre 2026. À partir de cette date, les serveurs MCP Workspace rejetteront les clients OAuth qui n’auront pas été marqués comme destinés à un agent IA. Un client resté non marqué le 12 novembre sera toujours considéré comme non agentique, et la procédure de récupération indiquée consiste à en créer un nouveau. L’échéance ne se résume donc pas à une mise à jour de la documentation : un connecteur existant peut cesser de s’authentifier alors que son projet, son URI de redirection, ses scopes et les permissions de ses utilisateurs n’ont pas changé par ailleurs.
Cette exigence concerne le chemin MCP vers Workspace. Elle ne modifie pas automatiquement le comportement des intégrations ordinaires qui utilisent directement les API REST de Google. Une équipe ayant développé une intégration classique pour Docs, Drive, Sheets, Slides ou Calendar n’a pas à la convertir en MCP simplement parce que Google introduit cette classification. La question immédiate est plus précise : un client OAuth appelle-t-il l’un des serveurs MCP Workspace concernés, ou est-il utilisé par un connecteur qui le fait au nom d’un agent ?
Cette distinction compte, car les paramètres des clients OAuth sont souvent gérés au niveau du projet Google Cloud ou de Google Auth Platform, tandis que le produit visible peut être un assistant interne, un connecteur fourni par un prestataire ou un service d’automatisation. Le nom d’une application ne suffit pas toujours à révéler si le même identifiant client est utilisé dans un flux agentique. L’unité pertinente pour l’audit est le client OAuth lui-même. Les équipes doivent identifier les identifiants client associés à leurs connexions MCP et déterminer lesquels doivent être classifiés comme agentiques avant la date limite.
Il faut aussi comprendre les limites de cette classification. Marquer un client comme destiné à un agent propulsé par l’IA n’accorde aucun accès supplémentaire, ne réduit pas les permissions demandées et ne contourne pas les contrôles qui régissent déjà les données Workspace. Il s’agit d’une désignation OAuth, pas d’un substitut à une conception correcte de l’autorisation. Les utilisateurs doivent toujours disposer des permissions nécessaires à l’opération demandée, et l’approbation d’un administrateur ou d’autres contrôles Workspace peuvent toujours s’appliquer. Les scopes, la configuration du consentement, les URI de redirection et la propriété du projet sous-jacent restent déterminants pour le fonctionnement de la connexion et pour la pertinence de son utilisation.
Pour les intégrateurs, cette évolution crée donc deux tâches liées. Premièrement, ils doivent préserver la compatibilité avec la règle d’authentification MCP en marquant le bon client OAuth avant le 11 novembre. Deuxièmement, ils doivent vérifier que le modèle d’accès existant du client correspond au flux agentique qu’il dessert. Si un même client prend en charge à la fois des fonctionnalités classiques destinées aux utilisateurs et des opérations agentiques, cet usage mixte doit être examiné, et non considéré d’emblée comme inoffensif. Google recommande des clients distincts dans ces situations, ce qui donne aux équipes une séparation plus nette pour la classification, la configuration et le dépannage ultérieur.
Le risque immédiat est facile à manquer dans les environnements où MCP a été introduit comme une composante d’une application Workspace plus vaste. Un service peut continuer à fonctionner normalement dans son interface habituelle ou dans ses fonctionnalités fondées sur REST, tandis que son chemin MCP est soumis à la nouvelle barrière. À l’inverse, une équipe peut voir un client OAuth répertorié sous le nom familier d’un projet sans comprendre qu’il est également utilisé par un serveur MCP distant. Il vaut donc mieux traiter l’échéance comme un contrôle d’inventaire et d’authentification : relier la connexion MCP à son identifiant client, confirmer le paramètre agentique attendu et déterminer ce qui devra être recréé si le client existant reste non marqué après l’entrée en vigueur de la règle.
C’est le changement d’authentification qui donne le cadre au reste du travail de migration. Les intégrations concernées ne se définissent pas uniquement par les noms des produits Google affichés dans l’interface d’une application ; elles se définissent par l’association entre un serveur MCP Workspace et le client OAuth utilisé pour y accéder. Une fois cette relation établie, les équipes peuvent distinguer la remédiation MCP des travaux REST sans rapport et concentrer leur analyse sur les identifiants susceptibles d’être rejetés au début de l’application des nouvelles règles.
Quelles intégrations sont concernées par l’échéance
L’échéance concerne les équipes qui accèdent à Google Workspace par l’intermédiaire de serveurs Model Context Protocol (MCP) distants pour Docs, Drive, Sheets, Slides ou Calendar. Google les décrit comme des serveurs dédiés à chaque produit, qui permettent aux applications d’IA compatibles de lire les données Workspace et d’effectuer des actions avec les autorisations déjà accordées à l’utilisateur. La configuration MCP de Workspace est elle-même indiquée comme étant en aperçu développeur ; son statut de préversion doit donc être examiné au même titre que l’authentification, les autorisations et le support opérationnel. Le guide de configuration MCP de Google répertorie les services propres à chaque produit ainsi que le projet Google Cloud nécessaire à leur activation.
Il ne s’agit pas automatiquement d’une modification à appliquer à toutes les intégrations Google. Un produit peut utiliser les API REST classiques pour ses fonctionnalités établies et ne recourir à MCP que pour un flux de travail piloté par un agent. La question est de savoir si un client OAuth sert à appeler l’un des serveurs MCP Workspace concernés. C’est pourquoi l’inventaire des clients OAuth est plus fiable qu’une recherche par noms d’applications : un client portant le nom d’un produit plus large peut aussi être intégré à un connecteur d’agent, tandis qu’un produit dont le nom contient « IA » peut ne jamais utiliser Workspace MCP.
Pour chaque ID client, identifiez le projet Google Cloud qui le détient, le connecteur ou le déploiement qui l’utilise, le serveur Workspace auquel il accède et indiquez si l’identifiant sert également une interface classique ou une fonctionnalité fondée sur REST. La documentation OAuth de Google considère l’ID client comme l’identifiant d’une application lorsqu’elle demande des jetons ; c’est pourquoi l’ID — et pas seulement le nom affiché — constitue l’unité pertinente pour cet audit. Les recommandations de Google sur les clients OAuth situent également la création et la configuration des clients dans le projet Google Auth Platform.
Un même client peut servir à la fois des fonctionnalités ordinaires et des flux de travail avec agents. Google recommande de séparer les clients lorsque ces usages sont distincts, mais les équipes doivent d’abord établir la dépendance réelle avant de créer des remplaçants. L’inventaire doit montrer si une modification toucherait un seul connecteur MCP, plusieurs produits ou une application destinée à un public plus large. Il doit aussi préciser qui peut modifier le client et quel administrateur peut approuver l’accès dans Workspace ; ces responsabilités peuvent relever d’équipes différentes.
| Surface MCP | Vérifications à consigner |
|---|---|
| Google Docs | ID client, projet propriétaire, portées liées aux documents et vérification que le même identifiant sert aussi des fonctionnalités sans agent |
| Google Drive | Chemin du connecteur, autorisations Drive accordées et compte utilisé pour les tests |
| Google Sheets | Dépendances liées aux clients partagés et vérification de la correspondance entre les portées des feuilles de calcul et le flux de travail |
| Google Slides | Utilisation en production, en préproduction ou en aperçu, ainsi que la configuration OAuth correspondante |
| Google Calendar | URI de redirection, paramètres de consentement, portées du calendrier et approbation Workspace |
Le tableau ne constitue qu’une première étape. Retracez chaque ID client jusque dans la configuration des connecteurs, les variables de déploiement, le stockage des secrets ou la documentation du fournisseur. Pour les connecteurs gérés par un fournisseur, déterminez si celui-ci est propriétaire du projet Google Cloud ou si le client doit effectuer la modification. Pour les systèmes internes, consignez le propriétaire du projet et la personne responsable des paramètres Google Auth Platform. Un client que l’équipe qui exploite le service MCP ne peut pas modifier est une dépendance à résoudre rapidement, pas un détail à découvrir au moment de la bascule.
La configuration du consentement nécessite elle aussi une vérification distincte. Confirmez le nom de l’application et les coordonnées d’assistance affichés aux utilisateurs, le public visé ou le dispositif de test, ainsi que les champs d’application répertoriés pour les services MCP. Le guide de configuration de Google exige un écran de consentement OAuth avant la création du client et prévoit une configuration distincte de l’accès aux données pour les API Workspace. Vérifiez si les administrateurs Workspace ont approuvé, restreint ou soumis l’application à d’autres règles de gouvernance. Une approbation administrative peut lever un obstacle lié aux politiques, mais elle ne rend pas des champs d’application larges appropriés et ne prouve pas que le flux respecte le principe du moindre privilège.
Les URI de redirection sont une autre cause fréquente d’échec apparemment sans rapport. Recensez les adresses de rappel exactes enregistrées pour le développement, la préproduction et la production, puis comparez-les aux paramètres actuels du connecteur. Google précise qu’un rappel qui ne correspond pas à une URI de redirection autorisée produit une erreur redirect_uri_mismatch, et que les modifications peuvent mettre un certain temps à se propager. Un client nouvellement créé doit donc recevoir la configuration de redirection requise par le connecteur ; modifier sa classification agentique ne recopie pas le reste de la configuration de l’ancien client.
Enfin, classez chaque constat dans l’une des catégories suivantes : MCP Workspace concerné, API REST ordinaire, client mixte, client géré par un fournisseur ou expérimentation réservée à la version preview. Cette classification transforme l’échéance du 11 novembre en question concrète de compatibilité : quels identifiants, utilisateurs, projets, champs d’application, URL de rappel et contrôles administratifs sont précisément associés au chemin MCP ? Les équipes qui n’appellent jamais de serveur MCP Workspace peuvent traiter cette revue séparément de la maintenance courante des API REST. Celles qui utilisent un client mixte disposent alors des éléments nécessaires pour choisir une séparation contrôlée ou un remplacement.
Plan de migration et de test sécurisé
Considérez cette évolution comme une migration de compatibilité accompagnée d’une revue de sécurité. La première tâche consiste à identifier chaque client OAuth capable d’accéder à un serveur MCP Google Workspace, et pas simplement à dresser la liste des produits ou connecteurs utilisés. Une organisation peut disposer de clients distincts pour le développement, la préproduction, la production, les outils internes et les flux destinés aux clients. Un fournisseur peut également avoir plusieurs déploiements qui apparaissent sous des noms d’application différents tout en s’appuyant sur le même projet Google Cloud ou la même configuration client. L’inventaire doit donc inclure l’identifiant client, le projet propriétaire, l’environnement, la configuration du connecteur ou du serveur, les services Workspace utilisés, la configuration du consentement, les URI de redirection, les champs d’application accordés, ainsi que les administrateurs ou équipes responsables de l’approbation.
Une fois l’inventaire terminé, séparez les charges de travail mixtes lorsque c’est nécessaire. Google recommande d’utiliser des clients OAuth distincts lorsqu’une même application prend en charge à la fois des fonctionnalités classiques destinées aux utilisateurs et des flux de travail pilotés par des agents IA. Cette séparation fournit un emplacement clairement défini où appliquer la classification agentique et simplifie les revues ultérieures : un client destiné à un agent peut être évalué en fonction des champs d’application, des utilisateurs, des données et des contrôles opérationnels propres à ce flux, sans modifier discrètement la classification d’une interface sans rapport. Elle réduit aussi le risque qu’une mise à jour de configuration courante affecte par surprise une deuxième intégration qui partagerait le même client. Cette frontière doit apparaître dans la configuration des déploiements, la documentation et les registres de propriété, pas seulement dans un tableur.
Pour le client destiné à appeler Workspace MCP, ouvrez la configuration Google Auth Platform correspondante et indiquez qu’il sera utilisé avec un agent doté de capacités d’IA. Mettez ensuite à jour la configuration du connecteur ou du serveur MCP afin qu’il utilise effectivement cet identifiant client ainsi que le secret client correspondant ou les autres identifiants configurés. L’ordre des opérations est important : marquer un client dans la console ne reconfigure pas automatiquement chaque serveur, outil local, connecteur hébergé ou déploiement qui pourrait encore pointer vers un ancien client. Après la modification, vérifiez la configuration réellement appliquée dans chaque environnement et assurez-vous qu’aucun chemin de production ne présente encore un client non marqué.
La validation doit couvrir l’intégralité du flux OAuth, et pas seulement vérifier qu’un écran de connexion s’affiche. Commencez avec un compte contrôlé et confirmez que l’authentification s’achève via le client prévu, que les consentements et contrôles administratifs attendus sont appliqués, et que le jeton obtenu est accepté par le serveur MCP Workspace. Testez ensuite les opérations représentatives de chaque service activé. Pour un flux principalement orienté lecture, vérifiez le chemin réel de récupération d’un document, fichier, tableur, présentation ou calendrier. Si l’intégration effectue des écritures, testez une opération dont la portée est strictement limitée dans un emplacement de test sûr, puis vérifiez le comportement attendu en cas d’absence d’autorisation du compte ou de la portée demandée. L’objectif est de démontrer que le nouveau client fonctionne, tout en confirmant que l’intégration respecte toujours les limites imposées par Google et par l’organisation.
Utilisez des portées respectant le principe du moindre privilège pendant ces tests, plutôt que de considérer la réussite de l’authentification comme la preuve que le modèle d’accès est correct. Le marquage agentique est une classification OAuth ; ce n’est pas une autorisation d’accès. Il ne sécurise pas un agent à lui seul, ne réduit pas les portées associées à un client, n’approuve pas l’accès aux données Workspace d’un utilisateur et ne contourne pas les règles définies par les administrateurs Workspace. Le consentement de l’utilisateur, l’approbation de l’administrateur lorsqu’elle est requise, les autorisations au niveau des ressources et les portées accordées au client restent déterminants. Un client marqué pour l’utilisation par des agents peut toujours disposer de trop de privilèges, être mal configuré ou être relié à un agent dont le comportement n’a pas été suffisamment évalué par l’organisation.
Les équipes doivent également tester le fonctionnement opérationnel en cas d’échec. Notez quel client est utilisé, où ses identifiants sont stockés, comment les jetons sont renouvelés et quels journaux indiquent l’utilisateur à l’origine de la demande, l’environnement et le résultat. Vérifiez que les secrets et les jetons de renouvellement n’apparaissent pas dans les journaux des connecteurs ni dans une configuration partagée, et assurez-vous que l’équipe peut identifier et révoquer les identifiants concernés si un déploiement est retiré ou compromis. Un bref test de secours est également utile : déterminez si la charge de travail peut temporairement emprunter un chemin d’API autre que MCP ou utiliser un nouveau client enregistré si la configuration initiale ne peut pas être corrigée à temps. Ce secours doit conserver la même discipline concernant les portées et les contrôles administratifs, au lieu de devenir une voie d’urgence non évaluée.
Un registre de migration pratique peut rester concis : identifiant du client et responsable, état de la classification agentique, services MCP et environnements, portées, état des approbations, compte de test, résultats des tests de lecture et d’écriture, voie de secours et personne chargée de la validation finale. En regroupant ces informations, l’échéance devient une tâche de gestion du changement reproductible plutôt qu’une modification de console effectuée à la dernière minute. Ce registre fournit aussi aux administrateurs et aux intégrateurs une base pour décider si un agent doit recevoir un accès, indépendamment de l’éligibilité technique du client OAuth à la connexion.
Qui doit agir maintenant — et qui doit attendre
Les équipes qui doivent agir immédiatement sont celles qui utilisent déjà un serveur MCP Google Workspace distant avec un client OAuth. Il s’agit notamment des équipes d’ingénierie internes qui connectent des agents à Docs, Drive, Sheets, Slides ou Calendar, des fournisseurs SaaS qui proposent des actions Workspace via un connecteur MCP, ainsi que des consultants qui maintiennent des déploiements pour plusieurs clients. Leur première tâche est d’assurer la compatibilité, et non de lancer une refonte générale : identifiez l’identifiant du client utilisé sur le chemin MCP, confirmez quel projet Google Cloud en est propriétaire et vérifiez que le client est marqué pour l’utilisation par des agents IA avant la fermeture de la fenêtre d’application. Si le client actuel n’est toujours pas marqué après l’échéance, le serveur MCP le rejettera ; un client encore non marqué le lendemain restera non agentique et nécessitera la création d’un nouveau client.
Cette vérification doit être effectuée au niveau du client OAuth, même si l’intégration est connue en interne sous le nom d’une application ou d’un produit. Un même client peut avoir été réutilisé pour une interface classique et pour un flux agentique, alors que ces usages peuvent présenter des exigences de sécurité et d’exploitation différentes. Google recommande de séparer ces cas. La création d’un client agentique distinct fournit à l’équipe une limite plus claire pour le consentement, les URI de redirection, les portées accordées, l’approbation de l’administrateur, le stockage des jetons et l’examen des incidents. Elle facilite également la désactivation de la connexion de l’agent sans interrompre inopinément une application classique qui partagerait les identifiants d’origine.
Les équipes qui développent leurs propres outils doivent donc traiter cette échéance comme un élément d’implémentation et de test dans leur processus habituel de mise en production. Après avoir enregistré ou sélectionné le client voulu dans Google Auth Platform et appliqué la classification agentique, mettez à jour la configuration du connecteur ou du serveur MCP partout où le client OAuth est référencé. Relancez ensuite le flux d’authentification et testez des opérations représentatives sur les ressources Workspace réelles. Vérifiez d’abord les actions de lecture, puis les actions d’écriture que l’agent est réellement censé effectuer. Utilisez les champs d’application les plus restreints possibles, confirmez que les droits de l’utilisateur et les contrôles de l’administrateur Workspace continuent de s’appliquer, puis examinez le stockage et la journalisation des jetons. La classification indique l’usage prévu du client ; elle ne rend pas un agent sûr, ne réduit pas ses permissions et ne contourne pas l’autorisation.
Les fournisseurs SaaS et les consultants doivent résoudre un problème de coordination supplémentaire : le client peut appartenir au fournisseur, au client final ou à un projet de déploiement partagé. La partie responsable doit être clairement désignée avant toute modification. Les clients doivent savoir quel écran de consentement OAuth ils verront, quels champs d’application seront demandés, si l’approbation d’un administrateur est nécessaire et quel service ou connecteur conserve les jetons d’actualisation. Le fournisseur doit également préciser si chaque client bénéficie d’un client OAuth isolé ou si plusieurs locataires dépendent d’un même enregistrement. Ces informations deviennent essentielles s’il faut remplacer un client, modifier la configuration du consentement ou révoquer l’accès d’un client sans affecter les autres.
Les équipes qui utilisent uniquement les API REST classiques de Google n’ont pas besoin de migrer vers Workspace MCP à la suite de cette annonce. L’exigence concerne le chemin MCP : une intégration REST existante n’est donc pas automatiquement touchée par la barrière OAuth agentique. Ces équipes peuvent attendre, sauf si elles prévoient d’ajouter Workspace MCP, mais elles doivent éviter de supposer qu’un client API et un client MCP sont interchangeables. Si un déploiement MCP est envisagé, la décision doit prendre en compte le statut de préversion de plusieurs serveurs Workspace MCP, les implications en matière de confidentialité liées à l’accès d’un agent aux données de l’organisation, la qualité des journaux d’audit et le coût opérationnel d’un changement ultérieur de fournisseur ou de protocole.
Un plan de repli reste utile même après la réussite de la modification OAuth. Selon la charge de travail, il peut s’agir d’un chemin passant par une API Google sans MCP ou d’un nouveau client OAuth enregistré et configuré pour l’usage agentique prévu. L’objectif n’est pas de préserver toutes les fonctionnalités à n’importe quel prix, mais de conserver un moyen maîtrisé d’effectuer les tâches nécessaires pendant la correction de l’authentification, du consentement ou de l’approbation administrative. Avant d’élargir les accès, les équipes doivent savoir qui possède le client, où sont conservés les jetons, comment les actions sont auditées, ce qui se passe lorsqu’un utilisateur perd ses droits et comment désactiver la connexion. Ces questions transforment l’échéance en un examen encadré de l’accès réel d’un agent aux données Workspace, plutôt qu’en une case à cocher remplie au dernier moment.
Pour les utilisateurs Workspace ordinaires, aucune action n’est nécessaire, sauf si un administrateur, un fournisseur d’application ou un outil interne les invite à suivre un parcours de consentement modifié. La distinction pratique est simple : les utilisateurs distants de Workspace MCP doivent effectuer un audit et des tests dès maintenant ; ceux qui utilisent uniquement REST peuvent attendre ; toute personne qui prévoit une nouvelle connexion MCP doit intégrer la classification agentique, les permissions et le chemin de repli dès la conception initiale. Cette approche préserve la compatibilité sans considérer le libellé OAuth comme un substitut au principe du moindre privilège, à la supervision administrative ou à un plan de sortie clair.
Related articles
Les agents de codage IA sont utiles. C’est pour cela qu’il leur faut des règles de sécurité
GhostApproval, Friendly Fire et Ghostcommit montrent que les agents de codage sont devenus une automatisation privilégiée, pas un simple autocomplete.

Les agents de programmation IA ne sont plus de l’autocomplétion
GhostApproval et Friendly Fire montrent pourquoi ces outils doivent être traités comme des runtimes privilégiés, pas comme de simples assistants d’éditeur.
Cloudflare OS is the AI workspace question enterprises cannot avoid
Cloudflare’s new agent workspace is less interesting as a product launch than as a blueprint for governed AI work: permissions, sandboxes, Gatekeepers, audit logs and app sprawl.
AI coding agents уже полезны. Именно поэтому им нужны правила безопасности
GhostApproval, Friendly Fire and Ghostcommit показывают: coding agents стали privileged automation, а не просто autocomplete получше.
Comments
Sign in to comment.
No comments yet.