MCP de Google Workspace añade una barrera OAuth agéntica: qué deben cambiar los integradores antes del 11 de noviembre
Google añadirá una clasificación OAuth específica para agentes a los servidores MCP de Workspace. Los equipos que usen Docs, Drive, Sheets, Slides o Calendar mediante MCP deben revisar clientes, permisos, ámbitos y planes alternativos antes del cierre del plazo.

Qué cambia Google en la autenticación de Workspace MCP
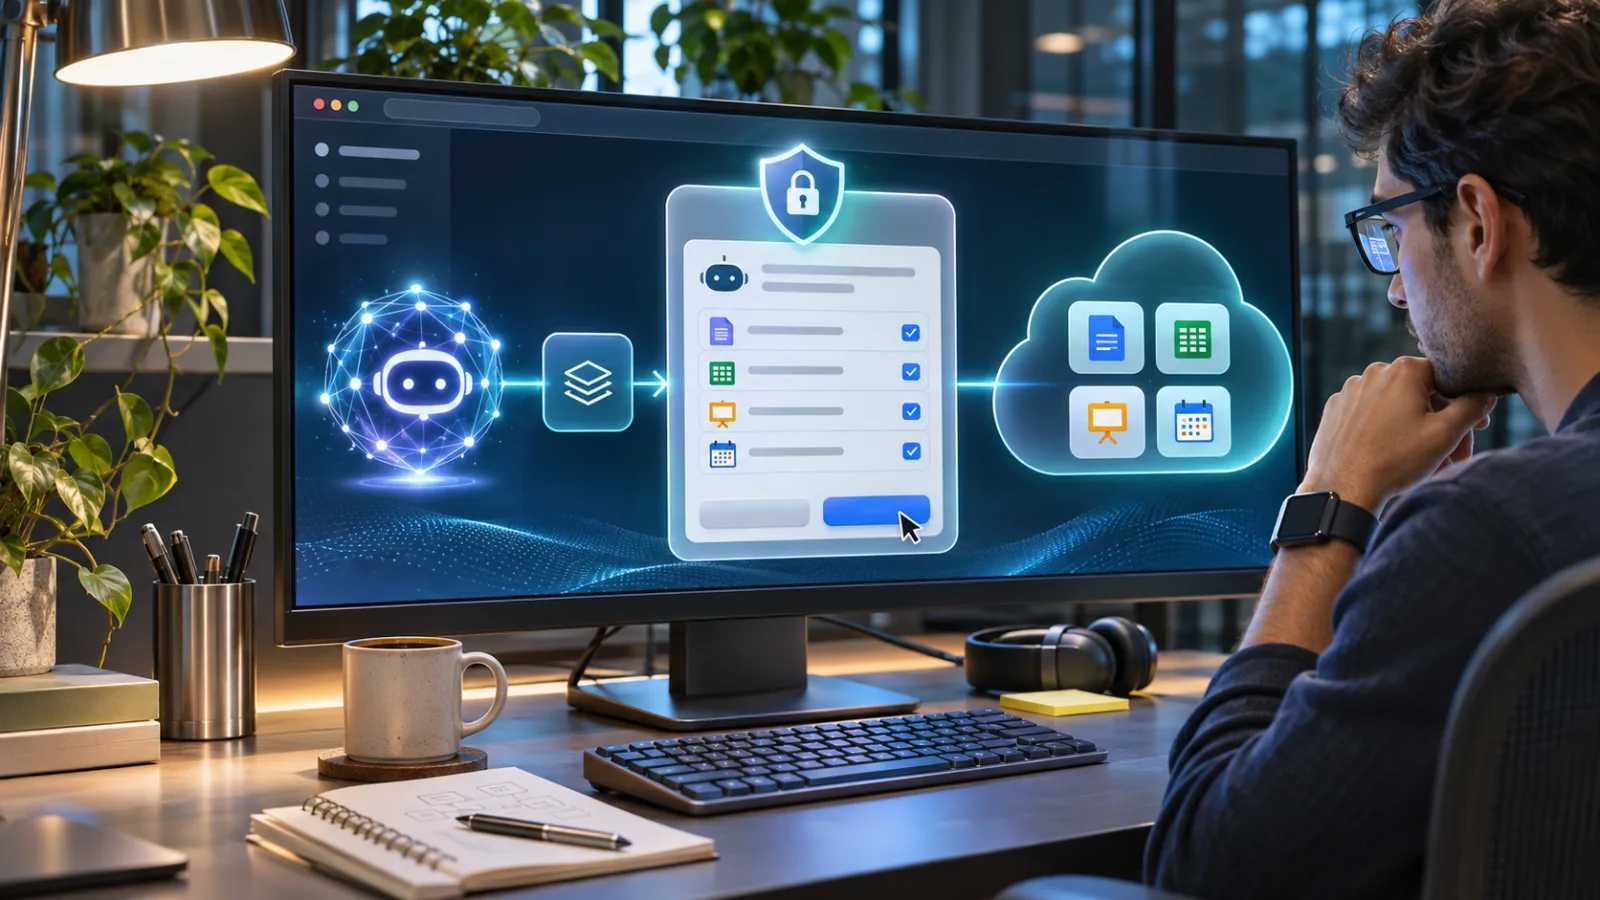
Google añadirá una clasificación OAuth independiente para los clientes que se conectan a Google Workspace mediante servidores del Protocolo de Contexto de Modelo (MCP). La opción correspondiente aparece como “Usar este cliente para un agente basado en IA”. Los clientes OAuth 2.0 que llamen a servidores MCP de Workspace deberán estar identificados de este modo antes de que comience el periodo de aplicación. El objetivo es distinguir el acceso impulsado por agentes de otros usos de un cliente OAuth, por lo que la clasificación pasa a formar parte de los requisitos de compatibilidad de las integraciones MCP, en lugar de ser una descripción opcional de la configuración de un proyecto.
La fecha límite práctica es el 11 de noviembre de 2026. A partir de ese día, los servidores MCP de Workspace rechazarán los clientes OAuth que no hayan sido marcados para su uso por agentes de IA. Un cliente que siga sin marcarse el 12 de noviembre continuará tratándose como no agéntico, y la vía de recuperación indicada consiste en crear un cliente nuevo. Por eso, el plazo no es solo una actualización de la documentación: un conector existente puede dejar de autenticarse aunque su proyecto, URI de redireccionamiento, ámbitos y permisos de usuario no hayan cambiado por lo demás.
Este requisito se aplica a la ruta MCP de acceso a Workspace. No modifica automáticamente el comportamiento de las integraciones normales que usan directamente las API REST de Google. Un equipo que haya creado una integración convencional para Docs, Drive, Sheets, Slides o Calendar no tiene que convertirla a MCP solo porque Google introduzca esta clasificación. La pregunta inmediata es más concreta: ¿un cliente OAuth llama a uno de los servidores MCP de Workspace afectados o lo utiliza un conector que lo hace en nombre de un agente?
La distinción es importante porque la configuración de los clientes OAuth suele administrarse desde el proyecto de Google Cloud o desde Google Auth Platform, mientras que el producto visible puede ser un asistente interno, un conector de un proveedor o un servicio de automatización. El nombre de una aplicación, por sí solo, quizá no revele si el mismo ID de cliente se está usando para un flujo de trabajo agéntico. La unidad relevante para la auditoría es el propio cliente OAuth. Los equipos deben identificar los ID de cliente que están detrás de sus conexiones MCP y determinar cuáles deben clasificarse como agénticos antes del corte.
La clasificación también debe entenderse dentro de sus límites. Marcar un cliente para un agente basado en IA no concede acceso adicional, no reduce los permisos solicitados ni sortea los controles que ya regulan los datos de Workspace. Es una designación OAuth, no un sustituto del diseño de autorización. Los usuarios siguen necesitando los permisos requeridos por la operación solicitada, y pueden seguir siendo aplicables la aprobación del administrador u otros controles de Workspace. Los ámbitos, la configuración del consentimiento, las URI de redireccionamiento y la titularidad del proyecto subyacente continúan siendo relevantes para determinar si la conexión funciona y si es apropiado utilizarla.
Para los integradores, el cambio plantea por tanto dos tareas relacionadas. Primero, deben mantener la compatibilidad con la regla de autenticación de MCP marcando el cliente OAuth correcto antes del 11 de noviembre. Segundo, deben comprobar que el modelo de acceso existente del cliente coincide con el flujo de trabajo agéntico al que sirve. Si un mismo cliente admite funciones convencionales orientadas al usuario y operaciones agénticas, conviene revisar ese uso mixto en lugar de dar por hecho que no supone ningún problema. Google recomienda utilizar clientes separados en esos casos, lo que ofrece a los equipos un límite más claro para la clasificación, la configuración y la resolución de problemas posterior.
El riesgo inmediato es fácil de pasar por alto en entornos donde MCP se incorporó como un componente más de una aplicación amplia de Workspace. Un servicio puede seguir pareciendo saludable en su interfaz habitual o en sus funciones basadas en REST mientras su ruta MCP queda expuesta al nuevo control. A la inversa, un equipo puede ver un cliente OAuth listado bajo el nombre conocido de un proyecto sin darse cuenta de que también lo usa un servidor MCP remoto. Por eso, lo más conveniente es tratar el plazo como una comprobación del inventario y de la autenticación: relacionar la conexión MCP con su ID de cliente, confirmar la configuración agéntica prevista e identificar qué habrá que recrear si el cliente existente sigue sin marcarse después del periodo de aplicación.
Este es el cambio de autenticación que enmarca el resto del trabajo de migración. Las integraciones afectadas no se definen únicamente por los nombres de los productos de Google que aparecen en la interfaz de una aplicación, sino por la combinación de un servidor MCP de Workspace y el cliente OAuth utilizado para acceder a él. Una vez clara esa relación, los equipos pueden separar la corrección de MCP del trabajo no relacionado con las API REST y concentrar la revisión en las credenciales que, de otro modo, podrían ser rechazadas cuando comience la aplicación de la medida.
Qué integraciones están expuestas al plazo
El plazo afecta a los equipos que acceden a Google Workspace mediante servidores remotos del Model Context Protocol (MCP) para Docs, Drive, Sheets, Slides o Calendar. Google los describe como servidores específicos de cada producto que permiten a aplicaciones de IA compatibles leer datos de Workspace y realizar acciones con los permisos existentes del usuario. La configuración de Workspace MCP figura en Developer Preview, por lo que su estado de vista previa debe revisarse junto con la autenticación, los permisos y el soporte operativo. La guía de configuración de MCP de Google enumera los servicios específicos de cada producto y el proyecto de Google Cloud necesario para habilitarlos.
Esto no implica automáticamente un cambio para todas las integraciones de Google. Un producto puede utilizar las API REST habituales para funciones consolidadas y MCP solo para un flujo de trabajo agéntico. La cuestión es si se utiliza un cliente OAuth para llamar a uno de los servidores MCP de Workspace afectados. Por eso, un inventario de clientes OAuth resulta más fiable que buscar nombres de aplicaciones: un cliente etiquetado para un producto más amplio también puede estar integrado en un conector agéntico, mientras que un producto con «IA» en el nombre quizá nunca utilice Workspace MCP.
Para cada ID de cliente, identifica el proyecto de Google Cloud que lo posee, el conector o despliegue que lo utiliza, el servidor de Workspace al que accede y si la credencial también admite una interfaz convencional o una función basada en REST. La documentación OAuth de Google considera el ID de cliente como la credencial que identifica a una aplicación cuando solicita tokens, por lo que el ID —no solo el nombre visible— es la unidad útil para esta auditoría. La guía de Google sobre clientes OAuth también sitúa la creación y configuración del cliente dentro del proyecto de Google Auth Platform.
Un mismo cliente puede prestar servicio tanto a funciones habituales de una aplicación como a flujos de trabajo agénticos. Google recomienda utilizar clientes separados cuando esos usos sean distintos, pero los equipos deben establecer primero la dependencia real antes de crear sustitutos. El inventario debe mostrar si un cambio afectaría a un conector MCP, a varios productos o a una aplicación de uso más amplio por parte de los usuarios. También debe identificar al responsable que puede editar el cliente y al administrador que puede aprobar el acceso en Workspace; esas responsabilidades pueden corresponder a equipos diferentes.
| Superficie MCP | Comprobaciones que deben registrarse |
|---|---|
| Google Docs | ID de cliente, proyecto propietario, ámbitos de documentos y si la misma credencial sirve para funciones no agénticas |
| Google Drive | Ruta del conector, permisos de Drive concedidos y cuenta utilizada para las pruebas |
| Google Sheets | Dependencias de clientes compartidos y si los ámbitos de hojas de cálculo coinciden con el flujo de trabajo |
| Google Slides | Uso en producción, preparación o vista previa y la configuración OAuth correspondiente |
| Google Calendar | URI de redirección, configuración del consentimiento, ámbitos del calendario y aprobación de Workspace |
La tabla solo constituye la primera revisión. Rastrea cada ID de cliente hasta la configuración del conector, las variables de despliegue, el almacenamiento de secretos o la documentación del proveedor. En el caso de conectores gestionados por proveedores, determina si el proveedor es propietario del proyecto de Google Cloud o si el cliente debe realizar el cambio. En los sistemas internos, registra la propiedad del proyecto y la persona responsable de la configuración de Google Auth Platform. Un cliente que no pueda editar el equipo que opera el servicio MCP es una dependencia que debe resolverse pronto, no un detalle que deba descubrirse durante el cambio.
La configuración del consentimiento requiere una comprobación independiente. Confirma el nombre de la aplicación y los datos de asistencia que se muestran a los usuarios, la audiencia o modalidad de prueba, y los ámbitos enumerados para los servicios MCP. La guía de configuración de Google exige una pantalla de consentimiento OAuth antes de crear el cliente y ofrece una configuración independiente del acceso a los datos para las API de Workspace. Revisa si los administradores de Workspace han aprobado, restringido o sometido a algún otro control la aplicación. La aprobación administrativa puede eliminar una barrera de políticas, pero no convierte en apropiados los ámbitos amplios ni demuestra que el flujo respete el principio de privilegio mínimo.
Las URI de redirección son otra fuente habitual de fallos que parecen no estar relacionados. Registra las direcciones exactas de devolución configuradas para desarrollo, puesta en escena y producción, y compáralas con los ajustes actuales del conector. Google señala que una devolución que no coincide con una URI de redirección autorizada produce un error redirect_uri_mismatch, y que los cambios pueden tardar en propagarse. Por tanto, un cliente recién creado necesita la configuración de redirección que exige el conector; cambiar su clasificación como agente no copia el resto de la configuración del cliente anterior.
Por último, etiqueta cada hallazgo como Workspace MCP afectado, API REST convencional, cliente mixto, cliente gestionado por un proveedor o experimento limitado a una vista previa. Esta clasificación convierte el plazo del 11 de noviembre en una pregunta concreta de compatibilidad: ¿qué credenciales, usuarios, proyectos, ámbitos, URL de devolución y controles administrativos exactos están asociados a la ruta MCP? Los equipos que nunca llaman a un servidor Workspace MCP pueden mantener esta revisión separada del mantenimiento habitual de las API REST; los que trabajan con un cliente mixto dispondrán de suficiente información para elegir una separación o sustitución controlada.
Un plan seguro de migración y pruebas
Trata el cambio como una migración de compatibilidad acompañada de una revisión de seguridad. La primera tarea consiste en identificar todos los clientes OAuth que pueden acceder a un servidor Google Workspace MCP, no simplemente en enumerar los productos o conectores utilizados. Una organización puede tener clientes separados para desarrollo, puesta en escena, producción, herramientas internas y flujos orientados a clientes. Además, un proveedor puede contar con varias implementaciones que aparecen bajo nombres de aplicación distintos, aunque dependan del mismo proyecto de Google Cloud o de la misma configuración de cliente. Por eso, el inventario debe registrar el ID del cliente, el proyecto propietario, el entorno, la configuración del conector o servidor, los servicios de Workspace utilizados, la configuración del consentimiento, las URI de redirección, los ámbitos concedidos y los administradores o equipos responsables de la aprobación.
Una vez completado el inventario, separa las cargas de trabajo mixtas cuando sea necesario. Google recomienda utilizar clientes OAuth distintos cuando una aplicación admite tanto funciones convencionales orientadas a usuarios como flujos de trabajo basados en agentes de IA. Esa separación ofrece un lugar claro donde aplicar la clasificación de agente y facilita las revisiones posteriores: un cliente destinado a un agente puede evaluarse según los ámbitos, usuarios, datos y controles operativos de ese flujo, sin cambiar silenciosamente la clasificación de una interfaz no relacionada. También reduce la posibilidad de que una actualización rutinaria de la configuración afecte inesperadamente a otra integración que casualmente comparta el mismo cliente. El límite debe reflejarse en la configuración de despliegue, la documentación y los registros de responsables, no solo en una hoja de cálculo.
Para el cliente que vaya a llamar a Workspace MCP, abre la configuración correspondiente de Google Auth Platform y márcalo para su uso con un agente basado en IA. Después, actualiza la configuración del conector o servidor MCP para que utilice realmente ese ID de cliente y el secreto de cliente correspondiente u otras credenciales configuradas. Este punto es importante en la secuencia: marcar un cliente en la consola no vuelve a configurar automáticamente cada servidor, herramienta local, conector alojado o despliegue que todavía pueda apuntar a un cliente anterior. Tras el cambio, verifica la configuración efectiva en cada entorno y confirma que ninguna ruta de producción siga presentando un cliente no marcado.
La validación debe abarcar todo el flujo de OAuth, no limitarse a comprobar si aparece una pantalla de inicio de sesión. Empieza con una cuenta controlada y confirma que la autenticación se completa mediante el cliente previsto, que se aplican los controles de consentimiento y administración esperados, y que el token resultante es aceptado por el servidor MCP de Workspace. Después, ejecuta operaciones representativas para cada servicio habilitado. En un flujo orientado a la lectura, prueba la ruta real de recuperación del documento, archivo, hoja de cálculo, presentación o calendario. Si la integración realiza escrituras, prueba una operación con alcance limitado en una ubicación de prueba segura y confirma el comportamiento de error esperado cuando la cuenta carece de permisos o falta el alcance solicitado. El objetivo es demostrar tanto que el nuevo cliente funciona como que la integración sigue respetando los límites impuestos por Google y por la organización.
Durante estas pruebas, utiliza alcances con el mínimo privilegio necesario en lugar de considerar que una autenticación exitosa demuestra que el modelo de acceso es correcto. La etiqueta agéntica es una clasificación de OAuth; no es una concesión de autorización. Por sí sola, no hace que un agente sea seguro, no reduce los alcances asociados a un cliente, no aprueba el acceso a los datos de Workspace de un usuario ni sortea las políticas de los administradores de Workspace. El consentimiento del usuario, la aprobación del administrador cuando sea necesaria, los permisos a nivel de recurso y los alcances concedidos al cliente siguen siendo determinantes. Un cliente marcado para uso agéntico aún puede tener permisos excesivos, estar mal configurado o estar conectado a un agente cuyo comportamiento la organización no haya revisado adecuadamente.
Los equipos también deberían probar el proceso operativo relacionado con los fallos. Registra qué cliente se utiliza, dónde se almacenan sus credenciales, cómo se renuevan los tokens y qué registros muestran el usuario solicitante, el entorno y el resultado. Comprueba que los secretos y los tokens de actualización no queden expuestos en los registros de los conectores ni en configuraciones compartidas, y confirma que el equipo puede identificar y revocar las credenciales afectadas si una implementación se retira o queda comprometida. También resulta útil hacer una prueba breve del plan alternativo: determina si la carga de trabajo puede utilizar temporalmente una ruta de API que no sea MCP o un cliente recién registrado si la configuración original no puede corregirse a tiempo. Ese recurso alternativo debe conservar la misma disciplina de alcances y los controles administrativos, en vez de convertirse en una vía de emergencia no revisada.
Un registro práctico de migración puede ser conciso: ID del cliente y responsable, estado de la clasificación agéntica, servicios y entornos MCP, alcances, estado de aprobación, cuenta de prueba, resultados de las pruebas de lectura y escritura, ruta alternativa y persona responsable de la aprobación final. Mantener esos datos juntos convierte el plazo en una tarea repetible de gestión de cambios, en lugar de una edición de última hora en la consola. También proporciona a administradores e integradores una base para decidir si un agente debería recibir acceso, independientemente de que el cliente OAuth sea técnicamente apto para conectarse.
Quién debe actuar ahora y quién debería esperar
Los equipos que deben actuar de inmediato son los que ya utilizan un servidor MCP remoto de Google Workspace con un cliente OAuth. Esto incluye grupos internos de ingeniería que conectan agentes con Docs, Drive, Sheets, Slides o Calendar, proveedores SaaS que ofrecen acciones de Workspace mediante un conector MCP y consultores que mantienen implementaciones para varios clientes. Su primera tarea es comprobar la compatibilidad, no emprender un rediseño general: identifica el ID del cliente utilizado en la ruta MCP, confirma qué proyecto de Google Cloud es su propietario y verifica que el cliente esté marcado para uso con agentes de IA antes de que termine el periodo de aplicación. Si el cliente actual sigue sin marcarse después de la fecha límite, el servidor MCP lo rechazará; un cliente que continúe sin marcarse al día siguiente seguirá siendo no agéntico y requerirá la creación de un cliente nuevo.
Esta comprobación debe hacerse a nivel del cliente OAuth, incluso cuando internamente la integración se conozca por el nombre de una aplicación o producto. Es posible que un mismo cliente se haya reutilizado para una interfaz convencional y un flujo con agentes, y que esos usos tengan requisitos de seguridad y operación distintos. Google recomienda utilizar clientes separados en esos casos. Crear un cliente agéntico independiente ofrece al equipo un límite más claro para el consentimiento, las URI de redirección, los alcances concedidos, la aprobación del administrador, el almacenamiento de tokens y la revisión de incidentes. También facilita desactivar la conexión del agente sin interrumpir inesperadamente una aplicación convencional que, por casualidad, comparta las credenciales originales.
Por eso, los equipos internos deberían tratar la fecha límite como una tarea de implementación y pruebas dentro de su proceso habitual de lanzamientos. Después de registrar o seleccionar el cliente previsto en Google Auth Platform y aplicar la clasificación agéntica, actualiza la configuración del conector o del servidor MCP allí donde se haga referencia al cliente OAuth. A continuación, repite el flujo de autenticación y prueba operaciones representativas con los recursos reales de Workspace. Comprueba primero las acciones de lectura y después las acciones de escritura que realmente se espera que ejecute el agente. Usa los permisos más restringidos que resulten viables, confirma que el acceso del usuario y los controles del administrador de Workspace siguen determinando el resultado, y revisa cómo se almacenan y registran los tokens. La clasificación identifica el uso previsto del cliente; no hace que un agente sea seguro, no reduce sus permisos ni permite eludir la autorización.
Los proveedores SaaS y los consultores afrontan además un problema de coordinación: el cliente puede pertenecer al proveedor, al cliente final o a un proyecto de implementación compartido. Antes de realizar el cambio, debe quedar claro quién es responsable. Los clientes necesitan saber qué pantalla de consentimiento OAuth verán, qué permisos se solicitarán, si hará falta aprobación administrativa y qué servicio o conector conserva los tokens de actualización. El proveedor también debería documentar si cada cliente recibe un cliente aislado o si varios inquilinos dependen de un mismo registro. Esa información resulta importante si hay que sustituir un cliente, si cambia la configuración de consentimiento o si es necesario revocar el acceso de un cliente sin afectar a los demás.
Los equipos que solo utilizan las API REST habituales de Google no tienen que migrar a Workspace MCP por este anuncio. El requisito está vinculado a la vía MCP, así que una integración REST existente no queda afectada automáticamente por la barrera OAuth agéntica. Esos equipos pueden esperar, salvo que estén planeando añadir Workspace MCP, pero deberían evitar asumir que un cliente de API y un cliente MCP son intercambiables. Si se está considerando un despliegue de MCP, la decisión debería incluir el estado preliminar de varios servidores MCP de Workspace, las implicaciones de privacidad de dar a un agente acceso a datos de la organización, la calidad de los registros de auditoría y el coste operativo de cambiar de proveedor o de protocolo más adelante.
Un plan alternativo sigue siendo útil incluso después de que el cambio de OAuth funcione. Según la carga de trabajo, ese plan puede consistir en una vía de API de Google que no use MCP o en un cliente OAuth recién registrado y configurado para el uso agéntico previsto. El objetivo no es conservar todas las funciones a cualquier precio, sino mantener una forma controlada de completar el trabajo necesario mientras se corrigen la autenticación, el consentimiento o la aprobación administrativa. Antes de ampliar el acceso, los equipos deberían responder quién es el propietario del cliente, dónde se guardan los tokens, cómo se auditan las acciones, qué ocurre cuando un usuario pierde el acceso y cómo puede desactivarse la conexión. Estas preguntas convierten la fecha límite, que de otro modo sería una casilla de última hora, en una revisión acotada del acceso real de un agente a los datos de Workspace.
Para los usuarios habituales de Workspace, no hay ninguna acción que realizar a menos que un administrador, el proveedor de una aplicación o una herramienta interna les indique que deben seguir un flujo de consentimiento modificado. La división práctica es sencilla: quienes usan Workspace MCP remoto deberían auditar y probar ahora; quienes solo usan REST pueden esperar; y quienes planean crear una nueva conexión MCP deberían registrar la clasificación agéntica, los permisos y la vía alternativa como parte del diseño inicial. Así se conserva la compatibilidad sin tratar la etiqueta OAuth como sustituto del principio de mínimo privilegio, la supervisión administrativa o un plan claro de salida.
Related articles
Los agentes de código con IA ya son útiles. Por eso necesitan reglas de seguridad
GhostApproval, Friendly Fire y Ghostcommit muestran que los agentes de código ya son automatización privilegiada, no solo autocomplete mejorado.

Los agentes de programación con IA ya no son autocompletado
GhostApproval y Friendly Fire muestran por qué los equipos deben tratar estos agentes como runtimes privilegiados, no como simples ayudas del editor.
Google Home MCP plantea un nuevo problema de permisos, no solo un asistente más inteligente
Google Home MCP permite que agentes de IA externos consulten y controlen una instalación de Google Home. Antes de conectarlo, revisa sus datos, límites de acción, consentimiento del hogar y plan de recuperación.
Rowboat muestra hacia dónde van las apps de trabajo con IA open source
El AI coworker local-first llamó la atención porque convierte la próxima batalla open source en una pregunta de confianza.
Comments
Sign in to comment.
No comments yet.