يضيف MCP في Google Workspace بوابة OAuth للوكلاء: ما الذي يجب على فرق التكامل تغييره قبل 11 نوفمبر
تضيف Google تصنيفًا خاصًا بالوكلاء إلى OAuth لخوادم Workspace MCP. وعلى الفرق التي تستخدم Docs أو Drive أو Sheets أو Slides أو Calendar عبر MCP تدقيق معرّفات العملاء والنطاقات والأذونات وخطط البدائل قبل انتهاء مهلة التطبيق.

ما الذي تغيّره Google في مصادقة Workspace MCP
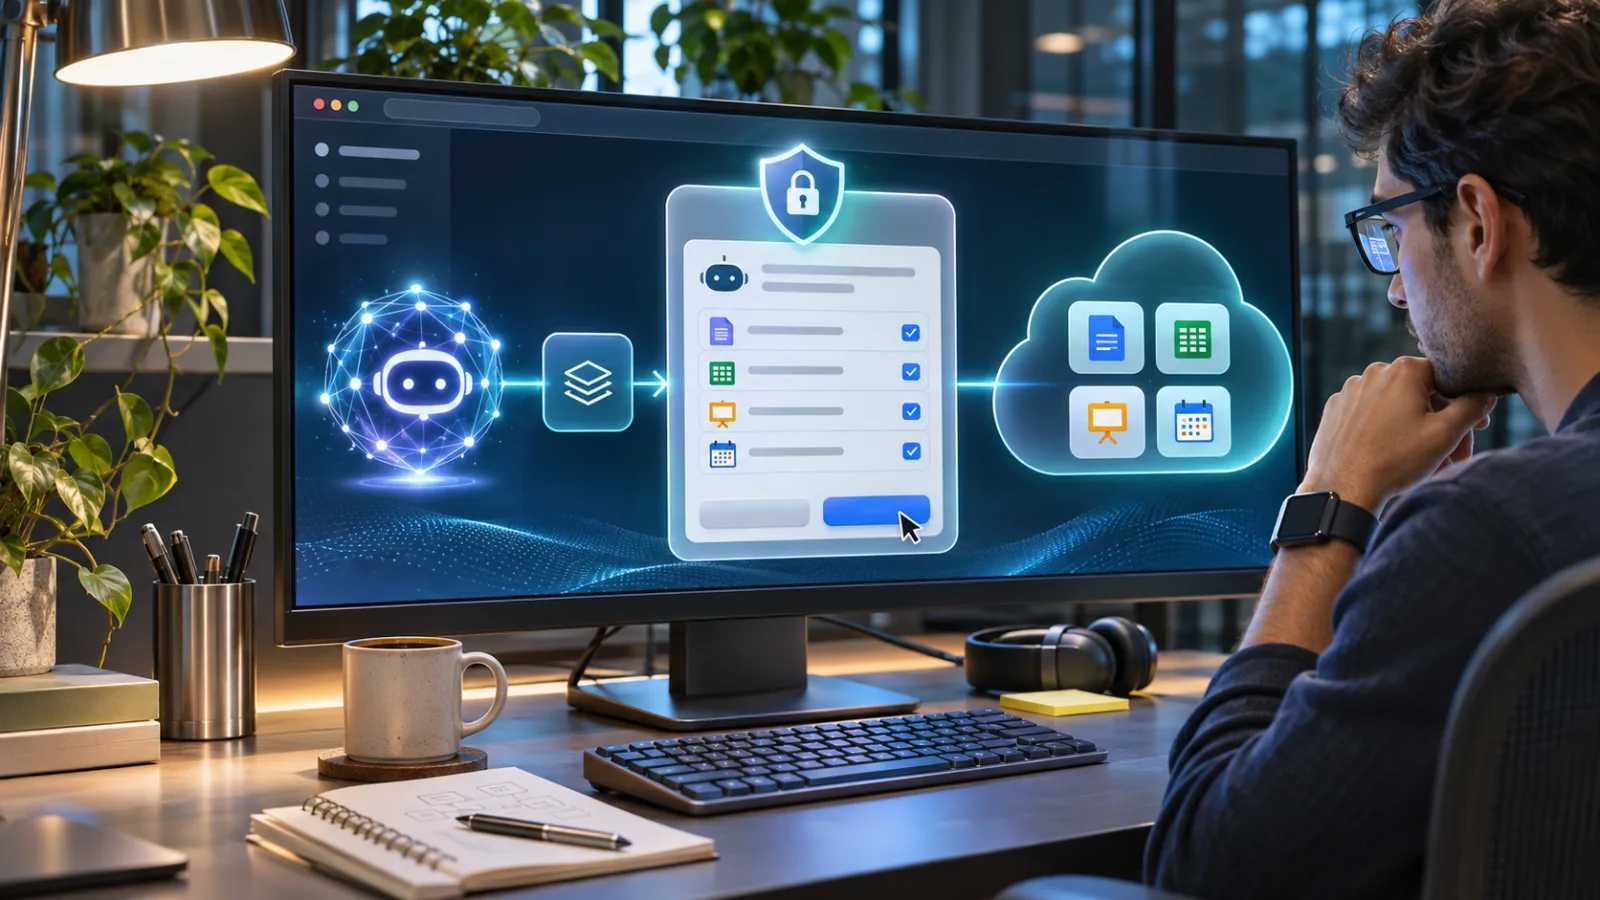
تضيف Google تصنيفًا منفصلًا في OAuth للعملاء الذين يتصلون بـ Google Workspace عبر خوادم بروتوكول سياق النموذج (MCP). ويحمل الإعداد المعني اسم «استخدام هذا العميل مع وكيل مدعوم بالذكاء الاصطناعي». ويجب تعريف عملاء OAuth 2.0 الذين يستدعون خوادم Workspace MCP بهذه الطريقة قبل بدء فترة التطبيق. ويهدف التغيير إلى التمييز بين الوصول الذي يديره وكيل وسائر استخدامات عميل OAuth، ما يجعل التصنيف جزءًا من متطلبات توافق تكاملات MCP، لا مجرد وصف اختياري في إعدادات المشروع.
الموعد النهائي العملي هو 11 نوفمبر 2026. واعتبارًا من ذلك التاريخ، سترفض خوادم Workspace MCP عملاء OAuth الذين لم يتم تحديدهم للاستخدام مع وكيل ذكاء اصطناعي. وسيظل العميل غير المحدد في 12 نوفمبر مصنفًا على أنه غير مخصص لوكيل، بينما يتمثل مسار الاسترداد المعلن في إنشاء عميل جديد. لذلك فالموعد ليس مجرد تحديث للوثائق؛ إذ قد يتوقف موصل قائم عن المصادقة حتى إذا لم يطرأ أي تغيير آخر على مشروعه أو عنوان إعادة التوجيه أو النطاقات أو أذونات المستخدمين.
ينطبق هذا الشرط على المسار الذي يدخل إلى Workspace عبر MCP. ولا يغيّر تلقائيًا سلوك التكاملات العادية التي تستخدم واجهات Google REST مباشرة. فالفريق الذي بنى تكاملًا تقليديًا مع Docs أو Drive أو Sheets أو Slides أو Calendar لا يحتاج إلى تحويله إلى MCP لمجرد أن Google تقدم هذا التصنيف. السؤال الفوري أضيق نطاقًا: هل يستدعي عميل OAuth أحد خوادم Workspace MCP المتأثرة، أم يستخدمه موصل ينفذ ذلك نيابةً عن وكيل؟
وتكتسب هذه التفرقة أهمية لأن إعدادات عميل OAuth تُدار غالبًا على مستوى مشروع Google Cloud أو Google Auth Platform، بينما قد يكون المنتج الظاهر مساعدًا داخليًا أو موصلًا من مورّد أو خدمة أتمتة. وقد لا يكشف اسم التطبيق وحده ما إذا كان معرّف العميل نفسه مستخدمًا في سير عمل خاص بوكيل. ووحدة التدقيق المعنية هي عميل OAuth ذاته. لذلك ينبغي للفرق تحديد معرّفات العملاء الموجودة خلف اتصالات MCP ومعرفة أيٍّ منها يجب تصنيفه كعميل مخصص لوكيل قبل الموعد النهائي.
كما ينبغي فهم حدود هذا التصنيف بدقة. فتحديد العميل لاستخدامه مع وكيل مدعوم بالذكاء الاصطناعي لا يمنحه وصولًا إضافيًا، ولا يقلل الأذونات المطلوبة، ولا يتجاوز الضوابط التي تحكم بيانات Workspace أصلًا. إنه توصيف في OAuth، وليس بديلًا عن تصميم التفويض. ولا يزال المستخدمون بحاجة إلى الأذونات اللازمة للعملية المطلوبة، وقد تظل موافقة المسؤول أو ضوابط Workspace الأخرى مطلوبة. كما تبقى النطاقات وإعدادات الموافقة وعناوين إعادة التوجيه وملكية المشروع الأساسي عوامل مؤثرة في نجاح الاتصال وملاءمة استخدامه.
وبالنسبة إلى فرق التكامل، ينشئ التغيير مهمتين مترابطتين. أولًا، يجب الحفاظ على التوافق مع قاعدة مصادقة MCP عبر تحديد عميل OAuth الصحيح قبل 11 نوفمبر. ثانيًا، يجب التحقق من أن نموذج الوصول الحالي للعميل يطابق سير عمل الوكيل الذي يخدمه. وإذا كان عميل واحد يدعم ميزات تقليدية موجهة للمستخدم وعمليات مخصصة لوكيل في الوقت نفسه، فينبغي مراجعة هذا الاستخدام المزدوج بدل افتراض أنه غير ضار. وتوصي Google باستخدام عملاء منفصلين في هذه الحالات، بما يمنح الفرق حدًا أوضح للتصنيف والإعدادات واستكشاف الأعطال لاحقًا.
من السهل تفويت الخطر الفوري في البيئات التي أُدخل فيها MCP بوصفه مكوّنًا واحدًا من تطبيق أكبر لـ Workspace. فقد تستمر الخدمة في الظهور بحالة سليمة ضمن واجهتها المعتادة أو ميزاتها المعتمدة على REST، بينما يصبح مسار MCP فيها خاضعًا لبوابة المصادقة الجديدة. وعلى العكس، قد يرى الفريق عميل OAuth مدرجًا تحت اسم مشروع مألوف من دون أن يدرك أنه مستخدم أيضًا من خادم MCP بعيد. لذلك من الأفضل التعامل مع الموعد النهائي بوصفه عملية جرد وفحص للمصادقة: اربط اتصال MCP بمعرّف العميل، وتأكد من إعداد الوكيل المقصود، وحدد ما يجب إعادة إنشائه إذا ظل العميل الحالي غير محدد بعد بدء فترة التطبيق.
هذا هو التغيير المتعلق بالمصادقة الذي يحدد إطار بقية أعمال الترحيل. ولا تُعرَّف عمليات التكامل المتأثرة بأسماء منتجات Google الظاهرة في واجهة التطبيق وحدها؛ بل تُعرَّف من خلال الجمع بين خادم MCP لـ Workspace وعميل OAuth المستخدم للوصول إليه. وبمجرد اتضاح هذه العلاقة، يمكن للفرق فصل معالجة MCP عن أعمال REST API غير المرتبطة بها، وتركيز مراجعتها على بيانات الاعتماد التي قد تُرفض عند بدء فرض القواعد.
ما عمليات التكامل المعرّضة للموعد النهائي
يتعلق الموعد النهائي بالفرق التي تصل إلى Google Workspace عبر خوادم بعيدة لـ Model Context Protocol (MCP) خاصة بـ Docs أو Drive أو Sheets أو Slides أو Calendar. وتصف Google هذه الخوادم بأنها خوادم مخصصة للمنتجات، تتيح لتطبيقات الذكاء الاصطناعي المتوافقة قراءة بيانات Workspace وتنفيذ الإجراءات باستخدام أذونات المستخدم الحالية. ويُدرج إعداد MCP في Workspace ضمن «المعاينة للمطورين»، لذا ينبغي أن تشمل المراجعة حالة المعاينة إلى جانب المصادقة والأذونات والدعم التشغيلي. ويسرد دليل Google لإعداد MCP الخدمات الخاصة بكل منتج ومشروع Google Cloud المطلوب لتمكينها.
لا يعني هذا تلقائياً تغيير كل عمليات التكامل مع Google. فقد يستخدم أحد المنتجات واجهات REST API العادية للميزات القائمة، ويستخدم MCP فقط لسير عمل خاص بالوكلاء. والسؤال الحاسم هو ما إذا كان عميل OAuth يُستخدم لاستدعاء أحد خوادم Workspace MCP المتأثرة. لذلك يكون جرد عملاء OAuth أكثر موثوقية من البحث عن أسماء التطبيقات: فقد يكون عميل يحمل اسماً يشير إلى منتج أوسع مضمّناً أيضاً في موصل لوكيل، بينما قد لا يستخدم منتج يتضمن اسمه كلمة «AI» خدمة Workspace MCP على الإطلاق.
لكل معرّف عميل، حدّد مشروع Google Cloud الذي يملكه، والموصل أو عملية النشر التي تستخدمه، وخادم Workspace الذي يصل إليه، وما إذا كانت بيانات الاعتماد نفسها تدعم أيضاً واجهة تقليدية أو ميزة قائمة على REST. وتتعامل وثائق OAuth لدى Google مع معرّف العميل بوصفه بيانات الاعتماد التي تعرّف التطبيق عند طلب الرموز، ولهذا يكون المعرّف—وليس اسم العرض فقط—هو الوحدة المفيدة في هذا التدقيق. كما يوضح دليل Google لعملاء OAuth أن إنشاء العميل وإعداده يتمان داخل مشروع Google Auth Platform.
قد يخدم عميل واحد ميزات تطبيق عادية وسير عمل للوكلاء معاً. وتوصي Google باستخدام عملاء منفصلين عندما تكون هذه الاستخدامات متمايزة، لكن على الفرق أولاً إثبات الاعتماد الفعلي قبل إنشاء بدائل. وينبغي أن يوضح الجرد ما إذا كان التغيير سيؤثر في موصل MCP واحد، أو عدة منتجات، أو تطبيق أوسع موجّه للمستخدمين. كما ينبغي أن يحدد المالك القادر على تعديل العميل، والمسؤول الذي يستطيع الموافقة على الوصول في Workspace؛ فقد تكون هذه المسؤوليات موزعة بين فريقين مختلفين.
| نطاق MCP | الفحوص التي يجب تسجيلها |
|---|---|
| Google Docs | معرّف العميل، والمشروع المالك، ونطاقات المستندات، وما إذا كانت بيانات الاعتماد نفسها تخدم ميزات غير خاصة بالوكلاء |
| Google Drive | مسار الموصل، وأذونات Drive الممنوحة، والحساب المستخدم للاختبار |
| Google Sheets | الاعتماديات على العملاء المشتركة، وما إذا كانت نطاقات جداول البيانات تتوافق مع سير العمل |
| Google Slides | الاستخدام في الإنتاج أو التجهيز أو المعاينة، وإعداد OAuth المرتبط به |
| Google Calendar | عناوين URI لإعادة التوجيه، وإعدادات الموافقة، ونطاقات التقويم، وموافقة Workspace |
الجدول ليس سوى المرحلة الأولى. تتبّع كل معرّف عميل وصولاً إلى إعدادات الموصل، أو متغيرات النشر، أو مخازن الأسرار، أو وثائق المورّد. وبالنسبة إلى الموصلات التي يديرها المورّد، حدّد ما إذا كان المورّد يملك مشروع Google Cloud أم أن العميل هو من يجب أن يجري التغيير. أما في الأنظمة الداخلية، فسجّل مالك المشروع والشخص المسؤول عن إعدادات Google Auth Platform. والعميل الذي لا يستطيع الفريق المشغّل لخدمة MCP تعديله هو اعتماد يجب حله مبكراً، وليس تفصيلاً يُكتشف أثناء التحويل.
تحتاج إعدادات الموافقة إلى فحص منفصل. تحقّق من اسم التطبيق وتفاصيل الدعم المعروضة للمستخدمين، ومن الجمهور أو إعداد الاختبار، ومن النطاقات المدرجة لخدمات MCP. يتطلب دليل إعداد Google شاشة موافقة OAuth قبل إنشاء العميل، ويوفّر إعدادًا منفصلًا للوصول إلى البيانات الخاصة بواجهات Workspace البرمجية. راجع ما إذا كان مشرفو Workspace قد وافقوا على التطبيق أو قيّدوه أو أخضعوه لضوابط أخرى. قد تزيل الموافقة الإدارية عائقًا متعلقًا بالسياسات، لكنها لا تجعل النطاقات الواسعة مناسبة، ولا تثبت أن سير العمل يلتزم بمبدأ أقل قدر من الصلاحيات.
تُعد عناوين URI لإعادة التوجيه مصدرًا شائعًا آخر لفشل يبدو غير مرتبط بالمشكلة. سجّل عناوين الاستدعاء العكسية الدقيقة المسجّلة لبيئات التطوير والتجهيز والإنتاج، ثم قارنها بالإعدادات الحالية للموصل. تذكر Google أن عدم تطابق عنوان الاستدعاء مع عنوان URI معتمد لإعادة التوجيه يؤدي إلى خطأ redirect_uri_mismatch، وأن التغييرات قد تحتاج إلى بعض الوقت حتى تنتشر. لذلك يحتاج العميل الجديد إلى إعداد إعادة التوجيه المطلوب من الموصل؛ فتغيير تصنيفه كعميل وكيل لا ينسخ بقية إعدادات العميل القديم.
أخيرًا، صنّف كل نتيجة على أنها متعلقة بـ Workspace MCP، أو بواجهة REST API عادية، أو بعميل مختلط، أو بعميل تديره جهة مورّدة، أو بتجربة مخصّصة للمعاينة فقط. يحوّل هذا التصنيف موعد 11 نوفمبر إلى سؤال توافق عملي: ما بيانات الاعتماد والمستخدمون والمشروعات والنطاقات وعناوين الاستدعاء العكسية والضوابط الإدارية المرتبطة تحديدًا بمسار MCP؟ يمكن للفرق التي لا تستدعي خادم Workspace MCP فصل هذه المراجعة عن الصيانة الروتينية لواجهات REST API، بينما تملك الفرق التي تستخدم عميلًا مختلطًا تفاصيل كافية لاختيار فصل مضبوط أو بديل.
خطة آمنة للترحيل والاختبار
تعامل مع التغيير على أنه عملية ترحيل للتوافق مصحوبة بمراجعة أمنية. تتمثل المهمة الأولى في تحديد كل عميل OAuth يمكنه الوصول إلى خادم Google Workspace MCP، لا مجرد حصر المنتجات أو الموصلات المستخدمة. قد تملك المؤسسة عملاء منفصلين للتطوير والتجهيز والإنتاج والأدوات الداخلية وسير العمل الموجّه إلى العملاء. وقد تملك الجهة المورّدة أيضًا عدة عمليات نشر تظهر تحت أسماء تطبيقات مختلفة، مع اعتمادها على مشروع Google Cloud نفسه أو إعداد العميل نفسه. لذلك ينبغي أن يسجّل الجرد معرّف العميل، والمشروع المالك، والبيئة، وإعدادات الموصل أو الخادم، وخدمات Workspace المستخدمة، وإعدادات الموافقة، وعناوين URI لإعادة التوجيه، والنطاقات الممنوحة، والمشرفين أو الفرق المسؤولة عن الموافقة.
بعد اكتمال الجرد، افصل أعباء العمل المختلطة عند الحاجة. توصي Google باستخدام عملاء OAuth منفصلين عندما يدعم التطبيق ميزات تقليدية موجّهة إلى المستخدمين وسير عمل يعتمد على وكلاء الذكاء الاصطناعي معًا. يمنح هذا الفصل الفريق موضعًا واضحًا لتطبيق تصنيف الوكيل، ويجعل المراجعة اللاحقة أسهل: إذ يمكن تقييم العميل المخصّص لوكيل في ضوء نطاقات ذلك سير العمل ومستخدميه وبياناته وضوابطه التشغيلية، من دون تغيير تصنيف واجهة أخرى غير مرتبطة به دون قصد. كما يقلل احتمال أن يؤثر تحديث اعتيادي للإعدادات على تكامل ثانٍ يشارك العميل نفسه مصادفةً. وينبغي أن ينعكس هذا الحد الفاصل في إعدادات النشر والوثائق وسجلات الملكية، لا في جدول بيانات فحسب.
بالنسبة إلى العميل المخصّص لاستدعاء Workspace MCP، افتح إعدادات Google Auth Platform ذات الصلة وفعّله للاستخدام مع وكيل مدعوم بالذكاء الاصطناعي. ثم حدّث إعدادات موصل MCP أو خادمه بحيث يستخدم فعلًا معرّف العميل هذا، وسر العميل المقابل له أو بيانات الاعتماد الأخرى المهيّأة. وهذه نقطة مهمة في التسلسل: فتحديد العميل في وحدة التحكم لا يعيد تلقائيًا توصيل كل خادم أو أداة محلية أو موصل مستضاف أو عملية نشر قد تظل تشير إلى عميل أقدم. بعد التغيير، تحقّق من الإعداد الفعلي في كل بيئة، وتأكد من عدم استمرار أي مسار إنتاج في تقديم عميل غير مصنّف.
يجب أن تشمل عملية التحقق تدفق OAuth بالكامل، لا مجرد التأكد من ظهور شاشة تسجيل الدخول. ابدأ بحساب خاضع للتحكم، وتأكد من اكتمال المصادقة عبر العميل المقصود، ومن تطبيق الموافقات وعناصر التحكم الإدارية المتوقعة، ومن قبول خادم Workspace MCP للرمز الناتج. بعد ذلك، نفّذ عمليات نموذجية لكل خدمة مفعّلة. في سير عمل يركّز على القراءة، اختبر مسار استرجاع المستند أو الملف أو جدول البيانات أو العرض التقديمي أو بيانات التقويم فعليًا. وإذا كان التكامل ينفّذ عمليات كتابة، فاختبر عملية محدودة النطاق في موقع آمن مخصّص للاختبار، وتحقق من سلوك الفشل المتوقع عندما لا يملك الحساب الإذن أو عندما يكون النطاق المطلوب غير موجود. الهدف هو إثبات أن العميل الجديد يعمل، وأن التكامل لا يزال يحترم الحدود التي فرضتها Google والمؤسسة.
استخدم نطاقات الصلاحيات الأقل امتيازًا أثناء هذا الاختبار، ولا تعتبر نجاح المصادقة دليلًا على صحة نموذج الوصول. فتصنيف العميل على أنه مخصّص للوكلاء هو تصنيف ضمن OAuth، وليس منحًا للصلاحية. ولا يجعل هذا التصنيف الوكيل آمنًا بحد ذاته، ولا يقلل النطاقات المرتبطة بالعميل، ولا يوافق على الوصول إلى بيانات Workspace الخاصة بالمستخدم، ولا يتجاوز سياسات مسؤولي Workspace. تظل موافقة المستخدم، وموافقة المسؤول عند الحاجة، وأذونات مستوى المورد، والنطاقات الممنوحة للعميل هي العناصر الحاسمة. ويمكن لعميل مصنّف لاستخدام الوكلاء أن يمتلك صلاحيات أوسع من اللازم، أو يكون مهيّأً بصورة خاطئة، أو متصلًا بوكيل لم تراجِع المؤسسة سلوكه بما يكفي.
ينبغي للفرق أيضًا اختبار المسار التشغيلي المحيط بحالات الفشل. سجّل العميل المستخدم، ومكان تخزين بيانات اعتماده، وكيفية تحديث الرموز، والسجلات التي تُظهر المستخدم الطالب والبيئة والنتيجة. تحقق من عدم ظهور الأسرار ورموز التحديث في سجلات الموصل أو ملفات الإعداد المشتركة، وتأكد من قدرة الفريق على تحديد بيانات الاعتماد المتأثرة وإبطالها إذا أُخرج النشر من الخدمة أو تعرّض للاختراق. ومن المفيد إجراء اختبار قصير لخطة بديلة أيضًا: حدّد ما إذا كان عبء العمل يستطيع مؤقتًا استخدام مسار API غير قائم على MCP أو عميل مسجّل حديثًا إذا تعذّر تصحيح الإعداد الأصلي في الوقت المناسب. ويجب أن تحافظ هذه الخطة البديلة على الانضباط نفسه في النطاقات وعلى عناصر التحكم الإدارية نفسها، بدل أن تتحول إلى مسار طوارئ غير خاضع للمراجعة.
يمكن أن يكون سجل الترحيل العملي موجزًا: معرّف العميل ومالكه، وحالة تصنيفه لاستخدام الوكلاء، وخدمات MCP والبيئات، والنطاقات، وحالة الموافقة، وحساب الاختبار، ونتائج اختبارات القراءة والكتابة، والمسار البديل، والشخص المسؤول عن الاعتماد النهائي. إن جمع هذه التفاصيل في مكان واحد يجعل الموعد النهائي مهمة متكررة لإدارة التغيير، بدل أن يكون تعديلًا متعجلًا في وحدة التحكم. كما يمنح المسؤولين ومشغّلي التكامل أساسًا لتحديد ما إذا كان ينبغي للوكيل الحصول على الوصول أصلًا، بصرف النظر عن أهلية عميل OAuth التقنية للاتصال.
من ينبغي أن يتحرك الآن—ومن ينبغي أن ينتظر
الفرق التي تحتاج إلى التحرك فورًا هي التي تستخدم بالفعل خادم Google Workspace MCP بعيدًا مع عميل OAuth. ويشمل ذلك مجموعات الهندسة الداخلية التي تربط الوكلاء بـ Docs أو Drive أو Sheets أو Slides أو Calendar، ومورّدي البرمجيات كخدمة الذين يوفّرون إجراءات Workspace عبر موصل MCP، والاستشاريين الذين يديرون عمليات نشر لعدة عملاء. مهمتهم الأولى هي التحقق من التوافق، لا إعادة التصميم الشاملة: حدّد معرّف العميل المستخدم في مسار MCP، وتأكد من مشروع Google Cloud الذي يملكه، وتحقق من تصنيف العميل لاستخدامه مع وكلاء الذكاء الاصطناعي قبل انتهاء فترة التطبيق. وإذا ظل العميل الحالي غير مصنّف بعد الموعد النهائي، فسيرفضه خادم MCP؛ وسيظل العميل غير المصنّف في اليوم التالي غير مخصّص للوكلاء، ما يتطلب إنشاء عميل جديد.
يجب إجراء هذا الفحص على مستوى عميل OAuth، حتى عندما يكون التكامل معروفًا داخليًا باسم تطبيق أو منتج. فقد أُعيد استخدام عميل واحد لواجهة تقليدية وسير عمل قائم على وكيل، وقد تختلف متطلبات الأمان والتشغيل بين الاستخدامين. وتوصي Google باستخدام عملاء منفصلين لهذه الحالات. يمنح إنشاء عميل مستقل مخصّص للوكلاء الفريق حدًا أوضح للموافقة، وعناوين إعادة التوجيه، والنطاقات الممنوحة، وموافقة المسؤول، وتخزين الرموز، ومراجعة الحوادث. كما يسهّل تعطيل اتصال الوكيل من دون تعطيل تطبيق تقليدي بصورة غير متوقعة لمجرد أنه يشارك بيانات الاعتماد الأصلية.
لذلك ينبغي للمطورين الداخليين التعامل مع الموعد النهائي بوصفه بندًا للتنفيذ والاختبار ضمن عملية الإصدار المعتادة. بعد تسجيل العميل المقصود أو اختياره في Google Auth Platform وتطبيق تصنيف الاستخدام الوكيلي، حدّث إعدادات الموصل أو خادم MCP في كل موضع يُشار فيه إلى عميل OAuth. ثم أعد تشغيل تدفق المصادقة واختبر العمليات التمثيلية على موارد Workspace الفعلية. ينبغي فحص إجراءات القراءة أولًا، ثم إجراءات الكتابة التي يُتوقع فعلًا أن ينفذها الوكيل. استخدم أضيق نطاقات عملية ممكنة، وتأكد من أن وصول المستخدم وضوابط مشرف Workspace ما زالت تحكم النتيجة، وافحص كيفية تخزين الرموز المميزة وتسجيلها. يحدد التصنيف الاستخدام المقصود للعميل؛ لكنه لا يجعل الوكيل آمنًا، ولا يقلل صلاحياته، ولا يتجاوز التفويض.
يواجه مورّدو البرمجيات كخدمة والاستشاريون مشكلة تنسيق إضافية: فقد يكون العميل مملوكًا للمورّد أو للعميل أو لمشروع نشر مشترك. يجب تحديد الطرف المسؤول بوضوح قبل إجراء التغيير. يحتاج العملاء إلى معرفة شاشة موافقة OAuth التي ستظهر لهم، والنطاقات التي سيُطلب منحها، وما إذا كانت موافقة المشرف مطلوبة، وأي خدمة أو موصل يحتفظ برموز التحديث. وينبغي للمورّد أيضًا توثيق ما إذا كان كل عميل يحصل على عميل معزول، أم أن عدة مستأجرين يعتمدون على تسجيل واحد. وتكتسب هذه المعلومات أهمية إذا وجب استبدال عميل، أو تغيّر إعداد الموافقة، أو لزم إلغاء الوصول لعميل واحد من دون التأثير في الآخرين.
الفرق التي تستخدم واجهات Google REST API العادية فقط لا تحتاج إلى الانتقال إلى Workspace MCP لمجرد صدور هذا الإعلان. فالشرط مرتبط بمسار MCP، ولذلك لا يتأثر تكامل REST الحالي تلقائيًا ببوابة OAuth الخاصة بالوكلاء. ويمكن لهذه الفرق الانتظار ما لم تكن تخطط لإضافة Workspace MCP، لكن عليها تجنب افتراض أن عميل API وعميل MCP قابلان للتبادل. وإذا كان طرح MCP قيد الدراسة، فينبغي أن يشمل القرار حالة المعاينة لعدة خوادم Workspace MCP، وآثار منح وكيل إمكانية الوصول إلى بيانات المؤسسة، وجودة سجلات التدقيق، والتكلفة التشغيلية لتغيير المورّدين أو البروتوكولات لاحقًا.
تظل خطة بديلة مفيدة حتى بعد نجاح تغيير OAuth. وبحسب عبء العمل، قد تكون هذه الخطة مسارًا إلى Google API من دون MCP، أو عميل OAuth مسجلًا حديثًا ومهيأً للاستخدام الوكيلي المقصود. لا يتمثل الهدف في الإبقاء على كل ميزة مهما كانت التكلفة؛ بل في الحفاظ على طريقة مضبوطة لإنجاز العمل الضروري أثناء تصحيح المصادقة أو الموافقة أو اعتماد المشرف. وقبل توسيع نطاق الوصول، ينبغي للفرق أن تجيب عن أسئلة مثل: من يملك العميل؟ وأين تُحفظ الرموز؟ وكيف تُراجع الإجراءات؟ وما الذي يحدث عندما يفقد مستخدم ما إمكانية الوصول؟ وكيف يمكن تعطيل الاتصال؟ تحوّل هذه الأسئلة الموعد النهائي من خانة تُؤشر في اللحظة الأخيرة إلى مراجعة محددة لنطاق وصول الوكيل الفعلي إلى بيانات Workspace.
أما مستخدمو Workspace العاديون، فلا يلزمهم اتخاذ أي إجراء ما لم يوجّههم مشرف أو مورّد تطبيقات أو أداة داخلية عبر تدفق موافقة مختلف. والخط الفاصل العملي بسيط: على مستخدمي Workspace MCP عن بُعد التدقيق والاختبار الآن؛ ويمكن لمستخدمي REST فقط الانتظار؛ وعلى كل من يخطط لاتصال MCP جديد تسجيل تصنيف الاستخدام الوكيلي والصلاحيات والمسار البديل ضمن التصميم الأولي. يحافظ هذا النهج على التوافق من دون التعامل مع وسم OAuth بوصفه بديلًا عن أقل قدر من الصلاحيات، أو الإشراف الإداري، أو خطة خروج واضحة.
Related articles
Google Home MCP: مشكلة صلاحيات جديدة وليست مجرد مساعد أذكى
يمنح Home MCP وكلاء ذكاء اصطناعي خارجيين قدرة على فحص منظومة Google Home والتحكم فيها. قبل ربط أي وكيل، راجع البيانات التي يراها، والأوامر التي ينفذها، وموافقة أفراد المنزل، وطريقة إلغاء الوصول.

تُصلح AWS تجاوزات وضع القراءة فقط في خوادم MCP لقواعد البيانات: ما الذي ينبغي على المشغّلين التحقق منه
تكشف نشرتان أمنيتان من AWS مشكلة تصميم متكررة في أدوات MCP المتصلة بقواعد البيانات: مرشح النصوص ليس حدًا للصلاحيات. إليك الإصدارات المتأثرة، وشروط الخطر، وخطوات الاحتواء.
يضيف Home Assistant 2026.10 اتصالات أسهل بالذكاء الاصطناعي: فحوص الأمان التي ينبغي إجراؤها أولاً
يجعل Home Assistant 2026.10 إعداد اتصال MCP أسهل اكتشافاً. لكن سهولة الإعداد تفرض سؤالاً عملياً: ما أجزاء المنزل التي ينبغي لتطبيق الذكاء الاصطناعي رؤيتها أو التحكم فيها؟
Positron 2026.11 يمنح وكلاء علوم البيانات سياقًا أوسع. تحقّق من الترخيص قبل اعتماده معيارًا
يحسّن Positron 2026.11 استعراض الكائنات، واختيار المفسّر، والعمل مع قواعد البيانات، والوصول إلى MCP في سير عمل Python وR. يستحق الاختبار، لكن ترخيص Elastic 2.0 يجعل وصفه الأدق «متاح المصدر».
Comments
Sign in to comment.
No comments yet.