L’avertissement d’Apple sur l’accès complet au disque fait des permissions des agents IA un problème de contrôle informatique
Apple prépare de nouvelles protections macOS autour de l’accès complet au disque, alors que les agents IA rendent les permissions étendues plus risquées. Les équipes doivent dès maintenant inventorier, réduire et revoir ces accès.
Apple a annoncé des contrôles supplémentaires pour l’accès complet au disque dans macOS, une permission qui peut permettre à une application d’atteindre les fichiers, les courriels, les messages et l’historique de navigation présents sur un Mac. L’entreprise explique cette évolution par le fait que certains développeurs utilisent cette permission d’une manière susceptible d’exposer des informations sensibles sans que les utilisateurs comprennent pleinement ce qu’ils ont autorisé. Apple établit aussi explicitement le lien avec les agents IA : à mesure que ces agents deviennent plus capables et plus autonomes, les risques associés à un accès étendu augmentent.
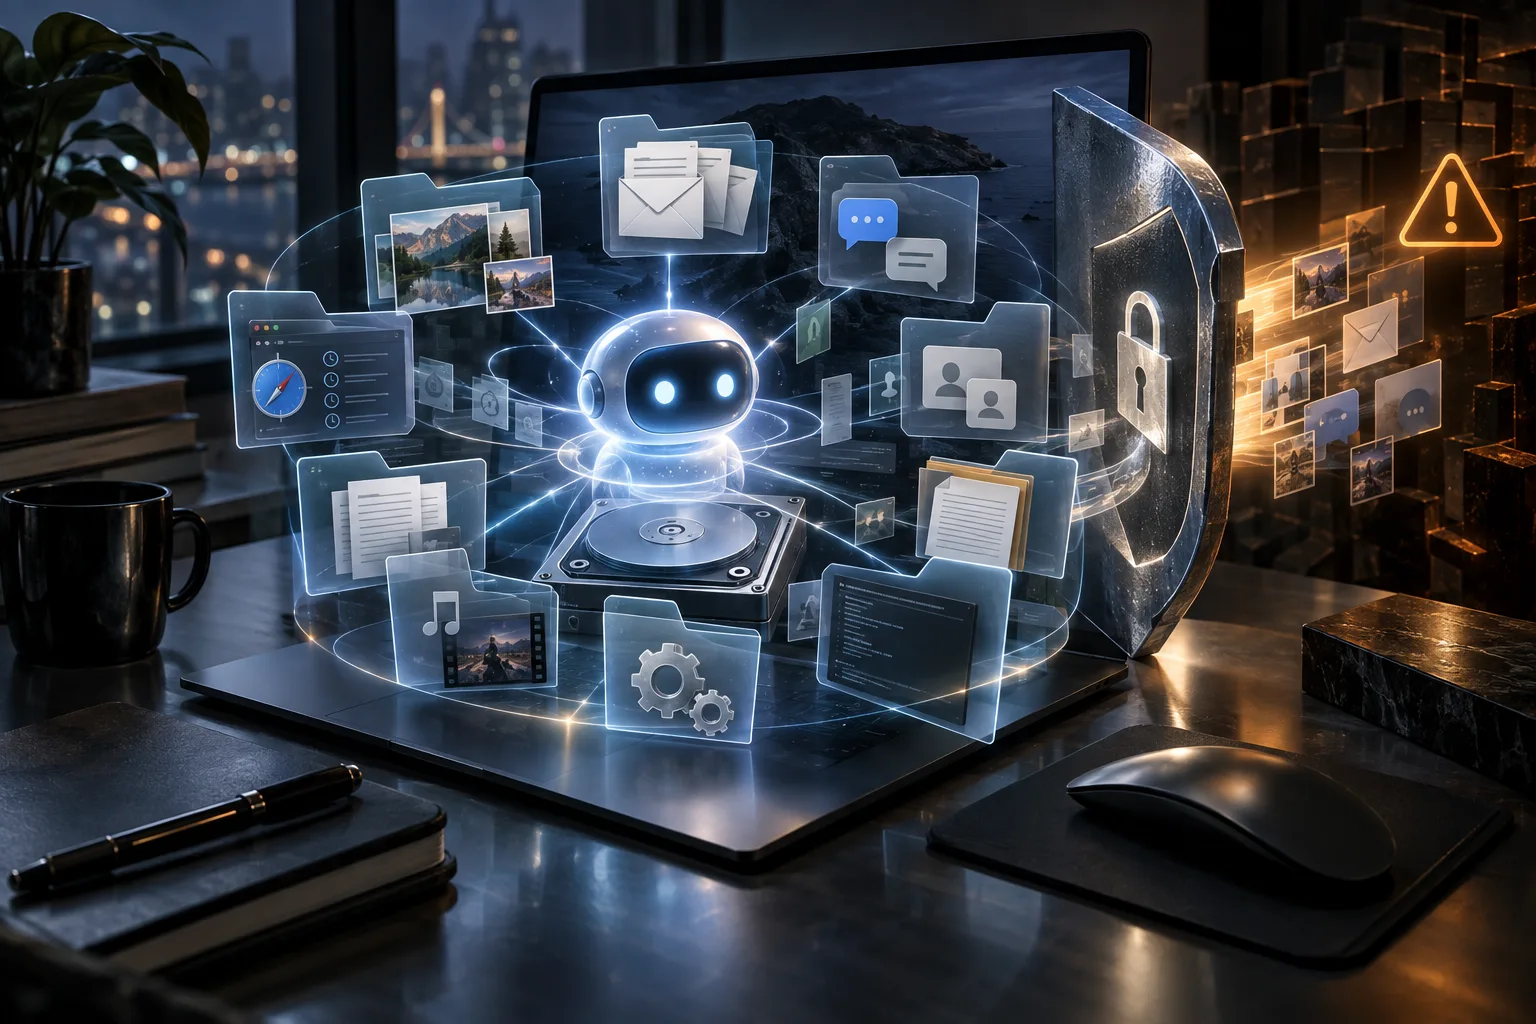
L’annonce donne peu de détails sur sa mise en œuvre. Apple n’a nommé aucune version de macOS, n’a fourni aucune spécification d’API, n’a décrit aucun nouvel entitlement et n’a publié aucune date de déploiement. Cette incertitude compte pour les développeurs, les administrateurs et les utilisateurs. Il serait facile de considérer cette déclaration comme une future amélioration des réglages de confidentialité, à attendre avec une simple mise à jour logicielle. La lecture la plus utile est opérationnelle : Apple indique qu’une permission conçue pour des utilitaires de bureau exceptionnels n’est plus un choix confortable par défaut pour des logiciels capables d’interpréter des instructions, de sélectionner des outils, d’examiner de nombreuses sources de données et d’agir sans validation humaine à chaque étape.
Pour les équipes informatiques, la tâche immédiate n’est pas de deviner quelle fenêtre Apple proposera demain. Elle consiste à comprendre où des permissions étendues existent déjà, à déterminer quels flux de travail en ont réellement besoin et à mettre en place une revue des agents capables d’opérer sur la machine d’un utilisateur.
Ce qu’Apple a réellement annoncé
La note publiée par Apple pour les développeurs le 2 octobre décrit l’accès complet au disque comme un mécanisme qui contourne en grande partie les contrôles de confidentialité de macOS afin que des applications comme les outils de sauvegarde puissent fonctionner correctement. Un produit de sauvegarde peut devoir lire des données dans de nombreux emplacements, y compris ceux auxquels les applications ordinaires ne peuvent accéder avec le modèle habituel de consentement dossier par dossier ou fichier par fichier. C’est la logique opérationnelle initiale d’une permission dont la portée est aussi large.
L’entreprise affirme désormais que certains développeurs utilisent cette capacité d’une manière pouvant exposer les utilisateurs. Apple cite précisément les fichiers, les courriels, les messages et l’historique de navigation parmi les catégories susceptibles d’être révélées. Elle avertit également que, pour les applications de communication, l’impact sur la vie privée peut s’étendre aux personnes qui échangent avec l’utilisateur. Une base de données de messages ne contient pas seulement les informations du titulaire du compte : elle contient aussi des contenus produits par des collègues, des clients, des proches et d’autres tiers.
Le remède promis par Apple consiste à ajouter un contrôle avant qu’une application reçoive ce niveau d’accès. Les utilisateurs qui souhaitent réellement l’accorder devraient effectuer une action « très explicite », selon les termes d’Apple, et comprendre clairement les conséquences pour leur vie privée. L’annonce présente cette évolution comme une protection du consentement éclairé, et non comme une interdiction générale de l’accès complet au disque. Les logiciels de sauvegarde et d’autres flux de travail légitimes pourraient continuer à nécessiter un accès exceptionnel.
C’est l’ensemble de l’engagement public connu à ce stade. Apple n’a pas indiqué si la modification concernera les autorisations déjà accordées, les nouvelles installations, les assistants en arrière-plan, les Mac administrés, la notarisation, le Mac App Store ou la revue des développeurs. L’entreprise n’a pas précisé si l’utilisateur pourra accorder un accès temporaire, le limiter à une catégorie de données, l’approuver tâche par tâche ou le déléguer au moyen d’un profil de gestion. Toute analyse affirmant que ces détails sont déjà arrêtés irait au-delà de l’annonce.
Pourquoi les agents IA changent la portée de cette permission
Une application classique a généralement une finalité assez stable. Un outil de sauvegarde lit les données, les regroupe et les envoie vers une destination. Un indexeur analyse les fichiers. Un outil de communication gère les messages. Ces applications peuvent toujours être compromises ou détournées, mais leurs actions attendues restent relativement délimitées.
Un agent est différent parce que son comportement est en partie déterminé pendant son exécution. Il peut recevoir une demande en langage naturel, examiner l’environnement local, choisir entre plusieurs outils, lire des fichiers pour obtenir du contexte, appeler un service, modifier des documents, envoyer un message ou poursuivre une séquence de plusieurs étapes. Son utilité vient du franchissement de frontières que les applications ordinaires maintiennent souvent séparées. Cette souplesse rend une permission trop large beaucoup plus lourde de conséquences.
L’accès complet au disque ne rend pas un agent intelligent, digne de confiance ou sûr. Il supprime simplement un obstacle majeur à l’accès. Une fois cet obstacle levé, le modèle de l’agent, ses outils, ses modules complémentaires, ses processus en arrière-plan, ses connexions réseau, les sources de ses instructions et la gestion de ses identifiants font tous partie de la frontière de confiance effective. Un modèle local bénéficiant d’un accès général conserve un accès général. Exécuter un agent sur l’appareil peut modifier le lieu où l’inférence se déroule, mais cela ne réduit pas ce que l’application peut lire ou modifier.
Le risque ne se limite pas à un développeur délibérément malveillant. Un agent peut recevoir une tâche légitime et rencontrer des instructions non fiables dans un document, une page web, un dépôt, un message ou un outil de suivi des incidents. Si l’agent peut lire ce contenu et dispose aussi d’outils puissants, des éléments censés être de simples données peuvent influencer ce qu’il fera ensuite. Des permissions étendues au niveau du système d’exploitation amplifient le résultat. Une instruction suspecte est plus grave lorsque le processus qui la lit peut aussi accéder à des courriels privés, modifier des fichiers ou transmettre des données au moyen d’un compte authentifié.
C’est ce qui rend la note d’Apple plus importante qu’un simple ajustement des réglages de confidentialité. L’entreprise reconnaît que la conception des permissions doit tenir compte de logiciels qui ne se contentent pas d’afficher des informations ou de répondre à un clic. Les agents de bureau réunissent lecture, prise de décision et action dans un même flux de travail. Une permission acceptable pour un utilitaire précisément défini peut devenir excessive lorsqu’elle est attachée à un opérateur généraliste.
L’annonce s’inscrit dans une évolution plus large des plateformes
Apple a rendu les capacités agentiques plus visibles dans ses propres outils de développement et systèmes d’exploitation au cours de 2026. Ses documents de la WWDC décrivent le codage agentique dans Xcode, notamment des agents capables de planifier le travail, d’utiliser des outils, de vérifier les résultats et de fonctionner pendant des périodes plus longues. Les versions des plateformes d’Apple décrivent également des actions système plus étendues et des fonctions liées au contexte personnel pour l’IA de Siri. Ces produits peuvent utiliser des contrôles et une architecture système différents de ceux des agents de bureau tiers, mais ils posent la même question de conception : que devrait pouvoir voir et faire un logiciel, et avec quelle clarté cette autorité est-elle présentée à la personne qui l’utilise ?
La différence entre logiciel propriétaire et logiciel tiers ne doit pas être réduite à l’idée que l’un serait automatiquement sûr. Les privilèges de la plateforme Apple, ses services système et son architecture de confidentialité relèvent d’un modèle de confiance différent de celui d’une application Mac distribuée indépendamment. Pour les administrateurs d’entreprise, la question utile n’est pas de savoir si un agent porte une étiquette Apple, fournisseur ou open source. Il faut déterminer si l’organisation peut identifier ses permissions, limiter ses données, examiner ses modifications, révoquer son accès et enquêter ensuite sur ses actions.
L’annonce intervient aussi alors qu’un autre effort du secteur cherche à rendre l’autorité des agents plus portable et plus facile à examiner. La spécification Sandbox Kit de Docker propose d’empaqueter un agent, ses outils et une déclaration typée des hôtes, identifiants et volumes demandés dans une image OCI. Cette initiative ne modifie pas les permissions de macOS et ne constitue pas une politique d’Apple. Elle fournit néanmoins un contexte utile : elle reflète le même problème du côté de l’infrastructure. Les équipes doivent pouvoir examiner ce qu’un agent est autorisé à atteindre sous la forme d’un artefact explicite, plutôt que de déduire cette autorité à partir d’instructions d’installation dispersées.
Ces démarches ne sont pas interchangeables. Un conteneur ou une sandbox peut réduire le rayon d’action d’un agent, tandis que l’accès complet au disque est une permission du système d’exploitation sur le Mac d’un utilisateur. Une déclaration portable n’a de valeur que si un environnement d’exécution la fait respecter. La direction est néanmoins cohérente : l’accès des agents passe d’une configuration informelle à un contrôle de sécurité qui devrait être déclaré, comparé, approuvé et journalisé.
Qui sera touché en premier
Les utilisateurs de Mac qui exécutent des agents de bureau
Le groupe le plus immédiatement concerné est celui des personnes ayant installé des agents capables d’opérer en dehors de la fenêtre de leur application. Il s’agit notamment d’assistants de programmation, d’outils de recherche, d’agents de productivité, d’utilitaires d’automatisation et d’applications capables de contrôler d’autres logiciels Mac. L’étiquette « IA » ne suffit pas à déterminer le risque. Un outil qui répond uniquement à des questions dans une sandbox peut avoir besoin de peu d’accès. Un outil qui parcourt tout le dossier personnel, lit les messages, modifie des dépôts, lance des commandes et utilise des sessions de navigateur mérite une revue beaucoup plus attentive.
Les utilisateurs doivent distinguer une permission étroitement limitée à un fichier ou à un dossier de l’accès complet au disque. Autoriser l’accès à un répertoire de projet est très différent d’autoriser l’accès aux bases de courriels, aux données du navigateur, aux répertoires de support des applications et à d’autres emplacements protégés. Une demande d’accès étendu peut être légitime, mais le confort ne constitue pas une raison suffisante pour l’approuver.
Les développeurs d’applications Mac
Les développeurs doivent s’attendre à un examen plus attentif des demandes d’accès exceptionnel. La déclaration d’Apple n’annonce pas une nouvelle règle de revue, mais elle affirme clairement que la pratique actuelle crée un risque pour les utilisateurs. Les applications qui demandent actuellement l’accès complet au disque lors de leur première configuration devraient être prêtes à expliquer pourquoi, à retarder la demande jusqu’au moment où la fonction en a besoin et à proposer une expérience utile lorsque l’utilisateur refuse.
La documentation technique recommande déjà aux développeurs de gérer les cas où l’utilisateur n’accorde pas l’accès complet au disque. Cette recommandation devient encore plus importante lorsque l’application comprend un agent. Une conception robuste ne devrait pas faire de la permission la plus large le prérequis dissimulé des fonctions de base. Si un agent doit travailler sur un projet sélectionné, un flux limité à un dossier est plus facile à expliquer et plus sûr à exploiter qu’une demande d’inspection de l’ensemble du Mac.
Les équipes chargées des appareils d’entreprise
Les organisations peuvent être concernées avant même l’arrivée du nouveau contrôle. Les équipes d’assistance recevront des questions sur l’incapacité d’un agent à lire un fichier, l’arrêt d’une automatisation ou l’opportunité d’approuver une permission pour un dirigeant ou un développeur. Les équipes de sécurité pourront découvrir que l’inventaire logiciel enregistre l’application, mais pas ses autorisations effectives en matière de confidentialité. Les administrateurs Mac devront relier les données de gestion des terminaux à l’inventaire des applications, aux contrôles d’identité et à la surveillance des pertes de données.
Le problème n’est pas seulement de savoir si l’accès complet au disque est activé. Il faut comprendre le rapport entre cette permission et les autres autorités de l’agent. Un agent disposant d’un accès en lecture à tout le disque, d’une session de navigateur, d’un jeton de gestion de code source et de la possibilité d’envoyer des courriels présente un profil de risque différent de celui d’un agent doté de la même permission disque, mais privé d’accès réseau ou de comptes. Traiter chaque permission isolément peut masquer la capacité combinée.
Ce que les équipes informatiques peuvent faire dès maintenant
Les actions suivantes ne dépendent pas de la publication par Apple de la mise en œuvre finale. Elles sont utiles pour les parcs macOS actuels et pour toute organisation qui évalue des agents de bureau.
Dresser l’inventaire des accès effectifs
Commencez par les applications qui disposent de l’accès complet au disque sur les Mac administrés. Notez l’identité de l’application, l’éditeur, la version, la source d’installation, le responsable métier, la population d’utilisateurs et la raison de l’accès. Incluez les assistants en arrière-plan et les processus associés lorsque la plateforme de gestion les expose. Un inventaire qui ne mentionne que le nom visible de l’application peut ignorer le composant qui effectue réellement l’automatisation.
Ajoutez les permissions qui créent un risque combiné : accès à Mail ou Messages, automatisation du navigateur, contrôle d’accessibilité, outils shell ou de script, éléments d’ouverture de session, exécution en arrière-plan, disques cloud, identifiants de gestion de code source et clés d’API. L’objectif n’est pas d’établir une liste alarmante de chaque permission. Il s’agit d’identifier les combinaisons qui permettent à un logiciel de lire largement puis d’agir à l’extérieur.
Classer les agents selon leur périmètre de tâche
Créez une classification simple fondée sur les éléments que l’agent est censé toucher. Un assistant de programmation limité à un projet, un outil de synthèse de documents restreint à un dossier partagé et un opérateur généraliste de bureau ne devraient pas recevoir le même profil par défaut. Définissez la zone de données autorisée, les applications utilisables, les destinations réseau, les types d’identifiants et la nécessité d’une validation humaine avant toute action externe.
Une règle utile est précise : « Cet agent peut lire et modifier les fichiers du dépôt approuvé, exécuter les commandes de test autorisées et ouvrir une pull request, mais il ne peut pas lire les messages personnels, accéder aux cookies du navigateur, envoyer des courriels ni modifier l’infrastructure de production. » La limite exacte variera selon le rôle. L’important est de décrire des actions et des données, pas seulement un nom de produit.
Supprimer les accès inutiles
Examinez les autorisations existantes au lieu d’attendre un projet de migration. Si un utilisateur a activé l’accès complet au disque pour tester une fonction et n’en a plus besoin, révoquez-le. Si une application peut fonctionner avec un dossier sélectionné, faites évoluer le flux vers ce modèle plus restreint. Si les instructions d’un fournisseur demandent d’activer la permission sans expliquer quelle fonction la requiert, demandez des précisions avant de l’approuver dans tout le parc.
Ne supposez pas qu’une permission devient sûre parce que l’agent est local, open source ou populaire. Ces caractéristiques peuvent compter dans le modèle de menace, mais elles ne remplacent pas le contrôle d’accès. Un processus capable de lire tout le disque peut toujours exposer des contenus sensibles par ses journaux, ses appels d’outils, ses fichiers générés, sa télémétrie ou une action accidentelle.
Mettre en place une approbation et une revue des changements
Les capacités des agents évoluent rapidement. Une mise à jour peut ajouter un connecteur de navigateur, un nouveau système de modules, un outil shell ou un assistant en arrière-plan. Traitez toute demande de données ou d’accès réseau supplémentaire comme une modification pertinente pour la sécurité, même si le fournisseur la présente comme une simple évolution fonctionnelle. Demandez au responsable de l’application de documenter la nouvelle capacité et la raison de sa nécessité.
Pour les flux plus risqués, comparez les accès déclarés entre les versions et conservez une trace des approbations. La revue doit préciser les données que l’agent peut lire, les actions qu’il peut effectuer, les identifiants qu’il peut utiliser et la manière dont son accès est révoqué. Cela est particulièrement important pour les agents capables d’installer des dépendances, de modifier des fichiers d’automatisation, d’ouvrir des pull requests ou de communiquer avec des clients.
Utiliser des comptes et des données séparés lorsque c’est possible
Un agent ne devrait pas hériter automatiquement de toute l’autorité du compte quotidien d’une personne. Utilisez des identités dédiées, des jetons limités, des profils de navigateur distincts et des dépôts de test pour les tâches qui ne nécessitent pas de données personnelles. Gardez les identifiants de production en dehors de l’environnement par défaut de l’agent. Exigez une remise volontaire pour les actions qui ont des conséquences financières, juridiques, commerciales ou de production.
Cette approche réduit la valeur d’une instruction accidentelle présente dans un document ou un message. Elle facilite aussi l’enquête, car l’organisation peut distinguer une action de l’agent de l’activité habituelle d’une personne. La séparation ne supprime pas tous les risques, mais elle empêche qu’une seule autorisation étendue sur un poste de travail devienne une clé universelle.
Ce que les développeurs devraient changer dans la conception des produits
La note d’Apple invite aussi à revoir l’expérience utilisateur associée aux permissions. Demander l’accès complet au disque dès le premier lancement, avant que l’utilisateur ait pu constater la valeur de l’application, ne constitue pas une bonne base pour un consentement éclairé. Cette pratique encourage à valider une demande à fort impact comme s’il s’agissait d’une étape ordinaire de l’installation.
Une meilleure séquence consiste à commencer par la capacité la plus étroite, à expliquer la tâche précise qui nécessite davantage d’accès, à montrer quelles catégories de données deviendront accessibles et à laisser l’utilisateur approuver cette étape au moment où elle devient nécessaire. Si le produit ne peut pas fonctionner sans accès étendu, dites-le clairement. Ne présentez pas une autorisation à l’échelle du système comme une simple étape de « configuration ».
Les interfaces d’agents ont besoin d’un niveau d’explication supplémentaire. Les utilisateurs devraient pouvoir voir quels outils l’agent peut appeler, quels dossiers sont concernés, quelles destinations réseau sont autorisées et quelles actions nécessitent une confirmation. L’assurance avec laquelle un modèle s’exprime ne constitue pas une frontière de permission. L’interface doit rendre l’autorité visible, même lorsque la réponse de l’agent semble inoffensive.
Les applications devraient aussi conserver des informations d’audit utiles. Un utilisateur ou un administrateur doit pouvoir déterminer quels fichiers ont été consultés, quel outil a été invoqué, quel service externe a reçu des données et à quel moment l’action s’est produite. La journalisation doit être conçue avec la confidentialité à l’esprit, mais un agent capable d’opérer largement sans produire une trace compréhensible est difficile à gouverner.
Ce qui reste inconnu
La déclaration d’Apple laisse plusieurs questions pratiques sans réponse. L’entreprise n’a pas indiqué quand les nouveaux contrôles apparaîtront, s’ils arriveront dans une mise à jour de macOS ou dans une version majeure ultérieure, ni comment les autorisations d’accès complet au disque déjà accordées seront traitées. Elle n’a pas décrit l’interface utilisateur, les contrôles de gestion, les API destinées aux développeurs ou le mécanisme d’application de la règle.
On ignore également si Apple introduira des alternatives plus fines pour les flux de travail courants des agents. Une autorisation limitée à un dossier sélectionné, une permission d’automatisation par application, une approbation liée à une tâche ou un accès limité dans le temps pourraient réduire la pression qui pousse à demander l’accès complet au disque. Ce sont des directions de conception plausibles, pas des fonctions annoncées. Les organisations ne devraient pas construire un plan de conformité autour de l’une d’elles avant qu’Apple n’en documente le comportement.
Le calendrier d’application de la règle est tout aussi important. Une invite utilisateur plus explicite pourrait améliorer le consentement sans réduire l’autorité technique de l’agent après approbation. À l’inverse, une API plus étroite pourrait imposer une refonte importante des applications. Le langage d’Apple permet de conclure que le parcours de consentement changera ; il ne permet pas encore de conclure quel sera le modèle de sécurité final.
La conclusion pratique pour aujourd’hui
Apple a identifié un décalage entre un ancien modèle de permissions et une nouvelle catégorie de logiciels. L’accès complet au disque a été conçu pour des applications ayant des raisons légitimes d’inspecter largement un Mac, notamment les flux de sauvegarde. Les agents IA rendent cette même permission plus puissante parce qu’ils peuvent interpréter des instructions changeantes et relier l’accès à des outils et à des actions.
La réponse à court terme relève de la gouvernance, pas de la spéculation. Inventoriez les permissions étendues. Supprimez les autorisations qui n’ont plus de finalité claire. Séparez le travail sur les projets des données personnelles. Utilisez des identifiants dédiés. Définissez ce que chaque agent peut lire et faire. Examinez les changements de capacité comme des changements de sécurité. Exigez une confirmation avant toute action externe lourde de conséquences.
Lorsque Apple publiera les détails techniques, les organisations qui auront déjà cartographié les accès de leurs agents pourront s’adapter rapidement. Celles qui auront traité les permissions comme une case à cocher lors de l’installation devront d’abord découvrir ce que leurs logiciels peuvent déjà voir.
Sources
- Apple Developer, « Updates to Full Disk Access in macOS » : https://developer.apple.com/news/?id=p6zjojqw
- Apple Developer Documentation, « Accessing files from the macOS App Sandbox » : https://developer.apple.com/documentation/security/accessing-files-from-the-macos-app-sandbox
- TechCrunch, « Apple says it’s tightening macOS Full Disk Access controls due to new risks from AI agents » : https://techcrunch.com/2026/10/02/apple-says-its-tightening-macos-full-disk-access-controls-due-to-new-risks-from-ai-agents/
- Apple, « Apple Platform Security » : https://help.apple.com/pdf/security/en_US/apple-platform-security-guide.pdf
- Docker, « Docker and CNCF: Making what an agent may do as portable as the agent itself » : https://www.docker.com/blog/docker-sandbox-kit-spec-cncf/
Related articles
La carte Matter de Home Assistant 2026.9 est surtout utile avant d’acheter un nouvel appareil Thread
La version 2026.9 de Home Assistant ajoute une carte du réseau Matter capable de révéler les liaisons fragiles, les routes manquantes vers les routeurs de bordure Thread et les erreurs liées au Wi-Fi. Voici comment l’utiliser avant d’agrandir votre installation.
OpenClaw 2026.9.4 facilite la découverte des plugins et des skills — et leur évaluation
OpenClaw 2026.9.4 améliore la découverte des extensions, la création guidée de skills, l’installation, les sessions cloud et la récupération après mise à jour. Un gain pratique, à condition de vérifier permissions, coûts, sauvegardes et compatibilité.
Google Home MCP est un nouveau problème d’autorisations, pas seulement un assistant plus intelligent
Google Home MCP peut permettre à des agents d’IA externes d’inspecter et de piloter une installation Google Home. Avant toute connexion, vérifiez les données accessibles, les actions permises, le consentement du foyer et le plan de récupération.
La voix n’est plus un mot de passe : comment la fraude vocale par IA change la confiance
Le clonage vocal par IA transforme les appels familiers en problème de vérification pour les familles, les équipes financières, les banques et les fournisseurs vocaux.
Comments
Sign in to comment.
No comments yet.