La advertencia de Acceso total al disco de Apple convierte los permisos de los agentes de IA en un problema de control de TI
Apple prepara nuevas salvaguardas para Acceso total al disco en macOS mientras los agentes de IA vuelven más delicados los permisos amplios. La respuesta práctica es inventariar, limitar y revisar el acceso antes de que lleguen los nuevos controles.
Apple ha anunciado controles adicionales para Acceso total al disco en macOS, un permiso que puede permitir que una aplicación llegue a archivos, correo, mensajes e historial de navegación de un Mac. La compañía afirma que el cambio es necesario porque algunos desarrolladores están usando este permiso de maneras que pueden exponer información sensible sin que los usuarios comprendan por completo lo que han aprobado. Apple también hace explícita la conexión con los agentes de IA: a medida que estos sistemas sean más capaces y autónomos, aumentarán los riesgos asociados con el acceso amplio.
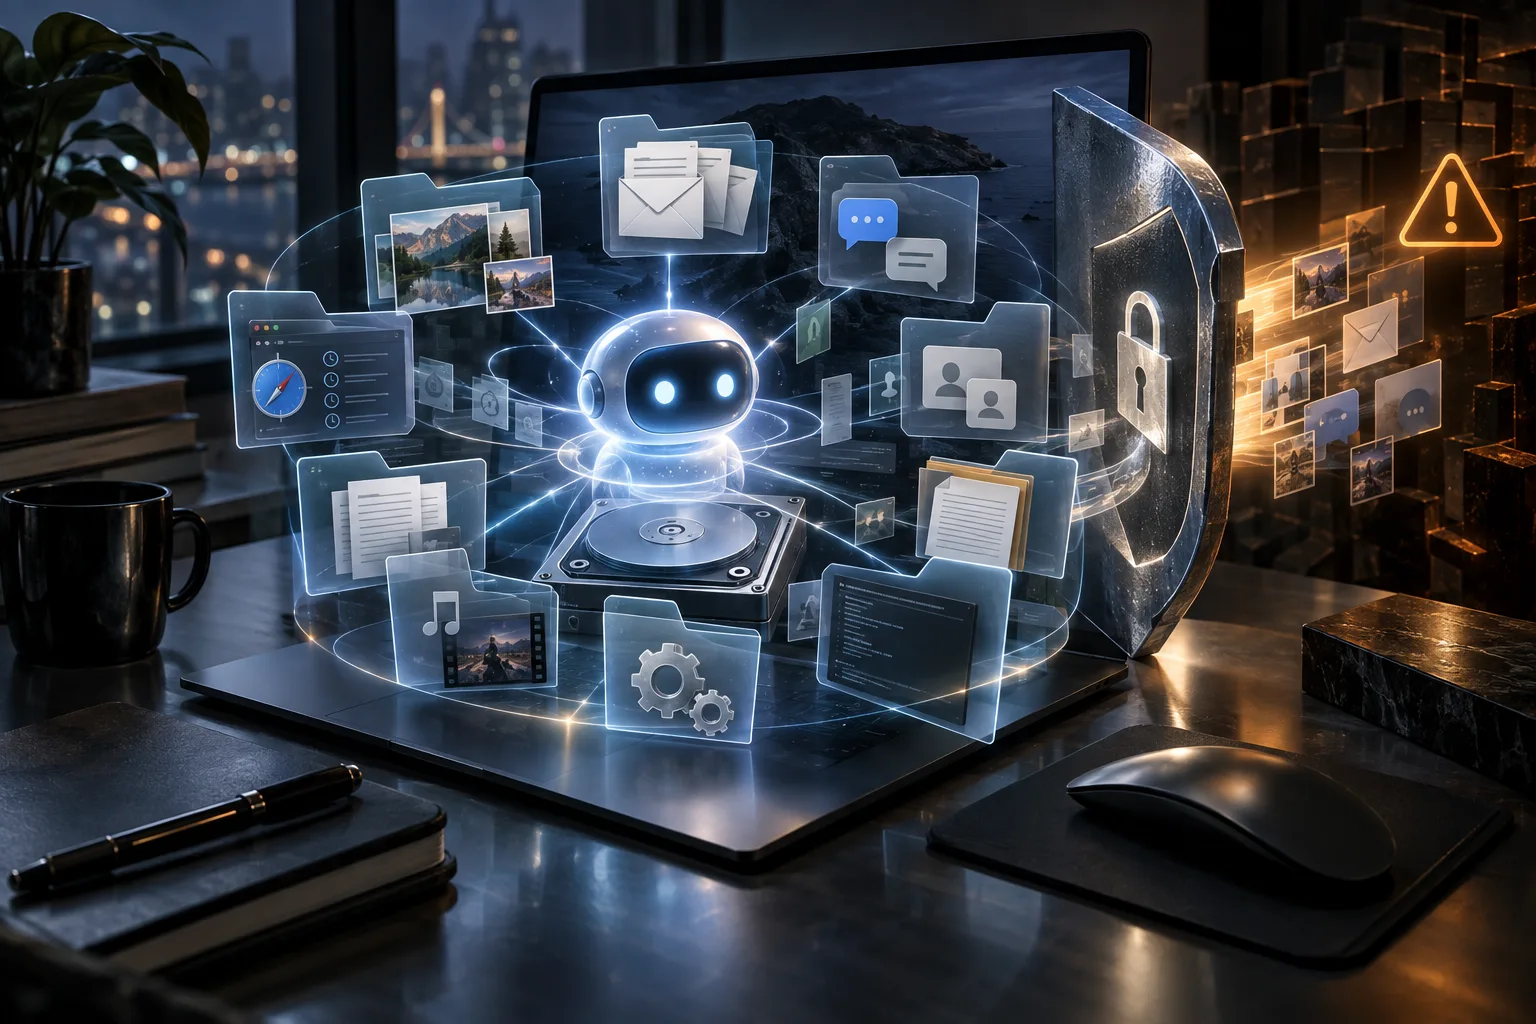
El anuncio ofrece pocos detalles de implementación. Apple no ha nombrado una versión de macOS, no ha proporcionado una especificación de API, no ha descrito un nuevo entitlement ni ha publicado una fecha de despliegue. Esa incertidumbre importa para desarrolladores, administradores y usuarios. Sería fácil tratar la declaración como un futuro ajuste de privacidad que puede esperar a una actualización de software. Una lectura más útil es operativa: Apple está señalando que un permiso diseñado para utilidades de escritorio excepcionales ya no resulta un valor predeterminado cómodo para software capaz de interpretar instrucciones, seleccionar herramientas, inspeccionar muchas fuentes de datos y actuar sin que una persona apruebe cada paso individual.
Para los equipos de TI, la tarea inmediata no consiste en adivinar qué diálogo futuro enviará Apple. Consiste en entender dónde existen ya permisos amplios, decidir qué flujos de trabajo los necesitan realmente y establecer un proceso de revisión para los agentes que pueden operar en el equipo de una persona.
Lo que Apple anunció exactamente
El aviso para desarrolladores de Apple del 2 de octubre describe Acceso total al disco como un mecanismo que sortea en gran medida los controles de privacidad de macOS para que aplicaciones como las herramientas de copia de seguridad puedan funcionar correctamente. Un producto de respaldo puede necesitar leer datos en muchas ubicaciones, incluidos lugares a los que las aplicaciones normales no pueden acceder mediante el modelo habitual de consentimiento por carpeta o archivo. Esa es la lógica operativa original de un permiso con un alcance tan amplio.
La compañía afirma ahora que algunos desarrolladores están usando esta capacidad de maneras que podrían poner en riesgo a los usuarios. Apple menciona específicamente archivos, correo, mensajes e historial de navegación como categorías que pueden quedar expuestas. También advierte que, en el caso de las aplicaciones de comunicación, el impacto en la privacidad puede extenderse a las personas que se comunican con el usuario. Una base de datos de mensajes no contiene únicamente información del titular de la cuenta; incluye contenido creado por colegas, clientes, familiares y otros terceros.
El remedio prometido por Apple es añadir control antes de que una aplicación reciba este nivel de acceso. Los usuarios que realmente quieran concederlo deberían realizar una «acción muy explícita», según la formulación de Apple, y comprender con claridad las consecuencias para la privacidad. El anuncio presenta el cambio como una protección para el consentimiento informado, no como una prohibición general de Acceso total al disco. El software de copias de seguridad y otros flujos de trabajo legítimos podrían seguir necesitando un acceso excepcional.
Ese es todo el compromiso público hasta el momento. Apple no ha dicho si el cambio afectará a las concesiones existentes, las instalaciones nuevas, los ayudantes en segundo plano, los Mac gestionados, la notarización, la Mac App Store o la revisión de desarrolladores. Tampoco ha dicho si un usuario podrá conceder acceso temporalmente, limitarlo a una clase de datos seleccionada, aprobarlo por tarea o delegarlo mediante un perfil de gestión. Cualquier artículo que presente esos detalles como decisiones ya tomadas estaría yendo más allá del anuncio.
Por qué los agentes de IA cambian el significado del permiso
Una aplicación convencional suele tener una finalidad relativamente estable. Una herramienta de copias de seguridad lee datos, los empaqueta y los envía a un destino. Un indexador de búsqueda examina archivos. Una herramienta de comunicación gestiona mensajes. Estas aplicaciones todavía pueden verse comprometidas o utilizarse de forma indebida, pero sus acciones esperadas están comparativamente acotadas.
Un agente es diferente porque su comportamiento se determina en parte durante la ejecución. Puede recibir una solicitud en lenguaje natural, inspeccionar el entorno local, elegir entre varias herramientas, leer archivos para obtener contexto, llamar a un servicio, editar documentos, enviar un mensaje o continuar durante varios pasos. La utilidad del agente proviene de cruzar límites que las aplicaciones ordinarias suelen mantener separados. Esa misma flexibilidad hace que un permiso demasiado amplio tenga consecuencias mayores.
Acceso total al disco no vuelve inteligente, confiable ni seguro a un agente. Simplemente elimina una barrera de acceso importante. Una vez desaparece esa barrera, el modelo del agente, sus herramientas, complementos, procesos en segundo plano, conexiones de red, fuentes de instrucciones y gestión de credenciales pasan a formar parte del límite de confianza efectivo. Un modelo local con acceso general sigue teniendo acceso general. Ejecutar un agente en el dispositivo puede cambiar dónde se produce la inferencia, pero no limita lo que la aplicación puede leer o modificar.
El riesgo no se limita a un desarrollador deliberadamente malicioso. Un agente puede recibir una tarea legítima y aun así encontrarse con instrucciones no confiables en un documento, una página web, un repositorio, un mensaje o un sistema de seguimiento de incidencias. Si puede leer ese material y además dispone de herramientas potentes, un contenido que debía ser datos puede influir en lo que haga después. Los permisos amplios del sistema operativo amplifican el resultado. Una instrucción sospechosa es más grave cuando el proceso que la lee también puede acceder al correo privado, modificar archivos o enviar datos mediante una cuenta autenticada.
Por eso el aviso de Apple es más significativo que un ajuste rutinario de la configuración de privacidad. La compañía reconoce que el diseño de permisos debe tener en cuenta software que no se limita a mostrar información o responder a una pulsación. Los agentes de escritorio comprimen lectura, toma de decisiones y acción en un único flujo de trabajo. Un permiso tolerable para una utilidad definida de manera estrecha puede volverse excesivo cuando se vincula a un operador de propósito general.
El anuncio forma parte de un cambio más amplio en las plataformas
Apple ha hecho más visibles durante 2026 las capacidades agénticas en sus propias herramientas para desarrolladores y sistemas operativos. Sus materiales de la WWDC describen la programación agéntica en Xcode, incluidos agentes capaces de planificar trabajo, usar herramientas, validar resultados y operar durante periodos más prolongados. Las versiones de sus plataformas también describen acciones del sistema más amplias y funciones de contexto personal para Siri AI. Esos productos pueden emplear controles y arquitecturas de sistema distintos de los agentes de escritorio de terceros, pero plantean la misma pregunta de diseño: ¿qué debería poder ver y hacer el software, y con qué claridad se presenta esa autoridad a la persona que lo utiliza?
La diferencia entre el software propio y el de terceros no debería reducirse a afirmar que uno es automáticamente seguro. Los privilegios propios de Apple, sus servicios de sistema y su arquitectura de privacidad se gestionan bajo un modelo de confianza diferente al de una aplicación de Mac distribuida de forma independiente. Para los administradores empresariales, la pregunta relevante no es si un agente lleva la etiqueta de Apple, de un proveedor o de código abierto. Es si la organización puede identificar sus permisos, limitar sus datos, revisar sus cambios, revocar el acceso e investigar sus acciones después.
El anuncio también llega junto a un esfuerzo separado de la industria para hacer que la autoridad de los agentes sea más portátil y revisable. La especificación Sandbox Kit de Docker propone empaquetar un agente, sus herramientas y una declaración tipada de los hosts, credenciales y volúmenes solicitados dentro de una imagen OCI. Esa iniciativa no cambia los permisos de macOS ni constituye una política de Apple. Es un contexto útil porque refleja el mismo problema desde la infraestructura: los equipos necesitan revisar a qué puede llegar un agente como un artefacto explícito, en lugar de deducir su autoridad de instrucciones de configuración dispersas.
Estos esfuerzos no son intercambiables. Un contenedor o una sandbox pueden reducir el radio de impacto de un agente, mientras que Acceso total al disco es un permiso del sistema operativo en el Mac de un usuario. Una declaración portátil solo es valiosa si un entorno de ejecución la hace cumplir. Aun así, la dirección es coherente. El acceso de los agentes está pasando de una configuración informal a un control de seguridad que debería declararse, compararse, aprobarse y registrarse.
Quiénes se ven afectados primero
Usuarios de Mac que ejecutan agentes de escritorio
El grupo más inmediato son las personas que han instalado agentes capaces de operar fuera de la ventana de su propia aplicación. Esto incluye asistentes de programación, herramientas de investigación, agentes de productividad, utilidades de automatización y aplicaciones que pueden controlar otros programas del Mac. La etiqueta «IA» no basta para determinar el riesgo. Una herramienta que solo responde preguntas dentro de una sandbox puede necesitar poco acceso. Una herramienta que busca en todo el directorio personal, lee mensajes, edita repositorios, ejecuta comandos y usa sesiones del navegador merece una revisión mucho más cuidadosa.
Los usuarios deben fijarse en la diferencia entre un permiso limitado a un archivo o carpeta y Acceso total al disco. Conceder acceso a un directorio de proyecto es materialmente distinto de permitir el acceso a almacenes de correo, datos del navegador, directorios de soporte de aplicaciones y otras ubicaciones protegidas. Una solicitud de acceso amplio puede ser legítima, pero la comodidad no es una razón suficiente para aprobarla.
Desarrolladores de aplicaciones para Mac
Los desarrolladores deberían esperar un mayor escrutinio sobre las solicitudes de acceso excepcional. La declaración de Apple no anuncia una nueva regla de revisión, pero afirma con claridad que el patrón actual genera riesgos para los usuarios. Las aplicaciones que actualmente solicitan Acceso total al disco durante la incorporación deberían estar preparadas para explicar por qué lo necesitan, retrasar la solicitud hasta que la función la requiera y ofrecer una experiencia útil cuando el usuario la rechace.
La documentación técnica ya aconseja a los desarrolladores gestionar los casos en que el usuario no concede Acceso total al disco. Esa orientación adquiere más importancia cuando la aplicación incluye un agente. Un diseño sólido no debería convertir el permiso más amplio en un requisito oculto para las funciones básicas. Si un agente necesita trabajar en un proyecto seleccionado, un flujo limitado a una carpeta es más fácil de explicar y más seguro de operar que una solicitud para inspeccionar todo el Mac.
Equipos empresariales y de dispositivos gestionados
Las organizaciones pueden verse afectadas antes de que se publique el nuevo control. Los equipos de soporte recibirán preguntas sobre por qué un agente no puede leer un archivo, por qué dejó de funcionar una automatización o si debería aprobarse un permiso para un ejecutivo o un desarrollador. Los equipos de seguridad pueden descubrir que el inventario de software registra la aplicación, pero no sus concesiones efectivas de privacidad. Los administradores de Mac tendrán que conectar los datos de gestión de endpoints con el inventario de aplicaciones, los controles de identidad y la supervisión de pérdida de datos.
El asunto clave no es simplemente si Acceso total al disco está habilitado. Es la relación entre ese permiso y las demás autoridades del agente. Un agente con lectura completa del disco, una sesión del navegador, un token de control de código fuente y permiso para enviar correo tiene un perfil de riesgo distinto del de un agente con el mismo permiso de disco, pero sin acceso de red ni a cuentas. Tratar cada permiso de forma aislada puede ocultar la capacidad combinada.
Qué pueden hacer ahora los equipos de TI
Las siguientes acciones no dependen de que Apple publique la implementación definitiva. Son útiles para las flotas actuales de macOS y para cualquier organización que esté evaluando agentes de escritorio.
Crear un inventario del acceso efectivo
Empieza por las aplicaciones que tienen Acceso total al disco en los Mac gestionados. Registra la identidad de la aplicación, el editor, la versión, el origen de instalación, el responsable empresarial, la población de usuarios y el motivo del acceso. Incluye ayudantes en segundo plano y procesos complementarios cuando la plataforma de gestión los exponga. Un inventario que solo enumera el nombre visible de la aplicación puede pasar por alto el componente que realmente realiza la automatización.
Añade los permisos que crean un riesgo compuesto: acceso a Mail o Mensajes, automatización del navegador, control de accesibilidad, herramientas de shell o scripting, elementos de inicio de sesión, ejecución en segundo plano, unidades en la nube, credenciales de control de código fuente y claves de API. El objetivo no es crear una lista alarmante de cada permiso. Es identificar combinaciones que permitan al software leer ampliamente y después actuar hacia el exterior.
Clasificar los agentes por el límite de sus tareas
Crea una clasificación sencilla basada en lo que se espera que toque el agente. Un asistente de programación limitado a un proyecto, un resumidor de documentos restringido a una carpeta compartida y un operador general del escritorio no deberían recibir el mismo perfil predeterminado. Define el área de datos permitida, las aplicaciones autorizadas, los destinos de red, los tipos de credenciales y si se requiere aprobación humana antes de una acción externa.
Una frase de política útil debe ser concreta: «Este agente puede leer y modificar archivos dentro del repositorio aprobado, ejecutar los comandos de prueba autorizados y abrir una solicitud de cambios, pero no puede leer mensajes personales, acceder a cookies del navegador, enviar correo ni modificar la infraestructura de producción». El límite exacto variará según el puesto. Lo importante es que describa acciones y datos, no solo el nombre de un producto.
Retirar el acceso que no sea necesario
Revisa las concesiones existentes en lugar de esperar a un proyecto de migración. Si un usuario habilitó Acceso total al disco para probar una función y ya no lo necesita, revócalo. Si una aplicación puede funcionar con una carpeta seleccionada, orienta el flujo hacia ese modelo más limitado. Si las instrucciones de un proveedor dicen que hay que habilitar el permiso, pero no explican qué función lo requiere, pide aclaraciones antes de aprobarlo en toda la flota.
No supongas que un permiso se vuelve seguro porque el agente es local, de código abierto o popular. Esas características pueden importar para el modelo de amenazas, pero no sustituyen al control de acceso. Un proceso que puede leer todo el disco todavía puede exponer material sensible mediante registros, llamadas a herramientas, archivos generados, telemetría o una acción accidental.
Establecer aprobación y revisión para los cambios de los agentes
Las capacidades de los agentes cambian rápidamente. Una actualización de software puede añadir un conector de navegador, un sistema nuevo de complementos, una herramienta de shell o un ayudante en segundo plano. Trata una solicitud de datos o acceso de red adicional como un cambio relevante para la seguridad, aunque el proveedor lo presente como una actualización de funciones. Exige que el responsable de la aplicación documente la nueva capacidad y el motivo por el que es necesaria.
En los flujos de mayor riesgo, compara el acceso declarado entre versiones y conserva un registro de las aprobaciones. La revisión debe incluir qué datos puede leer el agente, qué acciones puede realizar, qué credenciales puede usar y cómo se revoca el acceso. Esto es especialmente importante para agentes que pueden instalar dependencias, editar archivos de automatización, abrir solicitudes de cambios o comunicarse con clientes.
Usar cuentas y datos separados cuando sea posible
Un agente no debería heredar automáticamente toda la autoridad de la cuenta cotidiana de una persona. Usa identidades específicas, tokens con alcance limitado, perfiles de navegador separados y repositorios de prueba para las tareas que no requieran datos personales. Mantén las credenciales de producción fuera del entorno predeterminado del agente. Exige una transferencia deliberada para las acciones con consecuencias financieras, legales, para clientes o de producción.
Este enfoque reduce el valor de una instrucción accidental incluida en un documento o mensaje. También mejora la investigación porque la organización puede distinguir una acción del agente de la actividad normal de una persona. La separación no elimina todos los riesgos, pero evita que una única concesión amplia de escritorio se convierta en una llave maestra.
Qué deberían cambiar los desarrolladores en el diseño de sus productos
La declaración de Apple también invita a revisar la experiencia de usuario de los permisos. Solicitar Acceso total al disco durante el primer arranque, antes de que el usuario haya visto el valor de la aplicación, ofrece una base deficiente para el consentimiento informado. Anima a la persona a aceptar una solicitud de alto impacto como parte de la instalación.
Una secuencia mejor consiste en empezar con la capacidad más limitada, explicar la tarea concreta que necesita más acceso, mostrar qué categorías de datos pasarán a estar disponibles y permitir que el usuario apruebe ese paso cuando sea necesario. Si el producto no puede funcionar sin acceso amplio, debe decirlo claramente. No presentes una concesión para todo el sistema como un paso rutinario de «configuración».
Las interfaces de los agentes necesitan una capa adicional de explicación. Los usuarios deberían poder ver qué herramientas puede invocar el agente, qué carpetas están dentro del alcance, qué destinos de red se permiten y qué acciones requieren confirmación. La seguridad con que habla un modelo no constituye un límite de permisos. La interfaz debe hacer visible la autoridad incluso cuando la respuesta del agente parezca inofensiva.
Las aplicaciones también deberían conservar información de auditoría útil. Un usuario o administrador debería poder determinar qué archivos se consultaron, qué herramienta se invocó, qué servicio externo recibió datos y cuándo ocurrió una acción. Los registros deben diseñarse teniendo en cuenta la privacidad, pero un agente que puede operar ampliamente sin producir un historial comprensible resulta difícil de gobernar.
Lo que sigue sin saberse
La declaración de Apple deja sin respuesta varias preguntas prácticas. La compañía no ha dicho cuándo aparecerán los nuevos controles, si llegarán en una actualización de macOS o en una versión principal posterior, ni cómo se gestionarán las concesiones existentes de Acceso total al disco. Tampoco ha descrito la interfaz de usuario, los controles de administración, las API para desarrolladores o el mecanismo de aplicación.
Tampoco está claro si Apple introducirá alternativas más granulares para los flujos de trabajo habituales de los agentes. Una concesión para una carpeta seleccionada, un permiso de automatización por aplicación, una aprobación limitada a una tarea o un acceso con duración determinada podrían reducir la presión para solicitar Acceso total al disco. Son direcciones de diseño plausibles, no funciones anunciadas. Las organizaciones no deberían construir un plan de cumplimiento sobre ninguna de ellas hasta que Apple documente su comportamiento.
El momento de la aplicación también es importante. Un aviso de usuario más firme puede mejorar el consentimiento sin reducir la autoridad técnica del agente después de la aprobación. Por el contrario, una API más limitada podría exigir un rediseño importante de las aplicaciones. El lenguaje de Apple permite concluir que cambiará el recorrido del consentimiento; todavía no permite concluir cuál será el modelo de seguridad final.
La conclusión práctica para hoy
Apple ha identificado un desajuste entre un modelo de permisos antiguo y una nueva clase de software. Acceso total al disco se creó para aplicaciones con razones legítimas para inspeccionar ampliamente un Mac, en particular los flujos de copias de seguridad. Los agentes de IA hacen que el mismo permiso sea más potente porque pueden interpretar instrucciones cambiantes y conectar el acceso con herramientas y acciones.
La respuesta inmediata es gobernanza, no especulación. Inventaría los permisos amplios. Retira las concesiones que ya no tengan un propósito claro. Separa el trabajo de proyectos de los datos personales. Usa credenciales específicas. Define qué puede leer y hacer cada agente. Revisa los cambios de capacidad como cambios de seguridad. Exige confirmación antes de las acciones externas con consecuencias.
Cuando Apple publique los detalles técnicos, las organizaciones que ya hayan trazado el acceso de sus agentes podrán adaptarse con rapidez. Las que hayan tratado los permisos como una casilla de instalación que se marca una sola vez tendrán que descubrir primero qué puede ver ya su software.
Fuentes
Este análisis se basa en el aviso para desarrolladores de Apple sobre las actualizaciones de Acceso total al disco en macOS, la documentación de Apple sobre el acceso a archivos desde la sandbox de macOS, la información contextual de Apple Platform Security, la cobertura de TechCrunch sobre el anuncio y la descripción de Docker y CNCF de Sandbox Kit. No se han añadido detalles de implementación que Apple no haya publicado.
Related articles
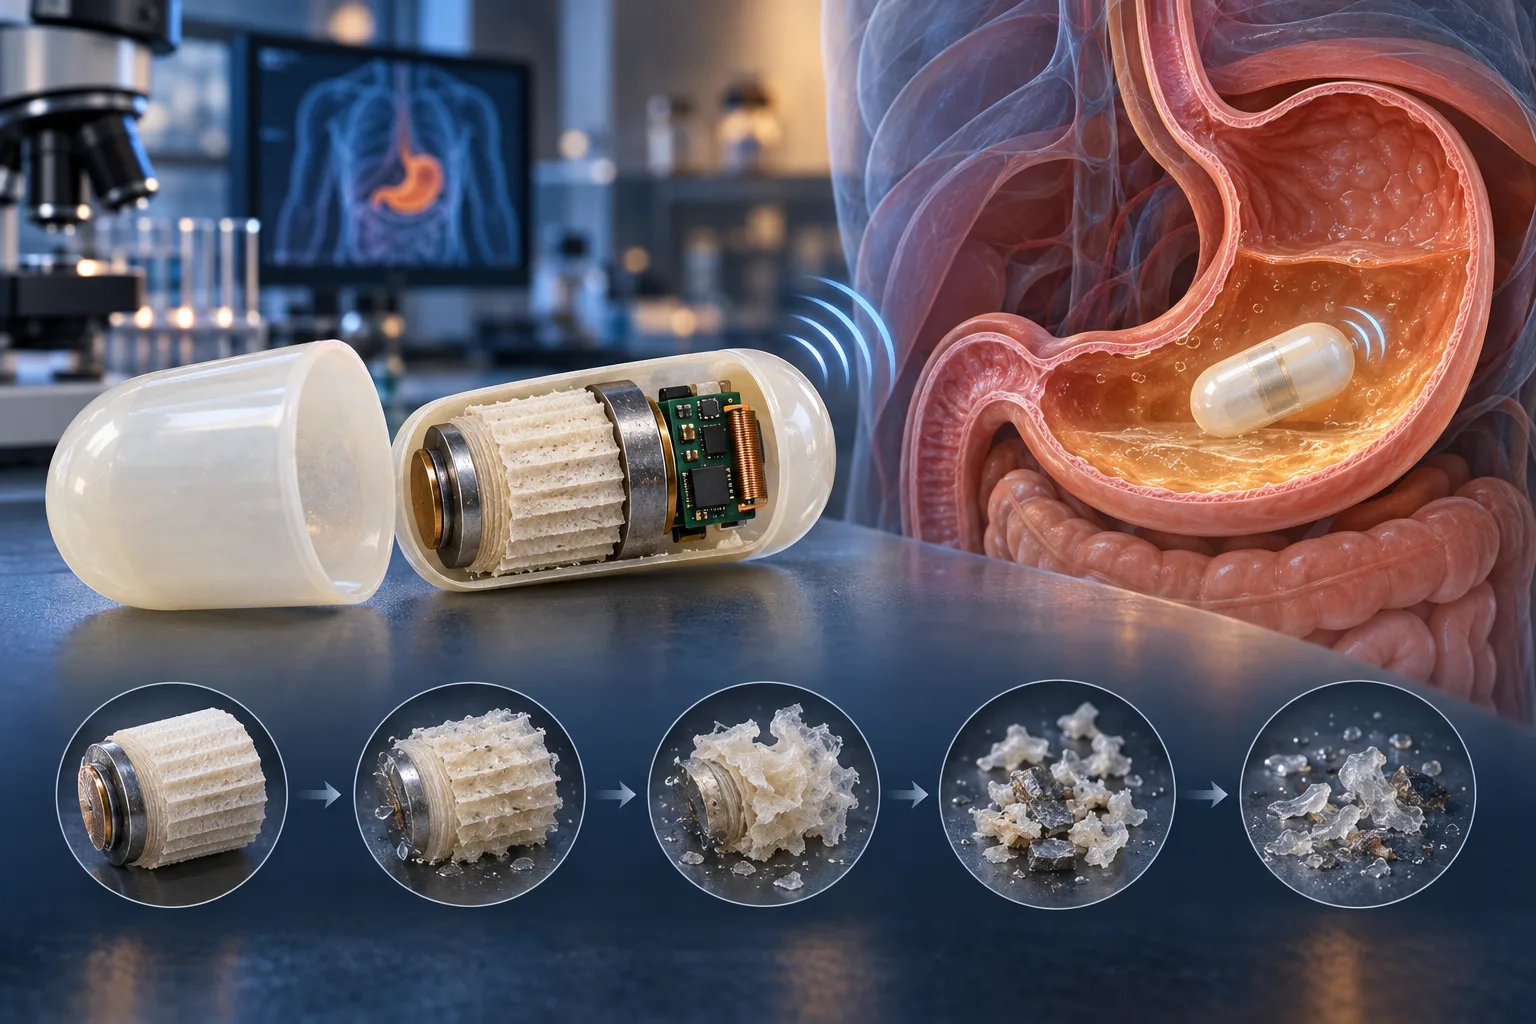
Una batería para cápsulas médicas que funciona dentro del cuerpo y después se desintegra
Un equipo del MIT probó en cerdos una batería de magnesio y trióxido de molibdeno capaz de transmitir señales desde el estómago y alimentar estimulación eléctrica durante varios días. El avance es prometedor, pero todavía no equivale a un producto médico para humanos.
Cómo verificar un reembolso de suscripción antes de hacer clic, depositarlo o compartir datos
Un reembolso legítimo puede parecer sospechoso. Aprende a comprobar avisos de pago, reconocer estafas de reembolso y revisar cargos recurrentes sin entregar contraseñas ni datos innecesarios.
La actualización de Gemini en Google Translate es una herramienta de contexto, no un reemplazo de la revisión humana
La traducción con IA mejora cuando entiende el contexto, la audiencia y el tono. Google Translate puede acelerar borradores y conversaciones, pero la responsabilidad final sigue siendo humana, sobre todo en textos legales, médicos, técnicos o confidenciales.
¿Deberías comprar el Muse Charm de Meta? Espera al precio, las condiciones de privacidad y una razón para llevar otro dispositivo
El Muse Charm de Meta promete llevar su agente de IA personal a un dispositivo del tamaño de un llavero, pero todavía no conocemos su precio, batería, conectividad ni requisitos de suscripción. La decisión depende de que resuelva una necesidad cotidiana real.
Comments
Sign in to comment.
No comments yet.