Automatyczna remediacja Cloudflare CASB zamienia ustalenia dotyczące bezpieczeństwa SaaS w zmiany produkcyjne
Cloudflare CASB może automatycznie odbierać ryzykowne udostępnienia w Microsoft 365 i Google Workspace oraz wysyłać webhooki. Kluczowe pytanie brzmi, jak zachować kontrolę nad automatyzacją, która zyskuje dostęp do danych SaaS.

Cloudflare przesuwa swój CASB z roli panelu do oceny stanu bezpieczeństwa w kierunku automatycznego systemu kontroli. 11 września 2026 roku firma opublikowała szczegóły zasad automatycznej remediacji w Cloudflare CASB — funkcji Cloudflare One, która może zareagować, gdy pojawi się nowe ustalenie dotyczące bezpieczeństwa SaaS. Pierwszy praktyczny przypadek zastosowania jest dobrze znany zespołom IT i bezpieczeństwa: plik albo folder w Microsoft 365 lub Google Workspace został udostępniony zbyt szeroko, a kolejka bezpieczeństwa rośnie szybciej, niż pracownicy są w stanie ją opróżniać.
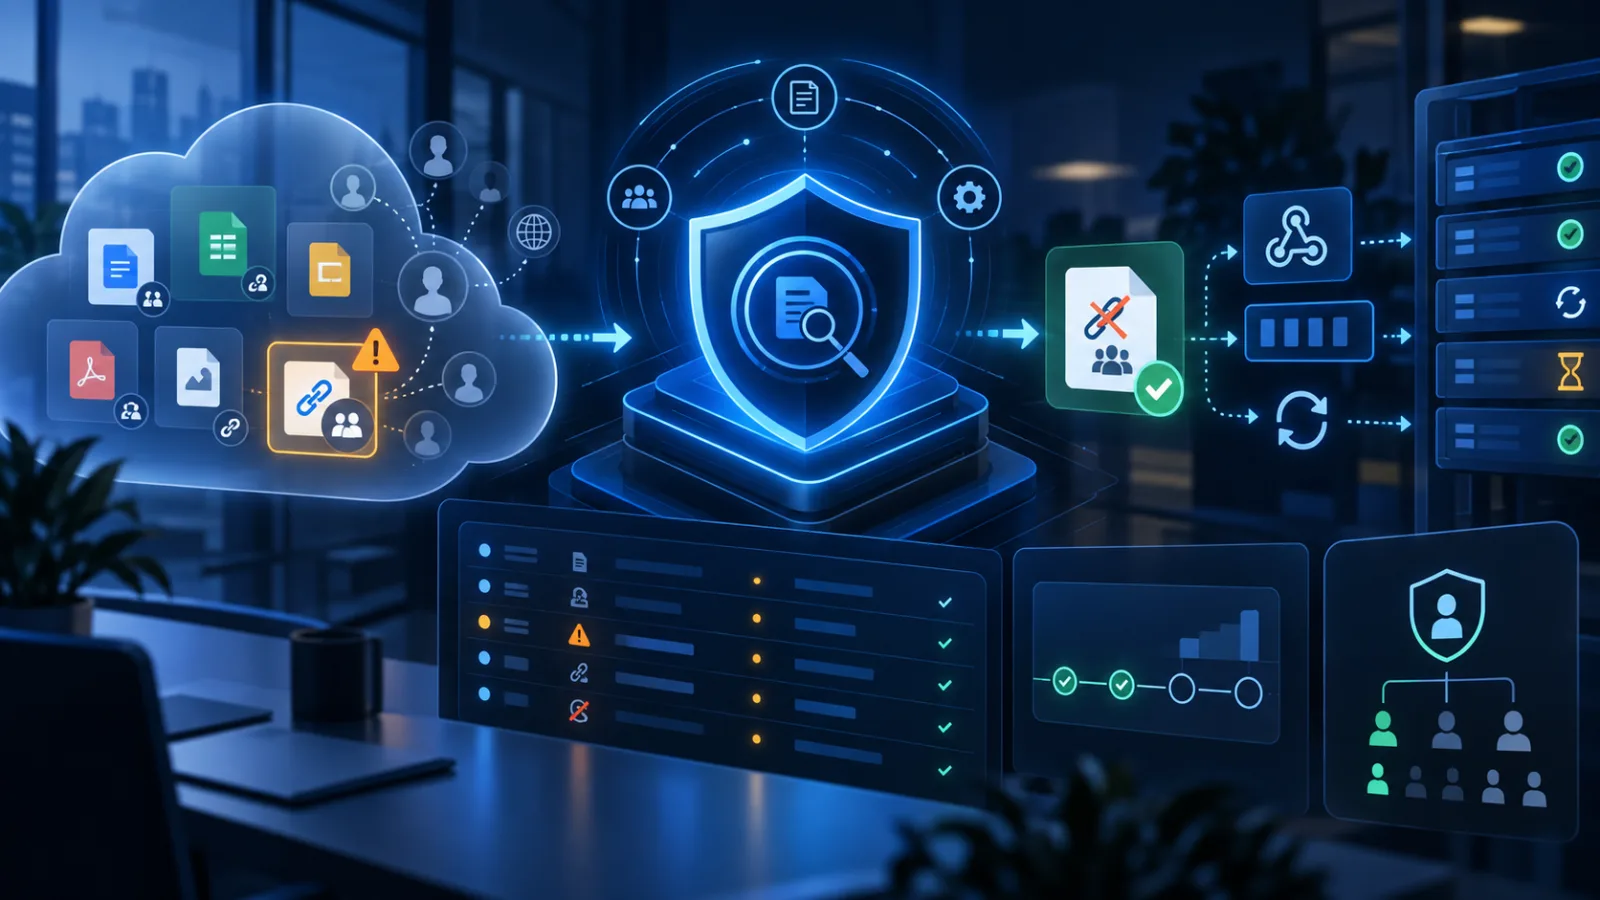
Ta zmiana jest istotna, ponieważ praca nad stanem bezpieczeństwa SaaS od dawna tkwi w niezręcznym półśrodku. Narzędzia wykrywają nadmiernie udostępnione pliki, ryzykowne zgody OAuth, nieużywane klucze administratorów i inne problemy konfiguracyjne, lecz naprawa często wymaga otwarcia kolejnej konsoli, sprawdzenia właściciela, oceny, czy ekspozycja jest zamierzona, a następnie ręcznej zmiany ustawienia. Zasady Cloudflare CASB skracają ten proces. Reguła może dopasować ustalenie, odebrać ryzykowne udostępnienie za pośrednictwem API dostawcy SaaS i wysłać webhook do Slacka, Teams, Jiry, ServiceNow, Tines albo niestandardowego punktu końcowego.
Brzmi to jak historia o wydajności. Częściowo nią jest. Dla operatorów IT ważniejszy jest jednak wymiar zarządczy. Automatyczna remediacja daje platformie bezpieczeństwa uprawnienia do zapisu w pakietach współpracy, w których znajdują się umowy, arkusze finansowe, plany produktów, dokumenty powiązane z kodem źródłowym oraz dane klientów. Dobrze wdrożona skraca czas ekspozycji i zamienia powtarzalne porządki w kontrolowaną usługę. Wdrożona bez dyscypliny tworzy nową produkcyjną ścieżkę zmian, zdolną przerwać uzasadnioną współpracę albo ukryć błędy polityki za pozornie pomyślną automatyzacją.
Co ogłosił Cloudflare
Cloudflare informuje, że zasady CASB są teraz dostępne w obszarze Cloud and SaaS findings panelu Cloudflare One. Zasada określa dostawcę i integrację, których dotyczy, typ ustalenia uruchamiającego działanie oraz samą akcję. Akcją może być natywna remediacja, wysłanie webhooka albo połączenie obu tych możliwości.
Zakres natywnej remediacji przy uruchomieniu jest celowo wąski. Cloudflare podaje, że automatyczna remediacja obejmuje obecnie typy ustaleń dotyczących plików i folderów w Microsoft 365 oraz Google Workspace. Mówiąc prościej, system może użyć API dostawcy SaaS do odwrócenia ryzykownej konfiguracji udostępniania, na przykład publicznego dostępu do pliku. Dostarczanie webhooków ma szerszy zakres: dokumentacja Cloudflare mówi, że webhooki mogą być wysyłane dla danych o ustaleniach stanu bezpieczeństwa we wszystkich integracjach CASB, nawet gdy dla danego typu ustalenia nie ma natywnej remediacji.
Dla operatorów znaczenie ma także projekt zaplecza. Cloudflare opisuje potok, w którym silnik ustaleń umieszcza komunikat orkiestracyjny w Cloudflare Queues. Worker ocenia, czy ustalenie pasuje do zasady. Jeśli tak, zadanie trafia do potoku remediacji działającego na Cloudflare Workflows. Według firmy zapewnia to trwałe wykonywanie zadań, obsługę ponowień oraz wycofywanie się z wywołań przy ograniczeniu szybkości, gdy API zewnętrznego dostawcy zwalnia albo odrzuca żądania. Cloudflare deklaruje cel zakończenia remediacji w czasie nie dłuższym niż pięć minut od wykrycia.
Funkcja nie działa wstecz. Dokumentacja Cloudflare wskazuje, że zasady obejmują nowe, wykryte instancje pasujących ustaleń po utworzeniu lub zaktualizowaniu zasady. Istniejące ustalenia wymagają osobnej obsługi. To drobny, ale ważny szczegół operacyjny: włączenie zasady samo nie wyczyści starej kolejki, a cichy dziennik zasady nie jest dowodem, że dzierżawa jest już wolna od problemów.
Dlaczego to coś więcej niż kolejny przełącznik CASB
Ciekawa zmiana nie polega na dodaniu jeszcze jednego ustawienia bezpieczeństwa SaaS. Chodzi o przybliżenie reakcji na błędną konfigurację SaaS do świata izolowania punktów końcowych, egzekwowania zasad tożsamości i automatyzacji infrastruktury. Polityka udostępniania plików nie jest już wyłącznie pozycją w raporcie. Może stać się sterowanym zdarzeniami przepływem pracy z uprawnieniami, logami, ponowieniami i stanami błędów.
W wielu środowiskach taka zmiana jest potrzebna. Microsoft 365 i Google Workspace nie są już narzędziami pobocznymi. To robocze magazyny danych. Arkusz udostępniony publicznie dla wygody może zawierać prognozę sprzedaży. Folder dostawcy może obejmować identyfikatory klientów. Plan produktu może zostać skopiowany do prezentacji i udostępniony linkiem, który przetrwa sam projekt. Ręczne porządkowanie za pomocą zgłoszeń sprawdza się, gdy ustaleń jest niewiele. Załamuje się, gdy platformy współpracy generują tysiące zdarzeń udostępniania wymagających minimalnego wysiłku.
Własny przykład Cloudflare jest typowy: większość firmy może mieć zablokowane publiczne udostępnianie plików, podczas gdy zespoły marketingowe albo partnerskie mogą pracować z osobami z zewnątrz. Bierny system SSPM może wygenerować długą kolejkę, w której mieszają się akceptowalne wyjątki, nieaktualne udostępnienia i rzeczywiste ekspozycje. Automatyzacja jest kusząca, bo niektóre klasy ustaleń są wystarczająco jednoznaczne, by naprawiać je szybko. Jeśli organizacja już zdecydowała, że określony stan publicznego udostępniania nigdy nie jest dozwolony poza zatwierdzoną grupą lub dzierżawą, powtarzanie tej samej decyzji przez człowieka nie wnosi dużej wartości.
Ryzyko polega na tym, że wiele środowisk nie ma tak czystych zasad. Udostępnianie plików pełne jest wyjątków: pokoi transakcyjnych, zewnętrznych audytorów, agencji, kontraktorów, materiałów dla zarządu, eksportów wsparcia, dowodów z incydentu, publicznych materiałów i tymczasowych dokumentów związanych z premierą. Silnik remediacji widzi typ ustalenia oraz skonfigurowany zakres. Nie zna automatycznie kontekstu biznesowego, chyba że organizacja zapisze go w projekcie zasad, wykluczeniach, routingu przepływu pracy i procedurze przeglądu.
Kogo to dotyczy
Bezpośrednimi odbiorcami są klienci Cloudflare One korzystający z Cloudflare CASB oraz integracji z Microsoft 365 lub Google Workspace. Zespoły bezpieczeństwa, które już używają CASB do wykrywania problemów ze stanem bezpieczeństwa, mogą teraz zdecydować, które ustalenia zasługują na automatyczne działanie zamiast ręcznej naprawy. Do decyzji dołączają administratorzy IT, ponieważ włączenie remediacji wymaga szerszych uprawnień niż samo skanowanie pasywne.
W przypadku Microsoft 365 dokumentacja integracji Cloudflare wymienia uprawnienia odczytu potrzebne do zwykłej widoczności CASB oraz osobny zestaw uprawnień odczytu i zapisu wymaganych do remediacji. Obejmuje on między innymi zakresy Microsoft Graph o dużym wpływie, takie jak Files.ReadWrite.All, User.ReadWrite.All, Group.ReadWrite.All, Directory.ReadWrite.All, a także inne uprawnienia umożliwiające zapis, zależnie od funkcji integracji. Nie chodzi o to, że te zakresy są zaskakujące — narzędzie nie może zmienić ustawienia SaaS bez pozwolenia na zmianę. Chodzi o to, by remediację traktować jako uprzywilejowaną integrację, a nie nieszkodliwe rozszerzenie monitoringu.
Dla Google Workspace dokumentacja Cloudflare opisuje zakres CASB obejmujący Gmail, Google Admin, Kalendarz, Dysk oraz Gemini for Google Workspace. Warunkiem jest posiadanie odpowiednich uprawnień administracyjnych w Workspace i Google Cloud. Zespoły koncentrujące się na ekspozycji w Google Drive powinny odpowiedzieć sobie na praktyczne pytanie: czy integracja ma wyłącznie uprawnienia potrzebne do wglądu, czy została podniesiona do poziomu odczytu i zapisu wymaganego przez automatyczne naprawy.
Szersza grupa obejmuje każdą organizację, która chce ograniczyć pracochłonność związaną z bezpieczeństwem SaaS. Nawet jeśli nie korzysta z Cloudflare, ten komunikat pokazuje kierunek rynku. Granice między SSPM, CASB, DLP i SOAR stają się mniej wyraźne. Więcej narzędzi nie tylko wykryje odchylenia konfiguracji, lecz także spróbuje je skorygować. Zmienia to pytania, które przed podłączeniem narzędzia do produkcyjnej dzierżawy powinny zadawać zakupy, architektura bezpieczeństwa i operacje IT.
Praktyczny wzorzec wdrożenia
Najbezpieczniejszym początkiem nie jest automatyzowanie każdego ustalenia o wysokiej wadze. Warto zacząć od przypadków, dla których reguła biznesowa jest już wyraźna, wąska i pozbawiona niespodzianek. Publiczny dostęp do edycji plików należących do użytkowników nieobjętych wyjątkami jest lepszym pierwszym kandydatem niż złożony wzorzec współpracy z osobami zewnętrznymi. Folder udostępniony poza dzierżawę z działu objętego regulacjami może być prostszą polityką niż każde zewnętrzne udostępnienie w całej firmie.
Dobra pierwsza zasada ma pięć cech. Dotyczy ograniczonej integracji. Celuje w typ ustalenia o małej niejednoznaczności. Ma wskazanego właściciela biznesowego. Wysyła webhook do tego samego miejsca, w którym zespół śledzi działania bezpieczeństwa. Ma ścieżkę wycofania albo wyjątku na wypadek przerwania uzasadnionej współpracy.
Cloudflare umożliwia połączenie remediacji z wysyłką webhooka. Przy wczesnym wdrożeniu takie połączenie powinno być ustawieniem domyślnym. Cicha remediacja kusi, bo utrzymuje porządek na pulpitach, ale operatorzy potrzebują widocznego śladu zdarzeń, gdy dopiero poznają odsetek fałszywych trafień i wpływ na działalność. Webhook skierowany do Jiry, ServiceNow albo narzędzia SOAR może zachować kontekst: które ustalenie uruchomiło akcję, którego pliku dotyczyła, czy działanie się powiodło i która zasada została wykonana.
Cloudflare udostępnia dla tej funkcji dwa rodzaje logów. Dzienniki Admin Activity rejestrują zmiany zasad, takie jak utworzenie, edycja i wyłączenie. Dzienniki zasad Cloud and SaaS Security rejestrują wyniki działania w czasie wykonywania, w tym ustalenie, objęty plik, powodzenie lub niepowodzenie oraz szczegóły błędu, na przykład odpowiedź „unauthorized” albo ograniczenie szybkości API dostawcy. Ten podział jest użyteczny. Audyt konfiguracji odpowiada na pytanie, kto zmienił regułę. Audyt wykonania pokazuje, co reguła zrobiła. Dojrzałe wdrożenie potrzebuje obu.
Kompromis związany z uprawnieniami
Automatyczna remediacja stawia bezpośrednie pytanie: czy bezpieczniej jest dać narzędziu bezpieczeństwa dostęp do zapisu, aby naprawiało częste ekspozycje SaaS, czy pozostawić ustalenia w ludzkiej kolejce na godziny albo dni? Nie ma jednej odpowiedzi. Właściwa decyzja zależy od wrażliwości danych, wzorców współpracy, obsady zespołu, historii incydentów i zaufania do jakości wykrywania.
Integracja tylko do odczytu ma mały promień rażenia. Może alarmować, raportować i kierować ustalenia do odpowiednich systemów, ale nie zmieni bezpośrednio udostępnienia ani stanu dzierżawy. Integracja z remediacją odczyt-zapis ma większy promień rażenia i mocniejszą korzyść bezpieczeństwa. Może skrócić czas, przez który wrażliwe pliki pozostają odsłonięte. Może też wykonywać błędne zmiany z maszynową szybkością, jeśli zasada ma zły zakres.
Ten kompromis powinien być widoczny w zarządzaniu zmianą. Włączenie uprawnień odczytu i zapisu dla CASB powinno przejść taki sam przegląd jak inne uprzywilejowane integracje SaaS. Który administrator zatwierdził dodatkowe zakresy? Jakiej dzierżawy lub jednostki biznesowej dotyczą? Jakie typy ustaleń mogą być naprawiane? Co stanie się, jeśli token integracji zostanie unieważniony, wygaśnie albo trafi na limit szybkości? Jak dowiedzą się o zdarzeniu użytkownicy, gdy dostęp zniknie z pliku, nad którym właśnie pracowali?
Najgorszy wariant automatyzacji to taki, który ma wystarczającą moc do zmieniania produkcyjnego stanu SaaS, ale nie jest na tyle ważny, by go udokumentować. Remediacja CASB powinna mieć właściciela, rekord zmiany i okresowy przegląd. W przeciwnym razie organizacja tylko przeniosła kolejkę od ludzi do zestawu reguł, o którym można zapomnieć aż do chwili, gdy kogoś zaskoczy.
Gdzie pasują webhooki
Część dotycząca webhooków może być dla wielu zespołów równie użyteczna jak natywna remediacja. Dokumentacja Cloudflare mówi, że CASB wysyła ładunek JSON zawierający metadane zdarzenia, szczegóły ustalenia, szczegóły zasobu oraz metadane specyficzne dla danego ustalenia. Zespoły mogą więc kierować zdarzenia o stanie bezpieczeństwa do istniejących systemów, nie dając Cloudflare uprawnień do bezpośredniej naprawy każdej kategorii.
Przykładowo ustalenie o publicznym pliku i wysokiej pewności może uruchomić natywną remediację i otworzyć zgłoszenie. Ustalenie o niższej pewności, dotyczące zgody OAuth albo konfiguracji administratora, może tylko wysłać webhook do kolejki wstępnej analizy. Wrażliwy dział może kierować wszystkie pasujące ustalenia do przepływu SOAR, który przed decyzją o działaniu wzbogaci zdarzenie o właściciela pliku, członkostwo w grupie, etykiety danych i ostatni dostęp.
Taki warstwowy model jest zdrowszy niż traktowanie automatyzacji jako decyzji „wszystko albo nic”. Natywną remediację należy stosować tam, gdzie reguła jest jasna. Webhooki pasują tam, gdzie reguła potrzebuje dodatkowego kontekstu. Ręczny przegląd powinien pozostać tam, gdzie koszt błędnej naprawy jest wysoki. Z czasem ustalenia, które regularnie rozstrzygają się tak samo, mogą przejść z kontroli człowieka do automatyzacji.
Co sprawdzić przed włączeniem funkcji
Zacznij od inwentaryzacji. Potwierdź, jakie integracje Microsoft 365 i Google Workspace istnieją w Cloudflare CASB, czy działają w trybie tylko do odczytu, czy odczytu i zapisu, oraz jakie jednostki biznesowe obejmują. Nie zakładaj, że granica integracji pokrywa się z granicą firmy. Duże organizacje często mają wiele dzierżaw, domeny przejętych spółek, regionalne obszary robocze i stare schematy administracyjne.
Następnie przejrzyj taksonomię ustaleń. Dokumentacja zasad remediacji Cloudflare wymienia obsługiwane ustalenia remediacji dla Google Workspace i Microsoft 365. Porównaj te typy z wewnętrznym językiem polityk. Jeśli wewnętrzna zasada mówi, że poufne pliki finansowe nie mogą być publiczne, a ustalenie CASB informuje tylko, że plik jest publicznie dostępny, nadal potrzebujesz sposobu odróżnienia plików finansowych od publicznych materiałów marketingowych. Znaczenie mogą mieć ścieżka folderu, grupa właściciela, etykiety DLP, lokalizacja dysku i metadane pliku.
Potem zdecyduj o stylu działania. Przez pierwszy tydzień lub dwa wiele zespołów powinno preferować tryb tylko webhook albo remediację połączoną z webhookiem dla wąskich reguł. Obserwuj liczbę uruchomień, właścicieli objętych plików i częstotliwość próśb o przywrócenie dostępu. Jeśli reguła nieustannie reaguje na uzasadnione zachowanie, problemem może być proces biznesowy, a nie automatyzacja.
Na koniec opisz procedurę wyjątków, zanim włączysz pierwszą zasadę. Użytkownicy potrzebują jasnej ścieżki, gdy uzasadnione udostępnienie zostanie cofnięte. Zespoły bezpieczeństwa muszą umieć odróżnić błąd polityki od pomyłki użytkownika. IT potrzebuje zapisu, czy wyjątek jest tymczasowy, stały, czy może wskazuje, że podstawowa reguła wymaga korekty.
Scenariusze awarii, które trzeba zaplanować
Najbardziej oczywistym problemem jest nadmierna remediacja: zasada odbiera dostęp, który powinien pozostać otwarty. Może to zakłócić przegląd z partnerem, proces zakupowy albo dostarczenie materiałów klientowi. Rozwiązaniem nie jest wieczne unikanie automatyzacji. Należy ciasno ograniczyć pierwsze zasady i monitorować rezultaty.
Cichszym problemem jest niewystarczająca remediacja. Zespół włącza zasadę i uznaje sprawę za zamkniętą, podczas gdy stare ustalenia pozostają nietknięte, ponieważ zasady dotyczą wyłącznie nowo wykrytych instancji. Inną odmianą jest dryf uprawnień: administrator SaaS odbiera lub zmienia uprawnienia integracji, a remediacja zaczyna się nie udawać. Dokumentacja rozwiązywania problemów Cloudflare dla CASB już wskazuje administratorom konieczność sprawdzania uprawnień w przypadku nieudanej remediacji. Taka kontrola powinna trafić do procedur operacyjnych.
Limity szybkości są kolejną praktyczną kwestią. Cloudflare podaje, że Workflows może wstrzymać i ponowić żądanie, gdy API dostawcy zastosuje limit. Pomaga to zachować zadania, ale nie zwalnia z konieczności zrozumienia czasu naprawy podczas dużego zdarzenia. Jeśli błędna konfiguracja obejmująca całą dzierżawę wygeneruje tysiące ustaleń, zespół powinien wiedzieć, czy sprzątanie potrwa minuty, godziny, czy będzie odbywać się partiami.
Istnieje także ryzyko awarii audytu. Nawet gdy remediacja się powiedzie, rozproszone dowody mogą utrudnić zespołom zgodności wykazanie, co się wydarzyło. Powiąż logi wykonania zasad z rekordem zgłoszenia albo incydentu. Czysty pulpit nie jest tym samym co dowód.
Dlaczego to należy do operacji IT, a nie tylko bezpieczeństwa
Ekspozycja SaaS bywa przedstawiana jako problem bezpieczeństwa, ale odpowiedzialność operacyjna jest wspólna. Administratorzy IT zarządzają dzierżawą, grupami tożsamości, ustawieniami domyślnymi udostępniania i kolejką wsparcia. Zespoły bezpieczeństwa definiują niedopuszczalną ekspozycję i monitorują ryzyko. Jednostki biznesowe tworzą presję współpracy, która prowadzi do wyjątków. Automatyzacja dotyka wszystkich tych obszarów.
Dlatego znaczenie mają nazwa i właściciel zasady. Nazwa public-share-fix jest mniej użyteczna niż określenie celu i intencji, na przykład revoke-public-edit-access-drive-non-exempt-users. Nazwa powinna wyjaśniać, co się stanie, zanim ktoś otworzy stronę ze szczegółami. Opis powinien zawierać regułę biznesową, właściciela, oczekiwaną drogę powiadomienia i kontakt do wycofania zmiany.
To samo dotyczy wdrażania etapowego. Włącz wąską zasadę dla jednej integracji albo jednej klasy ustaleń, a dopiero potem zwiększaj zakres. Porównuj wywołane ustalenia ze zgłoszeniami do help desku i skargami użytkowników. Szukaj działów, w których reguła koliduje z rzeczywistą pracą. Koryguj politykę źródłową, a nie tylko regułę CASB. Silnik remediacji potrafi egzekwować decyzję, ale nie potrafi uporządkować decyzji, która od początku była niejasna.
Sygnał dla rynku
Cloudflare nie jest jedyną firmą przesuwającą produkty bezpieczeństwa w stronę automatycznego działania. Cała kategoria musi ograniczać zmęczenie alertami i wykazywać poprawę czasu remediacji. W tym przypadku zwraca uwagę połączenie ustaleń dotyczących stanu bezpieczeństwa SaaS z bezpośrednimi zmianami udostępniania plików w najważniejszych pakietach biurowych. To obszar codziennej pracy zwykłych pracowników, a nie niszowa warstwa infrastruktury.
Premiera pasuje również do szerszej strategii Cloudflare, polegającej na budowaniu kontroli bezpieczeństwa na własnych prymitywach platformy deweloperskiej. Firma wykorzystuje Queues, Workers i Workflows w skierowanym do klientów potoku automatyzacji bezpieczeństwa. Dla kupujących ważniejsza od samej deklaracji architektonicznej jest umowa operacyjna, którą ona sugeruje: trwałe zadania, ponowienia, logi audytowe i przewidywalne zachowanie, gdy zewnętrzne API odrzuca żądania. Tego właśnie powinny wymagać zespoły bezpieczeństwa od każdego dostawcy remediacji.
Jest tu także konsekwencja konkurencyjna. CASB, który tylko raportuje ryzyko, coraz częściej wygląda na niekompletny. CASB wykonujący remediację bez starannego projektu uprawnień może z kolei stać się problemem dla właścicieli IT. Dostawcy będą musieli sprawić, by automatyzacja była zrozumiała, odwracalna i audytowalna. Klienci powinni bardziej cenić spokojną przejrzystość niż efektowne demonstracje.
Praktyczne kolejne kroki
Dla klientów Cloudflare CASB pierwszym działaniem powinien być przegląd, a nie kliknięcie przełącznika. Wskaż trzy najczęściej powtarzające się ustalenia SaaS, które tworzą rzeczywistą ekspozycję i zabierają ludziom czas. Przy każdym zapytaj, czy właściwa reakcja zawsze wygląda tak samo. Jeśli tak, ustalenie może być kandydatem do remediacji. Jeśli tylko czasami, zacznij od routingu webhooków i wzbogacania danych.
Utwórz jedną wąską zasadę i połącz ją z powiadomieniem. Potwierdź, że integracja ma wymagane uprawnienia odczytu i zapisu, oraz zapisz, kto je zatwierdził. Korzystaj z logów zasad, aby sprawdzić, czy działania przebiegają zgodnie z oczekiwaniami. Porównuj wyniki z natywnymi logami audytu SaaS, jeśli są dostępne. Po krótkim okresie obserwacji zdecyduj, czy rozszerzyć zakres, dodać kolejny typ ustalenia, czy pozostawić regułę bez zmian.
Klienci innych dostawców mogą potraktować ten komunikat jako listę kontrolną dla własnych narzędzi. Czy ich SSPM lub CASB potrafi przejść od wykrycia do naprawy? Jeśli tak, czy można ograniczyć działanie według dzierżawy, integracji, typu ustalenia i jednostki biznesowej? Czy zdarzenia trafiają do używanego już systemu obiegu pracy? Czy osobne logi rejestrują zmiany zasad i działania w czasie wykonywania? Czy dokumentacja wyjaśnia obsługę limitów szybkości oraz ponowień? Czy przed przyznaniem uprawnień zmiany są odpowiednio widoczne?
Wniosek nie brzmi: każde ustalenie SaaS powinno być naprawiane automatycznie. Chodzi o to, że zarządzanie stanem bezpieczeństwa staje się częścią operacji produkcyjnych. Gdy narzędzie bezpieczeństwa może zmienić stan współpracy, potrzebuje tych samych nawyków, które zespoły infrastruktury stosują już wobec automatyzacji: najmniejszych niezbędnych uprawnień, wdrażania etapowego, obserwowalności, właściciela, możliwości wycofania i okresowego przeglądu.
Premiera zasad CASB Cloudflare jest użyteczna, bo odpowiada na realny problem: lukę między wiedzą, że plik jest odsłonięty, a faktycznym zamknięciem ekspozycji. Najwięcej zyskają zespoły, które potraktują tę funkcję jako kontrolowaną usługę remediacji, a nie magiczną miotłę do sprzątania nieuporządkowanego zarządzania SaaS.
Źródła
- Introducing automatic remediation policies with Cloudflare CASB — Cloudflare Blog, źródło faktów, 11 września 2026 r.
- Automatically remediate Microsoft 365 and Google Workspace findings with API-based CASB remediation policies — Cloudflare Developers Changelog, źródło faktów, 21 sierpnia 2026 r.
- Remediation Policies — dokumentacja Cloudflare One, źródło faktów.
- Webhooks — dokumentacja Cloudflare One, źródło faktów.
- Microsoft 365 CASB integration — dokumentacja Cloudflare One, kontekst.
- Google Workspace CASB integration — dokumentacja Cloudflare One, kontekst.
- See risk, fix risk: introducing Remediation in Cloudflare CASB — Cloudflare Blog, kontekst, 3 marca 2026 r.
- Troubleshoot CASB integrations — dokumentacja Cloudflare One, kontekst.
Related articles
AWS naprawia obejścia trybu tylko do odczytu w serwerach MCP baz danych: co powinni sprawdzić operatorzy
Dwa biuletyny bezpieczeństwa AWS pokazują, że filtr tekstu nie jest granicą autoryzacji. Sprawdź, które wersje serwerów MCP PostgreSQL i MySQL są podatne, jakie warunki zwiększają ryzyko oraz jak ograniczyć skutki.

Wyciekły klucz AWS to aktywny dostęp, dopóki go nie usuniesz
Truffle Security ponownie sprawdziło tysiące kluczy AWS znalezionych w publicznych artefaktach. Problemem nie jest sama publikacja sekretu, lecz to, że wiele kluczy działało latami, także root i AdministratorAccess.
TypeScript 7 przyspiesza tooling JavaScript, ale migracja będzie nierówna
Natywny TypeScript w Go obiecuje duże zyski w kompilacji i edytorze, lecz brak stabilnej API wymusza etapowe wdrożenia.
Luki w SonicWall SMA1000 są wykorzystywane: zaktualizuj urządzenie, a potem sprawdź, co mogło ujawnić
Dwie nowo ujawnione luki w SonicWall SMA1000 trafiły już do katalogu podatności wykorzystywanych przez CISA. Sama instalacja poprawki nie wystarczy: urządzenie zdalnego dostępu wystawione do internetu trzeba potraktować jako potencjalne miejsce incydentu.
Comments
Sign in to comment.
No comments yet.