Spettro lleva el flujo de trabajo de los agentes de programación al terminal y convierte los permisos en parte del producto
Spettro propone un asistente de programación en terminal donde planes, roles, permisos, proveedores y sesiones quedan a la vista. Su interés está menos en prometer autonomía y más en hacer inspeccionable el control.
Spettro es un asistente de programación open source pequeño, con un flujo de trabajo deliberadamente visible. Se ejecuta en el terminal, separa la planificación de la implementación, muestra qué agente está activo y qué modo de permisos se está usando, y conserva suficiente estado como para retomar una tarea más adelante. El proyecto está escrito en Go, usa una interfaz de terminal basada en Bubble Tea y se publica bajo GPL-3.0. Cuando se revisó, su repositorio mostraba 37 estrellas y seis forks, mientras que la versión etiquetada más reciente era la v2.8.2, del 4 de octubre de 2026. Esos números importan: hablamos de un proyecto temprano para evaluar, no de una base ya probada para el proceso de desarrollo de toda una empresa.
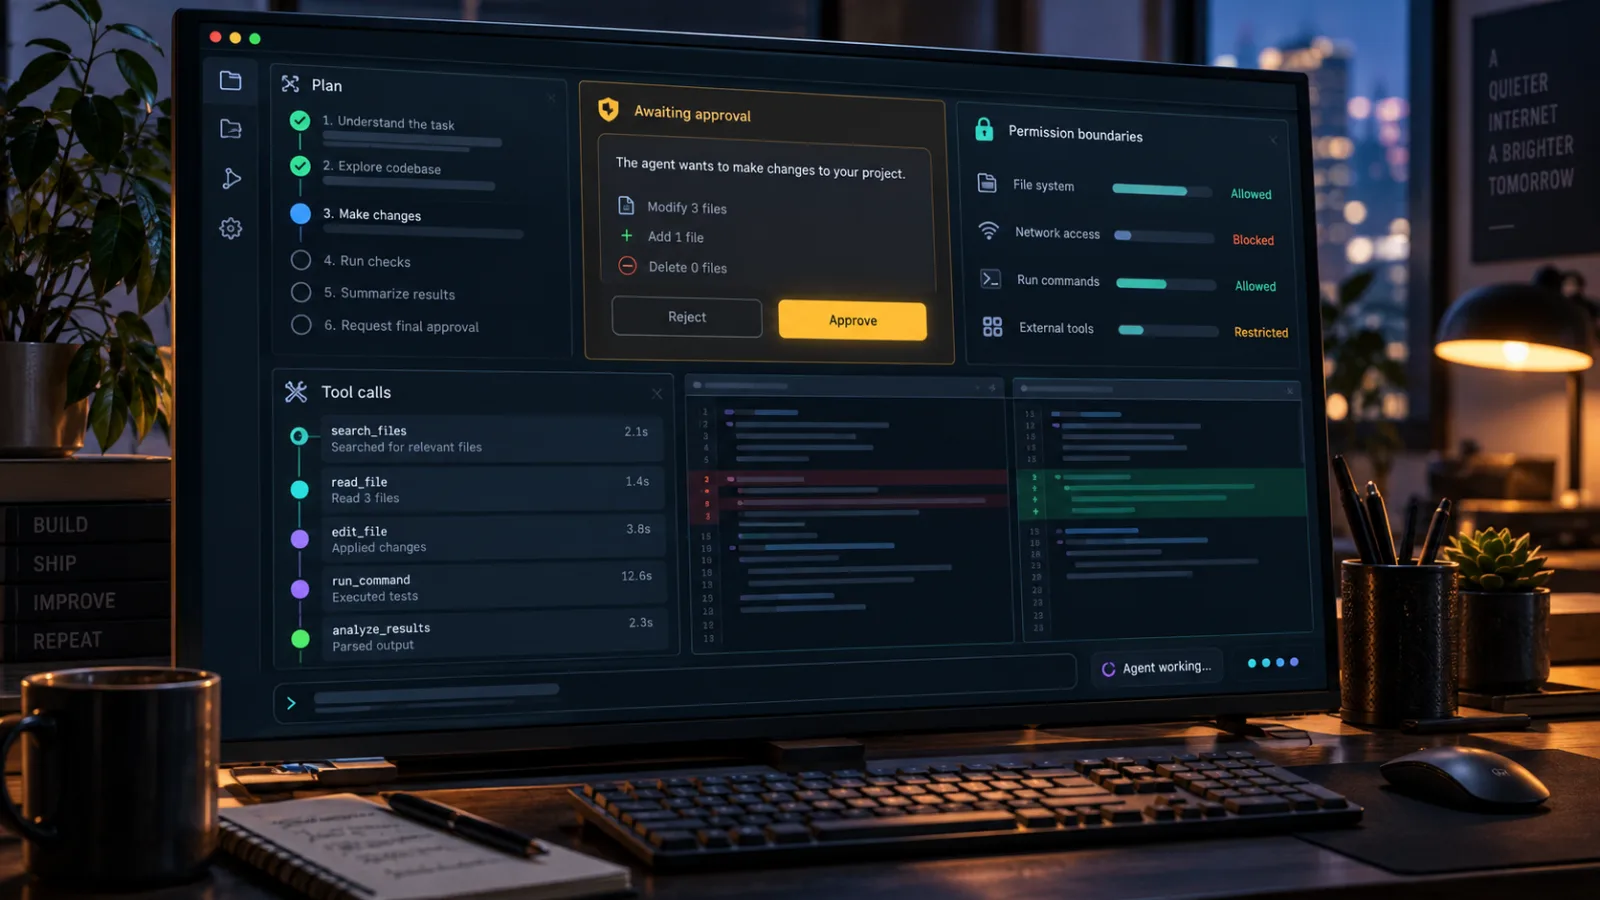
La pregunta interesante, por tanto, no es si Spettro puede sustituir a un asistente de programación maduro. Todavía no puede demostrar eso. La pregunta más útil es si su diseño facilita supervisar el trabajo asistido por agentes. En esa prueba más estrecha, Spettro tiene una postura clara: el agente debe operar dentro de un límite de proyecto declarado, proponer el trabajo antes de ejecutarlo, usar roles con nombre en vez de una única instrucción gigantesca, y dejar un rastro de llamadas a herramientas que un desarrollador pueda inspeccionar.
Esa dirección tiene valor para el open source. Muchos agentes de programación compiten por cuántas líneas pueden cambiar con una sola instrucción. Spettro dedica más superficie de producto a lo que ocurre antes y alrededor del cambio. Por eso merece una prueba por parte de desarrolladores que quieran estudiar el control de agentes, construir flujos locales o contribuir a una aplicación joven escrita en Go. También deja una lista larga de motivos para mantener los experimentos bien aislados.
Qué aporta realmente Spettro
El proyecto se describe como un asistente de programación para terminal, con enfoque multiagente. La frase podría sonar intercambiable con una lista cada vez más larga de herramientas de línea de comandos, pero la estructura de Spettro es más específica. Su repositorio incluye un manifiesto de agentes, archivos de prompts, una interfaz de usuario de terminal, configuración de proveedores, soporte de flujos de trabajo, sesiones persistentes, skills, memoria, hooks y un modo ACP separado para integración con editores. Los roles integrados cubren planificación, programación, preguntas, exploración, trabajo con Git, pruebas, revisión y documentación.
La unidad importante no es el rol individual. Es el traspaso. Un agente de planificación puede inspeccionar un repositorio y proponer una secuencia de cambios; después, un agente de código puede ejecutar un plan aprobado; y los roles de pruebas y revisión pueden entrar a continuación. El manifiesto y los archivos de prompt están visibles en el repositorio, no escondidos en una configuración opaca del lado del servicio. Eso no vuelve correcta la salida, pero sí da a quien mantiene el proyecto algo concreto que leer, bifurcar y modificar.
La interacción por defecto también es, a propósito, más procedimental que una simple caja de chat. Spettro pide al usuario confiar en una carpeta de proyecto, conectar un proveedor de modelo, elegir un modelo y empezar con el agente de planificación. El README documenta comandos como /plan, /approve, /permission, /models, /skills, /compact y /resume. Ese vocabulario revela cómo esperan sus desarrolladores que se use la herramienta: una sesión es un entorno de trabajo, un plan es un objeto revisable, y un modo de permisos forma parte de la tarea, no un detalle escondido de implementación.
Hay una ventaja práctica en esto. Cuando una sesión de agente sale mal, el diagnóstico no suele ser, en abstracto, que “el modelo era malo”. Es más probable que el agente tuviera demasiado acceso al sistema de archivos, que la tarea no estuviera descompuesta, que un comando se ejecutara en el directorio equivocado, que no se comprobara el resultado de una herramienta o que una sesión interrumpida perdiera su contexto. Un flujo de trabajo que pone nombre a esas etapas da al operador más lugares donde detenerse e inspeccionar.
Los permisos son el punto central
El ángulo open source más fuerte de Spettro es su intento de acercar el límite de permisos a la capa de ejecución. Su sitio dice que los comandos en sandbox pueden confinarse con Seatbelt en macOS, Landlock en Linux y Mandatory Integrity Control en Windows. También documenta modos de sistema de archivos como off, workspace-write y read-only, además de políticas de red que incluyen all, localhost, none o una lista explícita de puertos.
Esos detalles significan más que una promesa general de que el agente es “seguro”. Describen una superficie de política que un operador puede inspeccionar. El proyecto afirma que la política puede suministrarse mediante flags de línea de comandos o a través de un manifiesto de agente, y que el modelo no puede inspeccionarla ni cambiarla. En el contexto de un agente de programación, ese es el límite correcto que conviene discutir: el modelo de lenguaje puede sugerir un comando de shell, pero el runtime anfitrión debe decidir si ese comando puede alcanzar un archivo, un directorio, un dispositivo o un destino de red.
La distinción importa especialmente cuando se usan modelos locales o servicios compatibles con APIs. Elegir proveedor no elimina el riesgo de ejecución. Un modelo local también puede producir un comando destructivo. Un modelo alojado también puede malinterpretar el repositorio. Un runtime open source pequeño también puede contener un fallo en sus comprobaciones de permisos. El sandboxing reduce el radio de daño; no demuestra que todos los flujos sean seguros.
La primera prueba sensata, por tanto, es deliberadamente aburrida:
1. Crear un repositorio desechable sin credenciales.
2. Iniciar Spettro en modo de solo lectura o de preguntar primero.
3. Pedir un plan que solo describa un cambio pequeño.
4. Inspeccionar las llamadas a herramientas y rutas propuestas.
5. Aprobar un cambio con una prueba obvia y una reversión sencilla.
6. Repetir con el acceso a red desactivado.
No conviene empezar apuntándolo al directorio personal, a un checkout de producción, a una carpeta con claves SSH o a un repositorio con acceso a credenciales de despliegue. Que un proyecto exponga modos de permisos es una razón para probar esos modos, no para saltarse la prueba.
La puerta de aprobación ayuda, pero no sustituye una revisión
Spettro separa la planificación de la ejecución con un paso /approve en sus modos más estrictos. Es un buen patrón de interacción porque da a una persona la oportunidad de inspeccionar el alcance propuesto antes de que las herramientas empiecen a modificar archivos. También crea un lugar natural para que un equipo añada su propia lista de comprobación: directorios permitidos, archivos esperados, pruebas que ejecutar, artefactos generados y comandos que deben quedar fuera de límites.
Hay un límite, claro. La aprobación puede volverse un ritual si el plan es demasiado amplio o difícil de leer. Una línea que diga “actualizar el flujo de autenticación y arreglar las pruebas relacionadas” no ofrece un control significativo solo porque se haya aprobado. Un plan útil necesita un conjunto acotado de archivos, un motivo para cada cambio y un paso de verificación. Spettro puede exponer el flujo, pero la calidad de ese flujo sigue dependiendo de los prompts, de las instrucciones del repositorio y de los hábitos que lo rodean.
Lo mismo vale para el modo de objetivo autónomo. El proyecto documenta un comando /goal que permite al runtime continuar durante varias iteraciones, detectar bloqueos, retomar el avance y detenerse cuando un objetivo queda marcado como completo. Puede resultar cómodo para tareas largas, pero la autonomía aumenta la importancia de los puntos de control. Un bucle de objetivo debería tratarse como una canalización de compilación con presupuesto y condición de salida definidos por una persona, no como una promesa de que el agente sabrá por sí solo cuándo ha hecho suficiente.
Para un desarrollador individual, el punto medio útil es reservar el modo objetivo para tareas con una definición estrecha de terminado. “Añade un parser para estos cinco ejemplos y escribe pruebas” se puede inspeccionar. “Mejora la arquitectura” no. Cuando la tarea toque dependencias, credenciales, migraciones, archivos de despliegue o código sensible para la seguridad, conviene volver a un flujo primero-plan y mantener corto el ciclo.
Multiagente no significa automáticamente mejor
Spettro anuncia la creación paralela de subagentes y roles especializados de orquestador y trabajador. Eso puede ayudar cuando el trabajo se divide de manera natural: un rol explora el repositorio, otro prepara pruebas, otro revisa un parche y un orquestador combina los resultados. También puede consumir tiempo y tokens si varios agentes repiten la misma búsqueda o producen sugerencias incompatibles entre sí.
El valor viene de los límites entre roles, no del número de agentes. Una buena descomposición da a cada trabajador una pregunta distinta y un formato de salida claro. Por ejemplo, un rol de exploración podría identificar los paquetes relevantes y las pruebas existentes; un rol de código podría restringirse a un plan de implementación; un rol de revisión podría buscar solo regresiones y cobertura faltante. Si todos los roles reciben la misma instrucción vaga, el paralelismo no es más que incertidumbre duplicada.
El enfoque basado en manifiestos del repositorio resulta prometedor porque vuelve editables esas definiciones de rol. Quienes mantienen el proyecto pueden inspeccionar qué se le pide al planificador, cambiar el prompt de revisión, añadir un rol de documentación específico del proyecto o quitar un rol que no aporte. Esto se parece más a la personalización open source convencional que a un panel de proveedor donde el comportamiento cambia sin un diff local.
También crea trabajo de mantenimiento. Los archivos de prompt forman parte del comportamiento del sistema. Necesitan pruebas, versionado y revisión. Un cambio en una instrucción de agente puede ser tan relevante como un cambio en un manejador de comandos, sobre todo si altera cuándo se llaman herramientas o cuánto contexto se incluye. Los proyectos que adopten Spettro deberían revisar los manifiestos de agente con la misma seriedad que aplican a la configuración de CI y a los scripts de desarrollo.
La flexibilidad de proveedor ayuda, pero traslada responsabilidad al operador
El proyecto documenta soporte para Anthropic, APIs compatibles con OpenAI y endpoints locales como LM Studio u Ollama. También anuncia enrutamiento de proveedores, un catálogo de modelos y niveles de razonamiento normalizados. Eso sirve para experimentar: un desarrollador puede comparar un modelo alojado con uno local, usar un modelo más barato para explorar el repositorio o mantener una base de código sensible en un endpoint interno si ese endpoint es suficientemente fiable.
La independencia de proveedor no equivale a independencia de modelo. Distintos modelos interpretan de forma distinta las herramientas, los límites de contexto, la salida estructurada y las instrucciones de aprobación. Un prompt que produce un plan cuidadoso con un proveedor puede producir un resumen superficial con otro. Un modelo que maneja bien un cambio corto en Go puede atascarse en un monorepo grande. El runtime puede normalizar un comando como /thinking high, pero no puede volver equivalentes a los modelos subyacentes.
El mejor método de evaluación es mantener fija la tarea. Use un repositorio pequeño de referencia, defina los archivos y pruebas esperados, y ejecute la misma tarea con dos proveedores. Registre si el plan identifica el código correcto, si el agente pregunta antes de usar herramientas, si el parche final pasa las pruebas y cuánta corrección humana hizo falta. Eso produce un resultado más útil que juzgar la interfaz después de una sola demo llamativa.
También hay una pregunta de gobierno de datos. El repositorio dice que las claves se cifran y el sitio presenta opciones de proveedores alojados y locales, pero los usuarios siguen necesitando leer la documentación de configuración y almacenamiento antes de conectar credenciales. Deben identificar qué proceso puede leer la clave, dónde se guardan los datos de sesión, si los prompts y la salida de herramientas se persisten, y si una función web o de relay habilitada crea otra ruta de datos. “Traiga su propia clave” es una decisión de despliegue, no una política de privacidad completa.
ACP hace que Spettro sea más que una curiosidad de terminal
Spettro puede ejecutarse como agente de Agent Client Protocol sobre entrada y salida estándar. Su documentación de ACP dice que editores como Zed y plugins de Neovim pueden controlarlo desde una interfaz nativa de agente mientras reutilizan los ajustes existentes de proveedor, modelo, permisos, manifiesto y sandbox. Es una decisión de diseño práctica. Permite que un desarrollador mantenga la política de ejecución en un único runtime mientras cambia el front end.
Esto importa porque las herramientas centradas en terminal suelen enfrentarse a una falsa elección. Pueden ofrecer un flujo fuerte de línea de comandos pero exigir al usuario abandonar su editor, o pueden integrarse profundamente con un editor y heredar sus supuestos. ACP ofrece una posible unión entre esos intereses. Spettro puede seguir siendo el runtime del agente, mientras el editor se convierte en el lugar donde el usuario ve prompts, diffs y preguntas.
Esa unión también es un lugar donde pueden esconderse fallos. Las integraciones con editores añaden traducción de protocolo, gestión de ciclo de vida, salida en streaming, cancelación y avisos de permisos. Un problema en el cliente puede hacer que una política segura parezca rota, o una interfaz confusa puede llevar a que alguien apruebe algo sin entender su alcance. Quienes adopten pronto la herramienta deberían probar ACP con las mismas restricciones que usan en el terminal y confirmar que la cancelación detiene de verdad la operación subyacente.
Por ahora, el argumento más fuerte a favor de ACP no es que sustituya a un asistente de editor. Es que facilita encajar el proyecto en un flujo existente sin tirar por la borda los controles declarados del runtime. Esa ventaja arquitectónica merece seguimiento, sobre todo si más clientes implementan el protocolo.
El control remoto y Telegram exigen cautela adicional
El repositorio documenta un plano de control remoto en loopback y un modo que puede exponer ese plano de control a dispositivos de la LAN. También documenta un relay de Telegram. Estas funciones pueden ser útiles para un desarrollador que quiera observar o conducir una sesión desde otro dispositivo, pero cambian de forma sustancial el modelo de amenazas. Una herramienta de terminal que solo lee entrada local es una cosa; una herramienta que acepta comandos remotos es otra.
El valor por defecto prudente es dejar desactivadas las funciones remotas hasta entender su autenticación, dirección de enlace, seguridad de transporte y autorización de comandos. “Loopback” es más estrecho que la exposición a LAN, pero no sustituye leer la implementación. Un endpoint web local todavía puede ser alcanzado por otro proceso, una extensión del navegador o un puerto reenviado. Un relay de chat introduce una cuenta de tercero, retención de mensajes, manejo de tokens de bot y la posibilidad de que un comando conversacional se interprete como una instrucción para modificar un repositorio.
Si un modo remoto es necesario, conviene usar un proyecto desechable, enlazarlo a la interfaz más pequeña posible, mantener restrictiva la política de sistema de archivos y verificar qué comandos están disponibles antes de conectarlo a un checkout real. No debe tratarse un historial de chat visible como una pista de auditoría salvo que el proyecto documente cómo registra llamadas a herramientas, eventos de aprobación y fallos.
Esta no es una crítica exclusiva a Spettro. Es una regla general para runtimes de agentes: toda función de conveniencia que aumenta la alcanzabilidad merece una revisión de seguridad separada. Que el código sea abierto hace posible esa revisión, pero no la realiza por usted.
GPL-3.0 es una elección significativa
El repositorio de Spettro identifica el proyecto como licenciado bajo GPL-3.0. Eso es materialmente distinto de las licencias permisivas usadas por muchas bibliotecas para desarrolladores. Los desarrolladores pueden ejecutar, estudiar, modificar y compartir el programa bajo los términos de la GPL, pero las organizaciones que planeen incrustarlo en un producto propietario distribuido necesitan revisión legal sobre cómo combinan y distribuyen el código.
La licencia también encaja con la postura declarada del proyecto. Spettro no es simplemente un SDK oculto detrás de un servicio alojado; el repositorio incluye el runtime, los prompts, los scripts de instalación y la documentación. Una licencia copyleft fuerte puede ayudar a preservar la libertad de inspeccionar y redistribuir versiones modificadas. También puede reducir el conjunto de organizaciones dispuestas a convertirlo en componente de una herramienta comercial cerrada.
No conviene inferir de la licencia más de lo que dice. GPL-3.0 no garantiza soporte, tiempos de respuesta de seguridad, builds reproducibles ni una API estable. Esas son preguntas de gobernanza del proyecto e ingeniería de releases. La página de versiones más reciente mostraba v2.8.2, mientras que el README documenta Go 1.26.1 o posterior para compilar desde el código fuente. Eso basta para establecer que el proyecto está activo y cambia rápido; no basta para demostrar compatibilidad a largo plazo.
El historial de versiones dice “pruébalo”, no “estandariza sobre él”
La versión etiquetada más reciente visible en GitHub, v2.8.2, se publicó el 4 de octubre de 2026. La v2.8.1 anterior añadió un logo animado de terminal, y la v2.8.0 se publicó el 28 de septiembre. La cadencia visible sugiere un proyecto que avanza rápido por cambios de interfaz y flujo de trabajo. Eso puede ser bueno para una persona que adopta pronto y quiere que las mejoras lleguen deprisa. Puede ser incómodo para equipos que necesitan un comportamiento estable entre máquinas.
El repositorio tampoco mostraba conteo de issues o pull requests en el resumen de la página de releases en el momento de la revisión, mientras que la página principal mostraba una huella comunitaria pequeña. Esas señales deben interpretarse con cautela; son instantáneas, no una puntuación de calidad. Sí significan que muchas preguntas importantes quizá deban responderse leyendo el código, no apoyándose en años de informes de la comunidad.
Antes de adoptar una versión nueva, fije la release o el commit, conserve disponible el binario existente y ejecute una prueba de humo fija. Esa prueba debería incluir confianza de proyecto, configuración de proveedor, generación de plan, aprobación, una edición controlada de archivo, ejecución de pruebas, reanudación de sesión y apagado. Si depende de ACP, añada arranque del editor, cancelación y avisos de permisos. Si depende del control remoto, añada comprobaciones de autenticación y límites de red.
Un pequeño arnés de prueba vale más que una gran demostración. Le da una forma de notar cuándo una actualización de dependencia cambia la superficie de comandos, el modo de permisos por defecto, la estructura de prompts o el comportamiento de persistencia.
Quién debería probar Spettro ahora
Spettro tiene sentido para varios grupos concretos.
Primero, desarrolladores que prefieren flujos de terminal y quieren experimentar con roles de agente sin comprometerse con un único proveedor de modelos. La posibilidad de conectar proveedores alojados o locales e inspeccionar el manifiesto es útil para trabajos de comparación.
Segundo, mantenedores open source interesados en la mecánica de la supervisión de agentes. Spettro es lo bastante pequeño para leerlo, está escrito en un lenguaje familiar y explicita componentes de flujo que muchas herramientas más grandes mantienen detrás de un límite de servicio. Quienes contribuyan pueden trabajar en prompts, adaptadores de proveedor, comportamiento de sandbox, soporte ACP, pruebas, documentación o ingeniería de releases.
Tercero, equipos que construyen prototipos internos donde el requisito principal es un ejecutor de tareas controlable, no una plataforma empresarial pulida. Un espacio de trabajo local restringido y sin credenciales puede ofrecer un lugar razonable para evaluar si los traspasos de plan y aprobación mejoran la calidad de revisión.
Encaja mal con un equipo que busca un producto maduro, con soporte, para una flota y con compatibilidad de actualización garantizada. También es una mala primera opción para cambios no supervisados en infraestructura de producción, repositorios que contienen credenciales sensibles o tareas cuya finalización no puede comprobarse automáticamente.
Un plan práctico de evaluación
Una prueba útil cabe en una tarde si el alcance se mantiene pequeño. Empiece con un repositorio nuevo que contenga un programa diminuto, una prueba que falle y un README corto. Compile Spettro desde una release fijada o use un artefacto de release; después lea la documentación de configuración y puesta en marcha del proyecto. No empiece con una aplicación real.
Configure el sistema de archivos en solo lectura y la red en none. Pida al agente de planificación que describa cómo arreglaría la prueba fallida. Compruebe si identifica el archivo relevante y si evita afirmar que ha cambiado algo. Después cambie a un workspace limitado al repositorio desechable y apruebe la edición más pequeña posible.
A continuación, ejecute la misma tarea con un segundo proveedor o con un endpoint local. Compare el plan, la secuencia de herramientas, el diff final, las pruebas y el número de correcciones. Intente interrumpir la ejecución. Cierre el terminal y reanude la sesión. Inspeccione qué se guardó. Si usa un editor mediante ACP, repita allí las pruebas de aprobación y cancelación.
Solo después de esas comprobaciones debería añadir un repositorio real pero no sensible. Mantenga al agente lejos de credenciales de despliegue, tokens de publicación de paquetes y configuración personal. Use un árbol de trabajo separado o una rama desechable. Registre la versión, el modelo, el proveedor, los ajustes de permisos y las instrucciones del repositorio para que un resultado posterior pueda reproducirse.
Este método también produce retroalimentación útil para el proyecto. Un informe de fallo con una versión fijada, una reproducción pequeña, el modo de permisos, el proveedor y la llamada de herramienta esperada frente a la observada vale mucho más que un informe que solo diga que el agente se comportó de forma extraña.
Qué observar a continuación
Las siguientes pruebas significativas para Spettro no son otra lista de comandos. Son estabilidad y evidencia. ¿Puede el proyecto mantener consistentes las semánticas de permisos mientras añade funciones? ¿Puede hacer que el estado de sesión sea inspeccionable y portátil? ¿Puede su integración ACP preservar las mismas garantías de aprobación que la interfaz de terminal? ¿Pueden los mantenedores documentar cómo se almacenan credenciales, prompts, salida de herramientas y relays remotos? ¿Puede un contribuidor reproducir una release desde el código fuente y entender qué cambios afectan al comportamiento del agente?
El carácter open source del proyecto permite responder esas preguntas en público. Su tamaño pequeño hace que contribuir sea abordable. Su madurez actual significa que las respuestas no están cerradas. Esa combinación explica por qué merece estar en el radar: no como reemplazo terminado de todos los asistentes de programación, sino como un experimento concreto para volver legible el trabajo de agentes.
La idea más útil de Spettro es lo bastante simple como para conservarla: la autonomía debe estar rodeada de límites explícitos. Un plan debe verse antes de ejecutarse. Un rol debe tener un trabajo. Una llamada a herramienta debe heredar una política. Una sesión debe poder reanudarse sin volverse misteriosa. El software todavía necesita endurecimiento, documentación, revisión de seguridad y una base mayor de usuarios independientes. Hasta entonces, trátelo como un laboratorio prometedor y mantenga el laboratorio aislado.
Fuentes
Este artículo se basa en el repositorio y README de Aploide/spettro en GitHub; el historial de versiones de Aploide/spettro, incluida la publicación de v2.8.2 el 4 de octubre de 2026; el sitio oficial del proyecto Spettro; la documentación de Spettro sobre Agent Client Protocol; el índice de documentación de Spettro; y el archivo de licencia GPL-3.0 del repositorio.
Related articles
Comments
Sign in to comment.
No comments yet.