Spettro переносит рабочий процесс coding-агента в терминал — и делает разрешения частью продукта
Spettro — молодой терминальный coding-ассистент под GPL-3.0 с видимыми передачами между агентами, этапами согласования, выбором провайдера и системной песочницей. Его главное достоинство — проверяемая поверхность управления.
Spettro — небольшой открытый coding-ассистент с намеренно прозрачным рабочим процессом. Он запускается в терминале, разделяет планирование и реализацию, показывает активного агента и режим разрешений, а также сохраняет достаточно состояния, чтобы продолжить задачу позже. Проект написан на Go, использует терминальный интерфейс Bubble Tea и распространяется по лицензии GPL-3.0. На момент проверки репозиторий показывал 37 звёзд и шесть форков, а последним тегированным релизом был v2.8.2 от 4 октября 2026 года. Эти цифры важны: перед нами ранний проект для оценки, а не устоявшаяся основа корпоративного процесса разработки.
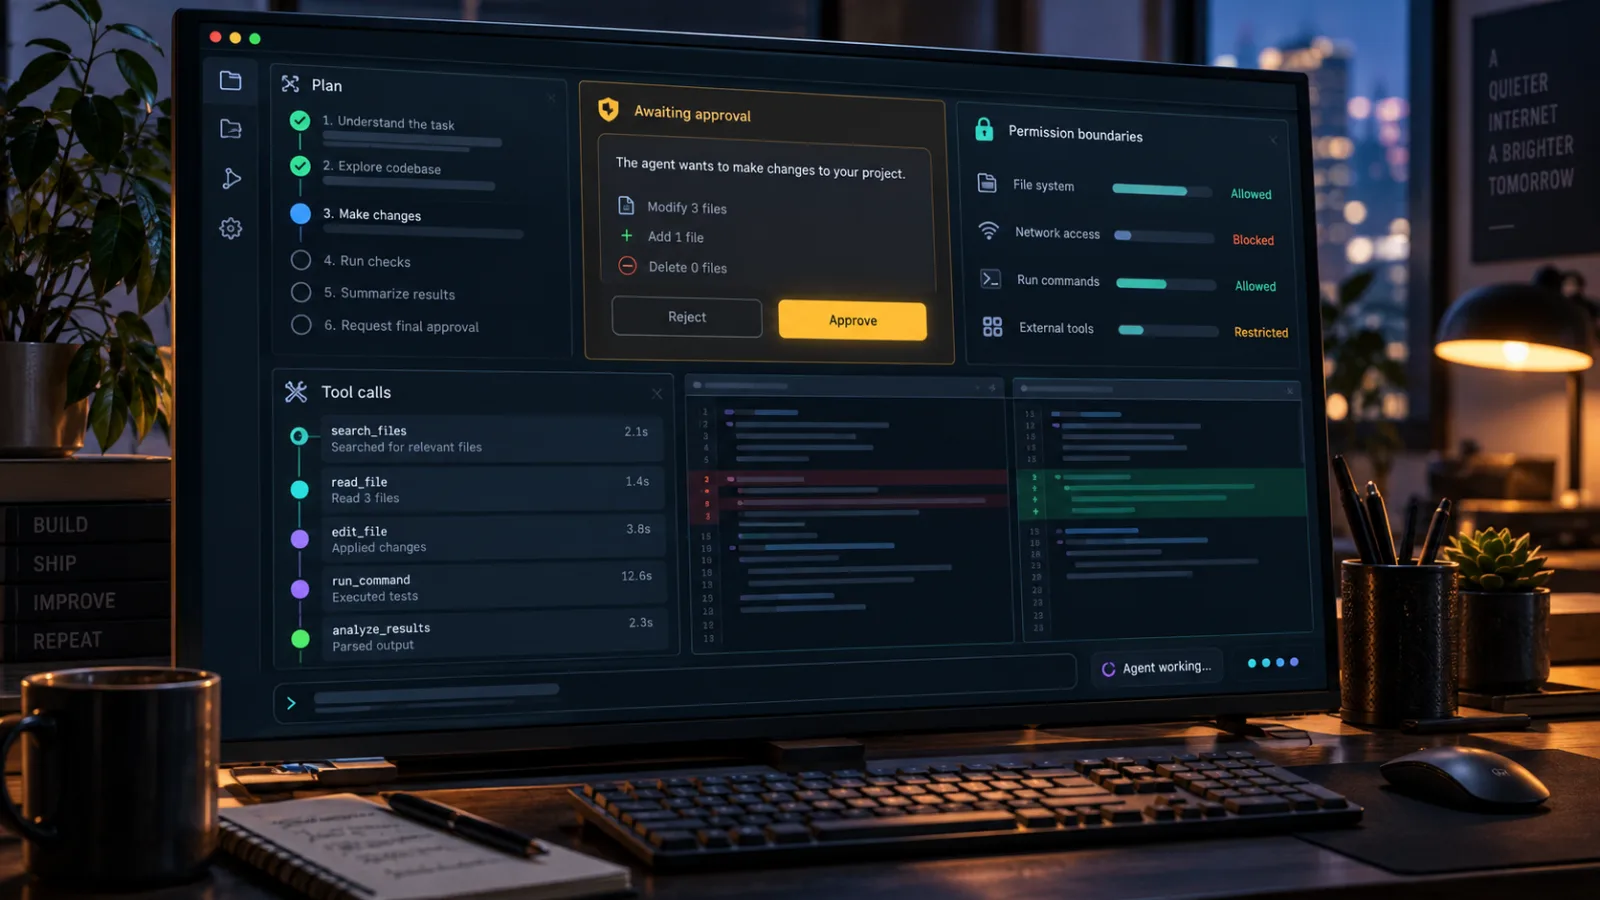
Поэтому главный вопрос звучит не так: способен ли Spettro заменить зрелого coding-ассистента? Пока он этого не доказал. Полезнее спросить, делает ли его дизайн работу с агентами более удобной для надзора. На этом, более узком тесте у Spettro есть цельная позиция: агент должен работать внутри объявленной границы проекта, предлагать действия до выполнения, использовать именованные роли вместо одного гигантского промпта и оставлять цепочку вызовов инструментов, которую разработчик может проверить.
Для открытого ПО это полезное направление. Многие coding-агенты соревнуются в том, сколько кода они способны изменить одной инструкцией. Spettro уделяет больше поверхности продукта тому, что происходит до изменения и вокруг него. Поэтому он интересен разработчикам, которые хотят изучить управление агентами, собрать локальный рабочий процесс или поучаствовать в развитии молодого приложения на Go. Одновременно это создаёт немало причин проводить эксперименты изолированно.
Что именно добавляет Spettro
Проект описывает себя как терминальный мультиагентный coding-ассистент. Формулировка может показаться взаимозаменяемой с растущим списком командных инструментов, но структура Spettro конкретнее. В репозитории есть манифест агентов, файлы промптов, терминальный интерфейс, настройки провайдеров, поддержка рабочих процессов, постоянные сессии, навыки, память, хуки и отдельный режим ACP для интеграции с редакторами. Встроенные роли охватывают планирование, написание кода, вопросы, исследование, работу с Git, тестирование, ревью и документацию.
Главная единица здесь — не отдельная роль, а передача работы. Агент-планировщик может изучить репозиторий и предложить последовательность изменений; затем coding-агент выполняет утверждённый план; после этого можно вызвать роли тестирования и ревью. Манифест и файлы промптов лежат в репозитории, а не скрыты в конфигурации сервисной стороны. Это не делает результат правильным автоматически, но даёт сопровождающему конкретный материал для чтения, форка и изменения.
Взаимодействие по умолчанию тоже намеренно более процедурное, чем один чат. Spettro предлагает доверить ему папку проекта, подключить провайдера модели, выбрать модель и начать с агента планирования. README документирует команды вроде /plan, /approve, /permission, /models, /skills, /compact и /resume. Такая лексика показывает, как создатели ожидают использования инструмента: сессия — это рабочая среда, план — объект для проверки, а режим разрешений — часть задачи, а не скрытая деталь реализации.
Практическая польза очевидна. Когда агентская сессия идёт не туда, причина обычно не сводится к абстрактному «модель была плохой». Агент мог получить слишком широкий доступ к файловой системе, задача могла быть недостаточно разбита, команда могла запуститься не в той директории, результат инструмента могли не проверить, а прерванная сессия — потерять контекст. Процесс, который называет эти этапы, оставляет оператору больше точек для остановки и проверки.
Разрешения — главная тема проекта
Самая сильная сторона Spettro в контексте открытого ПО — попытка приблизить границу разрешений к уровню выполнения. На сайте проекта сказано, что команды можно ограничивать песочницей Seatbelt в macOS, Landlock в Linux и Mandatory Integrity Control в Windows. Также документированы режимы файловой системы off, workspace-write и read-only, а среди сетевых политик указаны all, localhost, none или явный список портов.
Эти детали содержательнее общего обещания, что агент «безопасен». Они описывают поверхность политики, которую оператор может изучить. Проект сообщает, что политику можно передать через флаги командной строки или манифест агента, а модель не может её просматривать или менять. Для coding-агента это правильная граница обсуждения: языковая модель может предложить shell-команду, но решение о доступе к файлу, каталогу, устройству или сетевому адресу должен принимать runtime хоста.
Различие особенно важно при работе с локальными моделями или API-совместимыми сервисами. Выбор провайдера не устраняет риск выполнения. Локальная модель всё ещё может сгенерировать разрушительную команду. Размещённая модель всё ещё может неправильно понять репозиторий. Небольшой открытый runtime всё ещё может содержать ошибку в проверках разрешений. Песочница уменьшает радиус поражения, но не доказывает безопасность каждого рабочего процесса.
Поэтому первый тест должен быть намеренно скучным:
1. Создайте одноразовый репозиторий без учётных данных.
2. Запустите Spettro в режиме только чтения или с запросом подтверждения.
3. Попросите составить план, который лишь описывает небольшое изменение.
4. Проверьте предлагаемые вызовы инструментов и пути.
5. Разрешите изменение с очевидным тестом и простым откатом.
6. Повторите тест с отключённым доступом к сети.
Не начинайте с домашней директории, production checkout, каталога с SSH-ключами или репозитория, имеющего доступ к учётным данным развёртывания. Наличие режимов разрешений — повод проверить их работу, а не причина пропустить проверку.
Этап согласования полезен, но не заменяет ревью
В строгих режимах Spettro отделяет планирование от выполнения шагом /approve. Это удачный паттерн: человек получает возможность проверить предполагаемый объём до того, как инструменты начнут менять файлы. Здесь же команда может добавить собственный чек-лист: разрешённые каталоги, ожидаемые файлы, тесты, генерируемые артефакты и команды, которые должны оставаться недоступными.
Но есть ограничение. Согласование превращается в ритуал, если план слишком широк или его трудно прочитать. Строка «обновить поток аутентификации и исправить связанные тесты» не становится полноценным контролем только потому, что её утвердили. Полезному плану нужны ограниченный набор файлов, причина каждого изменения и шаг проверки. Spettro способен показать рабочий процесс, однако его качество всё равно зависит от промптов, инструкций репозитория и привычек команды.
То же относится к автономному режиму цели. Проект документирует команду /goal, которая позволяет runtime продолжать работу итерациями, обнаруживать остановки, возобновлять прогресс и прекращать выполнение, когда цель помечена как завершённая. Для длинных задач это удобно, но автономность повышает значение контрольных точек. Цикл цели следует воспринимать как конвейер сборки с заданным человеком бюджетом и условием выхода, а не как обещание, что агент сам поймёт, когда сделал достаточно.
Для отдельного разработчика разумная середина — включать режим цели только для задач с узким определением готовности. «Добавить парсер для этих пяти примеров и написать тесты» можно проверить. «Улучшить архитектуру» — нет. Если задача затрагивает зависимости, учётные данные, миграции, файлы развёртывания или чувствительный к безопасности код, лучше вернуться к потоку «сначала план» и сделать цикл коротким.
Мультиагентность не означает автоматического улучшения
Spettro рекламирует параллельный запуск субагентов, а также специализированные роли оркестратора и работников. Это может помочь, когда работа естественным образом делится: одна роль исследует репозиторий, другая готовит тесты, третья проверяет патч, а оркестратор объединяет результаты. Но несколько агентов способны потратить время и токены впустую, повторяя один и тот же поиск или выдавая несовместимые рекомендации.
Ценность возникает из границ ролей, а не из их количества. Хорошее разбиение даёт каждому исполнителю отдельный вопрос и понятный формат результата. Например, роль исследования может определить релевантные пакеты и текущие тесты; coding-роль — ограничиться планом реализации; роль ревью — искать только регрессии и пропущенное покрытие. Если каждая роль получает одинаковую расплывчатую инструкцию, параллелизм превращается в дублирование неопределённости.
Подход с манифестом выглядит перспективно именно потому, что определения ролей можно редактировать. Сопровождающие могут проверить, что сказано планировщику, изменить промпт ревью, добавить документационную роль для конкретного проекта или удалить ненужную. Это ближе к обычной открытой настройке, чем панель поставщика, где поведение меняется без локального diff.
Но вместе с этим появляется работа по сопровождению. Файлы промптов — часть поведения системы. Им нужны тесты, версионирование и ревью. Изменение инструкции агента может быть столь же существенным, как изменение обработчика команды, особенно если оно влияет на момент вызова инструментов или объём передаваемого контекста. Проекты, использующие Spettro, должны проверять манифесты агентов с такой же внимательностью, как конфигурацию CI и скрипты разработки.
Гибкость провайдеров полезна, но ответственность переходит оператору
Проект документирует поддержку Anthropic, API-совместимых интерфейсов OpenAI и локальных endpoint вроде LM Studio или Ollama. Он также заявляет маршрутизацию провайдеров, каталог моделей и нормализованные уровни рассуждения. Для экспериментов это удобно: разработчик может сравнить размещённую и локальную модель, использовать более дешёвую модель для исследования репозитория или оставить чувствительную кодовую базу на внутреннем endpoint, если тот достаточно надёжен.
Независимость от провайдера не равна независимости от модели. Разные модели по-разному интерпретируют инструменты, ограничения контекста, структурированный вывод и инструкции согласования. Промпт, который даёт аккуратный план с одним провайдером, у другого может привести к поверхностному резюме. Модель, хорошо справляющаяся с небольшим изменением на Go, может не выдержать большой монорепозиторий. Runtime способен нормализовать команду вроде /thinking high, но не может сделать базовые модели эквивалентными.
Лучший способ оценки — зафиксировать задачу. Возьмите небольшой эталонный репозиторий, определите ожидаемые файлы и тесты и выполните одну задачу с двумя провайдерами. Запишите, правильно ли план определяет код, спрашивает ли агент перед использованием инструментов, проходит ли итоговый патч тесты и сколько исправлений потребовалось человеку. Такой результат полезнее, чем оценка интерфейса после одной впечатляющей демонстрации.
Есть и вопрос управления данными. Репозиторий сообщает, что ключи шифруются, а сайт предлагает размещённых и локальных провайдеров, но перед подключением учётных данных всё равно нужно прочитать документацию о конфигурации и хранении. Следует выяснить, какой процесс может читать ключ, где хранятся данные сессии, сохраняются ли промпты и вывод инструментов и создаёт ли включённая web- или relay-функция дополнительный путь передачи данных. «Используйте собственный ключ» — это вариант развёртывания, а не полноценная политика конфиденциальности.
ACP превращает Spettro в нечто большее, чем терминальный эксперимент
Spettro может работать как агент Agent Client Protocol через стандартные потоки ввода и вывода. В документации ACP сказано, что редакторы вроде Zed и плагины Neovim могут управлять им через нативный интерфейс агента, повторно используя существующие настройки провайдера, модели, разрешений, манифеста и песочницы. Это практичное решение: политика выполнения остаётся в одном runtime, а фронтенд можно менять.
Это важно, потому что терминальные инструменты часто оказываются перед ложным выбором. Они могут предложить сильный командный процесс, но заставить пользователя отказаться от редактора, либо глубоко встроиться в один редактор и унаследовать его предположения. ACP создаёт возможный шов между этими задачами. Spettro остаётся runtime агента, а редактор становится местом для просмотра промптов, diff и вопросов.
Шов одновременно может скрывать ошибки. Интеграции с редакторами добавляют преобразование протокола, управление жизненным циклом, потоковый вывод, отмену и запросы разрешений. Ошибка клиента способна создать впечатление, что безопасная политика сломана, а непонятный интерфейс — привести к согласованию действия без понимания его границ. Ранним пользователям стоит тестировать ACP с теми же ограничениями, что и в терминале, и убедиться, что отмена действительно останавливает нижележащую операцию.
Пока сильнейший аргумент в пользу ACP не в том, что он заменяет редакторского ассистента. Он позволяет встроить проект в существующий рабочий процесс, не отбрасывая объявленные средства контроля runtime. Это архитектурное преимущество, за которым стоит следить, особенно если протокол начнут поддерживать новые клиенты.
Удалённое управление и Telegram требуют особой осторожности
Репозиторий документирует loopback-плоскость удалённого управления и режим, который может открыть её для устройств в локальной сети. Там же описан Telegram relay. Эти функции могут пригодиться разработчику, желающему наблюдать за сессией или управлять ею с другого устройства, но они существенно меняют модель угроз. Терминальный инструмент, читающий только локальный ввод, — одно; инструмент, принимающий удалённые команды, — совсем другое.
Безопасный вариант по умолчанию — оставить удалённые функции выключенными, пока не понятны их аутентификация, адрес привязки, защита транспорта и авторизация команд. Loopback уже, чем доступ из LAN, но не заменяет чтение реализации. К локальной web-точке всё ещё может обратиться другой процесс, расширение браузера или проброшенный порт. Relay через чат добавляет стороннюю учётную запись, хранение сообщений, работу с bot-токеном и риск того, что разговорная команда будет воспринята как указание изменить репозиторий.
Если удалённый режим необходим, используйте одноразовый проект, привяжите сервис к минимально возможному интерфейсу, оставьте ограничительную политику файловой системы и заранее проверьте доступные команды. Не подключайте его к настоящему checkout, пока не поймёте границы. Видимую историю чата нельзя считать журналом аудита, если проект не документирует, как записываются вызовы инструментов, события согласования и ошибки.
Это не претензия, характерная только для Spettro. Общее правило для runtime агентов таково: каждая функция удобства, увеличивающая доступность, заслуживает отдельной проверки безопасности. Открытый код делает такую проверку возможной, но не выполняет её за вас.
GPL-3.0 — значимый выбор
Репозиторий указывает для Spettro лицензию GPL-3.0. Это существенно отличается от разрешительных лицензий, распространённых среди библиотек для разработчиков. Разработчики могут запускать, изучать, изменять и распространять программу на условиях GPL, но организациям, планирующим встроить её в закрытый распространяемый продукт, потребуется юридическая проверка того, как код объединяется и распространяется.
Лицензия соответствует заявленной позиции проекта. Spettro — не только SDK, спрятанный за размещённым сервисом: репозиторий включает runtime, промпты, скрипты установки и документацию. Сильная copyleft-лицензия может помогать сохранять свободу изучения и распространения изменённых версий. Одновременно она способна сузить круг организаций, готовых сделать Spettro компонентом закрытого коммерческого инструмента.
Не следует приписывать лицензии больше, чем в ней сказано. GPL-3.0 не гарантирует поддержку, сроки реакции на уязвимости, воспроизводимые сборки или стабильный API. Это вопросы управления проектом и инженерии релизов. На странице последнего релиза был указан v2.8.2, а README требует Go 1.26.1 или новее для сборки из исходников. Этого достаточно, чтобы говорить об активном и быстро меняющемся проекте, но недостаточно для гарантии долгосрочной совместимости.
История релизов говорит «попробуйте», а не «стандартизируйте»
Последний тегированный релиз на GitHub, v2.8.2, опубликован 4 октября 2026 года. Предыдущий v2.8.1 добавил анимированный логотип терминала, а v2.8.0 вышел 28 сентября. Видимая частота релизов указывает на проект, быстро меняющий интерфейс и рабочие процессы. Раннему пользователю это может быть на руку: улучшения приходят быстро. Для команд, которым нужно стабильное поведение на разных машинах, это неудобно.
В сводке страницы релиза на момент проверки также не были показаны количества issues или pull request, а главная страница демонстрировала небольшое сообщество. Эти признаки нужно трактовать осторожно: это снимки состояния, а не оценка качества. Они означают лишь, что на многие важные вопросы пока придётся отвечать чтением кода, а не многолетней историей сообщений сообщества.
Перед переходом на новую версию закрепите релиз или commit, сохраните доступный предыдущий бинарник и запустите фиксированный smoke-тест. Он должен включать доверие к проекту, настройку провайдера, генерацию плана, согласование, контролируемое изменение файла, запуск тестов, возобновление сессии и завершение работы. При использовании ACP добавьте запуск редактора, отмену и запросы разрешений. При использовании удалённого управления проверьте аутентификацию и сетевые границы.
Небольшой тестовый стенд ценнее большой демонстрации. Он помогает заметить, что обновление зависимости изменило набор команд, режим разрешений по умолчанию, структуру промпта или поведение хранения состояния.
Кому стоит попробовать Spettro сейчас
Spettro подходит нескольким конкретным группам.
Во-первых, разработчикам, предпочитающим терминальные рабочие процессы и желающим экспериментировать с ролями агентов без привязки к одному поставщику моделей. Возможность подключать размещённых или локальных провайдеров и изучать манифест полезна для сравнительной работы.
Во-вторых, сопровождающим открытых проектов, интересующимся механикой надзора за агентами. Spettro достаточно мал, чтобы его прочитать, написан на знакомом языке и явно показывает компоненты рабочего процесса, которые крупные инструменты часто прячут за сервисной границей. Вклад можно делать в промпты, адаптеры провайдеров, поведение песочницы, поддержку ACP, тесты, документацию или инженерную часть релизов.
В-третьих, командам, создающим внутренние прототипы, где важнее контролируемый task runner, чем отполированная корпоративная платформа. Ограниченное локальное рабочее пространство без учётных данных даёт безопасное место, чтобы проверить, улучшают ли передачи «план — согласование» качество ревью.
Spettro плохо подходит команде, которая ищет зрелый поддерживаемый продукт для парка машин с гарантированной совместимостью обновлений. Это также не лучший первый выбор для бесконтрольных изменений production-инфраструктуры, репозиториев с чувствительными учётными данными или задач, завершение которых нельзя проверить автоматически.
Практический план оценки
Полезную пробу можно провести за один рабочий день, если держать масштаб небольшим. Начните с нового репозитория, где есть крошечная программа, падающий тест и короткий README. Соберите Spettro из закреплённого релиза или используйте артефакт релиза, затем прочитайте документацию по настройке и конфигурации. Не начинайте с настоящего приложения.
Установите файловую систему в режим только чтения, а сеть — в none. Попросите планировщика описать исправление падающего теста. Проверьте, находит ли он релевантный файл и не утверждает ли, что уже что-то изменил. Затем переключитесь на рабочее пространство, ограниченное одноразовым репозиторием, и согласуйте минимальное изменение.
После этого выполните ту же задачу со вторым провайдером или локальным endpoint. Сравните план, последовательность инструментов, итоговый diff, тесты и количество исправлений. Попробуйте прервать запуск. Закройте терминал и возобновите сессию. Проверьте, что было сохранено. Если используете редактор через ACP, повторите там тесты согласования и отмены.
Только после этих проверок добавляйте настоящий, но не чувствительный репозиторий. Не подпускайте агента к учётным данным развёртывания, токенам публикации пакетов и личной конфигурации. Используйте отдельное рабочее дерево или одноразовую ветку. Записывайте версию, модель, провайдера, настройки разрешений и инструкции репозитория, чтобы поздний результат можно было воспроизвести.
Такой метод даёт проекту и полезную обратную связь. Сообщение об ошибке с закреплённой версией, небольшой воспроизводимой ситуацией, режимом разрешений, провайдером и сравнением ожидаемого и фактического вызова инструмента гораздо ценнее фразы о том, что агент «вёл себя странно».
За чем следить дальше
Следующие важные проверки для Spettro — не ещё один список команд, а стабильность и доказательства. Сможет ли проект сохранять одинаковую семантику разрешений при добавлении функций? Сделает ли состояние сессии обозримым и переносимым? Сохранит ли интеграция ACP те же гарантии согласования, что и терминальный интерфейс? Смогут ли сопровождающие документировать хранение учётных данных, промптов, вывода инструментов и удалённых relay? Сможет ли участник воспроизвести релиз из исходников и понять, какие изменения влияют на поведение агента?
Открытый статус проекта делает эти вопросы публично проверяемыми. Небольшой размер упрощает участие. Текущая зрелость означает, что ответы ещё не установлены. Именно поэтому за проектом стоит следить: не как за готовой заменой каждому coding-ассистенту, а как за конкретным экспериментом по превращению работы агента в понятный процесс.
Самую полезную идею Spettro можно сформулировать просто: автономность должна быть окружена явными границами. План должен быть виден до выполнения. У роли должна быть конкретная задача. Вызов инструмента должен наследовать политику. Сессию должно быть можно возобновить, не превращая её в загадку. Самому ПО ещё нужны укрепление, документация, проверка безопасности и больше независимых пользователей. Пока этого нет, воспринимайте Spettro как перспективную лабораторию и держите лабораторию изолированной.
Источники
- Репозиторий и README Aploide/spettro — описание проекта, структуры, провайдеров и рабочих процессов.
- История релизов Aploide/spettro — сведения о версиях и датах выпусков.
- Официальный сайт Spettro — контекст проекта и описание возможностей.
- Документация Spettro Agent Client Protocol — сведения об интеграции с редакторами.
- Индекс документации Spettro — общая документация проекта.
- Файл лицензии Spettro GPL-3.0 — условия лицензирования.
Related articles
Comments
Sign in to comment.
No comments yet.