يجعل TelltaleDNS 0.6.0 اختبار DNS المختلط بين Raspberry Pi وKubernetes أسهل
يضيف TelltaleDNS 0.6.0 رؤية لأحمال Kubernetes، وتمارين لفشل التحويل، وHTTPS لواجهة الويب البرمجية. يستحق الإصدار الاختبار في المختبرات المنزلية والعناقيد الصغيرة، مع مراعاة وضعه السابق للإصدار 1.0 وتحفظ DNSSEC.
ما الذي يغيّره TelltaleDNS 0.6.0 فعليًا
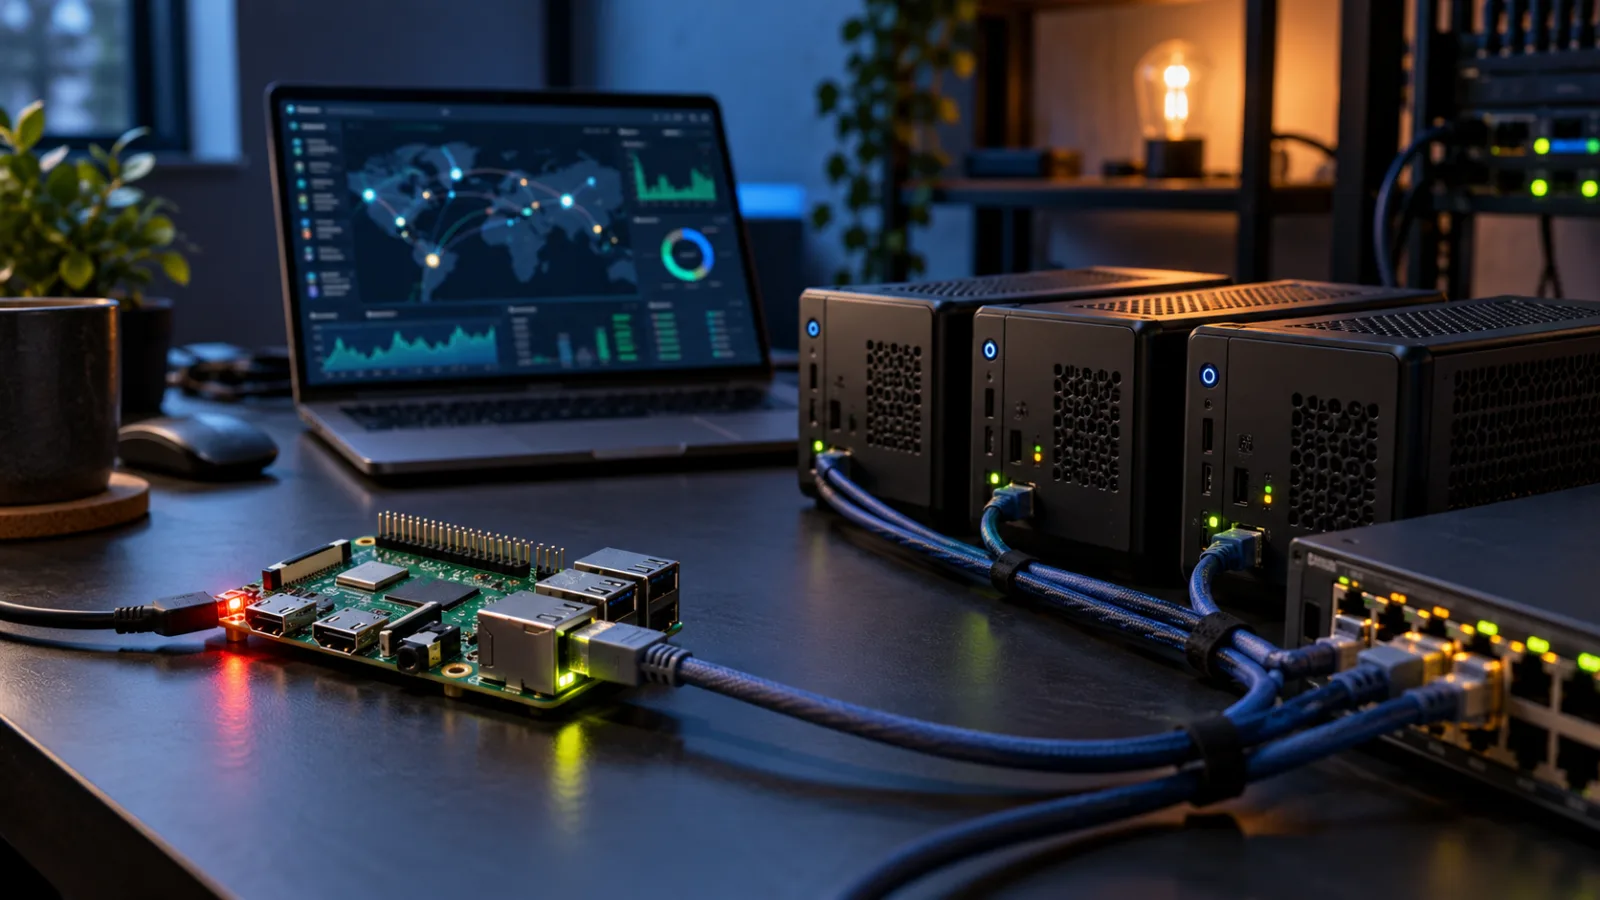
يركّز TelltaleDNS 0.6.0، الذي صدر في 20 أكتوبر 2026، بدرجة أقل على إضافة خادم DNS آخر متعدد الأغراض، وبدرجة أكبر على تسهيل مراقبة البيئة المختلطة واختبارها عمليًا. وأبرز تغيير فيه هو الوعي بـKubernetes: إذ يمكن أن تظهر الأحمال بصفتها أجهزة مسماة في واجهة الويب وفي سجل الاستعلامات. وهذا يمنح المشغّل إجابة أكثر فائدة عن سؤال مألوف—أي عميل أرسل الطلب—حين تكون الإجابة مخفية لولا ذلك خلف شبكات العناقيد، أو عناوين محللات الأسماء المشتركة، أو التسميات على مستوى البنية التحتية.
يهم هذا التمييز لأن الإصدار يتناول وضوح التشغيل بقدر ما يتناول عملية الحل نفسها. ويمكن فحص إدخال لوحة المعلومات الذي يعرّف حملًا من Kubernetes إلى جانب الأجهزة العادية، ما يجعل مقارنة النشاط القادم من عنقود مع الطلبات الصادرة عن Raspberry Pi أو محطة عمل أو عميل شبكة آخر أسهل. لا تحوّل الميزة كل مشكلة DNS إلى مشكلة بسيطة، لكنها تزيل طبقة من الغموض: فلدى المشغّل حمل مسمى ليتحقق منه، بدلًا من الاكتفاء بعنوان أو تدفق غير مميز من الاستعلامات.
أما الإضافة الرئيسية الثانية فهي تمرين مدمج لفشل التحويل. يستطيع TelltaleDNS إيقاف عقد محددة عمدًا لفترات تتراوح بين 15 و300 ثانية، ثم يعرض أي العملاء انتقلوا أثناء التمرين. والنقطة المهمة هنا أن الأمر اختبار مضبوط للسلوك، وليس مجرد مؤشر للحالة. قد يبدو التثبيت سليمًا ما دامت جميع العقد متاحة، لكنه قد يفشل عند اختفاء إحداها، أو احتفاظ العملاء بإجابة قديمة، أو عدم انتقال حركة المرور كما هو متوقع. يكشف التمرين هذه الفجوة من دون أن يضطر المشغّل إلى انتظار انقطاع غير مخطط له.
ويجعل نطاق المدة الاختبار قابلًا للضبط أيضًا. فقد يكشف انقطاع قصير ما إذا كان العملاء يستجيبون بسرعة، بينما قد يوضح انقطاع أطول ما إذا ظل الرجوع إلى البديل مستقرًا بعد دورة إعادة المحاولة الأولى. ويهدف التقرير الناتج إلى ربط حدث الفشل بانتقال العملاء، كي يتمكن المشغّل من فحص ما تغيّر فعلًا بدل افتراض أن التكرار الاحتياطي نجح لمجرد وجود عقدة احتياطية. وهذا يجعل الميزة مناسبة خصوصًا للتثبيتات الصغيرة، حيث يُبنى DNS غالبًا من بضع آلات ولا يخضع للاختبار إلا نادرًا.
ويضيف الإصدار كذلك HTTPS إلى واجهة الويب وواجهة API. ويغيّر ذلك طريقة إتاحة سطح الإدارة والوصول إليه، مع إبقاء خدمة DNS نفسها منفصلة عن مسألة حماية نقاط النهاية الإدارية. لذلك يُعد HTTPS تحسينًا عمليًا للنشر، لكن ينبغي تقييمه ضمن إعداد الثقة المحيط به: إذ يحتاج العملاء والمسؤولون إلى التعرّف على الشهادة التي تستخدمها الواجهة، ويظل دليل النشر المرجع للترتيب المدعوم.
وبعيدًا عن الميزات الرئيسية، يحسّن الإصدار 0.6.0 التعامل مع الاتصالات المشفّرة مع المصادر العليا وفحوص الجاهزية. وتجعل هذه التغييرات الخدمة أسهل في وضعها ضمن بنية تكون فيها خصوصية الاتصالات مع المصادر العليا وتوافر الخدمة من الأمور القابلة للمراقبة. لكنها لا تلغي الحاجة إلى اختبار مسار المحلل الفعلي. فقد يتأثر التعامل مع الاتصالات المشفّرة بنقطة النهاية البعيدة أو بالإعداد المحلي، بينما لا تكون إشارات الجاهزية مفيدة إلا عندما تطابق الحالة التي يهتم بها المشغّل فعلًا.
ينبغي قراءة الإصدار بوصفه خطوة ملموسة في الاتجاه الحالي للمشروع، لا وعدًا بأن كل عنصر في خارطة طريقه الأوسع أصبح متاحًا بالفعل. فتسمية أحمال Kubernetes، وتمارين فشل التحويل، وHTTPS، والتعامل مع المصادر العليا المشفّرة، وتحسينات الجاهزية هي التغييرات الموصوفة هنا. ولا ينبغي اعتبار القدرات الأخرى المخطط لها مشحّنة لمجرد انسجامها مع التصميم العام للمشروع. ولأي شخص يقيّم TelltaleDNS، يظل هذا الحد الفاصل مفيدًا: يمكن اختبار 0.6.0 وفق السلوك الذي يقدمه اليوم، بينما تبقى خارطة الطريق مجموعة منفصلة من التوقعات المستقبلية.
لماذا يهم تصميم Pi وKubernetes المختلط
غالبًا ما يعمل إعداد يجمع بين Raspberry Pi وKubernetes جيدًا، إلى أن تظهر حاجة إلى تشخيص مشكلة ما. فقد تعمل خدمة DNS على Pi أو بالقرب منه، بينما توجد التطبيقات والخدمات المساندة داخل العنقود. ولدى Kubernetes طبقة خاصة به للتسمية واكتشاف الخدمات، إذ يتولى CoreDNS حل الأسماء داخل العنقود، في حين تعتمد بقية شبكة المنزل أو المكتب الصغير على المُحلِّل الرئيسي. وتضيف لوحات الأجهزة عرضًا آخر للبيئة. قد يكون كل مكوّن سليمًا بمفرده، ومع ذلك يظل على المشغّل إعادة بناء المسار الذي سلكه طلب معيّن.
يهم هذا التشتت لأن أعطال DNS نادرًا ما تظهر كتوقف نظيف لنظام واحد بعينه. قد يتمكن عميل من الوصول إلى الأسماء العامة، لكنه يفشل في حل اسم خدمة داخلية. وقد يكون حمل عمل متاحًا من داخل العنقود، لكنه لا يمكن الوصول إليه من جهاز على الشبكة المحلية. كما قد يؤدي تغيير عقدة إلى تبديل المكان الذي يُجاب فيه عن الطلب أو المُحلِّل المتاح له، من دون أن يكشف ذلك السبب الحقيقي بوضوح في قائمة أجهزة عامة الغرض. في بيئة صغيرة، قد لا يوجد فريق مراقبة منفصل يربط هذه الإشارات ببعضها. لذلك يحتاج الشخص الذي يدير Pi والمُحلِّل والعنقود إلى صورة تشغيلية تتجاوز هذه الحدود.
يهدف TelltaleDNS 0.6.0 إلى جعل هذه الصورة أكثر اتساقًا. إذ يعرض تكامله مع Kubernetes أحمال العمل كأجهزة مسماة في الواجهة وفي سجل الاستعلامات. وتغيّر هذه المعلومة نوع السؤال الذي يستطيع المشغّل طرحه. فبدلًا من رؤية عنوان فقط أو هوية عميل غامضة، يمكن أن يدور التحقيق حول حمل العمل الذي أنشأ الطلب. كما يمكن النظر إلى استعلام مرتبط بتطبيق Kubernetes إلى جانب طلبات عملاء الشبكة العاديين، بحيث لا يعود المُحلِّل مراقَبًا كما لو أنه يخدم عالمين لا علاقة بينهما.
وتنطبق الفكرة نفسها على عروض الأسماء الداخلية. فالأسماء المستخدمة داخل العنقود وعمليات البحث العكسي الخاصة تختلف تشغيليًا عن حركة DNS العامة، لكنها تظل جزءًا من قصة الاستكشاف نفسها عندما يتقاسم Pi وKubernetes مسؤولية حل الأسماء. وقد يساعد جمع هذه العروض في مستوى إدارة واحد على التحقق مما إذا كانت المشكلة محصورة في اسم محلي داخل العنقود، أو تؤثر في عمليات البحث عن العناوين الخاصة، أو تتعلق بالمسار بين العنقود وبقية الشبكة. ولا تكمن الفائدة في أن الواجهة تلغي الطبقات الأساسية؛ بل في أنها تمنح المشغّل مكانًا مشتركًا لفحص سلوكها.
ويضيف التوجيه الواعي بالعقدة بُعدًا مفيدًا آخر. ففي العنقود، قد يعتمد مسار الإجابة على العقدة التي تخدم حمل العمل أو تتولى معالجة الطلب. ويمنح المُحلِّل القادر على مراعاة هذه العلاقة اختبار تجاوز الفشل هدفًا أكثر تحديدًا: إذ يستطيع المشغّل فحص ما يحدث عند عدم توفر عقدة مختارة، والعملاء الذين ينتقلون، وما إذا كان السلوك الناتج يطابق الهيكل المقصود. وهذا أكثر إفادة من التحقق فقط من استمرار تشغيل عملية DNS؛ فهو يربط التوافر بأحمال العمل والعملاء الذين يعتمدون على المسار.
ويكتسب ذلك أهمية خاصة في المختبرات المنزلية ولدى المشغّلين الصغار، لأن الهدف عادة ليس بناء منصة كبيرة ومجردة لاكتشاف الخدمات. بل الحفاظ على بيئة متواضعة مفهومة مع نموها. فقد يوفر Raspberry Pi مكانًا مستقرًا لخدمات الشبكة، بينما يمنح Kubernetes التطبيقات التي تحتاج إلى نشر قابل للتكرار وتسمية داخلية موطنًا مناسبًا. ويتمثل التحدي التشغيلي في الحفاظ على علاقة واضحة بين هذين الجزأين. وتشير تسميات أحمال العمل في TelltaleDNS، وإظهار الأسماء الداخلية، وسلوكه الواعي بالعقدة إلى هذه العلاقة المشتركة، بدل التعامل مع العنقود كصندوق مغلق.
لكن من المهم التمييز بين الرؤية والسلطة. فوجود مستوى إدارة واحد لا يلغي الحاجة إلى فهم بنية DNS الفعلية. ويظل دليل النشر المرجع المعتمد لكيفية ترتيب المكونات وللترتيب الذي ينبغي اتباعه عند إجراء التغييرات. ينبغي للمشغّلين استخدام الواجهة لمراقبة البيئة واختبارها، مع الاستناد إلى نموذج النشر الموثّق لتحديد موضع المُحلِّل وتكامل العنقود وموقع حركة العملاء. ويحافظ هذا الفصل على فائدة لوحة المعلومات، من دون أن يحولها إلى بديل عن معرفة الإعدادات.
كما يجعل الإصدار الجديد تقييمه بأمان أسهل. وتبرز قيمة التصميم المختلط حين يجيب عن أسئلة عملية على جانبي هذا الحد الفاصل: أيُّ حمل عمل أنشأ الطلب؟ وما العقدة المعنية؟ وهل كان الاسم محليًا داخل العنقود، أم خاصًا، أم خارجيًا؟ وهل انتقل العملاء كما هو متوقع عندما أُخرجت عقدة من الخدمة؟ إذا أمكن الإجابة عن هذه الأسئلة من سجل موحّد ومنظور إدارة متسق، يصبح من الأسهل فهم شبكة صغيرة تجمع بين Pi وKubernetes أثناء الصيانة وتمارين الأعطال. ولا يعني ذلك أن كل مشكلة DNS ستصبح بسيطة، بل يوفّر طريقة أكثر قابلية للاختبار لرؤية كيفية تفاعل مكوّنات الشبكة.
خطة اختبار معقولة قبل تغيير DNS الشبكة
تعامل مع TelltaleDNS 0.6.0 كتقييم مضبوط، لا كسبب لتوجيه كل عميل فورًا إلى محلّل جديد. ابدأ بالإصدار المعلَّم، وأبقِ محلّلًا معروفًا وموثوقًا متاحًا طوال الاختبار. وتكمن أهمية هذا البديل في أن DNS جزء من المسار المستخدم للوصول إلى كل خدمة أخرى تقريبًا: فإذا احتوى النشر الجديد على خطأ في البنية، أو شهادة غير موثوقة، أو مشكلة في إعادة المحاولة مع خادم علوي، فينبغي أن تكون الاستعادة تغييرًا مقصودًا في الإعدادات، لا إصلاحًا مرتجلًا. لذلك يجب أن تُجرى الجولة الأولى بالتوازي مع الترتيب القائم، مع توجيه مجموعة صغيرة وغير حرجة من العملاء فقط نحو TelltaleDNS.
قبل تغيير إعدادات العملاء، وثّق الأسماء التي يجب أن يجيب عنها الاختبار. في بيئة تجمع بين Raspberry Pi وKubernetes، يشمل ذلك نطاق العنقود cluster.local، إضافة إلى عمليات البحث العكسي الخاصة. تحقّق من المكان المتوقع لحلّ كل فئة من الأسماء، وما إذا كان مسار الاستجابة يعتمد على عقدة أو خادم علوي بعينه. فالغرض ليس مجرد التأكد من قدرة المتصفح على فتح خدمة مألوفة. ينبغي للاختبار المفيد أن يوضح بقاء أسماء أحمال العمل، وأسماء الأجهزة الداخلية، والسجلات العكسية ظاهرة وقابلة للاستخدام من العملاء الذين يحتاجون إليها فعلًا. أبقِ الربط موثّقًا بوضوح، لأن المحلّل قد يبدو سليمًا بينما يرسل استعلامًا داخليًا بصمت إلى المكان الخطأ.
يستحق HTTPS نقطة تحقق مستقلة. يضيف الإصدار HTTPS إلى واجهة الويب وواجهة API، لذا تحقّق من موثوقية الشهادة من الأجهزة والأدوات التي ستدير الخدمة أو تراقبها. فتح صفحة بعد تجاوز تحذير أمني ليس اختبارًا تشغيليًا ناجحًا؛ إذ ينبغي أن تعمل سلسلة الشهادة وتوقعات اسم المضيف مع عملاء الإدارة المقصودين. اختبر واجهة API إلى جانب واجهة المتصفح، لأن مسار الأتمتة قد يفشل حتى عندما تبدو لوحة المعلومات المرئية طبيعية. سجّل نقطة النهاية الدقيقة وافتراضات الثقة المستخدمة في الاختبار، كي يمكن إعادة إنتاجها بعد ترقية أو تغيير في البنية.
بعد نجاح الحلّ الأساسي للأسماء والإدارة، نفّذ تمرين تجاوز فشل باستخدام مجموعة غير حرجة من العملاء. صُممت الميزة لإيقاف عقد محددة عمدًا لمدة يختارها المستخدم بين 15 و300 ثانية، ثم الإبلاغ عن العملاء الذين انتقلوا. استخدم هذه الآلية كتمرين للملاحظة: حدّد العقد التي سيجري إيقافها، وسجّل سلوك العملاء المتوقع، وراقب ما إذا كان هؤلاء العملاء يواصلون حلّ الأسماء عبر المسار المتاح. لا تبدأ بالشبكة كلها. فالمجموعة الصغيرة تتيح التمييز بين التسليم المقصود وبين انقطاع أوسع سببه مسار خاطئ، أو إعداد قديم لدى العميل، أو ربط غير مكتمل للأسماء الداخلية.
أثناء التمرين، افحص ما هو أبعد من النتيجة النهائية. ينبغي أن يوضح سجل الاستعلامات ما طلبه العملاء عندما كانت العقد المحددة غير متاحة، كما ينبغي لتقرير تجاوز الفشل أن يجعل انتقال العملاء ظاهرًا. ويُعد سلوك الجاهزية إشارة مهمة أخرى: تأكد من كيفية تقديم الخدمة نفسها قبل انقطاع العقدة وبعده، بدل افتراض أن تشغيل العملية يساوي جاهزية محلّل الأسماء. بعد انتهاء التمرين، أعد العقد المحددة إلى الخدمة، وكرّر عددًا كافيًا من فحوص العملاء للتحقق من عودة الحركة إلى المسار المتوقع. ويكون الاختبار قابلًا للعكس عندما يمكن رؤية الفشل والاستعادة معًا في السجلات وفي سلوك العملاء الفعلي.
ينطبق النهج المرحلي نفسه على التعامل مع المنابع العلوية المشفّرة. اختبر عمليات البحث العادية أولًا، ثم راقب سلوك محلّل الأسماء عندما تضطر وصلة المنبع المشفّرة إلى إعادة المحاولة. ابحث عن مسار تعافٍ واضح بدل الاعتماد على استعلام ناجح واحد. فالهدف هو تحديد ما يحدث أثناء الانقطاع، لا مجرد إثبات إمكانية تفعيل التشفير. اجعل حركة الاختبار محدودة، واحتفظ بمحلّل الأسماء المعروف باستقراره إلى أن تتضح سلوكيات إعادة المحاولة، وإشارات الجاهزية، وسجلات الاستعلامات، ونتائج الأسماء الداخلية كلها.
بعد هذه الفحوص فقط، ينبغي توسيع الاختبار ليشمل مزيدًا من العملاء. غيّر اعتمادًا واحدًا في كل مرة، وحافظ على مسار تراجع موثّق، وقارن السلوك وفق أنماط المرور الفعلية التي تنتجها الشبكة. ويشمل ذلك عمليات البحث المعتادة للأجهزة، إلى جانب الأسماء المرتبطة بـKubernetes واستعلامات العكس الخاصة. إذا ظهرت نتيجة مفاجئة، فأعد العملاء المتأثرين إلى محلّل الأسماء المعروف باستقراره، واعزل السبب قبل توسيع التجربة. يتيح ذلك استخدام الإصدار أداةً تشغيلية قابلة للاختبار، مع احترام حقيقة أن تغييرات DNS قد تؤثر في البيئة بأكملها دفعة واحدة.
القيود والترخيص والبدائل
من الأفضل التعامل مع TelltaleDNS 0.6.0 بوصفه مشروعًا قابلًا للاختبار، لا بديلًا مكتملًا لمنصة DNS راسخة. فما يزال في مرحلة ما قبل الإصدار 1.0، ولذلك قد تتغير مفاتيح الإعدادات والواجهات وواجهات برمجة التطبيقات مع تطور المشروع. ويهم ذلك خصوصًا للمشغلين الذين يريدون وضعه أمام الشبكة ثم تركه من دون متابعة: فقد يتطلب التحديث مراجعة تعليمات النشر، وفحص الإعدادات، والتأكد من أن واجهة الإدارة ما زالت تمثل طوبولوجيا محلّل الأسماء نفسها. تكمن فائدة الإصدار في أنه يجعل فحص DNS المختلط بين Raspberry Pi وKubernetes واختباره أسهل، لكن هذه الفائدة لا تلغي العمل التشغيلي المرتبط بخدمة أساسية في الشبكة.
وتحدد ملاحظات الإصدار أيضًا قيدًا معينًا في DNSSEC ينبغي أن يدخل ضمن أي تقييم. ففي وضع التحقق، قد يفشل الإقلاع بطريقة تؤدي إلى ظهور SERVFAIL إلى أن تُخزَّن المفاتيح المطلوبة مؤقتًا. وليس هذا تفصيلًا ينبغي اكتشافه أثناء ترحيل واسع للشبكة. على كل من يختبر التحقق من DNSSEC عزل الاختبار، ومراقبة سلوك الإقلاع والجاهزية، والتأكد من استعادة الإجابات كما هو متوقع بعد امتلاء الذاكرة المؤقتة. وينبغي أن يظل محلّل أسماء معروف باستقراره متاحًا أثناء هذا الفحص، وأن يكون مسار التراجع بسيطًا بما يكفي لاستخدامه من دون الاعتماد على سلامة الخدمة الجديدة. الفارق المهم هو بين التحقق المنضبط من هذا القيد وافتراض أن نجاح بحث أساسي يثبت جاهزية كل أوضاع محلّل الأسماء للإنتاج.
أما الترخيص فمن السهل نسبيًا فحصه. إذ يتضمن المستودع كلاً من LICENSE-APACHE وLICENSE-MIT، ما يمنح المشروع ملفي ترخيص مزدوجين ينبغي مراجعتهما إلى جانب الشروط الخاصة بالمستودع قبل إعادة التوزيع أو الدمج في نظام أكبر. كما تشير وثائق المشروع ومواد الإصدار إلى صور موقّعة وقائمة مكونات برمجية. وهذه إشارات مفيدة إلى جوانب سلسلة التوريد للمشغل الذي يقرر كيفية اختبار البرنامج ونشره، لكنها لا تغني عن فحص مصدر الصورة الفعلي، وآلية التحقق من التوقيع، وأصل البناء، ومحتويات قائمة المكونات في البيئة التي ستعمل فيها الخدمة. وينبغي التعامل معها على أنها أدلة تحتاج إلى تحقق، لا خلاصة أمنية شاملة.
وهذا يضع TelltaleDNS في منطقة وسطى عملية لمستخدمي Pi-hole أو Technitium. فمن المعقول تقييمه عندما تكون المشكلة تحديدًا بيئة صغيرة مختلطة تحتاج فيها بنية Raspberry Pi وأحمال Kubernetes إلى رؤية تشغيلية موحدة، وحيث يمكن اختبار سلوك تجاوز الأعطال قبل إجراء التغيير. أما اعتباره بديلًا شاملًا لمجرد أنه يوفر رؤية للأحمال، وتمارين، وHTTPS، والتعامل مع المنابع العلوية المشفّرة في مشروع واحد، فهو أقل منطقية. وقد تظل محللات الأسماء الحالية خيارًا أفضل عندما يكون سلوكها الحالي أو توثيقها أو تكاملاتها أو استقرارها ملائمًا للشبكة بالفعل.
لذلك يعتمد القرار الدقيق على نتيجة الاختبار المرحلي، لا على قائمة الميزات وحدها. شغّل الإصدار ذي الوسم، وأبقِ محلّل الأسماء الحالي متاحًا، وافحص الأسماء الخاصة والمحلية داخل العنقود، وتحقق من الثقة في الشهادة، وافحص سلوك الاستعلامات والجاهزية، ثم كرر تمرين تجاوز الأعطال مع عملاء غير حرجين. بعد ذلك، أدرج سلوك الإقلاع في وضع التحقق من DNSSEC ضمن معايير القبول، وسجّل كيفية عمل التعافي والتراجع. إذا كانت هذه الفحوص مرضية، فقد يكون TelltaleDNS 0.6.0 تجربة جديرة بالثقة لمختبر منزلي أو عنقود صغير. أما إذا لم تكن كذلك، فإن حالة ما قبل الإصدار 1.0 وقيد DNSSEC الموثق يقدمان سببين واضحين لتأجيل الاعتماد، مع مواصلة استخدام خدمة DNS الحالية.
Related articles
OpenClaw 2026.9.4 يجعل العثور على الإضافات والمهارات أسهل — والتحقق منها أكثر وضوحاً
يركز OpenClaw 2026.9.4 على اكتشاف الإضافات، وتحسين المهارات بتوجيه المستخدم، وإعداد أكثر أماناً، وإعادة استخدام العمال السحابيين. لكنه يذكّر أيضاً بمراجعة الصلاحيات والتكاليف والنسخ الاحتياطية والتوافق قبل توسيع الأتمتة.
OpenArm 2.0 يجعل تجارب الذكاء الاصطناعي الفيزيائي القابلة لإعادة الإنتاج هي المشروع الحقيقي مفتوح المصدر
ليست قيمة OpenArm 2.0 في ذراع ذي سبع درجات حرية فحسب، بل في ربط العتاد المفتوح وROS 2 والمحاكاة والتشغيل عن بُعد ومجموعات البيانات وخلية تقييم مشتركة ضمن سير عمل تستطيع مختبرات أخرى تكراره.
EmbeddingGemma 2 يجعل البحث المحلي متعدد الوسائط عملياً، لكنه ليس ترقية جاهزة لـ RAG
يضع نموذج Google المفتوح الأوزان، البالغ 740 مليون مُعامل، النص والشيفرة والصور والفيديو والصوت في فضاء تضمين واحد. القيمة الحقيقية تظهر حين يحل الفهرس المحلي الموحّد مشكلة استرجاع فعلية.
يجعل Muse Spark Open تشغيل الذكاء الاصطناعي الحدّي محلياً أكثر واقعية، لكن العتاد هو من يحدد جدواه العملية
إطلاق أوزان Muse Spark Open وأجهزة RTX Spark يجعل تجربة النماذج الحدّية محلياً أقرب إلى متناول المطورين. لكن القرار الحقيقي يتوقف على سير العمل والخصوصية والسرعة والتكلفة والصيانة، لا على حجم النموذج وحده.
Comments
Sign in to comment.
No comments yet.