TelltaleDNS 0.6.0 ułatwia testowanie DNS-u w mieszanych środowiskach Raspberry Pi i Kubernetes
TelltaleDNS 0.6.0 dodaje widoczność obciążeń Kubernetes, testy przełączania awaryjnego i HTTPS dla webowego API. Wydanie warto sprawdzić w homelabach i małych klastrach, ale status pre-1.0 oraz zastrzeżenie dotyczące DNSSEC wykluczają bezrefleksyjne wdrożenia produkcyjne.
Co właściwie zmienia TelltaleDNS 0.6.0
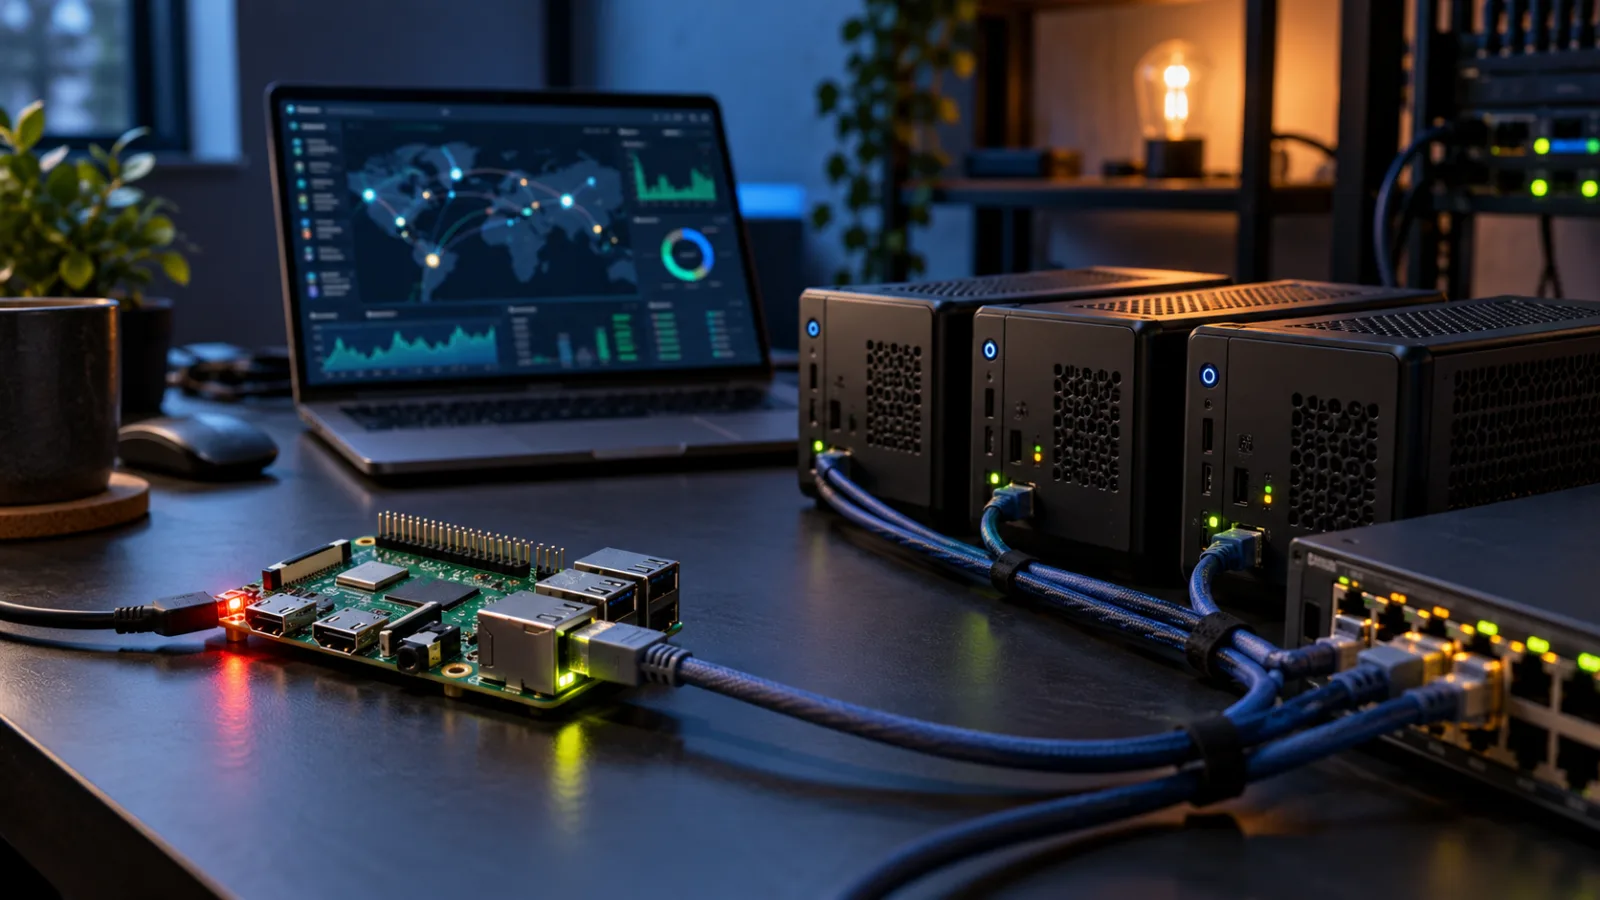
TelltaleDNS 0.6.0, wydany 20 października 2026 roku, skupia się mniej na dodaniu kolejnego serwera DNS ogólnego przeznaczenia, a bardziej na ułatwieniu obserwacji i testowania mieszanego środowiska. Najbardziej widoczną zmianą jest świadomość Kubernetes: obciążenia mogą pojawiać się jako nazwane urządzenia w interfejsie webowym i historii zapytań. Operator otrzymuje dzięki temu bardziej użyteczną odpowiedź na znajome pytanie — który klient wykonał żądanie — gdy w przeciwnym razie odpowiedź mogłaby zostać ukryta za siecią klastra, współdzielonymi adresami resolvera albo etykietami na poziomie infrastruktury.
To rozróżnienie ma znaczenie, ponieważ wydanie dotyczy widoczności operacyjnej w takim samym stopniu jak rozwiązywania nazw. Wpis na pulpicie identyfikujący obciążenie Kubernetes można analizować obok zwykłych urządzeń, dzięki czemu łatwiej porównać aktywność klastra z żądaniami Raspberry Pi, stacji roboczej lub innego klienta sieciowego. Funkcja nie sprawia, że każdy problem z DNS-em staje się prosty, ale usuwa jedną warstwę niejasności: operator ma do zbadania nazwane obciążenie, a nie tylko adres lub niejednorodny strumień zapytań.
Drugim dużym dodatkiem jest wbudowany test przełączania awaryjnego. TelltaleDNS może celowo zatrzymać wybrane węzły na okres od 15 do 300 sekund, a następnie poinformować, którzy klienci się przenieśli. Najważniejsze jest to, że mamy tu do czynienia z kontrolowanym testem zachowania, a nie tylko wskaźnikiem stanu. Instalacja może wyglądać na sprawną, gdy wszystkie węzły są dostępne, a mimo to zawieść po zniknięciu jednego z nich, gdy klienci zachowają starą odpowiedź albo gdy routing nie przeniesie ruchu zgodnie z oczekiwaniami. Test ujawnia tę lukę bez konieczności czekania na nieplanowaną awarię.
Zakres czasu trwania pozwala też dopasować test do potrzeb. Krótkie przerwanie może pokazać, czy klienci reagują szybko; dłuższe ujawni, czy mechanizm awaryjny pozostaje stabilny po pierwszej serii ponowień. Raport ma połączyć zdarzenie awarii z migracją klientów, aby operator mógł sprawdzić, co rzeczywiście się zmieniło, zamiast zakładać, że nadmiarowość zadziałała tylko dlatego, że istniał węzeł zapasowy. To szczególnie istotne w małych instalacjach, gdzie DNS często opiera się na kilku maszynach i jest rzadko testowany.
Wydanie dodaje również HTTPS dla interfejsu webowego i API. Zmienia to sposób udostępniania i otwierania powierzchni zarządzania, pozostawiając samą usługę DNS odrębną od kwestii ochrony jej endpointów administracyjnych. HTTPS jest więc praktycznym usprawnieniem wdrożeniowym, ale należy oceniać je jako element szerszej konfiguracji zaufania: klienci i administratorzy muszą rozpoznawać certyfikat używany przez interfejs, a przewodnik wdrożeniowy pozostaje punktem odniesienia dla obsługiwanej konfiguracji.
Poza najważniejszymi funkcjami wersja 0.6.0 poprawia obsługę szyfrowanych połączeń z upstreamami oraz kontroli gotowości. Razem zmiany te ułatwiają umieszczenie usługi w topologii, w której prywatność połączeń z upstreamem i dostępność usługi są jednocześnie obserwowalnymi elementami. Nie eliminują jednak potrzeby testowania rzeczywistej ścieżki resolvera. Na obsługę szyfrowanego połączenia nadal mogą wpływać zdalny endpoint lub lokalna konfiguracja, a sygnały gotowości są użyteczne tylko wtedy, gdy odpowiadają stanowi, który faktycznie interesuje operatora.
Wydanie należy traktować jako konkretny krok w obecnym kierunku projektu, a nie obietnicę, że każda pozycja z szerszej mapy drogowej jest już dostępna. Opisane tutaj zmiany to nazewnictwo obciążeń Kubernetes, testy przełączania awaryjnego, HTTPS, obsługa szyfrowanych upstreamów oraz usprawnienia kontroli gotowości. Innych planowanych możliwości nie należy uznawać za wydane tylko dlatego, że pasują do ogólnego projektu systemu. Dla osób oceniających TelltaleDNS ta granica jest przydatna: wersję 0.6.0 można testować pod kątem zachowania dostępnego dziś, a mapa drogowa pozostaje osobnym zbiorem przyszłych oczekiwań.
Dlaczego mieszana konstrukcja Pi i Kubernetes ma znaczenie
Mieszane środowisko Raspberry Pi i Kubernetes często działa bez zarzutu — dopóki nie trzeba zdiagnozować problemu. Usługa DNS może działać na Raspberry Pi lub w jego pobliżu, podczas gdy aplikacje i usługi pomocnicze znajdują się wewnątrz klastra. Kubernetes ma własną warstwę nazewnictwa i wykrywania usług, a za rozwiązywanie nazw wewnątrz klastra odpowiada CoreDNS. Z kolei reszta sieci domowej lub małego biura korzysta z głównego resolvera. Dodatkowy obraz środowiska zapewniają pulpity urządzeń. Każdy element może działać poprawnie osobno, a mimo to operator nadal musi odtworzyć ścieżkę konkretnego żądania.
Ta fragmentacja ma znaczenie, ponieważ awarie DNS rzadko wyglądają jak czysta awaria jednego systemu. Klient może docierać do nazw publicznych, ale nie rozwiązywać nazwy usługi wewnętrznej. Obciążenie może być osiągalne z wnętrza klastra, lecz niedostępne dla urządzenia w sieci lokalnej. Zmiana węzła może wpłynąć na miejsce obsługi żądania albo na dostępny resolver, nie ujawniając przy tym oczywistej przyczyny na ogólnej liście urządzeń. W małym środowisku zwykle nie ma osobnego zespołu monitoringu, który połączyłby te sygnały. Osoba utrzymująca Raspberry Pi, resolver i klaster potrzebuje obrazu operacyjnego obejmującego wszystkie te granice.
TelltaleDNS 0.6.0 ma pomóc uporządkować ten obraz. Integracja z Kubernetes pokazuje obciążenia jako nazwane urządzenia w interfejsie oraz w historii zapytań. Zmienia to pytanie, jakie operator może zadać podczas analizy. Zamiast widzieć wyłącznie adres lub nieczytelną tożsamość klienta, można prowadzić dochodzenie wokół obciążenia, które wygenerowało żądanie. Zapytanie powiązane z aplikacją Kubernetes można rozpatrywać razem z żądaniami zwykłych klientów sieciowych, dzięki czemu resolver nie jest już obserwowany tak, jakby obsługiwał dwa niezależne światy.
Ta sama zasada dotyczy widoków nazw wewnętrznych. Nazwy używane w klastrze oraz prywatne wyszukiwania odwrotne różnią się operacyjnie od publicznego ruchu DNS, ale nadal powinny należeć do tej samej historii diagnostycznej, gdy Raspberry Pi i Kubernetes wspólnie odpowiadają za rozwiązywanie nazw. Zebranie tych widoków w jednej płaszczyźnie zarządzania ułatwia sprawdzenie, czy problem ogranicza się do nazwy lokalnej dla klastra, dotyczy prywatnych wyszukiwań adresów, czy obejmuje trasę między klastrem a resztą sieci. Wartość nie polega na tym, że interfejs usuwa leżące u podstaw warstwy; zapewnia operatorowi wspólne miejsce do obserwowania ich działania.
Routing uwzględniający węzły dodaje kolejny użyteczny wymiar. W klastrze ścieżka odpowiedzi może zależeć od tego, który węzeł obsługuje dane obciążenie lub żądanie. Resolver potrafiący uwzględnić tę zależność nadaje testom przełączania awaryjnego bardziej konkretny cel: operator może sprawdzić, co dzieje się po wyłączeniu wybranego węzła, którzy klienci zmieniają trasę i czy wynikowe zachowanie odpowiada założonej topologii. To więcej niż samo sprawdzenie, czy proces DNS nadal działa. Dostępność zostaje powiązana z obciążeniami i klientami zależnymi od danej trasy.
Ma to szczególne znaczenie dla homelabów i małych operatorów, ponieważ celem zwykle nie jest budowa dużej, abstrakcyjnej platformy wykrywania usług. Chodzi raczej o to, by niewielkie środowisko pozostało zrozumiałe w miarę rozwoju. Raspberry Pi może zapewniać stabilne miejsce dla usług sieciowych, a Kubernetes — wygodny dom dla aplikacji wymagających powtarzalnego wdrażania i wewnętrznego nazewnictwa. Wyzwanie operacyjne polega na zachowaniu jasnej relacji między tymi elementami. Etykiety obciążeń, widoczność nazw wewnętrznych i zachowanie uwzględniające węzły w TelltaleDNS wskazują na tę wspólną relację, zamiast traktować klaster jak zamkniętą skrzynkę.
Ważne jest jednak rozróżnienie między widocznością a sprawowaniem kontroli. Jedna płaszczyzna zarządzania nie eliminuje potrzeby zrozumienia rzeczywistej topologii DNS. Dokumentacja wdrożenia pozostaje źródłem informacji o tym, jak powinny być rozmieszczone komponenty i w jakiej kolejności należy wprowadzać zmiany. Operatorzy powinni używać interfejsu do obserwowania i testowania środowiska, a udokumentowanego modelu wdrożenia — do decydowania, gdzie powinny znajdować się resolver, integracja z klastrem i ruch klientów. Dzięki temu użyteczny pulpit nie staje się substytutem wiedzy o konfiguracji.
Nowe wydanie ułatwia też bezpieczną ocenę rozwiązania. Hybrydowa architektura jest najbardziej przydatna wtedy, gdy odpowiada na praktyczne pytania dotyczące obu środowisk: który workload wysłał zapytanie? Który węzeł brał udział w obsłudze? Czy nazwa była lokalna dla klastra, prywatna czy zewnętrzna? Czy klienci przenieśli się zgodnie z oczekiwaniami po wyłączeniu węzła z obsługi? Jeśli na te pytania można odpowiedzieć na podstawie spójnej historii i widoku administracyjnego, niewielka sieć łącząca Raspberry Pi i Kubernetes staje się łatwiejsza do zrozumienia podczas prac utrzymaniowych i testów awarii. Nie oznacza to, że każdy problem z DNS nagle stanie się prosty. Chodzi raczej o bardziej podatny na testowanie sposób obserwowania współpracy poszczególnych elementów.
Rozsądny plan testów przed zmianą DNS w sieci
Traktuj TelltaleDNS 0.6.0 jako rozwiązanie do kontrolowanej oceny, a nie jako powód, by od razu kierować wszystkich klientów do nowego resolvera. Zacznij od oznaczonego wydania i przez cały test zachowaj dostęp do sprawdzonego resolvera. To zabezpieczenie ma znaczenie, ponieważ DNS uczestniczy w ścieżce prowadzącej do niemal każdej innej usługi: jeśli nowe wdrożenie zawiera błąd topologii, korzysta z niezaufanego certyfikatu albo ma problem z ponawianiem zapytań do upstreamu, odzyskanie działania powinno polegać na świadomej zmianie konfiguracji, a nie na improwizowanej naprawie. Pierwszy etap powinien więc działać równolegle z istniejącym układem, a do TelltaleDNS należy skierować tylko niewielką, niekrytyczną grupę klientów.
Zanim zmienisz ustawienia klientów, spisz nazwy, na które test musi odpowiadać. W środowisku łączącym Raspberry Pi i Kubernetes obejmuje to przestrzeń klastra cluster.local, a także prywatne zapytania odwrotne. Sprawdź, gdzie każda kategoria nazw powinna być rozwiązywana i czy ścieżka odpowiedzi zależy od konkretnego węzła albo upstreamu. Celem nie jest wyłącznie potwierdzenie, że przeglądarka otwiera znaną usługę. Dobry test powinien pokazać, że nazwy workloadów, wewnętrzne nazwy urządzeń i rekordy odwrotne pozostają widoczne oraz użyteczne dla klientów, które faktycznie ich potrzebują. Zachowaj jawne mapowanie, ponieważ resolver może sprawiać wrażenie sprawnego, a jednocześnie po cichu wysyłać wewnętrzne zapytanie w niewłaściwe miejsce.
HTTPS wymaga osobnego punktu kontrolnego. Wydanie dodaje HTTPS do interfejsu webowego i API, dlatego sprawdź zaufanie do certyfikatu na maszynach oraz w narzędziach, które będą służyć do administrowania lub monitorowania usługi. Strona otwierająca się dopiero po pominięciu ostrzeżenia nie oznacza udanego testu operacyjnego; łańcuch certyfikatów i oczekiwania dotyczące nazwy hosta powinny działać dla przeznaczonych do tego klientów administracyjnych. Przetestuj także API, nie tylko interfejs przeglądarkowy, ponieważ ścieżka automatyzacji może zawieść nawet wtedy, gdy widoczny pulpit działa normalnie. Zapisz dokładny endpoint oraz założenia dotyczące zaufania użyte w teście, aby można było je odtworzyć po aktualizacji lub zmianie topologii.
Gdy podstawowe rozwiązywanie nazw i administracja działają, przeprowadź test failoveru z niekrytyczną grupą klientów. Funkcja służy do celowego zatrzymywania wybranych węzłów na określony czas od 15 do 300 sekund oraz raportowania, którzy klienci się przenieśli. Wykorzystaj ją jako ćwiczenie obserwacyjne: wskaż zatrzymywane węzły, zanotuj oczekiwane zachowanie klientów i sprawdź, czy nadal rozwiązują nazwy dostępną ścieżką. Nie zaczynaj od całej sieci. Mała grupa testowa pozwala odróżnić zamierzone przekazanie obsługi od szerszej awarii spowodowanej błędną trasą, nieaktualnym ustawieniem klienta albo niepełnym mapowaniem nazw wewnętrznych.
Podczas testu obserwuj więcej niż tylko wynik końcowy. Historia zapytań powinna pokazać, o co pytali klienci, gdy wybrane węzły były niedostępne, a raport failoveru powinien uwidocznić migrację klientów. Kolejnym ważnym sygnałem jest zachowanie mechanizmu gotowości: sprawdź, jak usługa prezentuje się przed przerwą w działaniu węzła i po niej, zamiast zakładać, że działający proces jest równoznaczny z gotowym resolverem. Po teście przywróć wybrane węzły i powtórz wystarczającą liczbę kontroli klientów, aby potwierdzić powrót ruchu na oczekiwaną ścieżkę. Odwracalny test to taki, w którym zarówno awarię, jak i odzyskanie działania można prześledzić w logach oraz zaobserwować w rzeczywistym zachowaniu klientów.
To samo etapowe podejście należy zastosować do obsługi szyfrowanych serwerów nadrzędnych. Najpierw przetestuj zwykłe zapytania, a następnie sprawdź, jak resolver zachowuje się, gdy szyfrowane połączenie z serwerem nadrzędnym musi zostać ponowione. Szukaj prawidłowej ścieżki odzyskiwania, zamiast polegać na pojedynczym udanym zapytaniu. Chodzi o ustalenie, co dzieje się podczas przerwy, a nie tylko o pokazanie, że szyfrowanie można włączyć. Ogranicz ruch testowy i zachowaj sprawdzony resolver do czasu, aż zrozumiesz zachowanie przy ponawianiu połączenia, sygnały gotowości, logi zapytań oraz wyniki dla nazw wewnętrznych.
Dopiero po tych kontrolach test powinien objąć większą liczbę klientów. Zmieniaj jedną zależność naraz, zachowaj udokumentowaną ścieżkę wycofania i porównuj zachowanie przy rzeczywistych wzorcach ruchu generowanego przez sieć. Obejmuje to zarówno rutynowe zapytania urządzeń, jak i nazwy związane z Kubernetesem oraz prywatne zapytania odwrotne. Jeśli wynik okaże się zaskakujący, przywróć dotkniętych klientów do sprawdzonego resolvera i wyizoluj przyczynę, zanim rozszerzysz eksperyment. Dzięki temu wydanie pozostaje użytecznym narzędziem operacyjnym do testów, przy jednoczesnym uwzględnieniu faktu, że zmiany DNS-u mogą od razu wpłynąć na całe środowisko.
Ograniczenia, licencjonowanie i alternatywy
Do TelltaleDNS 0.6.0 najlepiej podchodzić jak do projektu przeznaczonego do testowania, a nie jak do gotowego zamiennika ugruntowanej platformy DNS. Projekt wciąż jest w fazie przed wersją 1.0, dlatego klucze konfiguracji, interfejsy i API mogą się zmieniać w miarę rozwoju. Ma to szczególne znaczenie dla operatorów, którzy chcą umieścić go przed siecią i pozostawić bez dalszej uwagi: aktualizacja może wymagać sprawdzenia instrukcji wdrożenia, przejrzenia konfiguracji oraz potwierdzenia, że widok zarządzania nadal przedstawia tę samą topologię resolverów. Wydanie jest przydatne, ponieważ ułatwia inspekcję i testowanie mieszanego DNS-u Raspberry Pi i Kubernetes, ale nie eliminuje pracy operacyjnej związanej z podstawową usługą sieciową.
Informacje o wydaniu wskazują także konkretne ograniczenie DNSSEC, które powinno zostać uwzględnione w każdej ocenie. W trybie walidacji uruchomienie może zakończyć się niepowodzeniem, powodując SERVFAIL, dopóki wymagane klucze nie zostaną zapisane w pamięci podręcznej. Nie jest to szczegół, który warto odkrywać podczas szerokiej migracji sieci. Każdy, kto testuje walidację DNSSEC, powinien odizolować test, obserwować zachowanie podczas uruchamiania i osiągania gotowości oraz potwierdzić, czy po zapełnieniu pamięci podręcznej odpowiedzi wracają do normy. Na czas tych kontroli powinien pozostać dostępny sprawdzony resolver, a ścieżka wycofania powinna być na tyle prosta, by można było z niej skorzystać bez uzależniania się od sprawności nowej usługi. Kluczowe jest odróżnienie kontrolowanej weryfikacji tego ograniczenia od założenia, że udane podstawowe zapytanie dowodzi gotowości każdego trybu resolvera do użycia produkcyjnego.
Licencjonowanie jest stosunkowo proste do sprawdzenia. Repozytorium zawiera zarówno LICENSE-APACHE, jak i LICENSE-MIT, czyli dwa pliki licencyjne, które przed redystrybucją lub włączeniem projektu do większego systemu należy przejrzeć wraz z własnymi warunkami repozytorium. Dokumentacja projektu i materiały dotyczące wydania zawierają również informacje o podpisanych obrazach i wykazie komponentów oprogramowania. Są to przydatne sygnały dotyczące łańcucha dostaw dla operatora podejmującego decyzję o testowaniu i wdrażaniu oprogramowania, ale nie zastępują sprawdzenia rzeczywistego źródła obrazu, procesu weryfikacji podpisu, pochodzenia kompilacji ani zawartości SBOM w środowisku, w którym usługa będzie działać. Należy traktować je jako informacje do zweryfikowania, a nie jako ogólny wniosek dotyczący bezpieczeństwa.
To stawia TelltaleDNS w praktycznym punkcie pośrednim dla użytkowników Pi-hole lub Technitium. Warto go ocenić, gdy problem dotyczy konkretnie małego, mieszanego środowiska, w którym infrastruktura Raspberry Pi i obciążenia Kubernetes wymagają jednego obrazu operacyjnego, a zachowanie awaryjnego przełączania można sprawdzić przed wprowadzeniem zmiany. Mniej uzasadnione jest traktowanie tego wydania jako uniwersalnego zamiennika tylko dlatego, że jeden projekt oferuje widoczność obciążeń, ćwiczenia przełączania awaryjnego, HTTPS i obsługę szyfrowanych serwerów nadrzędnych. Istniejące resolvery mogą nadal być lepszym wyborem, jeśli ich obecne działanie, dokumentacja, integracje lub stabilność już odpowiadają potrzebom sieci.
Rozważna decyzja zależy więc od wyniku testu etapowego, a nie od samej listy funkcji. Uruchom oznaczone wydanie, pozostaw dostępny obecny resolver, sprawdź nazwy prywatne i lokalne dla klastra, zweryfikuj zaufanie do certyfikatów, przeanalizuj zachowanie zapytań i gotowości, a następnie powtórz ćwiczenie przełączania awaryjnego z użyciem niekrytycznych klientów. Uwzględnij też zachowanie podczas uruchamiania w trybie walidacji DNSSEC jako kryterium akceptacji i zapisz, jak przebiegają odzyskiwanie oraz wycofanie. Jeśli te kontrole zakończą się pomyślnie, TelltaleDNS 0.6.0 może być wiarygodnym eksperymentem dla homelabu lub małego klastra. Jeśli nie, status przed wersją 1.0 i udokumentowane ograniczenie DNSSEC dają wyraźne powody, by odłożyć wdrożenie i nadal korzystać z obecnej usługi DNS.
Comments
Sign in to comment.
No comments yet.