TelltaleDNS 0.6.0 facilita las pruebas de DNS en entornos mixtos con Raspberry Pi y Kubernetes
TelltaleDNS 0.6.0 añade visibilidad de cargas de Kubernetes, simulacros de conmutación por error y HTTPS para su API web. Merece probarse en homelabs y clústeres pequeños, aunque su estado pre-1.0 y una salvedad de DNSSEC desaconsejan adoptarlo a ciegas en producción.
Qué cambia realmente en TelltaleDNS 0.6.0
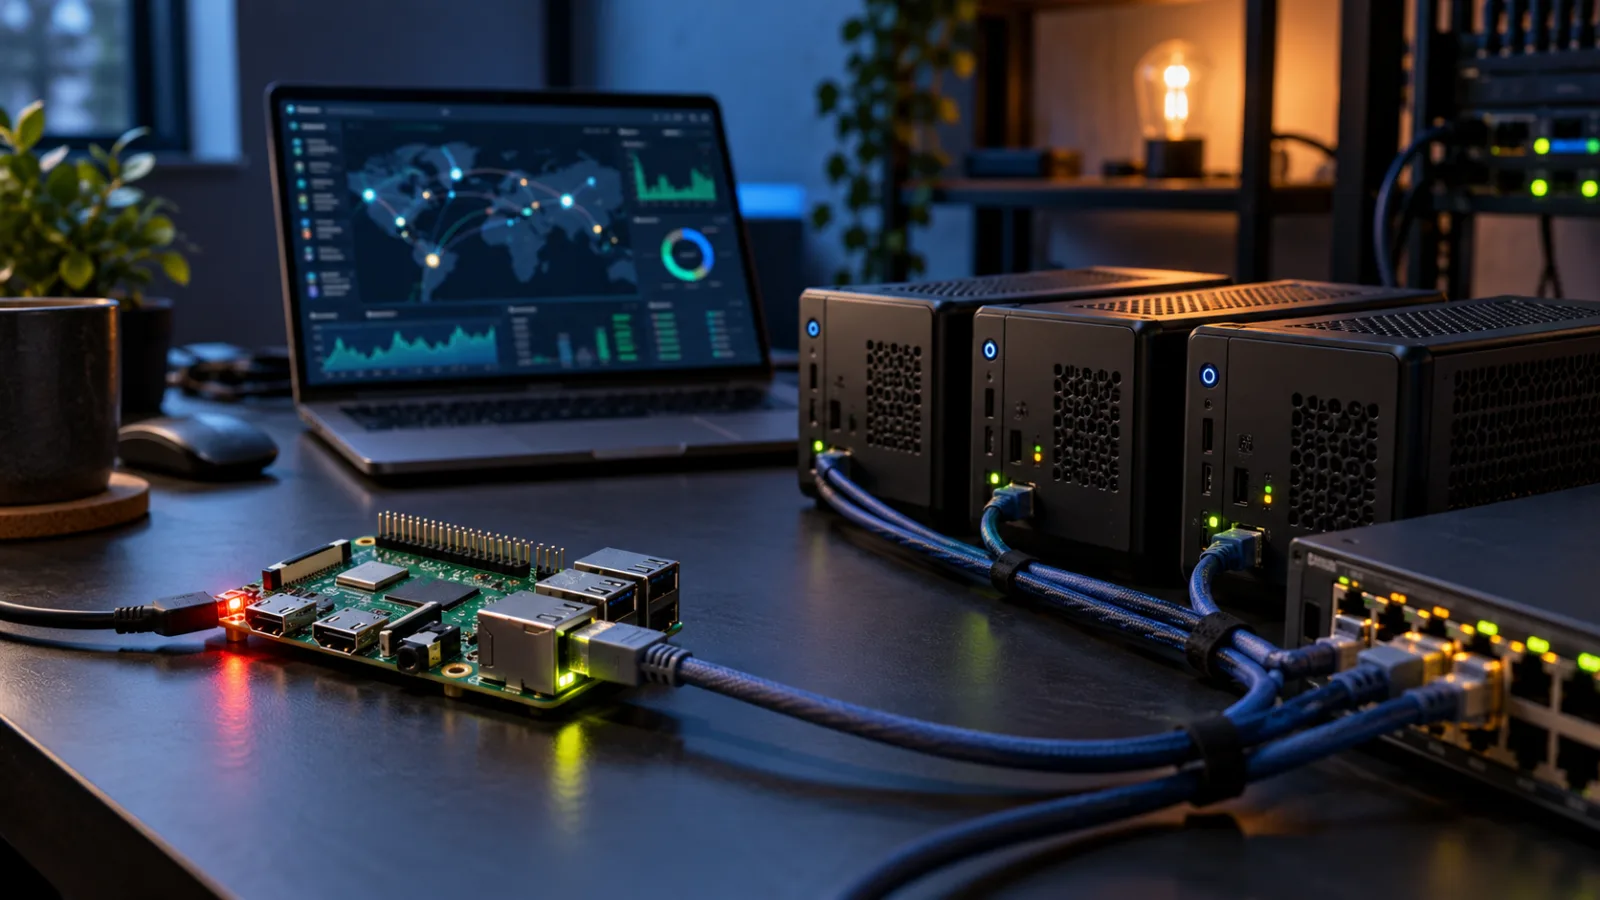
TelltaleDNS 0.6.0, publicado el 20 de octubre de 2026, se centra menos en añadir otro servidor DNS de propósito general que en facilitar la observación y las pruebas en entornos mixtos. Su cambio más visible es la compatibilidad con Kubernetes: las cargas de trabajo pueden aparecer como dispositivos con nombre en la interfaz web y en el historial de consultas. Esto ofrece al operador una respuesta más útil a una pregunta conocida —qué cliente realizó una solicitud— cuando, de otro modo, la respuesta quedaría oculta tras la red del clúster, direcciones de resolutores compartidas o etiquetas propias de la infraestructura.
La distinción importa porque esta versión trata tanto de visibilidad operativa como de resolución. Una entrada del panel que identifica una carga de trabajo de Kubernetes puede inspeccionarse junto a dispositivos convencionales, lo que facilita comparar la actividad del clúster con las solicitudes de una Raspberry Pi, una estación de trabajo u otro cliente de la red. La función no convierte todos los problemas de DNS en algo sencillo, pero reduce una capa de ambigüedad: el operador tiene una carga de trabajo identificada que investigar, en lugar de disponer únicamente de una dirección o de un flujo de consultas indiferenciado.
La segunda incorporación importante es un simulacro de conmutación por error integrado. TelltaleDNS puede detener deliberadamente nodos seleccionados durante intervalos de entre 15 y 300 segundos y después informar de qué clientes cambiaron durante el ejercicio. Lo importante es que se trata de una prueba controlada del comportamiento, no simplemente de un indicador de estado. Una instalación puede parecer saludable mientras todos los nodos están disponibles y, aun así, fallar cuando uno desaparece, cuando los clientes conservan una respuesta antigua o cuando el enrutamiento no desplaza el tráfico como se esperaba. El simulacro deja al descubierto esa brecha sin obligar al operador a esperar una interrupción imprevista.
El rango de duración también permite ajustar la prueba. Una interrupción breve puede mostrar si los clientes reaccionan con rapidez; una más larga puede revelar si la alternativa se mantiene estable después del primer ciclo de reintento. El informe resultante pretende relacionar el evento de fallo con el movimiento de los clientes, para que el operador pueda examinar qué cambió realmente en vez de dar por hecho que la redundancia funcionó porque existía un nodo de respaldo. Esto hace que la función sea especialmente relevante para instalaciones pequeñas, donde el DNS suele componerse de unas pocas máquinas y probarse con poca frecuencia.
La versión también añade HTTPS para la interfaz web y la API. Esto cambia la forma en que los operadores pueden exponer y acceder a la superficie de administración, manteniendo separado el servicio DNS de la cuestión de cómo se protegen sus endpoints administrativos. HTTPS supone, por tanto, una mejora práctica de despliegue, pero debe evaluarse como parte del sistema de confianza que lo rodea: los clientes y administradores tienen que reconocer el certificado utilizado por la interfaz, y la guía de despliegue sigue siendo la referencia para la configuración compatible.
Más allá de las funciones principales, 0.6.0 mejora el manejo de conexiones cifradas con servidores ascendentes y de las comprobaciones de disponibilidad. En conjunto, estos cambios facilitan colocar el servicio en una topología donde tanto la privacidad de las conexiones ascendentes como la disponibilidad del servicio son aspectos observables. No eliminan la necesidad de probar la ruta real del resolutor. El manejo de conexiones cifradas aún puede verse afectado por el endpoint remoto o por la configuración local, mientras que las señales de disponibilidad solo resultan útiles cuando corresponden al estado que realmente le interesa al operador.
La versión debe entenderse como un paso concreto en la dirección actual del proyecto, no como una promesa de que todos los elementos de su hoja de ruta más amplia ya estén disponibles. La identificación de cargas de trabajo de Kubernetes, los simulacros de conmutación por error, HTTPS, el manejo de conexiones ascendentes cifradas y las mejoras en las comprobaciones de disponibilidad son los cambios descritos aquí. Otras capacidades previstas no deben considerarse publicadas simplemente porque encajen con el diseño general del proyecto. Para quien evalúe TelltaleDNS, ese límite resulta útil: 0.6.0 puede probarse según el comportamiento que ofrece hoy, mientras que la hoja de ruta sigue siendo un conjunto independiente de expectativas futuras.
Por qué importa el diseño combinado de Pi y Kubernetes
Una configuración mixta de Raspberry Pi y Kubernetes suele funcionar bien hasta que hay que diagnosticar algún problema. El servicio DNS puede ejecutarse en la propia Pi o cerca de ella, mientras las aplicaciones y sus servicios auxiliares viven dentro del clúster. Kubernetes tiene su propia capa de nombres y descubrimiento de servicios, con CoreDNS encargado de resolver las consultas internas del clúster, mientras que el resto de la red doméstica o de una pequeña oficina depende del resolvedor principal. Los paneles de dispositivos ofrecen otra perspectiva del entorno. Cada componente puede estar sano por separado y, aun así, el operador tiene que reconstruir el recorrido que siguió una solicitud concreta.
Esa fragmentación importa porque los fallos de DNS rara vez se presentan como una interrupción limpia de un único sistema. Un cliente puede acceder a nombres públicos, pero no resolver un servicio interno. Una carga de trabajo puede ser accesible desde dentro del clúster, pero no desde un dispositivo de la red local. Un cambio de nodo puede modificar dónde se responde una solicitud o qué resolvedor está disponible, sin que la causa subyacente resulte evidente en una lista de dispositivos de propósito general. En un entorno pequeño quizá no haya un equipo de monitorización independiente que conecte esas señales. La persona que mantiene la Pi, el resolvedor y el clúster necesita una visión operativa que atraviese esas fronteras.
TelltaleDNS 0.6.0 busca hacer más coherente esa visión. Su integración con Kubernetes muestra las cargas de trabajo como dispositivos con nombre, tanto en la interfaz como en el historial de consultas. Ese detalle cambia la pregunta que puede plantearse el operador. En lugar de ver solo una dirección o una identidad de cliente opaca, la investigación puede centrarse en la carga de trabajo que originó la solicitud. Una consulta asociada a una aplicación de Kubernetes puede analizarse junto con las solicitudes de clientes de red convencionales, de modo que el resolvedor ya no se observa como si atendiera dos mundos sin relación.
La misma idea se aplica a las vistas de nombres internos. Los nombres utilizados dentro del clúster y las búsquedas inversas privadas son operativamente distintos del tráfico DNS público, pero siguen formando parte de la misma historia de diagnóstico cuando la Pi y Kubernetes comparten la responsabilidad de resolver nombres. Reunir esas vistas en un único plano de gestión facilita comprobar si el problema se limita a un nombre local del clúster, afecta a las búsquedas de direcciones privadas o implica la ruta entre el clúster y el resto de la red. El valor no está en que la interfaz elimine las capas subyacentes, sino en ofrecer al operador un lugar común para inspeccionar su comportamiento.
El enrutamiento consciente del nodo añade otra dimensión útil. En un clúster, la ruta de respuesta puede depender del nodo que presta servicio a una carga de trabajo o gestiona una solicitud. Un resolvedor capaz de tener en cuenta esa relación ofrece un objetivo más concreto para las pruebas de conmutación por error: el operador puede examinar qué ocurre cuando un nodo seleccionado deja de estar disponible, qué clientes se desplazan y si el comportamiento resultante coincide con la topología prevista. Eso aporta más información que comprobar únicamente si un proceso DNS sigue ejecutándose. Relaciona la disponibilidad con las cargas de trabajo y los clientes que dependen de esa ruta.
Esto resulta especialmente relevante para los homelabs y los operadores pequeños, porque el objetivo normalmente no es construir una plataforma grande y abstracta de descubrimiento de servicios. Se trata de mantener comprensible un entorno modesto a medida que crece. Una Raspberry Pi puede proporcionar un lugar estable para los servicios de red, mientras que Kubernetes ofrece un hogar práctico para aplicaciones que necesitan despliegues repetibles y nombres internos. El reto operativo consiste en conservar una relación clara entre esas piezas. Las etiquetas de carga de trabajo, la visibilidad de los nombres internos y el comportamiento consciente del nodo de TelltaleDNS apuntan hacia esa relación compartida, en lugar de tratar el clúster como una caja sellada.
Sin embargo, es importante distinguir entre visibilidad y autoridad. Un único plano de gestión no elimina la necesidad de entender la topología DNS real. La guía de despliegue sigue siendo la autoridad sobre cómo deben organizarse los componentes y el orden en que deben aplicarse los cambios. Los operadores deberían utilizar la interfaz para observar y probar el entorno, y recurrir al modelo de despliegue documentado para decidir dónde deben situarse el resolvedor, la integración con el clúster y el tráfico de los clientes. Esa separación evita que un panel útil se convierta en un sustituto del conocimiento de la configuración.
También facilita evaluar la nueva versión de forma segura. El diseño mixto resulta más útil cuando responde preguntas prácticas a ambos lados de la frontera: ¿qué carga de trabajo originó la solicitud? ¿Qué nodo intervino? ¿El nombre era local al clúster, privado o externo? ¿Los clientes se desplazaron como se esperaba cuando se retiró un nodo del servicio? Si esas preguntas pueden responderse mediante un historial y una vista de gestión coherentes, una red pequeña con Raspberry Pi y Kubernetes resulta más fácil de entender durante el mantenimiento y las pruebas de fallos. El resultado no promete que todos los problemas de DNS se vuelvan sencillos; ofrece una forma más comprobable de observar cómo interactúan sus componentes.
Un plan de pruebas sensato antes de cambiar el DNS de la red
Trata TelltaleDNS 0.6.0 como una evaluación controlada, no como un motivo para apuntar de inmediato todos los clientes a un resolvedor nuevo. Empieza con la versión etiquetada y mantén disponible durante toda la prueba un resolvedor conocido y fiable. Ese respaldo es importante porque el DNS forma parte del camino necesario para llegar a casi cualquier otro servicio: si el despliegue nuevo tiene un error de topología, un certificado no confiable o un problema de reintentos hacia el servidor ascendente, la recuperación debe consistir en un cambio deliberado de configuración, no en una reparación improvisada. Por eso, la primera fase debería ejecutarse junto con la configuración existente, dirigiendo hacia TelltaleDNS solo a un grupo pequeño de clientes no críticos.
Antes de cambiar la configuración de los clientes, documenta los nombres que la prueba debe resolver. En un entorno mixto de Raspberry Pi y Kubernetes, esto incluye el espacio cluster.local del clúster y también las búsquedas inversas privadas. Comprueba dónde se espera resolver cada clase de nombre y si la ruta de respuesta depende de un nodo o de un servidor ascendente concreto. El objetivo no es simplemente confirmar que un navegador puede abrir un servicio conocido. Una prueba útil debe demostrar que los nombres de las cargas de trabajo, los nombres de los dispositivos internos y los registros inversos siguen siendo visibles y utilizables desde los clientes que realmente los necesitan. Mantén explícito el mapeo, porque un resolvedor puede parecer saludable mientras envía silenciosamente una consulta interna al lugar equivocado.
HTTPS merece su propio punto de control. La versión añade HTTPS para la interfaz web y la API, así que verifica la confianza del certificado desde las máquinas y herramientas que administrarán o supervisarán el servicio. Una página que solo se abre después de ignorar una advertencia no constituye una prueba operativa satisfactoria; la cadena de certificados y las expectativas sobre el nombre de host deben funcionar para los clientes de gestión previstos. Prueba también la API, además de la interfaz del navegador, ya que una ruta de automatización puede fallar aunque el panel visible parezca normal. Registra el endpoint exacto y las condiciones de confianza utilizadas en la prueba para poder reproducirlas tras una actualización o un cambio de topología.
Cuando la resolución básica y la administración funcionen, realiza una prueba de conmutación por error con un grupo de clientes no críticos. La función está diseñada para detener deliberadamente nodos seleccionados durante un intervalo elegido de entre 15 y 300 segundos, e informar de qué clientes se desplazaron. Utiliza ese mecanismo como un ejercicio de observación: identifica los nodos que se detendrán, anota el comportamiento esperado de los clientes y comprueba si continúan resolviendo nombres a través de la ruta disponible. No empieces con toda la red. Un grupo de prueba pequeño permite distinguir una transferencia prevista de una interrupción más amplia causada por una ruta incorrecta, una configuración obsoleta en el cliente o un mapeo incompleto de los nombres internos.
Durante la prueba, inspecciona algo más que el resultado final. El historial de consultas debería mostrar qué solicitaron los clientes mientras los nodos seleccionados no estaban disponibles, y el informe de conmutación por error debería hacer visible el desplazamiento de los clientes. El comportamiento de disponibilidad es otra señal importante: confirma cómo se presenta el servicio antes y después de la interrupción del nodo, en lugar de asumir que un proceso en ejecución equivale a un resolvedor listo. Después de la prueba, restaura los nodos seleccionados y repite suficientes comprobaciones de los clientes para verificar que el tráfico vuelve a la ruta esperada. Una prueba reversible es aquella en la que tanto el fallo como la recuperación pueden observarse en los registros y en el comportamiento real de los clientes.
El mismo enfoque gradual se aplica al uso de upstreams cifrados. Primero prueba las consultas normales y observa después cómo se comporta el resolvedor cuando una conexión cifrada con el upstream debe reintentarse. Busca una recuperación limpia, en lugar de basarte en una sola consulta exitosa. El objetivo es establecer qué ocurre durante una interrupción, no solo demostrar que el cifrado puede activarse. Mantén limitado el tráfico de prueba y conserva el resolvedor conocido como fiable hasta comprender el comportamiento de los reintentos, las señales de disponibilidad, los registros de consultas y los resultados de los nombres internos.
Solo después de estas comprobaciones debería ampliarse la prueba a más clientes. Cambia una dependencia cada vez, conserva documentado un procedimiento de reversión y compara el comportamiento con los patrones de tráfico reales que genera la red. Esto incluye tanto las consultas habituales de los dispositivos como los nombres relacionados con Kubernetes y las consultas inversas privadas. Si un resultado sorprende, devuelve los clientes afectados al resolvedor conocido como fiable y aísla la causa antes de ampliar el experimento. Así, la versión resulta útil como herramienta operativa comprobable, sin perder de vista que los cambios de DNS pueden afectar simultáneamente a todo el entorno.
Límites, licencias y alternativas
TelltaleDNS 0.6.0 se entiende mejor como un proyecto comprobable que como un reemplazo terminado para una plataforma DNS consolidada. Sigue siendo anterior a la versión 1.0, por lo que las claves de configuración, las interfaces y las API pueden cambiar a medida que el proyecto evolucione. Esto es especialmente relevante para quienes quieran colocarlo delante de una red y dejarlo sin supervisión: una actualización puede exigir revisar las instrucciones de despliegue, comprobar la configuración y confirmar que la vista de administración sigue representando la misma topología del resolvedor. La versión es útil porque facilita inspeccionar y poner a prueba un DNS mixto de Raspberry Pi y Kubernetes, pero esa utilidad no elimina el trabajo operativo que implica un servicio de red fundamental.
Las notas de la versión también señalan una limitación concreta de DNSSEC que debería formar parte de cualquier evaluación. En modo de validación, el arranque puede fallar y producir SERVFAIL hasta que se almacenen en caché las claves necesarias. No es un detalle que convenga descubrir durante una migración amplia de red. Quien pruebe la validación DNSSEC debería aislar la prueba, observar el comportamiento durante el arranque y la disponibilidad, y confirmar si las respuestas se recuperan como se espera una vez que la caché se haya llenado. Mientras se realizan estas comprobaciones debe seguir disponible un resolvedor conocido como fiable, y la reversión debería ser lo bastante sencilla como para ejecutarse sin depender de que el nuevo servicio esté sano. La distinción importante está entre validar la limitación de forma controlada y asumir que una consulta básica exitosa demuestra que todos los modos del resolvedor están listos para producción.
La licencia es relativamente sencilla de revisar. El repositorio incluye LICENSE-APACHE y LICENSE-MIT, por lo que el proyecto dispone de archivos de licencia dual que deberían examinarse junto con los términos propios del repositorio antes de redistribuirlo o incorporarlo a un sistema más grande. La documentación del proyecto y el material de la versión también hacen afirmaciones sobre imágenes firmadas y una lista de materiales de software. Son señales útiles sobre la cadena de suministro para quien decide cómo probar y desplegar el software, pero no sustituyen la comprobación del origen real de la imagen, el proceso de verificación de firmas, la procedencia de la compilación y el contenido de la SBOM en el entorno donde se ejecutará el servicio. Deben tratarse como indicios que hay que verificar, no como una conclusión general de seguridad.
Esto sitúa a TelltaleDNS en un punto intermedio práctico para los usuarios de Pi-hole o Technitium. Es razonable evaluarlo cuando el problema concreto es un entorno pequeño y mixto en el que la infraestructura Raspberry Pi y las cargas de trabajo de Kubernetes necesitan una única perspectiva operativa, y donde el comportamiento de la conmutación por error puede probarse antes de realizar un cambio. Es menos razonable considerarlo un reemplazo universal solo porque reúne en un mismo proyecto visibilidad de cargas de trabajo, simulacros, HTTPS y gestión de upstreams cifrados. Los resolvedores existentes pueden seguir siendo la mejor opción cuando su comportamiento actual, documentación, integraciones o estabilidad ya encajan con la red.
Por tanto, una decisión cuidadosa depende del resultado de la prueba gradual, no solo de la lista de funciones. Ejecuta la versión etiquetada, mantén disponible el resolvedor actual, comprueba los nombres privados y locales del clúster, verifica la confianza de los certificados, inspecciona el comportamiento de las consultas y de la disponibilidad, y repite el ejercicio de conmutación por error con clientes no críticos. Después, incluye en los criterios de aceptación el comportamiento de arranque del modo de validación DNSSEC y registra cómo funcionan la recuperación y la reversión. Si esas comprobaciones son satisfactorias, TelltaleDNS 0.6.0 puede ser un experimento creíble para un homelab o un clúster pequeño. Si no lo son, su estado anterior a la versión 1.0 y la limitación documentada de DNSSEC ofrecen razones claras para posponer la adopción y seguir utilizando el servicio DNS existente.
Comments
Sign in to comment.
No comments yet.